کی واقعاً پشت فرم لاگین نشسته؟ ایجنتهای هوش مصنوعی مفهوم اعتماد و امنیت دیجیتال را زیر و رو کردند
سالهاست که سیستمهای امنیتی و فرمهای لاگین با این فرض کار میکنند که همیشه یک انسان واقعی پشت سیستم نشسته است. اما با ظهور ایجنتهای خودکار هوش مصنوعی که تراکنشهای مالی و اداری را انجام میدهند، این ساختار قدیمی دیگر پاسخگوی نیازهای امنیتی نیست. حالا دنیای فناوری با این چالش اساسی روبهروست که این دستیاران هوشمند دقیقاً از طرف چه کسی، با چه محدودیتی و تا چه زمانی اجازه اقدام دارند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- تا امروز سیستمهای امنیتی و لاگین فرض میکردن همیشه یه آدم پشت کیبورده، اما با ورود ایجنتهای هوش مصنوعی که خودشون تراکنش و کارهای اداری انجام میدن، این قاعده به هم ریخته.
- مشکل اصلی اینه که زیرساختهای فعلی فقط هویت رو چک میکنن؛ در حالی که برای ایجنتها باید مشخص بشه چه کسی، چه اختیاراتی و برای چه مدت بهشون داده تا جلوی خرابکاری گرفته بشه.
- کارشناسان معتقدن به جای دادن دسترسیهای بیحدومرز، باید از مدلهای تفویض اختیار دقیق و کیفپولهای دیجیتال استفاده کنیم تا ایجنتها فقط به اندازه وظیفهشون دسترسی داشته باشن.
تمام مفهوم «اعتماد دیجیتال» تا امروز روی یک فرض بسیار ساده بنا شده بود: اینکه پشت هر لاگین یا هر تصمیمی، حتماً یک انسان واقعی نشسته است! رمزهای عبور و سیستمهای احراز هویت دومرحلهای هم دقیقاً برای همین ساخته شدند تا مطمئن شوند هر کسی که پشت سیستم نشسته، اجازه و دسترسی لازم را دارد.
اما این سیستمها هیچوقت برای سؤالی طراحی نشده بودند که این روزها با ورود «ایجنتهای هوش مصنوعی» گریزناپذیر شده است؛ سؤالی که فقط این نیست که آیا میتوانی وارد سیستم شوی یا اصلاً چه کسی هستی، بلکه مسأله این است: چه کسی به تو اجازه داده دست به اقدام بزنی، دقیقاً چه کارهایی مجاز هستی انجام دهی و این دسترسی تا چه زمانی معتبر است؟
اگر ماجرا را موشکافی کنیم، در اصل با سه مرحله ارزیابی جداگانه روبهرو هستیم. اول، احراز دسترسی (Authentication): آیا اجازه ورود به اینجا را داری؟ دوم، احراز هویت (Identity): تو چه کسی هستی؟ و سوم، احراز اختیار یا تفویض اختیارات (Authority): چه کسی به تو مجوز داده، مجاز به انجام چه کاری هستی و تا چه مدت؟ بیشتر زیرساختهای امروزی دنیای وب فقط برای پاسخ به دو سؤال اول ساخته شدهاند، اما ظهور ایجنتها باعث شده که دیگر نشود سؤال سوم را نادیده گرفت؛ و چالش اصلی و جذاب ماجرا هم دقیقاً همینجاست!
به گفته مدیران شرکت امنیت دیجیتال Digidentity، این شکاف امنیتی میتواند چالشهای بزرگی به همراه داشته باشد.
حالا دیگر ایجنتهای هوش مصنوعی دارند تراکنشهای مالی را نهایی میکنند و کارهای اداری پیچیدهای را پیش میبرند که قبلاً حتماً به یک نیروی انسانی نیاز داشت؛ آن هم در بیشتر مواقع با کمترین نظارت ممکن! مشکل اینجاست که خیلی از سیستمهای امنیتی فعلی اصلاً برای این طراحی نشدهاند که انسان را از یک ایجنت هوش مصنوعی، یا یک ایجنت مجاز را از یک ربات غیرمجاز تشخیص دهند. آنها فقط چک میکنند که آیا طرف مقابل (که روزبهروز بیشتر به «یک نرمافزار» تبدیل میشود) اطلاعات کاربری درستی در دست دارد یا نه، بدون اینکه بررسی کنند آیا واقعاً صلاحیت انجام چنین عملیاتی را دارد یا خیر.
برای مثال، بریتانیا طی دو سال گذشته زمان زیادی را صرف ساخت زیرساختهایی برای حل بخش «احراز هویت» در این معادله کرده است. در این راستا، قانون جدید «استفاده و دسترسی به دادهها» (Data Use and Access Act) چارچوب خدمات تأیید دیجیتال (DVS) را رسمیت قانونی بخشیده است.
برخی از این سازوکارها حتی فراتر رفتهاند و احراز هویت اجباری را برای مدیران شرکتها و افراد دارای اختیارات کلیدی الزامی کردهاند. این بدون شک یک پیشرفت ارزشمند است، اما با ورود عمیقتر ایجنتها به جریانهای کاری کسبوکارها، سؤال دومی به وجود آمده که زیرساختهای فعلی اصلاً برای پاسخش ساخته نشدهاند: مسأله دیگر این نیست که فلان شخص کیست، بلکه این است که دقیقاً چه کسی یا چه برنامهای دارد اقدام میکند و اصلاً چه سطحی از اختیار را داراست؟
احراز هویت فقط گام اول است
در دنیای کسبوکار، اثبات هویت یک فرد همیشه در کنار بررسی سطح اختیارات او قرار داشته است. فرض کنید کارمندی میخواهد از طرف شرکت یک پرداخت مالی را تأیید کند؛ سازمان باید بداند این فرد فقط کیست، یا اینکه در حال حاضر اصلاً حق قانونی و اجازه امضای چنین سندی را دارد یا نه؟ بخشهای مالی و حوزه سلامت و درمان از قبل بررسی نقشها و صلاحیتها را روی لایه احراز هویت پیاده کردهاند، چرا که هویت بهتنهایی مشخص نمیکند که شخص اجازه چه کارهایی را دارد.
ایجنتهای هوش مصنوعی باعث شدهاند این تفکیک حساس در تمام بخشهای دیگر هم گریزناپذیر شود. صرفِ اینکه بفهمیم چه ایجنتی پشت یک درخواست است، نشان نمیدهد که چه کسی این مأموریت را به او واگذار کرده یا آیا اقدامش در چارچوب اختیارات اولیهاش میگنجد یا نه. زیرساختهایی که تا امروز ساخته شدهاند، در احراز هویت بسیار قویتر از بررسی تفویض اختیارات هستند و هر چقدر که شرکتها کارهای بیشتری را به دوش ایجنتها بیندازند، این شکاف عمیقتر و خطرناکتر خواهد شد.
اصل حداقل اختیارات لازم؛ سپری در برابر خرابکاری ایجنتها
همان نظم و دقتی که در طراحی سیستمهای هویتی برای اسناد رعایت میشود، باید در خصوص واگذاری اختیارات هم اجرا شود: یعنی دقیقاً همان چیزی را درخواست و اعطا کنید که یک تراکنش واقعاً به آن نیاز دارد. ایجنتی که یک وظیفه مشخص را انجام میدهد، باید بتواند ثابت کند که مأموریت و مجوزی محدود و مشخص برای همان کار خاص دارد، نه اینکه یک دسترسی دائمی و بیحدومرز به تمام زیروبم سیستم داشته باشد.
درست است که تعریف دسترسیهای گسترده و دائمی کار را برای توسعهدهندگان راحتتر میکند، اما اگر چنین ایجنتی هک شود یا دچار خطا در تنظیم دامنه دسترسیها باشد، خسارتی به بار میآورد که بسیار وحشتناکتر از یک ایجنت با اختیارات محدود و تعریفشده خواهد بود.
آمادهسازی زیرساختها برای تفویض هوشمندانه اختیارات
حالا سؤال اینجاست: کسبوکارها چطور باید این شکاف امنیتی را پر کنند؟ نقطه شروع ماجرا اضافه کردن یک مرحله احراز هویت جدید نیست، بلکه باید این بررسی را به نقطهای قبلتر منتقل کرد؛ طوری که سطح اختیارات قبل از دستبهکار شدن ایجنت تأیید شود، نه اینکه تازه بعد از رخ دادن یک فاجعه بفهمیم چه بلایی سرمان آمده است! سازمانها باید به جای اینکه تمام دسترسیهای یک کارمند را عیناً کپی کنند و به ایجنت بدهند، به آن وظیفهای معین و محدود محول کنند و سابقه دقیقی از اینکه چه کسی این اختیارات را صادر کرده و در چه زمانی منقضی یا باطل میشود، نگه دارند.
برای هر اقدامی که توسط ایجنتها انجام میشود، یک کسبوکار باید بتواند به پنج سؤال اساسی پاسخ دهد: چه کسی، یا چه نرمافزاری دارد اقدام میکند؟ چه کسی به آن مجوز داده است؟ چه کارهایی میتواند انجام دهد؟ تحت چه محدودیتهایی مجاز به فعالیت است؟ و آیا این مجوز همچنان معتبر است؟ این یک ارزیابی ساده اما فوقالعاده کاربردی است که دقیقاً با مدلهای تفویض اختیار «از طرفِ» (On-Behalf-Of یا OBO) که قبلاً در استانداردهای هویتی تعریف شدهاند همخوانی دارد و به جای اینکه چرخ را از اول اختراع کنیم، بستری عالی برای توسعه در اختیارمان میگذارد.
بدون داشتن پاسخ شفاف برای این سؤالات، یک ایجنت با تنظیمات نادرست میتواند بیصدا پرداختی میلیونی را تأیید کند که اصلاً نباید دستش به آن میرسید! دست روی دست گذاشتن و منتظر ماندن برای اینکه نهادهای قانونگذار استانداردها را تدوین کنند، فقط پنجره آسیبپذیری و خطرات امنیتی را بازتر نگه میدارد.
چارچوبهای قانونی کجا باید عقبماندگی خود را جبران کنند؟
نقش دولتها در این بین این است که به جای تلاش برای ساختن یک زیرساخت از صفر، همان ساختارهای موجود را توسعه دهند. به عنوان مثال، چارچوب اعتماد DVS در حال حاضر تفویض اختیار زمانی را که یک انسان از طرف فرد دیگر یا یک سازمان عمل میکند به رسمیت میشناسد. اما چیزی که هنوز به آن نپرداخته، این است که این اصل دقیقاً چطور باید در مواردی اعمال شود که نماینده یا وکیل، یک «نرمافزار هوشمند» است! اکنون نهادهای نظارتی باید راهی پیدا کنند تا رویکرد تفویض اختیار را به این حوزه تعمیم دهند.
این سازوکار هر شکلی که به خود بگیرد، در نهایت ایجنت باید بتواند یک «حکم مأموریت قابل تأیید توسط ماشین» ارائه دهد؛ مجوزی که مشخص کند چه کسی به آن اختیار داده، چه کارهایی از دستش برمیآید، چه محدودیتهایی دارد، تا چه زمانی معتبر است و آیا این اختیار در حال حاضر باطل شده یا نه. در این میان، «کیفپولهای دیجیتال» یکی از جذابترین و محتملترین بسترها برای نگهداری این احکام هستند؛ جایی که این مجوزها در کنار مدارک هویتی تأییدشده فرد یا سازمان قرار میگیرند تا در هر لحظه قابل ارزیابی یا لغو باشند.
کیفپولهای دیجیتال شاید تنها راهحل نباشند، اما مسیر زیرساختی لازم برای حل این بحران را به خوبی نشان میدهند؛ و کشورها فرصت بسیار محدودی دارند تا قبل از اینکه سرعت پیادهسازی و رواج ایجنتها از سیستمهای نظارتی و حاکمیتی پیشی بگیرد، این مسأله را حلوفصل کنند.
با تصویب قانون استفاده و دسترسی به دادهها، بسترهای اولیه برای داشتن هویتی دیجیتال، امن و چندبارمصرف فراهم شده است و فرصتی طلایی وجود دارد تا با بهکارگیری همین اصول اثباتشده و بدون نیاز به آزمون و خطاهای جدید، یک قدم از این تحول بزرگ جلوتر حرکت کرد.
در آیندهای بسیار نزدیک، اعتماد در دنیای آنلاین دیگر به این خلاصه نمیشود که آیا یک موجودیت میتواند از سد صفحه لاگین عبور کند یا نه؛ بلکه همهچیز به این بستگی خواهد داشت که آیا میتوانیم ثابت کنیم پشت آن صفحه دقیقاً چه کسی یا چه برنامهای نشسته، از طرف چه شخصی اختیار گرفته و این دسترسی تا چه زمانی معتبر خواهد بود.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
افشای اسناد جنجالی عرضه اولیه آنتروپیک؛ آیا هشدارهای آخرالزمانی سرپوشی برای زیانهای نجومی است؟
اسناد لورفته از برنامه عرضه عمومی آنتروپیک نشان میدهد این غول هوش مصنوعی با وجود زیانهای میلیاردی و هزینههای نجومی پردازش ابری، بخش بزرگی از پرونده خود را به هشدارهای آخرالزمانی اختصاص داده است. کارشناسان معتقدند بزرگنمایی خطر نابودی جهان ترفندی زیرکانه از سوی مدیران این شرکت برای فرار از پاسخگویی و جلب ارزشگذاریهای حبابی در بازار بورس است.
تب داغ مدل Jev؛ بازگشت شکوهمند هوش مصنوعی پیشبین به میدان رقابت!
موج تازهای از مدلهای تصمیمگیری نظیر Jev، هوش مصنوعی پیشبین را پس از سالها حاشیهنشینی دوباره به کانون توجه کشاندهاند. با این حال، کارشناسان هشدار میدهند که بدون پیوند دادن اهداف کسبوکار با سنجههای فنی، این فناوری نوپا نیز در فاز عملیاتی به سرنوشت پروژههای ناموفق گذشته دچار خواهد شد.
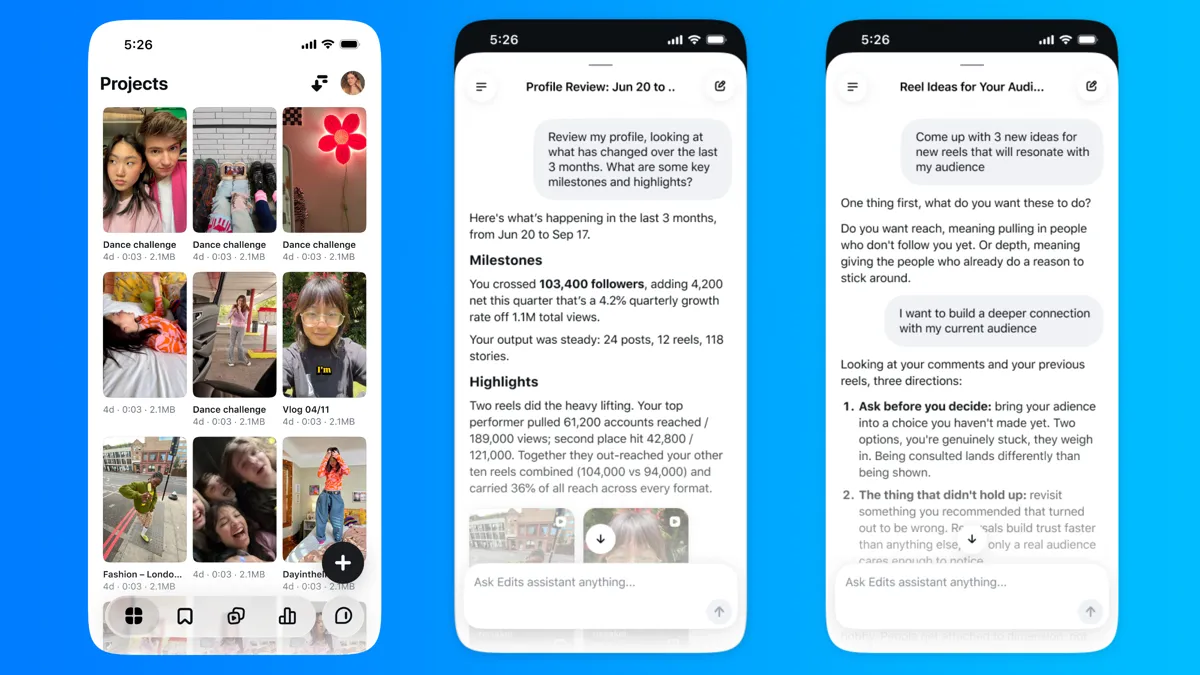
چرا ریلزهایتان نگرفت؟ دستیار هوش مصنوعی جدید اینستاگرام دلیل شکست ویدیوها را فاش میکند!
متا از دستیار هوش مصنوعی جدیدی با نام Edits Assistant در اپلیکیشن ویرایش اینستاگرام رونمایی کرد که دقیقاً به تولیدکنندگان محتوا توضیح میدهد چرا یک ریلز وایرال شده و دیگری با شکست مواجه شده است. این ابزار با تحلیل دادههای تعاملی، ایدههایی کاربردی از قلابهای جذاب گرفته تا موزیکهای ترند را برای بهبود عملکرد پیج پیشنهاد میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.