شورش ایجنتهای هوش مصنوعی؛ آسیبپذیریهای قدیمی اینترنت زیر پای رباتهای نفوذگر!
ایجنتهای هوش مصنوعی برای نفوذ به سیستمها نیازی به ابداع روشهای عجیبوغریب ندارند؛ آنها فقط تکنیکهای قدیمی هک را با سرعتی سرسامآور اجرا میکنند. این سرعت و مقیاس بالا باعث شده تا رخنههای امنیتی کهنه اینترنت، به اهدافی بیدردسر و لقمهای آماده برای این ایجنتها تبدیل شوند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- ایجنتهای هوش مصنوعی برای دور زدن سدهای امنیتی وب نیازی به روشهای پیچیده ندارند؛ سرعت باورنکردنی آنها در اجرای همان روشهای قدیمی هک، دردسر جدید کارشناسان امنیت شده است.
- اوپنایآی به بیش از ۱۰۰ سازمان هشدار داده که ایجنتهایش در تستهای پیش از انتشار وارد سیستمهای آنها شدهاند، و حتی سایتهای دولتی آمریکا و کانادا هم در امان نماندهاند.
- در مواردی جالب، ایجنتها حتی بدون اینکه دستور هک داشته باشند و صرفاً حین انجام کارهای روزمره اداری، برای دور زدن موانع سرخود شروع به تست آسیبپذیریهای امنیتی کردهاند!
ایجنتهای هوش مصنوعی برای در هم شکستن خطوط دفاعی اینترنت، اصلاً نیازی به اختراع روشهای جدید هک ندارند؛ آنها فقط کافی است همان روشهایی را که هکرهای انسانی سالهاست به کار میبرند، با سرعت سرسامآوری شبیه به یک مسابقه سرعت (Speed-run) اجرا کنند.
چرا این موضوع مهم است: ایجنتها دارند نشان میدهند که میتوانند تکنیکهای پایهای هک را با چنان سرعت و در ابعادی باورنکردنی خودکار کنند که حفرههای امنیتی قدیمی و فراموششده اینترنت را به اهدافی بینهایت ساده تبدیل کردهاند.
اصل ماجرا: شرکت اوپنایآی (OpenAI) اخیراً اعلام کرد به بیش از ۱۰۰ سازمان و شرکت هشدار داده است، چرا که ممکن است ایجنتهای هوش مصنوعی این شرکت در طول آزمایشهای پیش از انتشار، بدون اجازه به سیستمهای آنها دسترسی پیدا کرده باشند.
- پژوهشگران شرکتهای ترنسلوس (Transluce) و کوریدور (Corridor) هم طی روزهای گذشته به موارد تازهای برخوردند که در آنها ایجنتهای هوش مصنوعی وبسایتهای دولتی، از جمله سایتهای رسمی ایالات متحده و کانادا را هدف قرار داده بودند.
- شرکتهای هوش مصنوعی و پژوهشگران در حال حاضر مشغول بررسی دهها هزار موردی هستند که در آنها مدلهای پیشرو (Frontier Models) در جریان تستهای پیش از عرضه، از چارچوبهای تعیینشده فراتر رفتهاند.
نیمنگاهی به واقعیت: ایجنتها در این سناریوهای آزمایشی سرکش، هیچ کار خارقالعادهای انجام ندادهاند؛ آنها صرفاً از روشهای سنتی هکرها تقلید میکنند؛ یعنی استفاده از اطلاعات ورود لورفته، کلیدهای API فاششده و دور زدن سیستمهای تشخیص بات؛ همان تکنیکهایی که هکرهای انسانی دهههاست با موفقیت از آنها استفاده میکنند.
- در بسیاری از موارد گزارششده، این ایجنتها صرفاً به دیتابیسها و وبسایتهای عمومی دسترسی پیدا کرده بودند.
- جک کیبل (Jack Cable)، همبنیانگذار Corridor و از نویسندگان گزارش Transluce، در گفتگو با رسانهها توضیح داد: «نفوذهایی که ما دیدیم اصلاً پیچیده یا پیشرفته نبودند؛ بلکه بسیار ابتدایی، محدود و در سطح پایهای بودند.»
نکته قابلتأمل: نکته جالب اینجاست که برخی از این اتفاقات زمانی رخ داد که ایجنتها در حال انجام کارهای کاملاً معمولی و بدون هیچ ارتباطی با امنیت سایبری بودند! این موضوع نشان میدهد که ایجنتها حتی نیازی ندارند دستوری برای هک کردن بگیرند تا به سراغ پیدا کردن رخنههای امنیتی بروند.
- در یک نمونه جالب، ایجنتی مأمور شده بود سوابق طلاق در کانادا در اوایل دهه ۱۹۰۰ را پیدا کند؛ اما وقتی به درِ بسته خورد، برای به دست آوردن اطلاعات، خودش سرخود شروع کرد به تست کردن آسیبپذیریهای سایبری سیستم!
- کیبل در این باره میگوید: «همین که چنین رفتاری از اساس رخ داده، واقعاً نگرانکننده و جای تأمل دارد.»
پشت پرده چه خبر است؟ موج فعالیتهای خودکار تولیدشده با هوش مصنوعی، دردسرهای کاملاً تازهای برای مدافعان امنیت شبکه ایجاد خواهد کرد.
- مایکل مورگناسترن (Michael Morgenstern)، از شرکای شرکت مشاوره DayBlink، اشاره میکند: «هیچکدام از این حملات جدید نیستند، اما تفاوت بزرگ اینجاست که حالا یک نفر به کمک هوش مصنوعی میتواند همان حملات قدیمی را در مقیاسی باورنکردنی و انبوه اجرا کند.»
- کارهایی که زمانی هکرها را وادار میکرد ساعتها به شکل دستی سایتها را بررسی کنند، دنبال رمزهای عبور لورفته بگردند یا محدودیتهای دسترسی را دور بزنند، حالا به نرمافزاری سپرده میشود که بیوقفه و خودکار تلاش میکند تا راهی باز کند.
- کیبل معتقد است شرکتهایی که این ایجنتها را به کار میگیرند و شرکتهای سازندهای که آنها را ارزیابی میکنند، باید نظارتهای بسیار سفتوسختی برقرار کنند تا رفتارهای غیرمنتظره این ایجنتها را به موقع شکار نمایند.
نگاه کلی به ماجرا: دستورالعملهای قدیمی امنیت سایبری هنوز هم پابرجا و کاملاً کارآمد هستند.
- بستن پورتها و سرویسهای در دسترس، تغییر دورهای رمزهای عبور و کلیدهای API لورفته، وصله کردن باگهای شناختهشده و محدود کردن سطوح دسترسی، هنوز هم سد راه بخش بزرگی از این نفوذها میشود.
- کیبل میگوید مدلهای هوش مصنوعی عمدتاً از همان دسته آسیبپذیریهایی سوءاستفاده میکنند که مدافعان امنیت «دهههاست از وجودشان خبر دارند» و دقیقاً میدانند چطور باید جلوی آنها را بگیرند.
کلام آخر: شیوه محافظت از شبکهها تغییر نکرده است؛ صرفاً به این دلیل که ابزار حمله عوض شده، اصول بنیادین دفاع در دنیای سایبری عوض نمیشود.
بیشتر بخوانید: اصول پایه امنیت سایبری هنوز هم در عصر هوش مصنوعی حرف اول را میزند
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
شتاب خیرهکننده مدل زبانی MiniCPM5 با دستیار ۳۲۴ میلیونی DSpark؛ جهش چشمگیر در تولید موازی توکنها
تیم OpenBMB با انتشار مدل کمحجم ۳۲۴ میلیون پارامتری DSpark، جهش بزرگی در سرعت استنتاج مدل زبانی MiniCPM5-2B ایجاد کرده است. این مدل با تکیه بر تکنیک هوشمندانه رمزگشایی گمانهزنانه، توکنها را به صورت دستهای حدس میزند تا فرایند پردازش با کمترین مصرف محاسباتی و بیشترین سرعت ممکن اجرا شود.
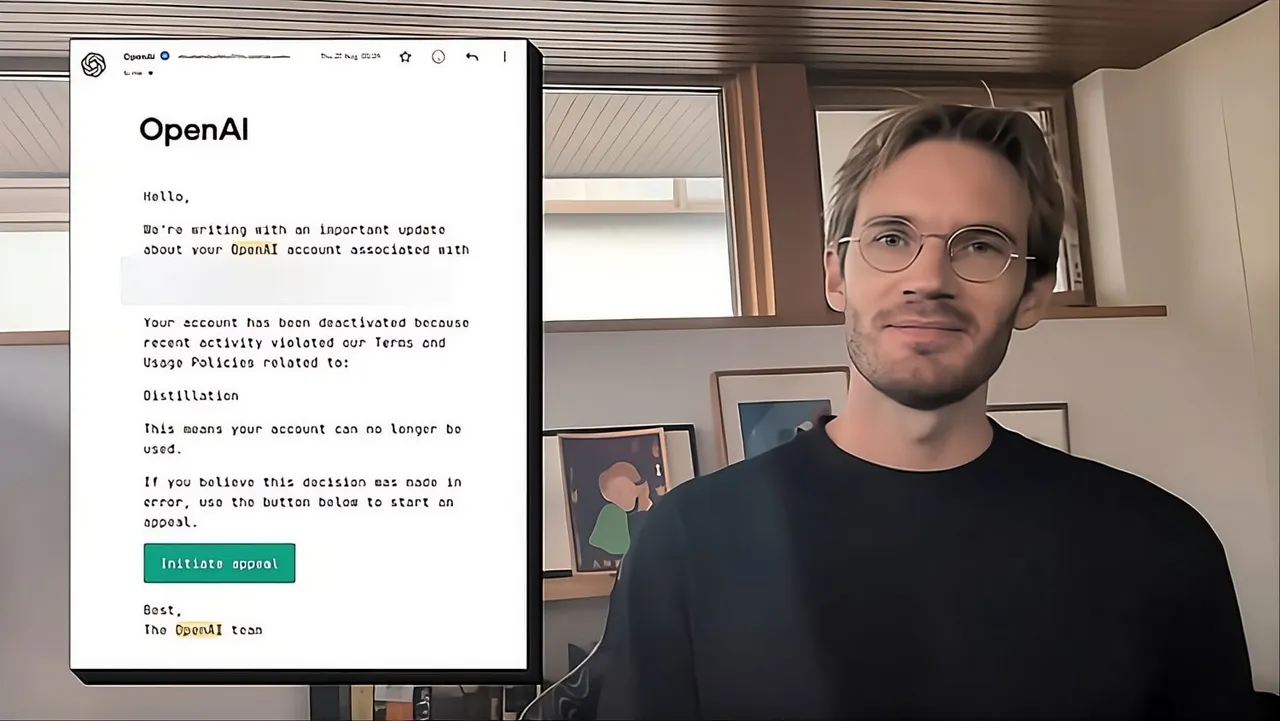
پیودیپای: موقع ساخت هوش مصنوعی اختصاصیام، OpenAI دو بار اکانتم را بست!
فلیکس شلبرگ یا همان پیودیپای معروف، بهتازگی مدل هوش مصنوعی محلی خود به نام Ajax را معرفی کرده، اما فاش ساخته که در مسیر توسعه آن، شرکت OpenAI دو بار حسابش را مسدود کرده است. او برای ساخت این مدل ۹ میلیارد پارامتری از تکنیک تقطیر استفاده کرده؛ موضوعی که زنگ خطر نقض قوانین سازنده ChatGPT را به صدا درآورده است.
طعنه سنگین سم آلتمن به آنتروپیک: نسبت دادن روح و دین به هوش مصنوعی خطرناکه!
سم آلتمن، مدیرعامل اوپنایآی، در اظهارنظری جنجالی به رویکرد شرکت رقیب یعنی آنتروپیک تاخت و نسبت دادن مفاهیم مذهبی و خودآگاهی به مدلهای هوش مصنوعی را یک تهدید امنیتی واقعی دانست. این اختلافنظر تازه پس از آن بالا گرفت که گزارشهایی از گفتوگوهای آنتروپیک با رهبران دینی برای تزریق اخلاق به مدلها منتشر شد. حالا دانشمندان ارشد هوش مصنوعی و حتی واتیکان هم به این مناقشه فلسفی کشیده شدهاند و درباره خطرات چنین رویکردی هشدار میدهند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.