چگونه هوش مصنوعی سرعت و مقیاس حملات سایبری را دگرگون میکند؟
گسترش هوش مصنوعی در سالهای اخیر چشمانداز تهدیدهای سایبری را متحول کرده و به نفوذگران اجازه داده است حملات خود را با سرعت، دقت و ابعادی بیسابقه اجرا کنند. این فناوری همزمان با ارتقای سامانههای دفاعی، به ابزاری در دست مهاجمان برای کشف آسیبپذیریها و فریب کاربران بدل شده است. رویارویی با این موج جدید از خطرات نیازمند بازنگری اساسی در استراتژیهای دفاعی و ارتقای مداوم تابآوری سازمانی است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- هوش مصنوعی سرعت و دقت نفوذگران را بهطور چشمگیری افزایش داده و زمان لازم برای نفوذ پس از دسترسی اولیه را به کمتر از ۳۰ ثانیه رسانده است.
- مدلهای هوش مصنوعی مولد با شبیهسازی دقیق صوت و مکاتبات سازمانی، حملات فیشینگ و جعل هویت را باورپذیرتر و فریبندهتر کردهاند.
- حفظ امنیت پایدار در برابر این موج تازه از تهدیدها مستلزم اجرای معماری Zero Trust برای ایجنتهای هوش مصنوعی و پایبندی به اصول پایهای دفاع سایبری است.
آمارهای امنیت سایبری همواره یادآور خطرات جدی و نگرانکنندهای هستند که دولتها، شرکتها و کاربران عادی در دنیایی با پیوستگی روزافزون با آنها روبهرو میشوند. با این حال، دادههای سال ۲۰۲۶ میلادی فراتر از خطرات شناختهشدهای مانند باجافزارها، فیشینگ و نشت اطلاعات رفتهاند؛ چراکه هوش مصنوعی شیوه توسعه، خودکارسازی، مقیاسپذیری و اجرای حملات سایبری را بهکلی دگرگون کرده است.
هوش مصنوعی ابزاری فوقالعاده برای بهرهوری، خلاقیت و حتی تقویت تدابیر دفاعی در امنیت سایبری به شمار میرود. با این وجود، همین فناوری اگر در دست بازیگران مخرب قرار گیرد، میتواند مهندسی اجتماعی را تقویت کند، سرعت سوءاستفاده از رخنهها را بالا ببرد و به هماهنگی حملات در محیطهای دیجیتال پیچیده یاری رساند. در نتیجه، تیمهای مدافع امنیت اکنون علاوه بر پیچیدگی فزاینده تهدیدها، باید با مهاجمانی مقابله کنند که با سرعت ماشین عملیات خود را پیش میبرند.
آمارهایی که تمام سازمانها باید به آنها توجه داشته باشند
۱. آسیبپذیریها همچنان مسیر اصلی نفوذ مهاجمان هستند: مهمترین نتیجه گزارش تحقیقات نشت داده شرکت Verizon این است که ۳۱ درصد از نفوذهایی که روش دسترسی اولیه آنها شناسایی شده، ناشی از بهرهبرداری از آسیبپذیریهای امنیتی بودهاند. همچنین در حالی که نقش تأمینکنندگان متفرقه در نفوذها رشدی چشمگیر داشته، باجافزارها در ۴۸ درصد از پروندهها دخیل بودهاند.
گزارش تحقیقات نقض داده شرکت Verizon
پیام این آمار کاملاً شفاف است: رخنههای امنیتی پایه همچنان مطمئنترین راه برای نفوذ به زیرساخت سازمانها هستند و هوش مصنوعی فوریت این مسئله را دوچندان کرده است. نفوذگران میتوانند با ابزارهای خودکار، اهداف آسیبپذیر را اولویتبندی کنند، سامانههای بدون محافظ را بیابند، خطاهای نرمافزاری را بسنجند و روند ساخت کدهای مخرب را شتاب بخشند. در حالی که جریانهای کاری خودکار میتوانند کشف باگ را با سرقت اعتبارنامهها، جابهجایی جانبی در شبکه و سرقت دادهها پیوند بزنند، شناسایی هوشمندانه به کمک هوش مصنوعی سطح حمله گستردهتری را پیش روی مهاجمان قرار میدهد.
سامانههای متصل به اینترنت، نرمافزارهای سازمانی فاقد بهروزرسانی، زیرساختهای دسترسی از راه دور و فناوریهای عملیاتی زیرساختهای حیاتی بیش از همه در معرض خطر قرار دارند. کسبوکارها نمیتوانند همه مشکلات را به یکباره برطرف کنند؛ بنابراین اولویتبندی آسیبپذیریهای پرخطر، ارزیابی میزان در معرض خطر بودن سامانهها و کاهش فاصله زمانی بین کشف رخنه تا رفع آن حیاتی است. تهیه فهرست کامل داراییها، پیکربندی امن، مدیریت مستمر آسیبپذیریها و بخشبندی شبکه همچنان اقداماتی اساسی هستند. هرچند هوش مصنوعی چرخه حمله را سریعتر میکند، اما مدافعان همچنان میتوانند با وصله کردن سریع رخنهها پیش از سوءاستفاده مهاجمان، فرصتهای نفوذ را محدود سازند.
۲. شتابگیری رقابت تسلیحاتی سایبری با هوش مصنوعی: گزارش تهدیدهای جهانی شرکت CrowdStrike نشان میدهد که حملات انجامشده توسط مهاجمان مجهز به هوش مصنوعی رشدی ۸۹ درصدی داشته است. افزون بر این، سریعترین زمان گسترش نفوذ مجرمانه در این گزارش تنها ۲۷ ثانیه ثبت شده است. این نتایج نشان میدهند که با نفوذ اولیه مهاجم، زمان پاسخگویی برای مدافعان بسیار اندک است. همچنین این یافتهها آشکار میسازند که هوش مصنوعی چگونه در عملیات نفوذ، توسعه بدافزار، مهندسی اجتماعی و شناسایی سامانهها نقشی تقویتکننده ایفا میکند.
گزارش تهدیدهای جهانی شرکت CrowdStrike
هوش مصنوعی بدون نیاز به ابداع روشهای کاملاً تازه، شدت و خطر جرایم سایبری را افزایش میدهد. این فناوری سرعت، اقتصادی بودن و سازگاری شیوههای موجود را بهبود میبخشد. مجرمان سایبری اکنون میتوانند به کمک سیستمهای خودکار، اطلاعات مسروقه را پردازش کنند، پیامهای سفارشی برای اهداف خاص بسازند و چندین مرحله از عملیات نفوذ را بهصورت یکپارچه برنامهریزی نمایند.
در مقابل، مدافعان امنیت نیز میتوانند با بهرهگیری از همین فناوری، هشدارها را همبستهسازی کنند، فعالیتهای غیرعادی را شناسایی نمایند و فرآیند پاسخ به رویدادها را خودکار سازند. اطمینان از اینکه خودکارسازی سامانههای دفاعی همگام با اتوماسیون مهاجمان پیش برود؛ آن هم بدون ایجاد آسیبپذیریهای تازه یا واگذاری تصمیمگیریهای حیاتی به مدلهای هوش مصنوعی بدون نظارت انسانی، چالشی راهبردی به حساب میآید.
۳. جعل هویت و حملات فیشینگ واقعیتر میشوند: فیشینگ به دلیل هدف قرار دادن افراد و سوءاستفاده از روابط اعتمادمحور در سازمانها، همچنان یکی از منعطفترین تاکتیکهای مجرمان سایبری باقی مانده است.
هوش مصنوعی مولد تولید پیامهای متقاعدکننده با لحن، زبان و بافت کاملاً طبیعی را بسیار سادهتر کرده است. مهاجمان با بهرهگیری از اطلاعات در دسترس عموم، پیامهای جعلی میسازند که تشخیص آنها از مکاتبات واقعی تقریباً ناممکن است. شبیهسازی صدا و فناوریهای دیپفیک ابعاد تازهای به این تهدید بخشیدهاند؛ به طوری که یک تماس ویدیویی ساختگی یا تقلید دقیق صدای یکی از مدیران ارشد میتواند کارکنان را به انتقال وجه، افشای رمزهای عبور یا نادیده گرفتن دستورالعملهای امنیتی وادارد.
گزارش جرایم اینترنتی FBI نشان میدهد بیش از ۸۵۹ هزار شکایت با خسارتی فراتر از ۱۶ میلیارد دلار به ثبت رسیده که فیشینگ و جعل هویت در صدر آنها قرار دارند. با توجه به اینکه بسیاری از رویدادها هرگز گزارش نمیشوند، این آمار تنها بخش کوچکی از تصویر واقعی جرایم سایبری را بازتاب میدهد.
گزارش سالانه جرایم اینترنتی پلیس فدرال آمریکا (FBI)
تأیید درخواستها از طریق کانالهای مستقل به دلیل گسترش جعل هویت مجهز به هوش مصنوعی ضرورتی انکارناپذیر یافته است. سازمانها باید سازوکارهای دقیقی برای راستیآزمایی تراکنشهای مالی، تغییر اطلاعات حساب و پاسخ به درخواستهای فوری مربوط به دادههای محرمانه پیادهسازی کنند. آموزش کارکنان نیز باید فراتر از لینکهای مشکوک ایمیلی رفته و سناریوهای دیپفیک، پیامرسانها و فریبهای صوتی را پوشش دهد. در این شرایط، اصل اساسی این است که اعتماد باید همواره اعتبارسنجی شود؛ بهویژه زمانی که پای انتقال پول، اطلاعات خصوصی یا دسترسیهای ویژه در میان باشد.
۴. باجافزارها همچنان خطری جدی برای تداوم عملیات سازمانها هستند: حملاتی که صرفاً فایلها را رمزگذاری میکردند، جای خود را به طرحهای باجخواهی چندلایه دادهاند که سرقت دادهها، تهدید به افشای اطلاعات محرمانه و مختل کردن خدمات حیاتی را شامل میشوند.
بر اساس گزارش نشت داده شرکت Verizon، نزدیک به ۴۸ درصد از نفوذها شامل باجافزار بودهاند. علاوه بر این، در گزارش مرکز شکایات جرایم اینترنتی FBI بیش از ۳۶۰۰ شکایت مرتبط با باجافزارها با خسارتی بیش از ۳۲ میلیون دلار ثبت شده است. این سازمان هشدار میدهد که آمارهای اعلامشده هزینههای ناشی از توقف عملیات، بازیابی سامانهها و درآمدهای از دست رفته را در بر نمیگیرد.
گزارشهای سالانه مرکز شکایات جرایم اینترنتی (IC3)
مجرمان سایبری با استفاده از هوش مصنوعی میتوانند دادههای به دست آمده از سیستمهای آلوده را سریعاً بررسی کنند، عملیات شناسایی را بهصورت خودکار درآورند و مهندسی اجتماعی را تقویت کنند. پیوند این قابلیتها با مدلهای باجافزار بهعنوان سرویس و گروههای جرایم سازمانیافته، دامنه و کارایی حملات را بهشدت گسترش میدهد. زیرساختهای حیاتی بیش از هر بخش دیگری در معرض تهدیدند؛ چراکه هرگونه اختلال در حملونقل، خدمات شهری، صنایع و مراکز درمانی مستقیماً با امنیت و سلامت عمومی جامعه در ارتباط است و کوچکترین قطعی را تاب نمیآورد.
تهیه نرمافزارهای امنیتی بهتنهایی کفایت نمیکند. سازمانها نیازمند بخشبندی شبکه، مانورهای دورهای بازیابی، مدیریت دقیق دسترسیهای سطح بالا، پشتیبانگیریهای آفلاین آزمایششده و برنامههای مدون مقابله با باجخواهی هستند. هدف اصلی باید دستیابی به تابآوری واقعی باشد؛ یعنی توانایی مهار فوری حمله و از سرگیری فرآیندهای حساس سازمانی بدون آنکه اختیار امور به دست باجگیران بیفتد.
۵. امنیت زنجیره تأمین؛ موضوعی در سطح امنیت ملی: شبکههای گسترده شرکتهای نرمافزاری، ارائهدهندگان خدمات ابری، پیمانکاران و تأمینکنندگان فناوری، شریان حیاتی کسبوکارهای مدرن هستند. با این حال، هر پیوند کاری حامل ریسک است؛ بهویژه اگر یک تأمینکننده مورد اعتماد، نرمافزاری مورد استفاده در صدها سازمان را عرضه کند یا دسترسی مستقیمی به سیستمهای حساس داشته باشد.
بررسی خطرات زنجیره تأمین فناوری نشان میدهد چگونه اکوسیستمهای دیجیتال بههمپیوسته میتوانند زمینه انتشار یک رخنه در یک تأمینکننده را به گستره وسیعی از صنایع و شبکههای دولتی فراهم آورند.
امنیت زنجیره تأمین سایبری در عصر هوش مصنوعی
هوش مصنوعی این چالش را حادتر کرده است؛ زیرا به نفوذگران کمک میکند روابط میان سامانهها را کشف کنند، زیرساختهای ضعیف را بیابند و از نقصهای فنی اهداف متعدد بهره ببرند. با نفوذ به یک بسته بهروزرسانی نرمافزاری، حساب کاربری یک شرکت همکار یا یک مؤلفه متنباز پرکاربرد، دسترسی به دهها و صدها سازمان دیگر هموار میشود.
از این رو، ارزیابی امنیت زنجیره تأمین نباید اقدامی مقطعی باشد، بلکه باید به فرآیندی مداوم تبدیل شود. سازمانها به شفافیت بالاتر در شناخت مؤلفههای نرمافزاری، نظارت بر دسترسیهای شرکتهای شخص ثالث، زنجیرههای توسعه و وابستگیهای خارجی نیاز دارند. تدوین الزامات قراردادی امنیتی، پایش مستمر شرکا، استفاده از فهرست اجزای نرمافزاری (SBOM) و روشهای توسعه امن از مهمترین راهکارهای کاهش این خطرات به شمار میروند.
پیامدهای نفوذ از طریق زنجیره تأمین فراتر از زیانهای مالی است؛ چنین آسیبهایی میتوانند امنیت ملی، مالکیت فکری، زیرساختهای بنیادین و اعتماد عمومی به فناوریهای دیجیتال را خدشهدار کنند.
۶. افزایش سرسامآور هزینههای نشت اطلاعات: پیامدهای مالی ناکامیهای امنیتی روزبهروز سنگینتر میشود.
بر اساس گزارش هزینههای نشت داده شرکت IBM، میانگین هزینه جهانی هر رخداد نشت داده به ۴٫۹۹ میلیون دلار رسیده است. علاوه بر این، IBM نشان میدهد که مهاجمان در یک مورد از هر چهار نشت عمدی از هوش مصنوعی بهره گرفتهاند که هزینه میانگین این دست حملات را به ۶ میلیون دلار افزایش داده است.
گزارش شرکت IBM درباره هزینه نشت دادهها
این آمار بر دو چالش مرتبط تأکید دارد: نخست آنکه سازمانها باید همزمان در ایمنسازی زیرساختهای سنتی فناوری اطلاعات و سامانههای نوظهور هوش مصنوعی سرمایهگذاری کنند؛ دوم آنکه نفوذگران به شکلی فعال از هوش مصنوعی برای پیشبرد حملات خود بهره میبرند. برنامههای هوش مصنوعی خود میتوانند از طریق رابطهای برنامهنویسی (API) آسیبپذیر، اتصالات ناامن، تنظیمات نادرست ابری و دسترسیهای غیرمجاز به دادههای آموزشی یا عملیاتی به هدفی تازه بدل شوند. کسبوکارهایی که بدون حاکمیت امنیتی مناسب هوش مصنوعی را به کار میگیرند، ناخواسته مسیرهای جدیدی برای درز اطلاعات ایجاد میکنند.
شرکتها باید فعالیتهای مرتبط با هوش مصنوعی را پایش کنند، دسترسی به دادههای حساس را محدود سازند، ارزیابیهای امنیتی را در خرید و استقرار این فناوریها بگنجانند و چارچوبهای مشخصی برای بهرهگیری از خدمات هوش مصنوعی خارجی تعیین نمایند. تیمهای امنیتی همچنین باید مخاطرات ناشی از ایجنتهای هوش مصنوعی را که به برنامهها و امکان اجرای دستورها دسترسی دارند، بهدقت بررسی کنند.
هوش مصنوعی از طریق خودکارسازی میتواند برخی هزینههای دفاعی را کاهش دهد، اما هرگز جایگزین معماری امنیتی استوار، حاکمیت کارآمد و نظارت مستقیم انسانی نخواهد شد.
۷. در عصر هوش مصنوعی، اصول پایهای همچنان تعیینکنندهاند: با وجود پیشرفت چشمگیر تهدیدهای سایبری، بسیاری از حملات موفق همچنان از نقاط ضعف شناختهشدهای مانند نرمافزارهای بدون وصله، سرقت حسابهای کاربری، دسترسیهای بیش از حد مجاز، تنظیمات ضعیف و نظارت ناکافی نشئت میگیرند.
بر اساس گزارش تخصصی M-Trends از گوگل کلود و تیم امنیتی Mandiant، میانه زمانی که مهاجمان توانستهاند بدون شناسایی در سیستمها باقی بمانند به ۱۴ روز رسیده است. افزون بر این، پژوهشهای آنها نشان میدهد گروههای خرابکار سایبری بهطور فزایندهای از هوش مصنوعی برای تولید بدافزار، مهندسی اجتماعی و پایش اهداف استفاده میکنند.
گزارش امنیتی M-Trends از گوگل کلود
این دستاوردها بر ضرورت گذار از ارزیابیهای دورهای به مدیریت مستمر ریسک تأکید دارند. سازمانها باید احراز هویت چندعاملی، اصل حداقل دسترسی، تهیه پشتیبانهای قابل اتکا، پایش مستمر شبکه و هویتها و رفع سریع آسیبپذیریهای فعال را در اولویت قرار دهند. تیمهای امنیتی باید بتوانند سامانههای آلوده را در کمترین زمان ممکن ایزوله کرده و برنامههای واکنش به حوادث را بهطور منظم بیازمایند.
با همگرایی فناوریهای نوین و تحول ماهیت تهدیدها، بازنگری در راهبردهای دفاعی سنتی و بهروزرسانی چارچوبهای امنیتی برای رویارویی با تهدیدهای هوش مصنوعی و فناوریهای کوانتومی ضرورتی اجتنابناپذیر است.
ضرورت بازتنظیم استراتژیهای امنیت سایبری در عصر هوش مصنوعی و تهدیدهای کوانتومی
گسترش اصول معماری صفر اعتماد (Zero Trust) به ایجنتهای هوش مصنوعی، تقویت مدیریت هویت، محافظت از دادهها در کل چرخه حیات و آمادگی برای آثار بلندمدت محاسبات کوانتومی، از بخشهای کلیدی این تحول استراتژیک به شمار میروند.
در نهایت، تابآوری سایبری باید همگام با پیشرفت هوش مصنوعی رشد کند. آمارهای اخیر نشان میدهند نبرد میان مهاجمان و مدافعان وارد مرحلهای تازه شده است؛ هوش مصنوعی شناسایی اهداف، سوءاستفاده از رخنهها، شخصیسازی فریبهای فیشینگ، گسترش باجخواهی و کشف ضعفها در زنجیره تأمین را تسهیل میکند و همزمان با ایجنتهای خودکار و مدلهای مختلف، سطوح حمله جدیدی به وجود میآورد.
با این حال، فناوری بهتنهایی نتیجه این میدان را مشخص نخواهد کرد. معماری کارآمد، تبادل اطلاعات، آموزش نیروی انسانی، انضباط سازمانی و رهبری هوشمندانه همچنان نقشی حیاتی دارند. کسبوکارها و دولتها بهجای اینکه امنیت سایبری را صرفاً امری اداری یا الزامی قانونی ببینند، باید آن را یک تعهد استراتژیک مداوم قلمداد کنند؛ تعهدی که نیازمند سرمایهگذاری روی محافظت از هویت، دیدهبانی کامل سامانهها، وصله سریع آسیبپذیریها و ابزارهایی است که بتوانند همگام با تهدیدهای خودکار عمل کنند.
در کنار خطرات هوش مصنوعی، نباید از آمادگی برای روز ورود به عصر کوانتومی (Q-Day) غافل شد؛ روزی که کامپیوترهای کوانتومی پیشرفته قادر خواهند بود الگوریتمهای رمزنگاری کلید عمومی پرکاربرد مانند RSA و رمزنگاری منحنی بیضوی (ECC) را بشکنند. این روز یک نقطه عطف پیشبینیپذیر و چالشی راهبردی است و سازمانها باید از همین امروز فرآیند مهاجرت به رمزنگاری پساکوانتومی، شناسایی داراییهای رمزنگاریشده و حفاظت بلندمدت از دادهها را آغاز کنند؛ چراکه به تعویق انداختن آن تا فرا رسیدن زمان بحران، خطایی جبرانناپذیر خواهد بود.
هوش مصنوعی میتواند دفاع سایبری را بهطور اساسی تقویت کند، مشروط بر آنکه سازمانها هوشمندانه و با پایبندی به اصول استوار از آن بهره بگیرند. شاید نگرانکنندهترین واقعیت، کاهش چشمگیر فرصت سازمانها برای شناسایی حمله، درک ابعاد آن و واکنش به موقع پیش از وقوع بحران باشد. سرعت عمل در پر کردن این شکاف زمانی، تعیینکننده اصلی میزان تابآوری در عصر هوش مصنوعی خواهد بود.
حفظ امنیت در این چشمانداز نوظهور، نیازمند هوشیاری مداوم و سازگاری سریع با دگرگونیهای پرشتاب دنیای فناوری است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ورود بیسروصدای ایجنتهای هوش مصنوعی به حسابهای بانکی؛ ساختارهای مدیریت ریسک هنوز آماده نیستند
حضور فزاینده ایجنتهای هوش مصنوعی در حسابهای مشتریان، بانکهای بزرگ و متوسط را با چالشهای امنیتی و حقوقی کمسابقهای روبهرو کرده است. اکنون مرز میان یک کاربر واقعی و یک ابزار هوشمند مستقل مخدوش شده و ساختارهای سنتی مدیریت ریسک دیگر کارآمد نیستند. بانکها برای مقابله با خطرات کلاهبرداری و اختلال در درآمدها نیازمند بازنگری اساسی در مدلهای نظارتی خود هستند.
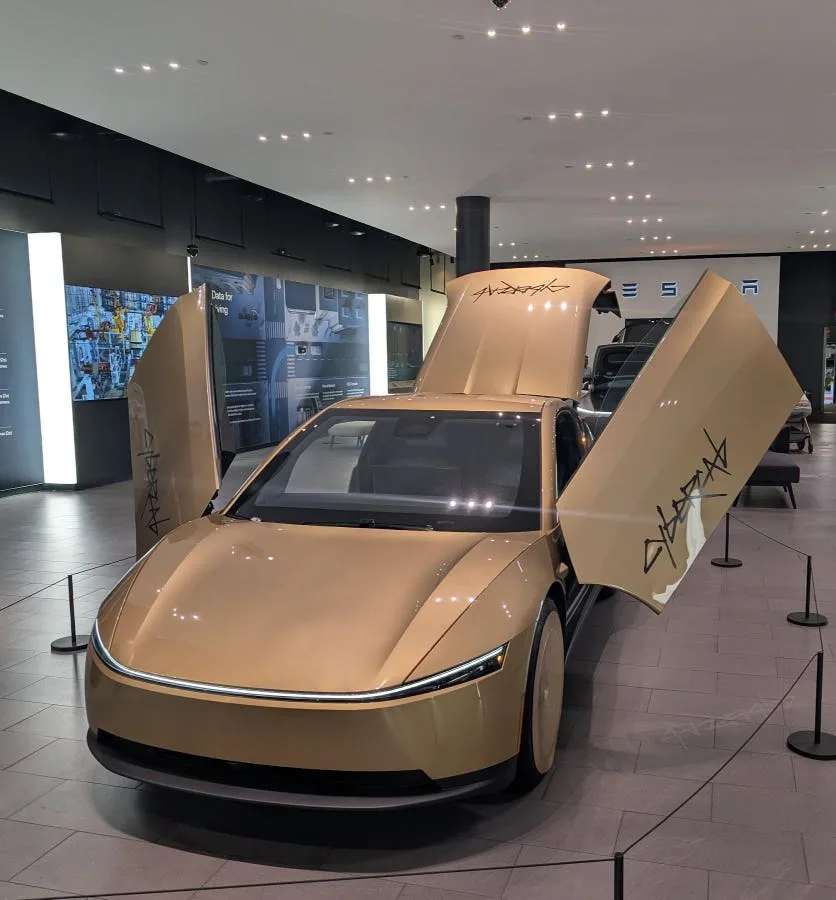
حذف راننده فیزیکی کافی نیست؛ چرا تاکسیهای خودران Cybercab تسلا احتمالاً همچنان از راه دور پایش میشوند؟
حذف راننده فیزیکی از داخل کابین تاکسیهای خودران تسلا در تگزاس سر و صدای زیادی به پا کرده است. با این حال شواهد فنی و تجربه شرکتهای رقیب نشان میدهد که ناوگان Cybercab به احتمال فراوان همچنان توسط اپراتورهای انسانی از راه دور رصد میشود. تجهیز خودروها به اینترنت ماهوارهای Starlink و حفظ امکان توقف اضطراری، ایمنی این پروژه بلندپروازانه را تضمین میکند.
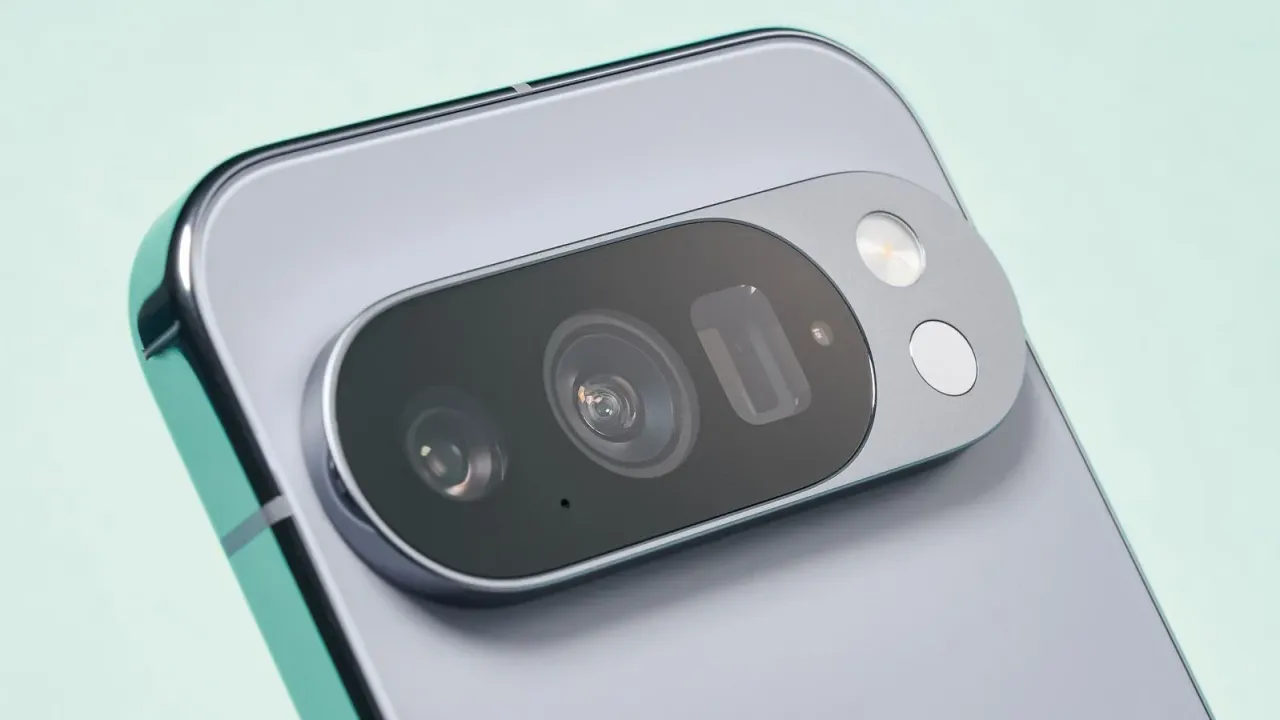
فرصت رو به پایان دارندگان Pixel 10 Pro برای دریافت اشتراک رایگان یکساله Google AI Pro
مهلت دارندگان گوشیهای خانواده Pixel 10 Pro برای دریافت اشتراک رایگان یکساله Google AI Pro در حال اتمام است و این طرح تا پایان ۳۱ اکتبر اعتبار دارد. این بسته ویژه علاوه بر دسترسی کامل به قابلیتهای پیشرفته هوش مصنوعی Gemini، پنج ترابایت فضای ذخیرهسازی ابری را نیز فراهم میکند. کاربرانی که به فکر خرید این دستگاه هستند باید سریعتر اقدام کنند، زیرا مهلت فعالسازی تمدید نخواهد شد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.