وقتی هوش مصنوعی سلاح هکرها میشود؛ چرا نیمی از سازمانها در آزمون بقای سایبری مردود میشوند؟
با ورود ابزارهای پیشرفته هوش مصنوعی به زرادخانه هکرها، حملات سایبری به آزمونی سرنوشتساز برای بقای شرکتها تبدیل شده است؛ آزمونی که آمارها نشان میدهد نزدیک به نیمی از سازمانها در آن مردود میشوند. تابآوری مدرن دیگر فقط بازیابی دادهها نیست، بلکه هنر روشن نگه داشتن چراغ کسبوکار و ادامه سرویسدهی حتی در اوج شبیخون دیجیتال است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- دیگه دوران بالا آوردن ساده سیستمها بعد از حمله گذشته؛ تابآوری سایبری یعنی بتونی حتی درست وسط شبیخون هکرها، چرخ کسبوکارت رو بچرخونی و نذاری سرویسهات بخوابه.
- هکرها حالا با سلاح هوش مصنوعی و فرانتیر AI، با کمترین زحمت و بیشترین سرعت، حفرههای امنیتی رو پیدا میکنن، طعمهها رو با دیپفیک فریب میدن و میتونن همزمان به صدها شرکت حمله کنن.
- آمارها نشون میدن نزدیک نیمی از سازمانها بعد از حمله سایبری کاملاً فلج میشن و ۷۳ درصد مدیران امنیت اصلاً مطمئن نیستن که بتونن از پس یه حمله بزرگ در روز آینده بربیان.
تابآوری سایبری دیگه فقط این نیست که بعد از یه حمله، با چه سرعتی بتونید دوباره سیستمها رو بالا بیارید و آنلاین بشید؛ امروز ماجرا کاملاً عوض شده و تعریف تابآوری اینه که آیا میتونید درست وسط شبیخون هکرها هم به فعالیتتون ادامه بدید یا نه! این دقیقاً همون تغییر نگرش بزرگیه که مدیران ارشد کسبوکارها دیگه نمیتونن نادیدهاش بگیرن.
یک نفوذ امنیتی ساده میتونه مثل دومینو کل سازمان رو به هم بریزه؛ از خطوط تولید و تراکنشهای مالی گرفته تا زنجیره تأمین، همهچیز ظرف چند ساعت مختل میشه و نتیجهاش چیزی جز خسارتهای سنگین مالی و بر باد رفتن اعتبار شرکت نیست.
تازهترین تحقیقات نشون میده نزدیک به نیمی از مدیران ارشد امنیت اطلاعات (CISOها) که تجربه بحران سایبری داشتن، اعلام کردن که توقف کامل عملیات و خوابیدن چرخ کسبوکار، پیامد مستقیم این حملات بوده (۴۷ درصد)؛ آماری که حتی از سرقت دادهها (۴۱ درصد) یا ضرر مالی مستقیم (۴۰ درصد) هم فراتر رفته است.
به گفته کارشناسان و مدیران خدمات سایبری در شرکت امنیتی Sygnia، زمین بازی برای مدافعان امنیت تغییر کرده است.
یکی از بزرگترین چالشهای مدیران امنیت اطلاعات در دنیای امروز، دیگه صرفاً پس گرفتن دادههای دزدیدهشده یا تحمل بار ضرر مالی نیست؛ بلکه چالش اصلی «روشن نگه داشتن چراغها» و سرپا موندن بخشهای حیاتی کسبوکاره؛ یعنی تمرکز روی عملکردهایی که میتونن جلوی آسیب فاجعهبار به کل شرکت و زنجیره تأمین رو بگیرن.
اوضاع زمانی نگرانکنندهتر میشه که میبینیم با وجود سرمایهگذاریهای سنگین روی ابزارها و راهکارهای جدید، مشکل اصلی از کمبود آمادگی واقعی آب میخوره: ۷۳ درصد از مدیران امنیت اصلاً مطمئن نیستن که اگه همین فردا یه حادثه سایبری بزرگ براشون اتفاق بیفته، بتونن اون رو به شکل مؤثر مدیریت کنن!
از کمبود منابع و نبود دید کافی روی شبکه گرفته تا قطع ارتباط بین تیمهای مختلف، این شکاف روزبهروز پررنگتر میشه. در یک مانور شبیهسازی بحران با یک بانک بزرگ بینالمللی، وقتی از تیم عملیات امنیت خواسته شد سطح ریسک یک هشدار امنیتی رو ارزیابی کنن، ماجرای جالبی پیش اومد.
تیم امنیت فقط با نگاه کردن به آیپی (IP)، ریسک رو ۲ از ۵ برآورد کرد. اما وقتی همین سؤال از مدیران بخش کسبوکار بانک پرسیده شد، ریسک رو ۵ از ۵ (حداکثر خطر) دونستن؛ چون اون آیپی دقیقاً متعلق به دریاچه داده (Data Lake) بانک بود که تمام اطلاعات حیاتی و حساس در اون ذخیره شده بود!
نکته کلیدی که باید همیشه به یاد داشت اینه که مدیریت یکپارچه ریسک، فقط کار تیم سایبری نیست؛ بلکه بخشهای فناوری اطلاعات (IT)، حقوقی، روابط عمومی و ارتباطات رو هم در بر میگیره. امنیت نباید تو جزیرههای جدا از هم پیش بره و درک بافت و ماهیت کسبوکار، پادشاه ماجراست. درک اینکه چه چیزهایی در معرض خطر قرار داره و داشتن برنامهای برای سرپا موندن سازمان، حیاتیترین بخش برنامهریزیه.
امنیت سایبری اساساً و از ریشه درباره مدیریت ریسکه. حوادث سایبری دقیقاً همون لحظاتی هستن که تمام ذینفعان و تیمها باید دور هم جمع بشن، ریسک رو از دیدگاههای مختلف درک کنن و دستهجمعی برای مهارش بجنگن. این کار باید همیشه تمرین بشه تا هیچ مانعی بر سر راه مدیریت مؤثر بحران وجود نداشته باشه.
برنامههای تداوم کسبوکار در عصر هوش مصنوعی مدرن
چشمانداز تهدیدات سایبری با ظهور فناوریهایی مثل هوش مصنوعی و مدلهای پیشرو (Frontier AI) با سرعتی سرسامآور در حال تغییره. این ابزارها باعث شدن هکرها دیگه نیازی به مهارتهای پیچیده یا استخدام لشکری از متخصصان نداشته باشن تا بتونن حملات عظیمی رو با سرعت برقآسا پیاده کنن و هرجومرج عملیاتی راه بندازن.
در حالی که باجافزارهای مدرن مجهز به دیپفیک و بدافزارهای قدرتگرفته از هوش مصنوعی تیتر اخبار رو قبضه کردن، نکته مهمتر اینه که مهاجمان چطور از هوش مصنوعی برای شناسایی فوقسریع اهداف، کشف خودکار آسیبپذیریها، خلق سناریوهای فریبنده مهندسی اجتماعی و پیشبرد همزمان چندین مسیر حمله موازی استفاده میکنن.
حالا مهاجمان میتونن با کمترین زحمت، بیشترین آسیب رو بزنن؛ یعنی نه فقط یک شرکت، بلکه همزمان صدها کسبوکار رو زمینگیر کنن. همین موضوع باعث میشه کسبوکارها برای ادامه بقا احساس اضطرار شدیدی برای باج دادن پیدا کنن، چون دیگه ماجرا فقط سرقت ساده اطلاعات نیست، بلکه پای مرگ و زندگی عملیاتی شرکته.
این شرایط باعث شده سازمانها متوجه بشن برنامههای تداوم کسبوکارشون که فکر میکردن خیلی قرص و محکمه، درست در بزنگاهی که بیشتر از همیشه بهش نیاز دارن از هم میپاشه؛ اونم نه به خاطر ضعف در ابزارهای فنی، بلکه به خاطر نبود هماهنگی و سرعت عمل لازم برای قرنطینه کردن دادههای حیاتی و استارت سریع فرآیند بازیابی.
سازمانهای کارکشته و پیشرو نه تنها شاخصهای کلیدی مثل RPO و RTO و تحلیل اثرات کسبوکار رو برای داراییهای گرانبها و حیاتی خودشون تعیین کردن، بلکه چارچوبی به نام «حداقل اهداف پایدار کسبوکار» خلق کردن؛ مثلاً همون بانک بزرگ این مفهوم رو «حداقل بانک قابلقبول» (MVB) نامگذاری کرده بود. در زمان بحران، مشخص بودن و انتقال سریع این چشمانداز که چه بخشهایی از کسبوکار برای سرپا موندن اورژانسی باید فعال بمونن، نقشی اساسی در کاهش ریسک و مهار ابعاد حمله سایبری داره.
بر اساس این پژوهش، تیمهای حقوقی، روابط عمومی و مدیران ارشد اجرایی به خاطر تفاوت در اولویتها، هنوز هم میتونن گلوگاههایی باشن که سرعت پاسخ به حمله رو به شدت کاهش میدن. در نتیجه، ۹۰ درصد سازمانها در هماهنگ کردن بخشهای مختلف حین یک حادثه بزرگ به چالش جدی میخورن و ۷۵ درصد هم اعتراف میکنن که سردرگمی یا تأخیر در تصمیمگیریهای حقوقی و رسانهای، روند بازیابی سیستمها رو به تعویق میاندازه.
یکی از بزرگترین مزیتهای مانورهای شبیهسازی اتاق بحران، اینه که چالشها، اولویتها و وظایف هر تیم از قبل به بحث گذاشته میشه تا وقتی بحران واقعی از راه رسید، تصمیمگیریها مبتنی بر ریسک و با نهایت سرعت انجام بشه. این کار اصطکاکها رو از بین میبره تا کل سازمان به صورت یکپارچه پاسخ حمله رو بده.
تابآوری سایبری برای اینکه واقعاً جواب بده، باید به عنوان یک مأموریت اساسی در تکتک بخشها و بین تمام پرسنل سازمان جا بیفته؛ بهخصوص وقتی طوفان یک حمله سایبری به پا میشه.
چرا آمادگی متفاوت، فرآیند بازیابی را سریعتر میکند؟
موفقترین کسبوکارها اونهایی هستن که حتی درست وسط مدیریت یک بحران، کارشون متوقف نمیشه. اونا تازه از روز حمله به فکر نیفتادن، بلکه از قبل و به شکل پیوسته، برنامههای تابآوری و مسیرهای ارتباطی خودشون رو بهروزرسانی و تمرین کردن.
این سازمانها مدام آزمایش میکنن که در صورت نفوذ چه عملکردی خواهند داشت و فشار روانی و اضطرار تصمیمگیری رو برای هر نقش شبیهسازی میکنن.
برای کاهش زمان در معرض خطر بودن و ادامه فعالیت در حین بازیابی، هر سازمانی باید این گامها را بردارد:
- ارزیابی مداوم وضعیت سایبری: کشف شکافها و نقاط کور امنیتی ضروری است. ۷۸ درصد از رهبران امنیت معتقدند نقاط کور در زیرساخت، خطر دسترسی مداوم مهاجمان و تکرار حملات را بالا میبرد.
- شبیهسازی سناریوهای نفوذ با حضور مدیران ارشد: آزمایش مسیرهای ارتباطی داخلی و بیرونی به تیمها کمک میکند در میان هرجومرج یک حمله واقعی، با اعتمادبهنفس تصمیم بگیرند و نقاط قوت و ضعف خود را شناسایی کنند.
- بهروزرسانی پیوسته دستورالعملهای مهار بحران: شفافسازی مسیرهای تصمیمگیری سرعت بازیابی را حتی همزمان با خود حمله افزایش میدهد. امروزه شرکتهای پیشرو دستورالعملهای سنتی را کنار گذاشته و آنها را درون اپلیکیشنهای هوش مصنوعی سفارشیسازیشده ادغام میکنند؛ سامانههای هوشمندی که اقدامات متناسب را به تفکیک نقش و زمان به عنوان یک برنامه عملیاتی بلادرنگ در اختیار تیمها میگذارند.
- سنجش بازیابی با معیارهای دقیق: آمادهترین سازمانها، سرعت واکنش و بازگشت خود را با معیارهای مشخص اندازه میگیرند. هیئتمدیره و نهادهای ناظر میخواهند مطمئن شوند که سازمان تمام توان خود را برای مهار نفوذ و جلوگیری از یک فرآیند بازیابی فرسایشی و پرهزینه به کار گرفته است.
این یعنی سنجش میانگین زمان مهار نفوذ (به تفکیک نوع حمله)، سنجش فاصله زمانی بین شناسایی تا اطلاعرسانی به مدیران ارشد، و همچنین درصد حوادثی که به جای یک جلسه یادآوری ساده، به اصلاحات واقعی و مستند در برنامه پاسخ به حادثه (IR) منجر شدهاند.
تابآوری سایبری؛ بخش جداییناپذیر بقای کسبوکار
تابآوری سایبری دیگر شعار و تعارف نیست. هزینههای سرسامآور بازیابی میتواند یک کسبوکار را به ورطه ورشکستگی بکشاند و سهم بازارش را نابود کند؛ بنابراین سازمانها باید بدانند که آیا درست در کشاکش حمله سایبری، توان سرویسدهی به مشتریان و ارائه گزارش به هیئتمدیره را دارند یا خیر.
با توجه به اینکه هوش مصنوعی حجم و جریان دادهها را افزایش داده و پیوستگی سازمانها با تیمهای داخلی و خارجی بیشتر شده، تابآوری سایبری یک مزیت رقابتی استراتژیک محسوب میشود. ادامه حیات عملیاتی در دل بحران، شاخص واقعی برنامهریزی تداوم کسبوکار در دنیای مدرن است؛ رویکردی که در آن تابآوری سایبری نقش اصلی را در حفظ اعتماد مشتریان و مهار خسارات مالی پیش از تبدیل شدن نفوذ به یک فاجعه تمامعیار ایفا میکند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
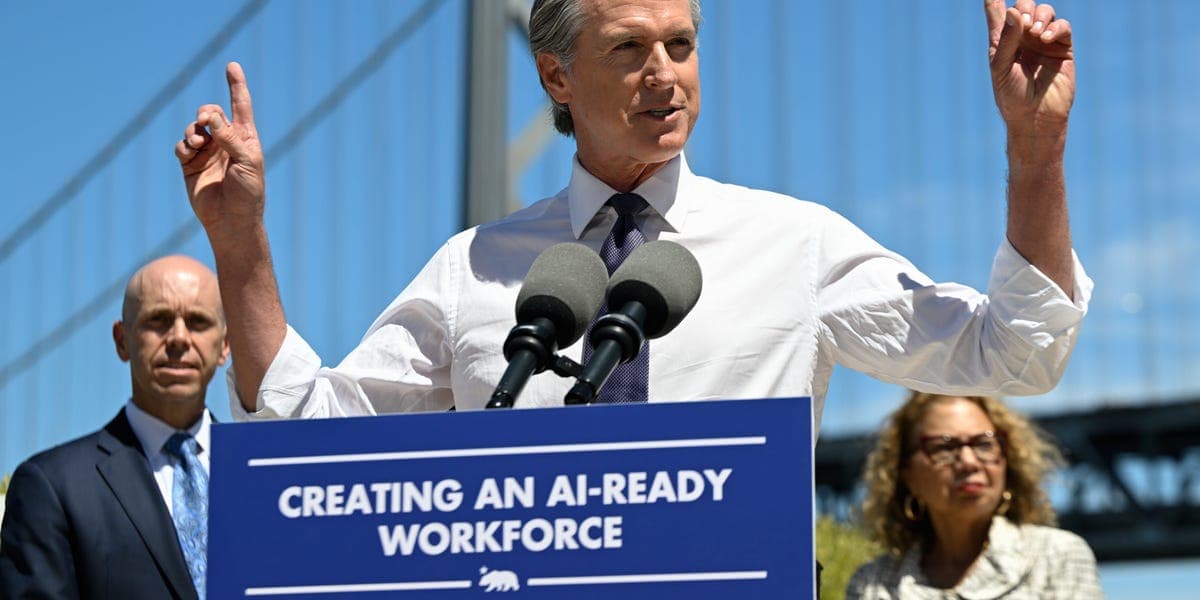
نقشه کامل جنگ هوش مصنوعی در آمریکا؛ فرمانداران ایالتها درباره دیتاسنترها و «دکمه مرگ» چه میگویند؟
همزمان با نزدیکشدن به انتخابات در آمریکا، تبوتاب هوش مصنوعی و زیرساختهای غولپیکر آن به یکی از داغترین میدانهای رقابت سیاسی تبدیل شده است. در حالی که برخی فرمانداران به دنبال ساخت دیتاسنترهای چند میلیارد دلاری برای جذب غولهای فناوری هستند، گروهی دیگر روی طراحی «دکمه مرگ» اضطراری و کنترل خطرات جدی هوش مصنوعی تمرکز کردهاند. این گزارش نگاهی جامع به موضع تمام فرمانداران آمریکا در قبال آینده هوش مصنوعی و مصرف انرژی مراکز داده دارد.
ترکیب جادویی گویندگی و موسیقی متن فقط با یک پرامپت؛ قابلیت جذاب Suno Speech از راه رسید!
استارتاپ محبوب سونو با معرفی قابلیت آزمایشی Speech، گام هیجانانگیز دیگری در دنیای صوت برداشته است. این مدل هوش مصنوعی میتواند متن شما را تحویل بگیرد و همزمان نریشن را همراه با موسیقی متنی هماهنگ در قالب یک قطعه صوتی یکپارچه بسازد. با این نوآوری، دردسرهای میکس و ادیت دستی صدا برای تولیدکنندگان محتوا به حداقل خواهد رسید.
آزمایش جنجالی روی ۱۰ مدل هوش مصنوعی: تعصب جنسیتی همهجا هست، اما با نتایجی کاملاً متناقض!
نتایج بررسی ۱۰ مدل زبانی بزرگ از ۹ شرکت نامدار نشان میدهد که سوگیری جنسیتی همچنان در هوش مصنوعی موج میزند، اما جهتگیری این تعصبها در هر سیستم کاملاً متفاوت است. این ناهمگونی عجیب باعث شده تا توسعهدهندگان نتوانند نتایج یک مدل را به سایر مدلها تعمیم دهند و ناچار باشند رفتار هر ابزار را جداگانه بسنجند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.