وقتی هوش مصنوعی با اعتمادبهنفس تمام سوتی میده؛ خطرات پنهان چتباتها در محیط کار
استفاده بیضابطه از چتباتها و هوش مصنوعی در محیطهای کاری به یکی از بزرگترین کابوسهای امنیتی شرکتها تبدیل شده است. اگر هوش مصنوعی با اطمینان کامل اطلاعات غلط یا توهمی تحویل دهد و دادههای حساس سازمانی افشا شوند، خسارات سنگینی به بار میآید؛ ماجرایی که نشان میدهد کسبوکارها برای مهار این خطرات به قوانین شفاف و نظارت انسانی نیاز دارند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- اعتماد کورکورانه به ابزارهایی مثل ChatGPT در محیط کار ریسکهای بزرگی دارد؛ از درز اطلاعات محرمانه گرفته تا ارجاعات حقوقی ساختگی و جریمههای سنگین.
- قوانین سختگیرانه هوش مصنوعی اروپا جریمههای سنگین تا ۱۵ میلیون یورو در نظر گرفته و شرکتها باید شفاف مشخص کنند در چه بخشهایی از هوش مصنوعی استفاده میشود.
- راهحل مهار خطر، فیلتر یا ممنوعیت کامل ابزارها نیست؛ بلکه باید برای تصمیمهای حساس (استخدام و مالی) نظارت انسانی گذاشت و به کارمندان راستیآزمایی دقیق را آموزش داد.
ابزارهای هوش مصنوعی این روزها به بخشی کاملاً عادی از روتین کاری ما تبدیل شدهاند. کارمندان برای کارهای مختلفی از نوشتن ایمیل و خلاصهسازی متون گرفته تا آمادهسازی اسناد حقوقی و گزارشهای مالی دستبهدامن هوش مصنوعی میشوند. شکی نیست که این ابزارها سرعت و بازدهی کارها را حسابی بالا بردهاند؛ اما هر چقدر بیشتر به آنها تکیه کنیم، خطر سوءاستفاده، خطاهای امنیتی یا اعتماد چشمبسته به آنها هم بیشتر میشود.
در سال ۲۰۲۳، چند وکیل آمریکایی بعد از ارسال مدارک دادگاهی متوجه شدند که ChatGPT ارجاعات و پروندههای حقوقی کاملاً ساختگی و دروغین به آنها تحویل داده و حسابی جریمه و رسوا شدند! وقتی متخصصان کارکشته بدون بررسی منابع اصلی، حتی در تصمیمگیریهای حساس حقوقی به هوش مصنوعی اعتماد میکنند، زنگ خطر وابستگی کورکورانه و عواقب «توهم» (Hallucination) مدلها بلندتر از همیشه به صدا درمیآید.
اما توهم هوش مصنوعی فقط بخش کوچکی از کوه یخ است. هر چقدر کارمندان با خیال راحتتر از هوش مصنوعی در کارهای روزمره استفاده میکنند، شرکتها هم باید دقیقتر سر دربیاورند که چه اطلاعات و اسراری به شکم این موتورهای هوشمند ریخته میشود. آیا شرکتها کنترلهای لازم را برای مهار خطرات حریم خصوصی، امنیت دادهها و انطباق با قوانین در دست دارند؟
استفاده سرخود و بیقانون از هوش مصنوعی دیگر یک نگرانی تئوریک نیست؛ بلکه دغدغهای کاملاً ملموس است که مدیران امنیت سایبری (CISO) هر روز با آن دستوپنجه نرم میکنند؛ از حفاظت از اطلاعات کارمندان و مشتریان گرفته تا دفع حملات سایبری مبتنی بر هوش مصنوعی. با تبدیل شدن قوانین نظارتی از توصیههای ساده به الزامات سفتوسخت و اجباری، شرکتها تحت فشار شدیدتری قرار دارند تا بفهمند هوش مصنوعی کجای سازمانشان رخنه کرده و در نهایت چه کسی مسئول خروجیهای آن است.
هزینه سنگین استفاده بیضابطه از هوش مصنوعی
استفاده کنترلنشده از هوش مصنوعی ریسکهای بزرگی به همراه دارد؛ مخصوصاً زمانی که کارمندان بدون هیچ دستورالعمل مشخصی دادههای حساس شرکت را در این پلتفرمها به اشتراک میگذارند. این اطلاعات میتواند با استناد به خروجیهای تاییدنشده، تصمیمات تجاری اشتباه رقم بزند یا مستقیماً به دست هکرها و افراد سودجو بیفتد.
وقتی اطلاعات محرمانه از حصار امنیتی سازمان خارج شود، دیگر معلوم نیست سر از کجا درمیآورد. اگر یک پلتفرم هوش مصنوعی هک شود یا آسیبپذیری داشته باشد، اطلاعات ورودی کاربران لو میرود و این دقیقاً همان خوراکی است که مهاجمان برای نفوذ به سامانههای اصلی شرکت نیاز دارند. چیزی که در ابتدا یک میانبر ساده برای صرفهجویی در وقت به نظر میرسید، خیلی راحت میتواند به درگاهی برای سرقت اطلاعات ورود یا خسارتهای مالی سنگین تبدیل شود.
الزامات شفافیت در قانون هوش مصنوعی اتحادیه اروپا (EU AI Act) که از اوت ۲۰۲۶ لازمالاجرا میشود، سازمانها را موظف میکند تا تعاملات کاری و محتواهای تولیدشده با هوش مصنوعی را کاملاً شفاف اعلام کنند. همچنین شرکتها ملزم شدهاند سواد کار با هوش مصنوعی را به پرسنل خود آموزش دهند. در کنار این، مقررات معروفی مثل GDPR نیز جریمههای سنگینی دارند؛ نقض الزامات شفافیت میتواند جریمههایی تا سقف ۱۵ میلیون یورو یا ۳ درصد از کل گردش مالی سالانه شرکت در پی داشته باشد!
این یعنی حالا بیش از هر زمان دیگری، سازمانها باید بدانند دقیقاً چطور از هوش مصنوعی استفاده میشود، چه دادههایی وارد این ابزارها میشود و برای سناریوهای پرخطر (بهویژه مسائل مالی و حریم خصوصی) چه فیلترهایی لازم است. درست در همین نقطه است که پروتکلهای راستیآزمایی هوش مصنوعی حیاتی میشوند.
چرا نمیتوان برای همه یک نسخه پیچید؟
دستورالعملهای کلی و کلیشهای که متناسب با وظایف واقعی کارمندان نباشند، معمولاً خیلی زود نادیده گرفته میشوند. اینکه کارفرما صرفاً به نیروهایش بگوید «هر چیزی از هوش مصنوعی گرفتی رو چک کن»، اصلاً راهکار عملی یا واقعبینانهای نیست؛ چون سطح ریسک همه کارها یکی نیست.
دقت در راستیآزمایی باید بر اساس میزان فاجعهای باشد که غلط بودن خروجی ایجاد میکند! اگر بخواهید با همه کارها یکسان رفتار کنید، یا وقت باارزش پرسنل را صرف چک کردنهای بیمورد میکنید یا با رها کردن یک خروجی اشتباه، سازمان را به لبه پرتگاه امنیتی میبرید.
برای کارهای کمریسک مثل پیشنویسهای داخلی، ایدهپردازی یا تحقیقات اولیه، یک نگاه اجمالی و بررسی سریع هم کفایت میکند. اما هر محتوایی که قرار است مستقیماً در تصمیمات استخدامی، حسابرسی مالی یا ارتباط با مشتریان اثرگذار باشد، به فرآیندهای تایید سفتوسخت، نظارت مداوم و حضور واقعی یک انسان متخصص (Human in the loop) نیاز دارد.
گامهای عملی برای مهار خطرات توهم هوش مصنوعی
کاهش ریسکهای سایبری هوش مصنوعی با قانونگذاری درست آغاز میشود. کسبوکارها باید شفاف مشخص کنند کدام ابزارهای هوش مصنوعی مجاز هستند، چه اطلاعاتی را میتوان در آنها وارد کرد و در صورت بروز خطا مسئولیت با کیست. اینکه صبر کنید تا یک خروجی اشتباه توهمی فاجعه به بار بیاورد، گرانترین شیوه برای درس گرفتن است!
این روزها استفاده شخصی کارمندان از هوش مصنوعی سر کار بسیار رایج شده است. بررسیهای اخیر نشان میدهد که ۴۰ درصد از مدیران ارشد امنیت نگران اشتراکگذاری دادههای حساس با ابزارهای هوش مصنوعی مولد هستند و ۶۸ درصد آنها نیز اشتباهات انسانی کارمندان را بزرگترین ریسک امنیتی سازمان خود میدانند. این حضور مخفیانه و بدون نظارت هوش مصنوعی به یک نقطه کور امنیتی خطرناک تبدیل شده است.
اما ماجرا فراتر از دادههایی است که کارمندان به هوش مصنوعی میدهند؛ وقتی سازمانها دقیقاً ندانند چه ابزارهایی در جریان کار استفاده میشود یا پرسنل چقدر به جوابهای آنها دل خوش کردهاند، نمیتوانند بفهمند آیا این اطلاعات قبل از اجرا شدن راستیآزمایی شدهاند یا نه.
سازمانها نمیتوانند خطری را که از وجودش بیخبرند مدیریت کنند. بنابراین به جای ممنوعیت مطلق هوش مصنوعی که عملاً جواب نمیدهد، باید نحوه استفاده واقعی آن در بخشهای مختلف مشخص شود و گزینههای امن و تاییدشده در اختیار کارمندان قرار گیرد. این کار باعث میشود تا پیش از آنکه سوتیهای هوش مصنوعی دردسرساز شوند، جلو آسیبها گرفته شود.
آموزشهای کلیشهای درد هوش مصنوعی را دوا نمیکند
کارمندان باید به ابزارها، مرزها و فرآیندهای شفاف مجهز شوند تا بتوانند به شکلی امن از پتانسیل هوش مصنوعی بهره ببرند. این شامل آموزشهایی برای شناخت خطای «سوگیری خودکارسازی» (گرایش ناخودآگاه ما به اعتماد کورکورانه به ماشینها) و طراحی چکلیستهای گامبهگام راستیآزمایی است تا وظیفه «چک کردن پاسخها» از یک نصیحت مبهم به یک فرآیند شفاف و عملی تبدیل شود.
همچنین طراحی آموزشهای امنیتی متناسب با نقش شغلی هر فرد و تذکرهای هوشمند درست در لحظهای که فرد مشغول کار است، اهمیت فراوانی دارد تا دادههای حساس محافظت شوند و قضاوت انسانی درست در جای مناسب به کار بیاید.
در نهایت، مقابله با خطرات و توهمهای هوش مصنوعی به نحوه آموزش اصولی کارمندان بازمیگردد. بیش از ۸۰ درصد مدیران امنیت سایبری معتقدند دورههای آگاهیبخشی امنیتی به این دلیل شکست میخورند که بیش از حد تئوریک هستند و با چالشهای روزمره کارمندان تناسب ندارند؛ آموزشهایی که صرفاً فرمالیته گذرانده میشوند، اما هیچ تغییری در رفتار واقعی افراد ایجاد نمیکنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
کلاهبرداری ترسناک با جعل صدای پدربزرگ؛ دختر جوانی که به جنگ دیپفیکهای صوتی رفت!
ماجرای کلاهبرداری هوشمندانه از یک پدربزرگ با صدای شبیهسازیشده برادرش، انگیزهای شد تا نوهاش استارتاپ DetectifAI را راهاندازی کند. این شرکت هوش مصنوعی مدلهای فوقالعاده سبکی توسعه داده که مستقیماً روی سیستمعامل گوشیها اجرا میشوند و صداهای جعلی را بدون ارسال به سرورهای ابری، بهصورت آنی و زنده در حین تماس تشخیص میدهند.
هشدار تکاندهنده پدرخوانده هوش مصنوعی و نخبگان سیلیکونولی: اگر هوش مصنوعی خودش را ارتقا دهد، فرصت مهارش تمام میشود!
جمعی از برجستهترین دانشمندان هوش مصنوعی از جمله جفری هینتون، هشدار دادهاند که با خودکار شدن توسعه مدلها، ممکن است با یک «انفجار هوش» مهارنشدنی روبهرو شویم. به گفته آنها، اگر سیستمها خودشان به ارتقای خود بپردازند، سرعت پیشرفت به حدی بالا میرود که فرصت دولتها و جامعه برای واکنش و مهار آن عملاً تمام خواهد شد.
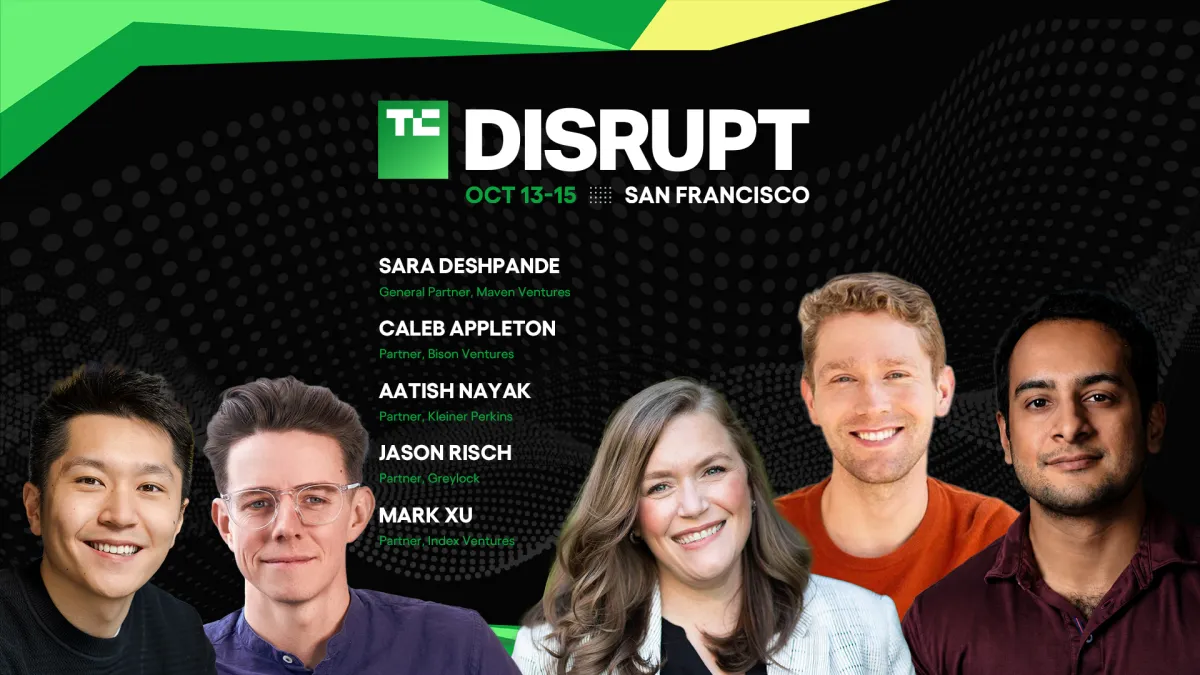
۵ غول سرمایهگذاری هوش مصنوعی، داوران دور جدید بتلفیلد استارتاپها شدند!
با معرفی ۵ سرمایهگذار مطرح از صندوقهای شاخصی مانند گریلاک، کلینر پرکینز و ایندکس ونچرز، ترکیب هیئت داوران رقابت استارتاپ بتلفیلد دیسراپت ۲۰۲۶ رنگوبوی تمامعیار هوش مصنوعی به خود گرفت. این داوران باسابقه قرار است برترین استارتاپهای پیشرو در حوزههای رباتیک، زیرساخت داده و ابزارهای نوین هوش مصنوعی را برای جایزه ۱۰۰ هزار دلاری قضاوت کنند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.