شمشیر دولبه هوش مصنوعی در امنیت متنباز: هم دردسر بزرگ، هم تنها راه نجات!
هجوم ابزارهای هوش مصنوعی به دنیای امنیت متنباز، موجی بیسابقه از گزارشهای باگ فیک به راه انداخته و حتی غولهایی مثل گوگل و لینوکس را هم به ستوه آورده است. با این حال کارشناسان هشدار میدهند در شرایطی که هکرها با هوش مصنوعی در کمتر از نیم ساعت نفوذ میکنند، تنها راه نجات هم تکیه بر خودِ این فناوری است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- سونامی باگهای امنیتی در راهه؛ کارشناسان IBM هشدار دادن که فقط در سال ۲۰۲۶ حدود ۶۶ هزار آسیبپذیری جدید کشف میشه که چهار برابر هفت سال پیشه و زمان نفوذ هکرها هم از چند روز به زیر نیم ساعت رسیده!
- ابزارهای هوش مصنوعی با ارسال کوهی از گزارشهای فیک و تکراری حسابی برای پروژههای متنباز دردسر درست کردن؛ تا جایی که تیم cURL، لاینوس توروالدز و حتی گوگل برنامههای پاداش باگ رو متوقف کردن.
- با وجود اینکه هوش مصنوعی حسابی کار نگهدارندههای متنباز رو سخت کرده، کارشناسان میگن تنها راه چاره هم استفاده از خود هوش مصنوعی برای فیلتر کردن گزارشهای بیخود و پچ کردن کدهاست.
در چند سال اخیر، موج سنگینی از گزارشهای کشف آسیبپذیری و باگهای امنیتی به سمت صنعت امنیت سایبری سرازیر شده؛ وضعیتی که باعث شده متخصصانی که شبانهروز برای برطرف کردن این حفرهها تلاش میکنند، عملاً زیر بار سنگین کار کم بیاورند. نکته جالب و بحثبرانگیز اینجاست که هوش مصنوعی اگرچه یکی از مقصران اصلی این ماجراست، اما همزمان بخش جداییناپذیری از راهحل نجات هم به حساب میآید.
جیمی توماس (Jamie Thomas)، مدیر ارشد نوآوری سازمانی در حوزه امنیت شرکت IBM، در سخنرانی اخیر خود در اجلاس متنباز بنیاد لینوکس (Linux Foundation Open Source Summit) هشدار داد که ما عملاً با «یک سونامی تمامعیار در افشای آسیبپذیریها» طرف هستیم؛ به طوری که انتظار میرود تنها در طول سال ۲۰۲۶، نزدیک به ۶۶ هزار آسیبپذیری و باگ منحصربهفرد ثبت شود.
توماس در سخنرانی کلیدی خود با عنوان «آینده امنیت متنباز در عصر هوش مصنوعی» تأکید کرد که این رقم، افزایشی چهار برابری را نسبت به هفت سال گذشته نشان میدهد؛ آماری تکاندهنده که نشان از عمق بحران دارد.
حالا سؤال اساسی اینجاست: چطور صنعت امنیت سایبری میتواند پابهپای این سرعت سرسامآور جلو برود؟ آن هم در شرایطی که انتظارات از توسعهدهندگان و متخصصان امنیت هر روز بیشتر و سختتر میشود؟
پاسخ این سؤال درست مثل خیلی از مسائل این روزها به یک کلمه ختم میشود: هوش مصنوعی.
مهاجمان و هکرها سریعتر از همیشه دستبهکار میشوند
حجم بالای حملات قطعاً دردسرساز است، اما همه ماجرا نیست. مجرمان سایبری حالا در سوءاستفاده از این حفرهها به شدت سریعتر عمل میکنند و همین باعث شده فرصت و زمان طلایی مدافعان امنیتی برای شناسایی و ترمیم آسیبپذیریها روزبهروز محدودتر و کوتاهتر شود.
توماس با اشاره به آمارهای عمومی اعلام کرد زمان لازم برای سوءاستفاده و اکسپلویت یک آسیبپذیری، از چند روز به رقمی باورنکردنی در حد ۲۹ دقیقه آب رفته است!
او در ادامه افزود: «در واقع ما شاهد رشد جهشی حملات سایبری و بدافزاری هستیم و این روند با سرعت ادامه دارد.»
برای کسبوکارهایی که به شدت وابسته به نرمافزارهای متنباز هستند، این ماجرا یک زنگ خطر جدی است. کشف یک باگ امنیتی در یک قطعه کد یا کتابخانه پرکاربرد میتواند صدها یا حتی هزاران اپلیکیشن و کسبوکار دیگر را که از آن استفاده میکنند به خطر بیندازد. قوز بالا قوز اینجاست که هکرها اصلاً منتظر نمیمانند تا جامعه امنیت سایبری آسیبپذیری را به شکل عمومی اعلام کند و بعد بروند سراغش؛ آنها خیلی زودتر دستبهکار میشوند.
توماس در این مورد توضیح میدهد: «ما میبینیم که زمان سوءاستفاده حتی منفی شده است؛ یعنی خیلی وقتها قبل از اینکه اصلاً وصله امنیتی (Patch) آماده شود، گزارش آسیبپذیری منتشر میشود یا حمله شکل گرفته است.»
این دقیقاً همان بنبستی است که کارشناسان امنیت در آن گیر افتادهاند؛ از یک طرف تعداد خطرات امنیتی با سرعتی باورنکردنی بالا میرود و مهلت پاسخگویی آنها تنگتر میشود، و از طرف دیگر هکرها با استفاده از خودکارسازی و ابزارهای هوش مصنوعی، سرعت عملیاتهای خود را چند برابر کردهاند.
هوش مصنوعی چگونه کار نگهدارندههای متنباز را سخت و فرسایشی کرده است؟
اما درست در اوج این بحران، هوش مصنوعی از راه میرسد و مثل یک ضربه غافلگیرکننده، تیر خلاص را به پیکر این جامعه خسته میزند!
شکی نیست که ابزارهای مبتنی بر هوش مصنوعی توانایی بالایی در پیدا کردن آسیبپذیریها و ارتقای امنیت نرمافزار دارند؛ اما روی دیگر سکه این است که این ابزارها در تولید کوهی از گزارشهای نادرست، تکراری و عملاً بلااستفاده هم دست همه را از پشت بستهاند.
شاید بپرسید این وسط چه بلایی سر نگهدارندهها و توسعهدهندگان پروژههای متنباز میآید؟ شرکتهای بزرگ معمولاً تیمهای امنیتی اختصاصی دارند و حتی آنها هم زیر بار حجم وحشتناک گزارشهای بیکیفیت دستوپا میزنند. از طرف دیگر، بسیاری از پروژههای حیاتی متنباز فقط توسط گروه کوچکی از برنامهنویسان یا حتی یک نفر به صورت داوطلبانه اداره میشوند.
اوایل امسال بود که توسعهدهندگان ابزار و کتابخانه مشهور cURL، برنامه پاداش باگ (Bug Bounty) خود را در پلتفرم HackerOne به طور کامل تعطیل کردند. دلیلش هم واضح بود: مشوقهای مالی باعث شده بود افراد زیادی گزارشهای ضعیف، سطحی و گاهی کاملاً ساختگی ارسال کنند. هجوم این گزارشها که بخش زیادی از آنها با هوش مصنوعی سرهمبندی شده بود، به قدری زیاد شد که تیم کوچک cURL دیگر توانی برای بررسی آنها نداشت.
حتی غول بزرگی مثل گوگل هم در برابر این وضعیت سر خم کرد! گوگل اخیراً مجبور شد برنامه پاداش آسیبپذیریهای نرمافزارهای متنباز خود را به دلیل افزایش سرسامآور گزارشهای نامعتبر و پرتوپلا (که ظاهراً اکثرشان کار هوش مصنوعی بوده) موقتاً متوقف کند. از تاریخ اول اکتبر ۲۰۲۶، این شرکت دیگر هیچ گزارش جدیدی نمیپذیرد و قرار است در اوایل سال ۲۰۲۷ دوباره درباره این برنامه تصمیمگیری کند.
صدای اعتراض لاینوس توروالدز (خالق لینوکس) هم درآمده است؛ او اخیراً گفت شکارچیان باگ با تکیه بر هوش مصنوعی، ایمیللیست امنیتی لینوکس را «تقریباً غیرقابل مدیریت» کردهاند. او از تکراری بودن وحشتناک این گزارشها به شدت گلایه کرد و گفت پژوهشگران مختلف از ابزارهای هوش مصنوعی مشابهی استفاده میکنند تا آسیبپذیریهایی را گزارش کنند که قبلاً برطرف شده یا دستکم از قبل ثبت شده بودند.
راهکار IBM: هوش مصنوعی باید خود بخشی از درمان باشد
پس چاره چیست؟ به عقیده توماس، جامعه امنیت نباید کشف آسیبپذیریها به کمک هوش مصنوعی را کنار بگذارد، بلکه باید از همین فناوری استفاده کند تا به نگهدارندههای پروژهها برای مدیریت حجم سنگین کارها کمک برساند.
اینجا دقیقاً همان نقطهای است که بنیاد امنیت متنباز (OpenSSF) زیر نظر بنیاد لینوکس میتواند وارد میدان شود. همکاری میان غولهای فناوری، توسعهدهندگان و جامعه بزرگ متنباز به OpenSSF اجازه میدهد تا امنیت زنجیره تأمین نرمافزار را تقویت کند. برای شرکتی مثل IBM، اولویت اصلی در حال حاضر کم کردن بار کاری طاقتفرسا از دوش نگهدارندههاست. این هدف با بهینهسازی مدیریت آسیبپذیریها محقق میشود؛ یعنی استفاده از ابزارهای هوش مصنوعی برای غربالگری و فیلتر کردن گزارشهای الکی و تکراری، ارزیابی میزان خطر باگها و اولویتبندی مواردی که به توجه فوری نیاز دارند.
علاوه بر این، هوش مصنوعی میتواند در حل و فصل مشکلات، درک بهتر کدهای آسیبپذیر، پیشنهاد کدهای اصلاحی و حتی بررسی اینکه آیا وصلههای امنیتی باگ جدیدی به همراه میآورند یا نه، به توسعهدهندگان یاری برساند. البته این بخش نیاز به احتیاط زیادی دارد؛ چرا که گزارشهای قبلی نشان داده بودند بخش عمدهای از راهحلهای پیشنهادی هوش مصنوعی، خودشان مشکلات و باگهای بیشتری نسبت به وضعیت اولیه درست میکردند!
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
میدجرنی اول فکر میکند، بعد تصویر میسازد؛ کاهش ۸۰ درصدی خطاهای پرامپت با قابلیت Thinking Mode
میدجرنی آزمایش قابلیت جدیدی به نام «حالت تفکر» (Thinking Mode) را روی وبسایت آلفای خود کلید زده تا قبل از تولید تصویر، پرامپتهای پیچیده را دقیقتر پردازش کند. طبق ادعای توسعهدهندگان، این پردازش اضافه میتواند خطاهای درک پرامپت، تایپوگرافی و ناهماهنگی صحنه را تا ۸۰ درصد کاهش دهد. در حال حاضر کاربران نسخه وب میتوانند این ویژگی آزمایشی را هنگام بازتولید یا ویرایش تصاویر تست کنند.
استعفای غافلگیرکننده در اوپنایآی؛ مدیر ارشد سیاستگذاری آسیا فقط ۶ ماه دوام آورد!
سانگهیون لی، مدیر ارشد سیاستگذاری عمومی اوپنایآی در منطقه آسیا-اقیانوسیه، تنها شش ماه پس از قبول این مسئولیت از این شرکت جدا شد. این جدایی غیرمنتظره درست در شرایطی رخ میدهد که اوپنایآی به خاطر خطاهای اخیر مدلهایش در استرالیا، زیر ذرهبین سختگیرانه نهادهای نظارتی منطقه قرار گرفته است.
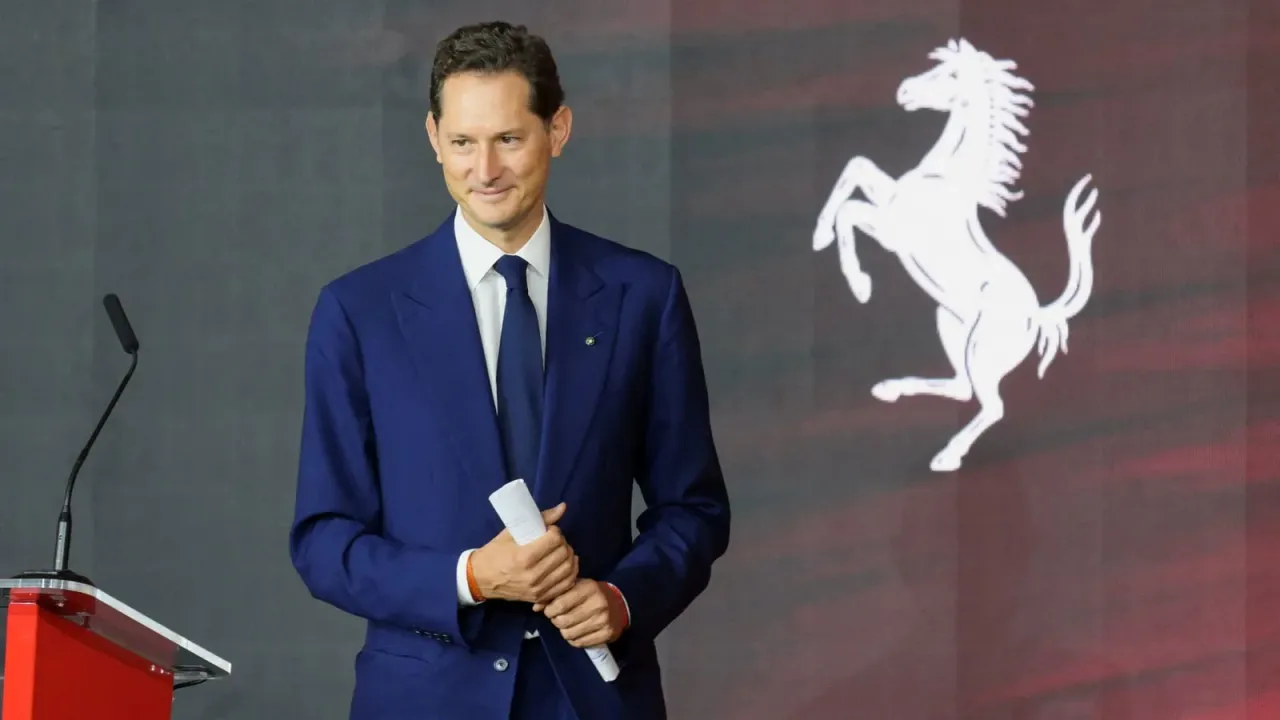
خوشبینی رئیس فراری به هوش مصنوعی: حباب پیشرفت را متوقف نمیکند، اما مدل درآمدی هنوز معماست!
جان الکان، رئیس هیئتمدیره فراری و عضو هیئتمدیره متا، نگرانیها پیرامون ترکیدن حباب هوش مصنوعی را بیاساس دانسته و بر تداوم پیشرفت فنی این فناوری تأکید کرده است. با این حال، او هشدار میدهد که نبود مدلهای شفاف برای کسب درآمد در مقایسه با سرمایهگذاریهای سنگین روی زیرساختها، میتواند بازارها را با ریسک روبهرو کند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.