طعمههای جذاب هوش مصنوعی؛ کدام ایمیلهای فیشینگ بیشترین قربانی را از شرکتها میگیرند؟
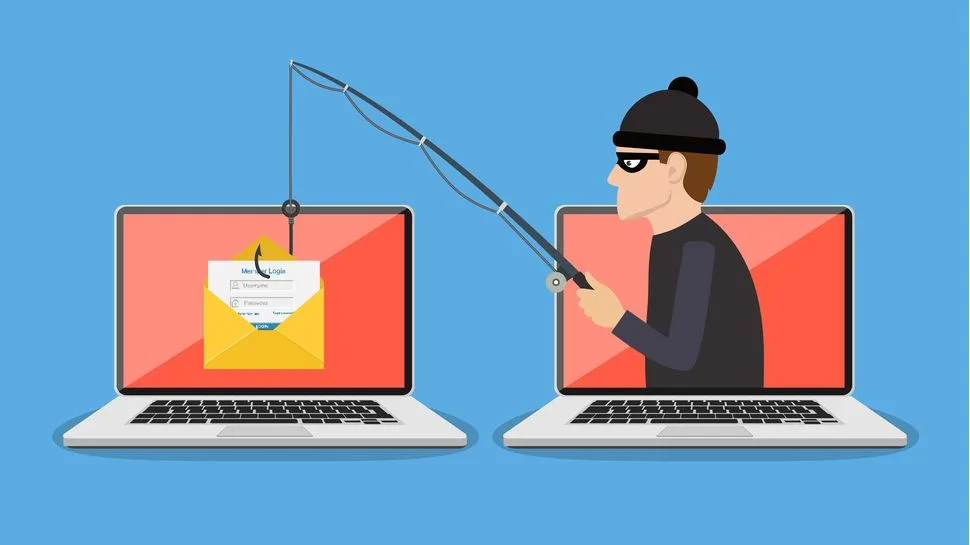
بررسیهای جدید کسپرسکی نشان میدهد ایمیلهای فیشینگ با موضوع هوش مصنوعی و فناوری، بالاترین نرخ کلیک را ثبت کردهاند و نزدیک به نیمی از کارمندان فریب آنها را میخورند. این گزارش هشدار میدهد که با ظهور هوش مصنوعی مولد، تشخیص پیامهای جعلی برای سازمانها بهشدت دشوارتر شده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- ایمیلهای فیشینگ با مضمون فناوری و هوش مصنوعی با ثبت نرخ کلیک ۴۵ درصدی، موثرترین حربه هکرها برای فریب کارمندان بودهاند.
- رشد هوش مصنوعی مولد با حذف خطاهای نگارشی و شخصیسازی دقیق محتوا، مرز میان ایمیلهای معتبر و مخرب را عملاً از بین برده است.
- بر اساس دادههای کسپرسکی، آموزش مداوم کارکنان و مانورهای شبیهسازی میتواند نرخ آسیبپذیری سازمانها را از ۶۰ درصد به کمتر از ۷ درصد برساند.
- بر اساس یافتههای کسپرسکی، طعمههای فیشینگ با موضوع هوش مصنوعی و فناوری با ثبت نرخ کلیک ۴۵ درصدی در آزمایشها، بالاترین بازدهی را در فریب کاربران داشتهاند.
- پیامهای مربوط به حوزه سلامت، مقررات سازمانی، تخفیفها و امور منابع انسانی نیز توانستهاند درصد بالایی از کارمندان را گمراه کنند.
- پژوهشگران دریافتند که آموزشهای مداوم و ارتقای آگاهی امنیتی میتواند آسیبپذیری سازمانها را در برابر فیشینگ بهشدت کاهش دهد.
ایمیلهای فیشینگ همواره به کارایی شگفتانگیز در به دام انداختن افراد شهرت داشتهاند؛ اما کدام دسته از این پیامها بالاترین اثربخشی را دارند؟ همه میدانیم که این فریبها معمولاً بر دو پایه استوارند: نخست ایجاد حس فوریت، و دوم القای این حس به قربانی که یا فرصتی استثنایی را از دست میدهد یا دچار مشکلی مادی و اداری خواهد شد.
با این حال، هیچ دو ایمیلی کاملاً شبیه هم نیستند و برخی کارزارهای فیشینگ نتایجی بهمراتب موفقتر از بقیه ثبت میکنند.
پژوهشگران امنیتی کسپرسکی برای ارائه دیدگاهی شفافتر به کسبوکارها درباره بزرگترین خطراتی که در صندوق ورودی کارمندان کمین کردهاند، به ارزیابی این موضوع پرداختند که کدام مضمونها بالاترین کارایی را دارند و کدام موارد به شکست میانجامند. آنها بدینمنظور، دادههای داوطلبانه و ناشناس شبیهساز فیشینگ (Phishing Simulator) خود را بررسی کردند. بهگفته محققان این شرکت، «نرخ بالای کلیک میان کاربران بهروشنی نشان میدهد که کارمندان به چه سرفصلهای آموزشی خاصی در حوزه امنیت سایبری نیاز دارند».
واکنش به ایمیلهای حساس
دادههای این گزارش پنج موضوع کلیدی را مشخص کردهاند که بیشترین موفقیت را نصیب مهاجمان میکنند: هوش مصنوعی و فناوری، سلامت و بیمه، خطمشیهای فناوری اطلاعات و انطباق قانونی، هدایا و تخفیفها، و در نهایت ارتباطات شرکتی و منابع انسانی.
موضوع هوش مصنوعی و فناوری در مجموع رکورددار اثربخشی بود؛ بهگونهای که عناوینی مانند «معرفی نسل جدید هوش مصنوعی» به نرخ کلیک ۴۵ درصدی رسیدند. به بیان سادهتر، تقریباً از هر دو دریافتکننده، یک نفر روی لینک مخرب کلیک کرده و در معرض دانلود بدافزار یا لو رفتن اطلاعات ورود خود قرار گرفته است.
طعمههای حوزه سلامت و بیمه بهطور میانگین ۲۸ درصد افراد را به دام انداختند، اما در میان ایمیلهای مختلف این بخش، یک پیام رکوردی عجیب ثبت کرد: ایمیلهای مربوط به «گزارش بازرسی بهداشتی» به نرخ کلیک کمسابقه ۹۲ درصد دست یافتند! ایمیلهای مربوط به خطمشیهای سازمانی و فناوری اطلاعات با ۲۶ درصد کلیک در جایگاه سوم قرار گرفتند و موضوع هدایا و تخفیفها نیز نرخ کلیک ۲۴ درصدی داشت.
نکته جالب این بود که دوسوم (۶۶ درصد) کاربران، روی ایمیلی که آنها را به پوشیدن پیراهن تیم ملی فوتبال و دریافت جایزه دعوت میکرد کلیک کردند. پیامهای مربوط به منابع انسانی و ارتباطات شرکتی نیز نرخ کلیک ۲۲ درصدی بههمراه داشتند که بهگفته کسپرسکی، پیامهای متمرکز بر موضوعات حساس و پرحاشیه داخلی سازمان «بهویژه خطرناک» ارزیابی شدهاند.
اسوتلانا کالاشنیکووا، کارشناس آگاهیبخشی امنیتی در کسپرسکی، توضیح میدهد: «کاربران بهطور غریزی به ایمیلهای حساس و هماهنگ با شرایط کاریشان واکنش نشان میدهند؛ بهخصوص زمانی که متن فیشینگ دقیقاً فرآیند کاری یا ویژگیهای بومی آنها را تقلید کند. مجرمان سایبری با شناخت این رفتار، تلههای خود را بهشدت شخصیسازی میکنند؛ روندی که پیشبینی میشود با گسترش هوش مصنوعی مولد، با سرعتی فزاینده اوج بگیرد».
او در ادامه خاطرنشان میکند: «خوشبختانه نهادینهسازی هوشیاری سایبری به کاهش محسوس و قابلاندازهگیری ریسک منجر میشود. بر اساس آمارهای پلتفرم KASAP، آموزشهای مداوم و شبیهسازی حملات، آسیبپذیری پرسنل در برابر فیشینگ را از ۶۰ درصد به ۵ تا ۷ درصد کاهش میدهد. ما برای محافظت از افراد و کسبوکارها در برابر خطراتی که متمرکز بر خطای انسانی هستند، اکیداً پیشنهاد میکنیم سازمانها برنامهای همیشگی برای افزایش آگاهی سایبری تمام کارکنان تدوین کنند».
بهگفته کسپرسکی، فیشینگ همچنان رایجترین رویداد مخرب سایبری برای شرکتها در هر مرحله از رشد محسوب میشود و در صدر حوادثی قرار دارد که خسارتهای جبرانناپذیر مالی و تجاری تحمیل میکنند. در همین زمان، حملات علیه پرسنل پیچیدهتر، پرشتابتر و وسیعتر شدهاند و به لطف هوش مصنوعی، اکنون به یک فرآیند چندمرحلهای تبدیل شدهاند.
چگونه یک ایمیل فیشینگ را تشخیص دهیم؟
پیش از گسترش هوش مصنوعی، شناسایی ایمیلهای فیشینگ چندان سخت نبود؛ چراکه اغلب این متون توسط مهاجمانی با زبان مادری غیرانگلیسی نوشته میشدند و در نتیجه انشای پیامها دستوپا شکسته بود و نمیتوانست سبک رسمی و حرفهای تیم ارتباطات شرکتهای معتبر را پیادهسازی کند.
امروزه هوش مصنوعی تفاوت ظاهری پیامهای مخرب و نامههای رسمی را تقریباً به صفر رسانده است؛ موضوعی که زحمت تشخیص هویت مهاجم را به بخشهای عمیقتر چرخه آلودگی میبرد: یعنی بررسی ریزبینانه لینکها، فایلهای پیوست و حتی لحن و محتوای کلی نامه.
با وجود همه پیشرفتها، چند مؤلفه در تمام ایمیلهای مخرب بدون تغییر باقی مانده است که برجستهترین آنها، اصرار بر حس فوریت و اضطرار است. اغلب نهادهای معتبر هرگز مشتریان را به مسدودسازی حساب در بازه ۲۴ ساعته تهدید نمیکنند. آنها اسناد سازمانی را روی سرویسهای ابری ناشناخته قرار نمیدهند و فایلهای پیوست را با فرمتهای اجرایی به اشتراک نمیگذارند.
بررسی مجدد دامنهای که ایمیل از آن فرستاده شده نیز ترفندی کارساز برای کشف حمله است؛ چراکه بسیاری از این پیامها از ایمیلهای هکشده یا اکانتهای عمومی رایگان ارسال میشوند. برای مثال، اداره پست بریتانیا هرگز از یک حساب کاربری Proton برای ارسال مکاتبات اداری خود استفاده نمیکند.
بنابراین در سال ۲۰۲۶، همچنان ارتقای دانش فردی، آموزش مستمر و شبیهسازی دورهای، کلیدیترین سنگر دفاعی سازمانها در برابر نفوذ هکرها خواهد بود.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
پژوهش جدید گوگل دیپمایند؛ یک راهنمایی اشتباه کارایی ایجنتهای هوش مصنوعی را تا ۴۷ درصد کاهش میدهد
پژوهشگران گوگل دیپمایند با توسعه بنچمارک جدیدی به نام XYEval نشان دادند که ایجنتهای هوش مصنوعی در برابر توصیههای گمراهکننده کاربران بهشدت آسیبپذیرند. نتایج این بررسی مشخص کرد که اضافه شدن تنها یک راهنمایی اشتباه اما بهظاهر منطقی به پرامپتها، میتواند کارایی و دقت ایجنتها را تا ۴۶٫۷ درصد کاهش دهد.
اعتصاب دانشجویان ۷ دانشگاه بوستون؛ مطالبه توقف سراسری توسعه هوش مصنوعی در آمریکا
دانشجویان هفت دانشگاه برجسته منطقه بوستون از جمله هاروارد و امآیتی با ترک کلاسهای درس، دست به اعتراضی هماهنگ زدهاند. معترضان با تجمع مقابل ساختمان مجلس ایالتی ماساچوست، توقف فوری توسعه مدلهای پیشرفته هوش مصنوعی و مشارکت واقعی جامعه در تصمیمگیریهای این حوزه را مطالبه میکنند.
استارتاپ لاپلاس با ایجنتهای هوشمند، رباتها و خودروهای خودران را پیش از ورود به خیابانها محک میزند
استارتاپ لاپلاس اینتلیجنس که از دل دانشگاه میشیگان متولد شده، با ترکیب ایجنتهای هوش مصنوعی و شبیهسازی تعاملی، سیستمهای فیزیکی را در شرایط بحرانی آزمایش میکند. این فناوری با طراحی خودکار سناریوهای خطرناک، ایمنی رباتها و خودروهای خودران را پیش از ورود به دنیای واقعی میسنجد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.