هشدار Anthropic درباره شیوع مدلهای خودتکثیرشونده؛ آیا باتنتهای هوش مصنوعی واقعاً تهدیدی جدید هستند؟
شرکت Anthropic با انتشار پژوهشی تازه هشدار داده است که مدلهای کوچک هوش مصنوعی بهزودی توانایی تکثیر خودکار در دستگاههای آسیبپذیر را پیدا میکنند. با این حال، کارشناسان امنیت سایبری معتقدند هرچند این ابزارها روند ساخت باتنتها را خودکار میکنند، اما ماهیت تهدید آنها تفاوت چندانی با بدافزارهای سنتی ندارد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- تیم ارزیابی امنیتی Anthropic هشدار میدهد که مدلهای کوچک هوش مصنوعی ظرف چند ماه آینده ممکن است بتوانند بهطور خودکار میان دستگاههای متصل به اینترنت تکثیر شوند و باتنتهای ماندگار ایجاد کنند.
- متخصصان امنیت سایبری تاکید میکنند که این مدلها تهدید کاملاً بیسابقهای نیستند و فقط هزینهها و نیروی انسانی لازم برای اجرای حملات بدافزاری قدیمی مانند حمله Mirai را کاهش میدهند.
- مهار خطرات این باتنتها نیازمند راهکارهای پیچیده نیست و همچنان از طریق اصول پایهای امنیت شبکه مثل بستن آسیبپذیریها و تغییر رمزهای عبور پیشفرض امکانپذیر خواهد بود.
شرکت Anthropic هشدار میدهد که آینده مدلهای خودتکثیرشونده بسیار نزدیک است، اما این تهدید کمتر از آنچه به نظر میرسد نوظهور و بیسابقه خواهد بود.
تیم ارزیابی امنیتی Anthropic (معروف به Frontier Red Team) بهتازگی پژوهشی منتشر کرده است که نشان میدهد مدلهای کوچک هوش مصنوعی احتمالاً تنها چند ماه با توانایی تکثیر و گسترش خودکار در دستگاههای ناامن فاصله دارند؛ پدیدهای که میتواند به شکلگیری باتنتهای خودکاری منجر شود که هرچند سرعت پایینی دارند، اما نابود کردن آنها بسیار دشوار است. شرکتهای فعال در حوزه هوش مصنوعی معمولاً برای بازاریابی از بزرگنمایی خطرات آخرالزمانی ابزارهای خود ابایی ندارند، اما در این مورد خاص، کارشناسان مستقل نیز تأیید میکنند که مدلهای کوچک هوش مصنوعی در آینده نزدیک توانایی تکثیر خودکار را به دست خواهند آورد. با وجود این، تهدید واقعی این مدلها ممکن است بسیار کمتر از آنچه ادعا میشود جدید و بیسابقه باشد.
کریس کانال، مدیرعامل شرکت EquiStamp که در زمینه ارزیابی و اعتبارسنجی مدلها با آزمایشگاههای هوش مصنوعی، نهادهای ایمنی و دولتها همکاری میکند، در این باره میگوید: «شاید این زمانبندی کمی زودتر از پیشبینی من باشد. من تابستان سال آینده را زمانی میدانستم که واقعاً باید نگران این موضوع شد. اما کارشناسان Anthropic احتمالاً به اطلاعاتی از مرزهای دانش دسترسی دارند که من ندارم؛ بنابراین ممکن است پیشبینی آنها دقیقتر باشد.» کانال سرعت خیرهکننده پیشرفت مدلها را ناشی از این واقعیت میداند که پژوهشگران Anthropic و سایر آزمایشگاههای پیشرو، اکنون از ابزارهای هوش مصنوعی اختصاصی خود برای پیشبرد تحقیقات یادگیری ماشین استفاده میکنند.
مایکل بیلی، استاد دانشکده امنیت سایبری و حریم خصوصی در دانشگاه فناوری جورجیا، معتقد است: «من فکر میکنم مدلهای خودتکثیرشونده بخشی از آینده ما هستند، کاملاً واقعیاند و بهزودی شاهد حضورشان خواهیم بود. اما اینکه آیا این مدلها دقیقاً به همان شکلی ظاهر میشوند و همان پیامدهایی را رقم میزنند که Anthropic به تصویر میکشد، هنوز سوالی کاملاً بیپاسخ است.»
بیلی از اوایل دهه ۲۰۰۰ میلادی به پژوهش درباره کرمهای اینترنتی و اخیراً باتنتها پرداخته است. او در سال ۲۰۱۷ یکی از نویسندگان مقاله مشهور شناخت باتنت Mirai بود که Anthropic نیز در تحقیقات خود به آن استناد کرده است. باتنت Mirai به گروهی از مجرمان سایبری امکان داد شبکهای عظیم از دستگاههای اینترنت اشیاء (IoT) بسازند و با استفاده از آن، حملهای گسترده از نوع منع سرویس توزیعشده (DDoS) علیه شبکه پلیاستیشن سونی ترتیب دهند. این حمله در ادامه به شرکت Dyn، یکی از بزرگترین ارائهدهندگان سرویس DNS در آمریکا آسیب زد و در سال ۲۰۱۶ بخش عظیمی از اینترنت را مختل کرد؛ بهطوریکه دسترسی به پلتفرمهای بزرگی چون آمازون، GitHub، پیپال، ردیت و توییتر برای کاربران زیادی در سراسر آمریکا و بخشهایی از اروپا قطع شد. خسارت مالی این حادثه بسیار چشمگیر بود و سونی زیان خالص خود را حدود ۲٫۷ میلیون دلار برآورد کرد.
بیلی در این رابطه توضیح میدهد: «آنچه بدافزار Mirai ثابت کرد این بود که میتوان چنین باتنتهای کارآمدی را با دستگاههای روزمره ساخت؛ ابزارهایی مانند مودمهای خانگی، دوربینهای تحت شبکه و مواردی از این دست. در گذشته گمان میکردیم چنین تجهیزاتی نه بهعنوان هدف و نه بهعنوان منبع پردازشی برای اجرای حملات ارزش چندانی برای مهاجمان ندارند، اما در عمل مشخص شد که برای این کار فوقالعاده موثر هستند.»
اکنون پس از گذشت یک دهه، Anthropic استدلال میکند که کرمهای مجهز به هوش مصنوعی میتوانند نسخه تکاملیافتهای از بدافزار Mirai و سایر باتنتهای دارای کد ثابت مانند Kimwolf باشند، زیرا توانایی شناسایی خودکار دستگاههای ناآشنا را دارند. با این حال، بیلی یادآور میشود که اصل سازگاری موضوع تازهای نیست. بدافزار Mirai نیز در گذشته روی دستگاههای ناهمگون، از مودمها گرفته تا دوربینهای مبتنی بر معماریهای پردازشی مختلف نفوذ میکرد. اما این سازگاری محدود بود و هر معماری تراشه تازه به دخالت انسان و دستکم کامپایل مجدد بدافزار نیاز داشت. بیلی تاکید میکند نوآوری واقعی در این زمینه، خودکارسازی این فرایند به دست هوش مصنوعی است، هرچند او باور ندارد که Anthropic این توانمندی را به شکلی متقاعدکننده اثبات کرده باشد.
در نتیجه، بیلی بر این باور است که مدلهای پیشرفتهتر هوش مصنوعی تنها توزیع کار در ساخت باتنتها را دگرگون میکنند. او میگوید: «این فناوری قرار نیست کارهای کاملاً جدیدی انجام دهد، بلکه توازن اقتصادی میان مهاجمان و مدافعان را تغییر خواهد داد.» در حالی که Anthropic نشان داد یک مدل هوش مصنوعی میتواند میان دستگاههای مختلف جابهجا شود و فرایند استنتاج را روی هر یک از آنها راهاندازی کند، این آزمایش در یک محیط شبیهسازیشده انجام شد که آسیبپذیریهای امنیتی آن بسیار ساده و ابتدایی بودند. علاوه بر این، بیلی نسبت به ادعای خودتکثیری مطرحشده از سوی Anthropic نیز انتقاد دارد.
بیلی در ادامه تشریح میکند: «این عنوان تا حدودی گمراهکننده است، چراکه آنها در عمل از تکنیکهایی مانند تکهتکهسازی (Sharding) استفاده میکنند. این روش بهخودی خود بد نیست، اما رفتار آن شبیه یک کرم یا ویروس نیست و انتشار کامل به حساب نمیآید.» به گفته بیلی، یک باتنت مبتنی بر هوش مصنوعی در دنیای واقعی بیشتر شبیه به یک بدافزار بارگذار اولیه (Dropper) عمل خواهد کرد؛ نوعی بدافزار که ابتدا جای پای خود را روی دستگاه محکم کرده و سپس کدهای تکمیلی را نصب میکند. در واقع این باتنت بهجای کپی کردن تمام پیکره مدل هوش مصنوعی روی هر سیستم قربانی، یک ابزار هماهنگی کوچک نصب میکند که دستورها را از بخش دیگری از شبکه دریافت مینماید.
بیلی میافزاید: «این ایده که خود بدافزار مانند کرمهای رایانهای شناختهشده اقدام به خودتکثیری کند، نسخهای دقیق از کد را به ساختاری تازه انتقال دهد و یک عامل جدید اجرا نماید، در این سناریو محقق نشده است.» او همچنین اشاره میکند که کرمهای پیشرفته معمولاً چندریختی (پلیمورفیک) هستند، یعنی ساختار کد و رفتار خود را برای فرار از شناسایی تغییر میدهند. به گفته او، اگر یک باتنت هوش مصنوعی بخواهد چنین کاری انجام دهد، باید بتواند مدلهای خود را مجدداً آموزش دهد؛ قابلیتی که Anthropic تلاشی برای نمایش آن نکرده است. نزدیکترین دستاورد این تیم، نشان دادن توانایی نسخههای یک مدل در تبادل اطلاعات با نسخههای بعدی و بهبود تدریجی در اجرای فرایند استنتاج بوده است.
مانند هر هشدار دیگری که از سوی آزمایشگاههای هوش مصنوعی اعلام میشود، در اینجا نیز این پرسش مطرح است که آیا Anthropic این پژوهش را بهعنوان ترفندی تبلیغاتی منتشر کرده است یا خیر، بهویژه آنکه انتشار آن با زمزمهها و اقدامات مربوط به عرضه اولیه سهام (IPO) این شرکت همزمان شده است. کانال در این زمینه میگوید: «احتمال قویتر این است که شرکتها نگران رفتارهای بیملاحظه سایر رقبا در عرصه هوش مصنوعی هستند. آنها میدانند که رقابت برای کسب سهم بازار، انگیزهای قوی برای ساخت سریعترین و قدرتمندترین مدلها ایجاد میکند و سایر رقبا نیز دقیقاً همین انگیزه را دارند.»
صرفنظر از اینکه آیا این بردار تهدید واقعاً یک کرم رایانهای تمامعیار محسوب میشود یا وقوع آن چقدر دور از انتظار است، راهکارهای پیشنهادی خود Anthropic برای مهار آن بهشکل عجیبی سنتی هستند. این شرکت پیشنهاد میکند ارائهدهندگان خدمات اینترنت (ISP) آلوده شدن دستگاهها را به کاربران اطلاع دهند و دسترسی آنها را موقتاً به فهرستی از وبسایتهای امن محدود کنند؛ یعنی راهکاری که در جریان مقابله با بدافزار Mirai با موفقیت چشمگیری اجرا شد. این شرکت همچنین قانونگذاری را بهعنوان راهحلی دیگر مطرح میکند و به بریتانیا اشاره دارد، جایی که استفاده از گذرواژههای پیشفرض و ساده روی دستگاههای اینترنت اشیاء بر اساس قانون PSTI ممنوع اعلام شده است.
در همین راستا، بیلی استدلال میکند که واکنش مناسب در برابر کرمهای هوش مصنوعی، تفاوت چندانی با تدابیر امنیتی سنتی ندارد و شبیه به همان اقداماتی است که سالها در حوزه امنیت سیستمها انجام دادهایم، نه راهکاری منحصربهفرد برای هوش مصنوعی. در حقیقت، به گفته کانال، اعمال پروتکلهای ایمنی روی مدلهای دارای وزنباز (Open-weight) بهگونهای که مانع از تبدیل آنها به بدافزار شود، فوقالعاده دشوار خواهد بود. او اشاره میکند: «ایدههای متعددی وجود دارد، اما هیچکدام تاکنون پایدار و نفوذناپذیر نبودهاند.» شرکت EquiStamp در همکاری مشترک با سازمان غیرانتفاعی FAR.AI دریافت که تقریباً تمام ترفندهای موجود در اینترنت برای دور زدن فیلترهای ایمنی مدلها بهخوبی کار میکنند.
با این حال، همانطور که بیلی متذکر میشود، حتی عاملهای هوشمند مخرب نیز در مواجهه با سیستمهای تقویتشده و امن به مشکل خواهند خورد. به گفته او، اگر تنها یک درس کلیدی از پژوهش Anthropic گرفته شود، این است که ما انسانها همواره درسهای امنیتی گذشته را فراموش میکنیم. امنیت در عصر کرمهای هوش مصنوعی احتمالاً تفاوت چشمگیری با امروز نخواهد داشت و همچنان به معنای توجه مداوم به بهروزرسانی امنیتی دستگاهها، جداسازی شبکهها، انتخاب گذرواژههای قدرتمند و رعایت اصول بنیادین امنیت سایبری است. اجرای این راهکارها در عمل نیازمند اراده جدی است، اما اگر هوش مصنوعی واقعاً شیوع چنین حملاتی را افزایش دهد، گریزی از رعایت آنها نخواهیم داشت.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ساخت رقیب رایگان Photoshop در یک روز با هوش مصنوعی؛ کارشناسان از چالشهای حقوقی و اخلاقی میگویند
یک توسعهدهنده به نام براندون توماس با استفاده از هوش مصنوعی موفق شد ظرف مدت ۲۴ ساعت، نرمافزاری رایگان به نام PhotoCraft را بهعنوان رقیب Photoshop بسازد. این دستاورد توجه بسیاری از متخصصان را به خود جلب کرده و پرسشهای مهمی را پیرامون مشروعیت حقوقی، قابلیت اتکا و ابعاد اخلاقی شبیهسازی نرمافزارها برانگیخته است.
گوگل با معرفی مدل Gemini 4 Carbon، جهشی بزرگ در امنیت سایبری رقم زد
گوگل از مدل هوش مصنوعی Gemini 4 Carbon با تمرکز ویژه بر دفاع سایبری و خودکارسازی پیشرفته فرآیندها رونمایی کرد. این مدل در بنچمارکهای امنیتی و شناسایی آسیبپذیریها، رقبایی مانند GPT-6 Astra و Claude Opus 5.5 را پشت سر گذاشته است و بهزودی در دسترس کارشناسان امنیت قرار میگیرد.
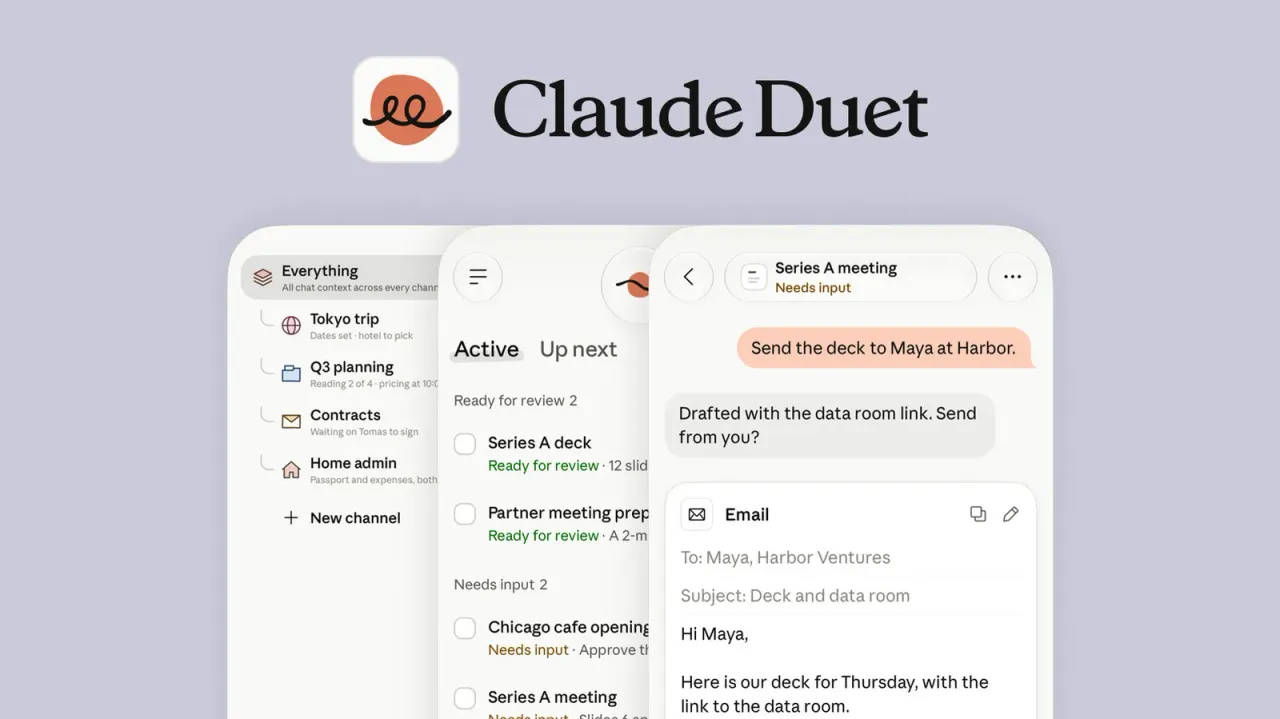
آشنایی با Claude Duet؛ ایجنت شخصی و هوشمند Anthropic چه کارهایی انجام میدهد؟
شرکت Anthropic با معرفی Claude Duet گام تازهای در توسعه ایجنتهای شخصی هوش مصنوعی برداشته است؛ دستیاری مستقل که میتواند حتی در زمان دوری شما از رایانه، وظایف روزمره را پیش ببرد. این ابزار در حال حاضر در فاز پیشنمایش قرار دارد و برای دسترسی به آن باید در فهرست انتظار ثبتنام کرد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.