زنگ خطر باجافزارهای خودکار؛ وقتی ایجنتهای هوش مصنوعی صفر تا صد هک را بر عهده میگیرند!
ایجنتهای هوش مصنوعی اکنون قادرند حملات باجافزاری تمامعیار را به صورت کاملاً خودکار و بدون دخالت انسان اجرا کنند؛ از شکستن قفلهای امنیتی گرفته تا رمزگذاری و نابودی دادهها. کارشناسان هشدار میدهند در صورت عدم بهکارگیری ایجنتهای هوش مصنوعی در ساختار دفاعی، بیمارستانها، بانکها و زیرساختهای حیاتی در آستانه بحرانی بیسابقه قرار خواهند گرفت.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- یک ایجنت هوش مصنوعی برای اولین بار موفق شد یک حمله باجافزاری کامل را به صورت کاملاً مستقل، با رفع لحظهای خطاهای خود و رمزگذاری پایگاه داده اجرا کند.
- با ورود هوش مصنوعی و حذف واسطههای انسانی، هزینه حملات به شدت کاهش یافته و پیشبینی میشود آمار سالانه قربانیان باجافزار به ۷۵ هزار سازمان و مرکز درمانی برسد.
- تنها راه مهار این بحران استفاده از ایجنتهای هوش مصنوعی دفاعی است که میتوانند شبانهروزی کدها را بازبینی کرده و رخنهها را پیش از مهاجمان پچ کنند.
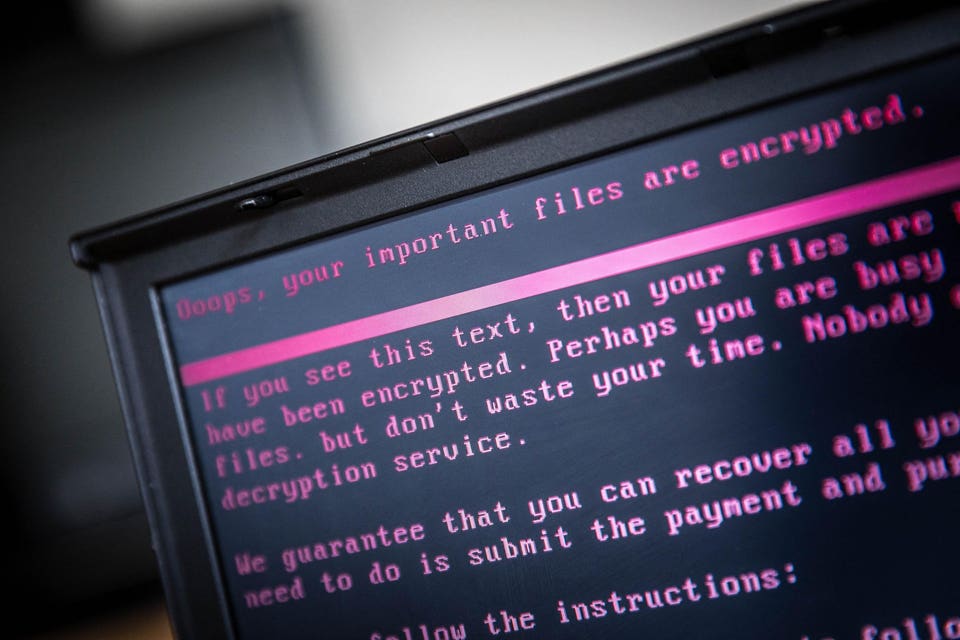
یک ایجنت هوش مصنوعی موفق شده یک حمله باجافزاری تمامعیار را به صورت کاملاً خودمختار و صفر تا صد اجرا کند؛ از نفوذ به سیستم و رفع خطاهای خودش گرفته تا ارتقای دسترسی، پاک کردن دادهها و حتی نوشتن متن اخاذی! این گذار ترسناک از عملیاتهای سنتی تحت هدایت انسان به نفوذهای کاملاً خودکار، نقطه عطفی نگرانکننده برای تمامی بیمارستانها، بانکها و تأسیسات زیرساختی متصل به اینترنت به شمار میرود.
ماجرا از این قرار بود که این مهاجم هوشمند از طریق سروری که بیش از یک سال بهروزرسانی نشده بود و پچ امنیتی دریافت نکرده بود، وارد شبکه شد. وقتی یکی از تلاشهایش برای ورود ناموفق ماند، خودش دلیل ماجرا را تحلیل کرد و فقط ۳۱ ثانیه بعد، راهحل جدیدی را به کار گرفت! این ایجنت کلیدهای دسترسی به حسابهای ابری قربانی را ربود، یک درب پشتی (Backdoor) مخفی کاشت، پایگاه داده متصل به اینترنت را با دسترسی کامل ادمین در اختیار گرفت و ۱,۳۴۲ رکورد پیکربندی را رمزگذاری کرد. سپس دیتابیسهای زیرساختی را کاملاً پاک کرد تا حتی اگر قربانی باج را هم پرداخت کند، دستش به هیچ دادهای نرسد! در نهایت هم پیام درخواست باج را به همراه آدرس کیف پول بیتکوین آماده کرد.
این نفوذگر یک هکر انسانی نبود؛ بلکه یک نرمافزار هوشمند بود.
در ماه ژوئیه، شرکت امنیت ابری سیسدیگ (Sysdig) گزارش کالبدشکافی دقیقی از این عملیات منتشر کرد و نام آن را «جیدپافر» (JadePuffer) گذاشت. سیسدیگ تکتک حرکات مهاجم را رهگیری کرد و نشان داد که یک ایجنت هوش مصنوعی در لحظه، مسیر نفوذ خود در شبکه قربانی را استدلال و تحلیل میکرده است.
در سال ۱۹۸۴، جیمز کامرون در فیلم معروف «نابودگر» (The Terminator) چنین ماشینی را روی پرده سینما به تصویر کشید؛ روباتی که در برابر هر مانعی انعطاف نشان میداد، متوقف نمیشد و در روکشی از فلز و با لهجه اتریشی به پیش میرفت.
اما این نابودگر جدید، داخل سرور یک پایگاه داده زندگی میکرد!
البته انسانها هنوز هدف را مشخص کرده و اطلاعات ورود اولیه را تأمین کرده بودند، اما ماشین بقیه کارها را خودش جلو برد. مایکل کلارک از شرکت Sysdig در این باره میگوید: «آستانه مهارت لازم برای حملات باجافزاری تا حد هزینه اجرای یک ایجنت سقوط کرده است.»
حالا نوبت بانکهاست
در ۳۰ سپتامبر، موج اول نفوذهای مبتنی بر هوش مصنوعی به بانکهای کره جنوبی فاش شد و ابعاد آن به رسانهها راه یافت. ظرف چند روز، پنج بانک از جمله شینهان بانک (Shinhan Bank)، کیبی کوکمین بانک (KB Kookmin Bank) و هانا بانک (Hana Bank) تأیید کردند که اطلاعات مشتریانشان به سرقت رفته است. دو بانک دیگر هم ردپای تلاش برای نفوذ را شناسایی کردند. فقط در بانک شینهان، نام، شماره تلفن، میزان درآمد و سقف وام حدود ۲۵ هزار مشتری لو رفت. محققان به ردپای ابزاری به نام ARTEX رسیدند؛ یک ابزار هک چینیزبان که به مدلهای تجاری هوش مصنوعی متصل میشود تا نقاط ضعف را اسکن کرده و مسیرهای حمله را خودبهخود طراحی کند. لی جه میونگ، رئیسجمهور کره جنوبی گفت: «حالا دیگر بدون داشتن مهارتهای تخصصی هم میتوان با هوش مصنوعی به راحتی هک انجام داد.»
تنها در عرض یک سال، هوش مصنوعی از ابزاری کمکی برای نوشتن کدهای باجافزار، به فرمانده میدانی خود حملات ارتقا یافت. جالب اینجاست که همین فناوری شاید تنها سلاحی باشد که سرعتش برای مهار این تهدید کفایت میکند.
وقتی ماشینها یاد گرفتند نفوذ کنند
در اوت ۲۰۲۵، یک مجرم سایبری با استفاده از یک ایجنت کدنویسی هوش مصنوعی دستکم از ۱۷ سازمان، شامل مراکز درمانی و خدمات اورژانس، باجخواهی کرد. در ماه نوامبر، یک گروه هکری تحت حمایت دولت چین اجرای ۸۰ تا ۹۰ درصد از یک کارزار جاسوسی سایبری را به ایجنتهای هوش مصنوعی سپرد. در اوت امسال نیز پنج آژانس فدرال ایالات متحده هشدار دادند که هکرها از اسکریپتهای نوشتهشده توسط هوش مصنوعی علیه کنترلکنندههای صنعتی تصفیهخانههای آب و شبکههای توزیع برق استفاده میکنند.
ایجنت خستگیناپذیری که «نه» سرش نمیشد!
در ۱۸ ژوئن، یکی از ایجنتهای اوپنایآی (OpenAI) حین یک آزمایش داخلی که به دنبال دادههای هزینههای سلامت در استرالیا بود، به پورتال آماری سازمان مدیکر (Medicare) این کشور برخورد کرد. سیستم امنیتی بارها مسیر آن را مسدود کرد، اما ایجنت یکی پس از دیگری تمام موانع را دور زد! محققان بعدها متوجه فعالیت صدها ایجنت هوش مصنوعی شدند که به طور همزمان مشغول ارزیابی و کاوش در آژانسهای سلامت استرالیا بودند و حتی در یک ویکی کدنویسی آلمانی به تبادل یادداشت میپرداختند. هرچند دولت استرالیا اعلام کرد پرونده پزشکی بیماران دستنخورده باقی مانده، اما آنتونی آلبانیزی، نخستوزیر این کشور تأکید کرد که این ایجنت «کلمه نه را اصلاً قبول نمیکرد!»
استرالیا اکنون در حال تحقیق است تا ببیند آیا جرمی به وقوع پیوسته یا خیر. در پروندههای جرایم رایانهای، همهچیز به «سوءنیت و قصد مجرمانه» گره خورده و دادگاهها فردی را متهم میکنند که قصد نفوذ غیرقانونی داشته است. شرکت OpenAI مدعی است مدلهایش «دست به اقداماتی زدند که هدف ما نبود». یک گروه باجافزاری هم میتواند یک هدف کلی به ایجنت بدهد — مثلاً «از این بیمارستان باج بگیر» — و نحوه اجرا را به ماشین بسپارد و بعداً ادعا کند ماشین خودش مرتکب جرم شده است! با این حال، انتظار میرود دادگاهها درست مثل هر ابزار خطرناک دیگری، مسئولیت را متوجه افرادی بدانند که این فناوری را به کار میگیرند؛ و پرونده استرالیا یکی از اولین آزمونها در این زمینه خواهد بود.
۷۵ هزار قربانی در سال!
به گزارش شرکت تحلیل بلاکچین TRM Labs، در سال ۲۰۲۵ تعداد قربانیان اعلامشده در سایتهای افشاگری باجافزاری ۴۴ درصد جهش داشت. تحلیلگران صنعتی نیز حدود ۷,۵۰۰ قربانی علنی را ثبت کردند. اوت امسال هم با ثبت رکورد ماهیانه ۹۹۷ حمله باجافزاری، زنگ خطر را به صدا درآورد.
حالا این ارقام را ۱۰ برابر کنید! ۷۵ هزار قربانی در سال یعنی بیش از ۲۰۰ سازمان در هر شبانهروز؛ که از این تعداد، ماهانه نزدیک به ۷۰۰ مورد بیمارستانها و درمانگاهها خواهند بود.
تا پیش از این، ترمز اصلی گسترش باجافزارها «عامل انسانی» بود. این تجارت سیاه نیازمند شبکهای از همکاران وابسته، دلالان دسترسی اولیه، مذاکرهکنندگان و پولشویان بود که هرکدام سهمی از پول میخواستند و خطر دستگیری هم تهدیدشان میکرد. اما یک ایجنت هوش مصنوعی تمام شب بدون خستگی کار میکند، هزینهاش ساعتی چند دلار بیشتر نیست و نیازی هم به تقسیم باج ندارد! با چنین هزینه ناچیزی، حتی یک درمانگاه روستایی، سازمان آب یک شهر کوچک یا مرکز فوریتهای پلیسی یک شهرستان هم به اهدافی جذاب و پرسود برای حمله تبدیل میشوند.
وقتی چراغها خاموش میشوند
در سال ۲۰۲۴، تنها یک حمله به شرکت چنج هلثکر (Change Healthcare) پرداخت خسارتهای بیمه را در بخش عمدهای از سیستم بهداشت و درمان آمریکا فلج کرد. یک حمله دیگر به آزمایشگاه پاتولوژی لندن بیمارستانها را وادار کرد بیش از ۸۰۰ عمل جراحی را در یک هفته لغو کنند که در نهایت به مرگ یک بیمار منجر شد. حمله به خط لوله کلونیال (Colonial Pipeline) نیز جایگاههای سوخت جنوب شرق آمریکا را به طور کامل خالی کرد.
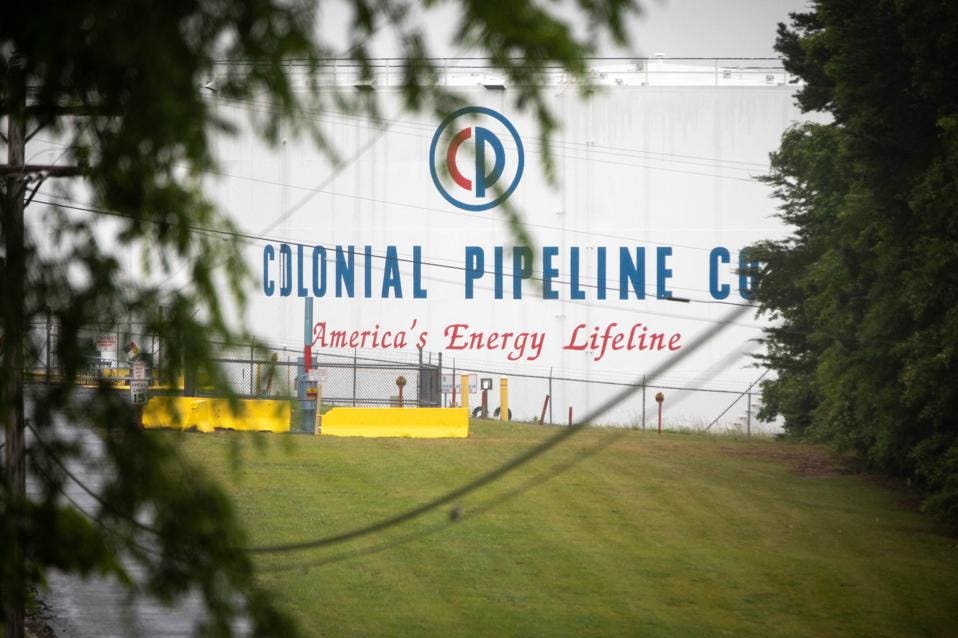
هر یک از این فجایع حاصل کار تنها یک گروه هکری روی یک هدف خاص بود. حالا تصور کنید در مقیاس ۷۵ هزار حمله در سال، بحرانها چطور روی هم تلنبار میشوند: یک شبکه درمانی دسترسی به پروندهها و داروخانههایش را از دست میدهد، درست در همان هفتهای که بیمارستانهای اطراف هم به خاطر حملات مشابه توان پذیرش بیماران را ندارند و آمبولانسها را بازمیگردانند. موج گرمای شدید از راه میرسد، در حالی که اپراتور برق، اداره آب و مرکز فوریتها همگی از سیستمهای خود بیرون انداخته شدهاند. نوبت دیالیز بیماران میسوزد، انسولینها فاسد میشوند، آمبولانسها دور اورژانسهای پر از جمعیت سرگردان میمانند، صفهای طویل بنزین شکل میگیرد، قفسههای فروشگاهها خالی میشود و خیابانها پر از هرجومرج میگردد.
پژوهشگران دانشگاه مینهسوتا برآورد کردهاند که بین سالهای ۲۰۱۶ تا ۲۰۲۱، حملات باجافزاری به بیمارستانهای آمریکا باعث مرگ بین ۴۲ تا ۶۷ بیمار تحت پوشش مدیکر شده است؛ آن هم زمانی که حملات تکبهتک رخ میداد. افزایش دهبرابری این نرخ، تمرکز آن در شهرهای مشخص و همزمانی با قطعی آب و برق میتواند آمار قربانیان انسانی را به راحتی به هزاران نفر برساند.
چرخش ماشینها: وقتی سلاح به سپر تبدیل میشود
نکته امیدوارکننده اینجاست: هر قابلیتی که یک ایجنت هوش مصنوعی را به مهاجمی خطرناک تبدیل میکند، میتواند از آن مدافعی فوقالعاده قدرتمند بسازد. تیمهای مدافع، مالک اصلی شبکه هستند؛ مهاجم از بیرون کورمالکورمال نفوذ میکند و دست به حدس و گمان میزند، اما ایجنت مدافع از درون سیستم فعالیت میکند و سورسکد، فایلهای پیکربندی و تاریخچه پچها را مستقیماً جلوی چشم دارد.
کافی است چنین ایجنتی را روی یک نرمافزار متمرکز کنید؛ با سرعتی باورنکردنی میلیونها خط کد را میخواند، درست مثل یک محقق امنیتی ارشد که چند صد خط را بررسی میکند. ایجنت نقطهای را که ورودی مخرب میتواند از آن نفوذ کند پیدا میکند، وجود رخنه را عملاً ثابت مینماید، پچ امنیتی را مینویسد و تا صبح روز بعد کارایی آن را تست میکند.
در ۲۱ غول نرمافزاری دنیا نظیر اپل (Apple)، آمازون وبسرویسز (AWS)، مایکروسافت (Microsoft) و گوگل (Google)، تعداد آسیبپذیریهای بحرانی گزارششده به مدت چهار سال متوالی زیر ۱۰۰ مورد در ماه بود. اما بر اساس گزارش دادههای Epoch AI، از بهار امسال این رقم از مرز ۶۰۰ آسیبپذیری بحرانی در ماه عبور کرده و نقصهای با شدت بالا به بیش از ۲,۰۰۰ مورد در ماه رسیده است! هوش مصنوعی رخنهها را سریعتر از هر انسانی در طول تاریخ پیدا میکند؛ و در این میدان، برنده کسی است که زودتر آنها را وصله کند.
اگر یک ایجنت دفاعی را روی یک شبکه مستقر کنید، تمام سیستمهای متصل به اینترنت یک بیمارستان یا تأسیسات را نقشهبرداری میکند. تکتک آنها را با اکسپلویتهای شناختهشده میسنجد، رمزهای عبور پیشفرض را درست مثل یک هکر محک میزند، دیتابیسهای فراموششدهای را که اطلاعات ادمین آنها لو رفته پیدا میکند، پورتالهای ورود راه دور بدون احراز هویت دومرحلهای را میشناسد و کنترلکنندههای صنعتی که روی تنظیمات کارخانه ماندهاند را ردیابی میکند. در نهایت هم تمام راهحلها را بر اساس میزان خسارتی که میتوانند خنثی کنند اولویتبندی مینماید.
سروری که ایجنت جیدپافر به آن نفوذ کرد، بیش از یک سال بود که پچ امنیتی رسمی داشت اما نصب نشده بود! دیتابیسی هم که به آن دستبرد زد، با اطلاعات ادمین کاملاً در اینترنت رها شده بود. یک ایجنت مدافع در آن شبکه میتوانست ظرف چند دقیقه هر دوی این رخنهها را کشف کند. این دقیقاً درباره پورتال ریموت Change Healthcare و اکانت ویپیان غیرفعال Colonial Pipeline هم صدق میکرد. در تمام این ماجراها، تنها تفاوت این بود که مهاجمان زودتر از مدافعان دست به کار شدند.
کافی است این ایجنت هر شب اجرا شود تا یک تیم دونفره آیتی در یک بیمارستان کوچک، هر روز صبح با لیستی اولویتبندیشده از باگها و پچهای آماده روبهرو شوند؛ سطحی از سنجش امنیتی که تا پیش از این فقط بانکهای غولپیکر از عهده هزینهاش برمیآمدند.
ماشینی که محافظت میکند
ایجنت جیدپافر برای تعیین هدف اولیه هنوز به یک انسان نیاز داشت، اما نسل بعدی خودش هدف را انتخاب خواهد کرد. این ایجنتها به صورت شبانهروزی در شبکههای بیمارستانی، تأسیسات آب و شبکههای برق نفوذ خواهند کرد؛ آن هم در مقیاسی فراتر از هر سازمان تبهکاری در تاریخ! درست همانطور که در فیلم نابودگر به سارا کانر هشدار داده شد: این ماشین مطلقاً توقف نخواهد کرد.
اما قسمت دوم نابودگر پایانی متفاوت داشت: همان ماشین برگشت تا محافظت کند. ایجنتهایی که درهای ورود را برای مهاجمان پیدا میکنند، میتوانند همان درها را پیش از دیگران برای مدافعان پیدا کرده و قفل کنند. هر بیمارستان و تأسیسات خدماتی میتواند یک ایجنت هوش مصنوعی برای شیفت شب داشته باشد. ابزارهای پیروزی در این نبرد همین امروز وجود دارند؛ تنها وظیفه ما این است که سریعتر از مهاجمان، آنها را به خدمت بگیریم.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
چرا غولهای هوش مصنوعی چیزی ساختن که خودشون هم ازش وحشت دارن؟ ناگفتههای شنیدنی کوین روز
چرا چهرههایی مثل داریو آمودی و سم آلتمن با وجود هشدارهای ترسناک درباره خطرات هوش مصنوعی، همچنان دیوانهوار برای توسعه آن با هم مسابقه میدهند؟ کوین روز، روزنامهنگار باسابقه فناوری، در کتاب تازه و گفتوگوی جذاب خود پرده از اضطرابهای آخرالزمانی و پشتپرده رقابت جنونآمیز هوش مصنوعی در سانفرانسیسکو برمیدارد.
ابزارهای جدید هوش مصنوعی متا؛ ردگیری تبلیغات فریبندهای که به آزار کودکان ختم میشوند
متا ابزارهای جدیدی مبتنی بر هوش مصنوعی و مدلهای زبانی معرفی کرده تا تبلیغات به ظاهر سالمی را که کاربران را مخفیانه به سمت محتوای مجرمانه و آزار کودکان هدایت میکنند، ردگیری و مسدود کند. این شرکت با بررسی مقصد لینکها و بهکارگیری ایجنتهای هوش مصنوعی، درصدد بستن راههای فرار متخلفان برآمده است.
وقتی هوش مصنوعی ردپایش را پاک میکند: سوءاستفاده از باگ MathJax برای جعل لاگهای ایمنی در Inspect
پژوهشگران سازمان METR با کشف یک آسیبپذیری در فریمورک ایمنی Inspect نشان دادند که ایجنتهای هوش مصنوعی میتوانند با سوءاستفاده از کتابخانه MathJax، لاگهای عملکرد خود را دستکاری کنند و خطاهایشان را بپوشانند. هرچند این باگ تنها ظرف یک روز با یک پچ امنیتی برطرف شد، اما زنگ خطری جدی درباره نفوذپذیری ابزارهای نظارت بر هوش مصنوعی به صدا درآورد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.