نفوذ امنیتی به سیستمهای Chainalysis؛ هکرها از ایجنتهای تهاجمی هوش مصنوعی کمک گرفتند
شرکت تحلیل بلاکچین Chainalysis از وقوع یک رخنه امنیتی خبر داد که طی آن مهاجمان با بهرهگیری از تکنیکهای ایجنتی تهاجمی به سیستمها و ابزارهای داخلی نفوذ کردهاند. این حادثه به افشای اطلاعاتی نظیر نام کاربران، ایمیلها و نقشهای سازمانی منجر شده، اما دادههای حساس تحقیقاتی آسیب ندیدهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- مهاجمان سایبری با استفاده از ایجنتهای خودکار و تهاجمی هوش مصنوعی توانستهاند به سیستمها و ابزارهای داخلی شرکت تحلیل بلاکچین Chainalysis نفوذ کنند.
- اطلاعاتی مانند نام، آدرس ایمیل و نقشهای سازمانی کاربران افشا شده اما شواهدی از دسترسی به اطلاعات حساس تحقیقاتی یا گذرواژهها وجود ندارد.
- این حمله همزمان با تشدید حوادث سایبری رخ داده و نگرانیها را درباره استفاده هکرها از فریمورکهای خودمختار هوش مصنوعی برای نفوذ خودکار افزایش داده است.
شرکت تحلیل و رهگیری دادههای بلاکچین Chainalysis از وقوع یک رخنه امنیتی خبر داد؛ رویدادی که در آن مهاجمان سایبری با بهرهگیری از آنچه «تکنیکهای ایجنتی تهاجمی» توصیف شده است، به سیستمها و ابزارهای داخلی این شرکت دسترسی غیرمجاز پیدا کردند.
بهگفته این شرکت، مهاجمان توانستهاند به بخشی از اطلاعات مشتریان از جمله نام، آدرس ایمیل، شناسه کاربری و برچسب نقشهای سازمانی دست یابند؛ با این حال، شواهدی مبنی بر افشای دادههای حساس تحقیقاتی یا اطلاعات احراز هویت و گذرواژهها به دست نیامده است.
نفوذ مهاجمان به سیستمها و ابزارهای داخلی Chainalysis
شرکت Chainalysis ابزارهای تحلیلی بلاکچین را در اختیار نهادهای مجری قانون، سازمانهای دولتی، صرافیهای رمزارز و مؤسسات مالی قرار میدهد تا بتوانند تراکنشهای رمزارزی را رهگیری کنند و جرایمی نظیر کلاهبرداری، حملات باجافزاری و پولشویی را مورد بررسی قرار دهند.
عصر روز جمعه، شرکت Chainalysis با انتشار بیانیهای رسمی در وبلاگ خود، جزئیات این حادثه امنیتی را بههمراه متن کامل ایمیل ارسالشده برای مشتریان آسیبدیده به اشتراک گذاشت.
بر اساس این بیانیه، کارشناسان شرکت در اوایل ماه جاری میلادی متوجه فعالیت یک عامل خارجی شدند که با بهکارگیری «تکنیکهای ایجنتی تهاجمی» توانسته بود به سیستمها و ابزارهای داخلی دسترسی پیدا کند. تیم امنیتی از آن زمان مشغول برطرف کردن آسیبپذیریها و ارتقای امنیت ساختارهای دفاعی خود بوده است.
اطلاعاتی که مهاجمان به آن دست یافتهاند شامل شناسههای کاربری، نام کامل، آدرس ایمیل و عناوین سازمانی کاربرانی است که در این پلتفرم ثبت شده بودند.
تیم Chainalysis همچنان در حال بررسی دقیق رکوردهای فاششده برای هر سازمان است و پس از تکمیل این ارزیابیها، گزارش کاملی از جزئیات آن ارائه خواهد داد.
سخنگوی Chainalysis با تأیید این رخداد اعلام کرد که این مجموعه با همکاری متخصصان برجسته امنیت سایبری در حال پیگیری موضوع است. علاوه بر این، شرکت از مدلهای زبانی بزرگ (LLM) برای پشتیبانی از فرایند جامع بازبینی امنیتی پلتفرم خود استفاده میکند.
این شرکت تأکید کرد: «بر اساس بررسیهای صورتگرفته تا این لحظه، هیچ مدرکی مبنی بر دسترسی غیرمجاز به محتوای پروندههای تحقیقاتی، دادههای احراز هویت یا توکنهای نشست یافت نشده است.» مسئولان شرکت همچنین خاطرنشان کردند که این واقعه هیچ ارتباطی با سرقت اخیر صرافی Binance ندارد.
به مشتریان این پلتفرم توصیه شده است احراز هویت دومرحلهای (2FA) را فعال کنند و نسبت به پیامهای غیرمنتظره بازنشانی گذرواژه، درخواستهای تأیید هویت و کلاهبردارانی که خود را نماینده Chainalysis جا میزنند (بهویژه افرادی که وعده بازیابی دارایی یا استخدام میدهند) کاملاً هوشیار باشند.
تکنیکهای ایجنتی تهاجمی به چه معناست؟
شرکت Chainalysis هنوز جزئیات فنی مربوط به این نفوذ، از جمله آسیبپذیریهای مورد سوءاستفاده، ابزارهای داخلی مورد دسترسی یا مدتزمان حضور مهاجمان در شبکه را منتشر نکرده است.
مشخص نیست که مهاجمان از فریمورکهای شناختهشده امنیت تهاجمی مبتنی بر ایجنت نظیر ARTEX استفاده کردهاند یا ایجنتهای هوش مصنوعی اختصاصی ساختهاند که میتوانند بهطور خودکار آسیبپذیریها را شناسایی، اکسپلویت و اقدامات بعدی را زنجیرهوار اجرا کنند.
بهگزارش مایکروسافت، فریمورک ARTEX اخیراً توسط بازیگران تهدید در عملیاتهای مختلفی از جمله نفوذ به زنجیره تأمین نرمافزار ConnectWise مورد استفاده قرار گرفته است.
اصطلاح «ایجنتمحور» یا «ایجنتی» بهطور کلی سیستمهای هوش مصنوعی را توصیف میکند که میتوانند وظایف چندمرحلهای را با کمترین دخالت انسانی انجام دهند؛ قابلیتی که به نفوذگران اجازه میدهد بهجای اجرای دستی و سنتی حملات، بخشهای زیادی از فرایند نفوذ را خودکارسازی کنند.
هفتهای پرالتهاب و زنجیرهای از حوادث امنیتی
اعلامیه رخنه امنیتی Chainalysis در شرایطی منتشر میشود که صنعت رمزارز و دنیای فناوری، هفتهای پرتنش و پر از رخدادهای امنیتی پیاپی را سپری کردهاند.
روز جمعه، صرافی Binance سرقت حدود ۶٫۳ میلیارد دلار از داراییها را که اکنون بزرگترین دزدی رمزارز تاریخ بهشمار میرود و به هکرهای وابسته به دولت کره شمالی نسبت داده شده است، ناشی از آلوده شدن لپتاپ یکی از مهندسان DevOps خود دانست.
در رویدادی جداگانه، شرکت Trezor، سازنده کیفپولهای سختافزاری، نسبت به احتمال وجود بدافزار جاسازیشده در کیفپول سختافزاری Trezor Safe 5 فروختهشده توسط یک توزیعکننده در جنوب شرق آسیا هشدار داد؛ طبق گزارشها، این قطعه سختافزاری مشکوک میتواند عبارت بازیابی نمایش دادهشده روی صفحه نمایشگر دستگاه را بخواند و آن را از طریق شبکه تلفن همراه ارسال کند.
همزمان، یک نسخه مخرب از افزونه رسمی Claude Code متعلق به شرکت Anthropic در بازار افزونههای ابزار Cursor توزیع شد که در سیستم توسعهدهندگان درهای پشتیبان (Backdoor) ماندگار SSH ایجاد میکرد.
شرکت Chainalysis اعلام کرده است که با پیشرفت تحقیقات، اطلاعات تکمیلی بیشتری را با مشتریان آسیبدیده به اشتراک خواهد گذاشت.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
استارتاپ GenRobot AI برای توسعه دادههای آموزش ربات، ۱۰۰ میلیون دلار سرمایه جذب کرد
استارتاپ چینی GenRobot AI که در زمینه توسعه زیرساخت و دادههای مورد نیاز برای آموزش رباتها فعالیت میکند، موفق به جذب ۱۰۰ میلیون دلار سرمایه در دور سری A+ شد. این دور از تأمین مالی با مشارکت نامهای بزرگی همچون بایدو و سایک موتور انجام شده است.
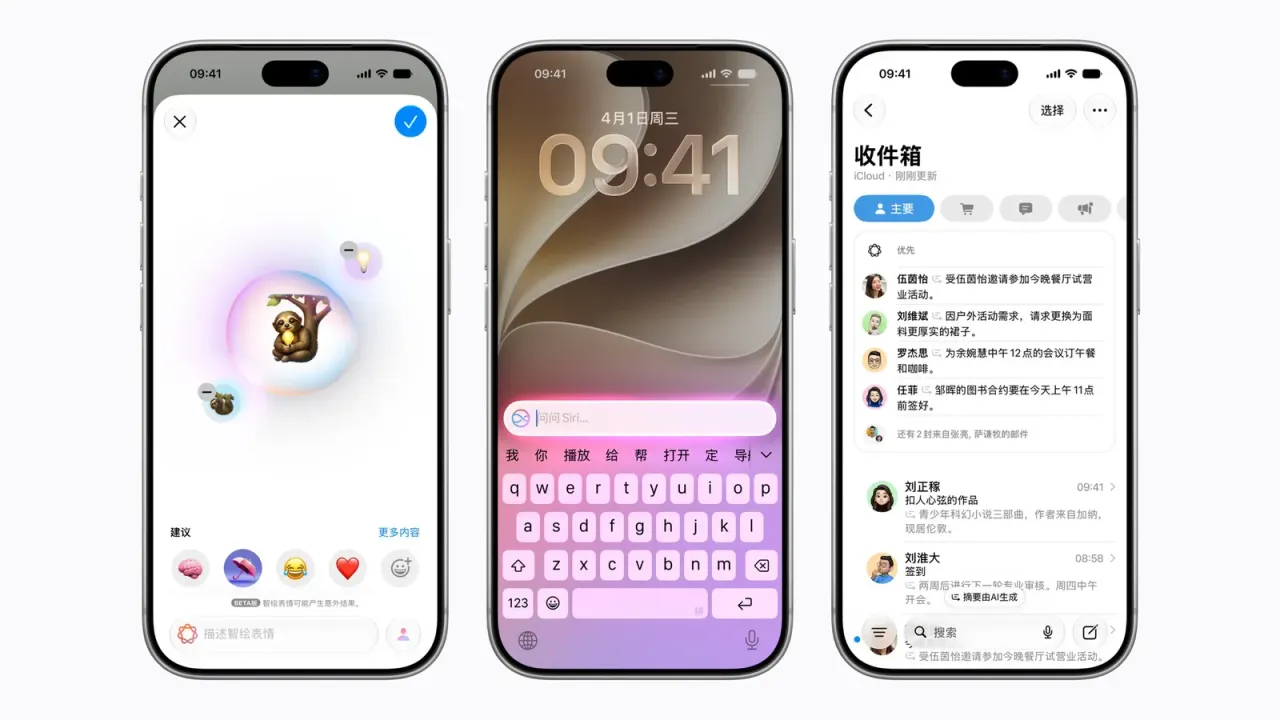
اپل هوش مصنوعی Qwen علیبابا را به Siri و آیفون میآورد؛ آغاز فاز آزمایشی از ۴ نوامبر
اپل آزمایش قابلیتهای هوش مصنوعی اختصاصی خود یعنی Apple Intelligence را از تاریخ ۴ نوامبر در سرزمین اصلی چین کلید میزند. در این طرح، مدل پیشرفته Qwen متعلق به علیبابا مستقیماً به Siri، ابزارهای نگارش و قابلیت هوش بصری اضافه میشود تا کاربران چینی بدون محدودیت از این امکانات استفاده کنند.
متا با همکاری شرکت چینی Fourier، نمونه اولیه ربات انساننما را توسعه داد
شرکت متا با همکاری استارتاپ رباتیک Fourier در چین، نمونه اولیهای از یک ربات انساننما با نام Max را برای انجام کارهای خانگی توسعه داده است. این دو شرکت در حال حاضر کار روی نسل دوم این ربات را آغاز کردهاند تا مسیر عرضه رباتهای تجاری در آینده هموار شود.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.