قابلیت قفل چت در ChatGPT؛ ابزاری کاربردی که امنیت صددرصدی ندارد
قابلیت جدید قفل کردن چتها در ChatGPT به کاربران امکان میدهد گفتگوهای حساس خود را با رمز چهاررقمی یا بیومتریک پنهان کنند. با این حال، این ویژگی تمام روزنههای حریم خصوصی را نمیپوشاند و اطلاعات ثبتشده در حافظه هوش مصنوعی یا لینکهای اشتراکگذاریشده همچنان در دسترس باقی میمانند. برای حفظ واقعی حریم خصوصی، شناخت محدودیتهای این ابزار ضروری است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- گفتگوهای قفلشده پشت رمز چهاررقمی یا حسگر اثر انگشت پنهان میشوند و در بخش پروژهها قرار میگیرند؛ اما در صورت فراموشی رمز، تمام این چتها برای همیشه پاک خواهند شد.
- قفل کردن چت باعث باطل شدن لینکهای اشتراکگذاری عمومی قبلی نمیشود و بر بستن تبهای باز در مرورگر یا پاک کردن دادههای ذخیرهشده در حافظه عمومی هوش مصنوعی اثری ندارد.
- برای جلوگیری از نشت اطلاعات حساس به حافظه دائمی ChatGPT، باید گفتگو را از همان ابتدا قفل کنید یا از قابلیت چت موقت بهره ببرید.
ChatGPT میتواند اطلاعات بسیار زیادی درباره کاربران خود جمعآوری کند؛ دادههایی که چه از طریق شخصیسازی تعمدی و چه با روشن گذاشتن قابلیت حافظه (Memory) در طول گفتگوها ذخیره میشوند. ظاهراً شرکت OpenAI متوجه شده است که این دادهها ممکن است شامل جزییاتی باشد که تمایلی ندارید دوستان یا اعضای خانوادهتان بهطور اتفاقی آنها را ببینند. به همین دلیل، این شرکت با معرفی قابلیت جدید قفل گفتگوها (Locked Chats)، گامی برای کاهش این نگرانیها برداشته است.
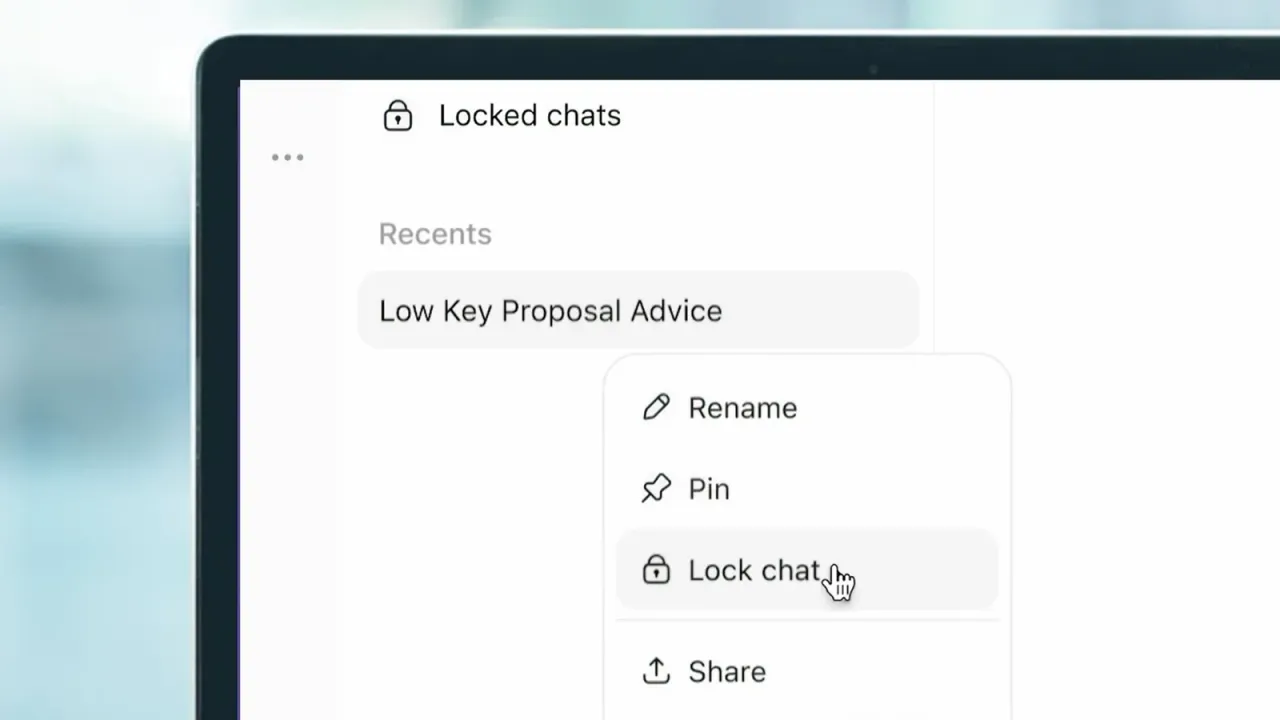
قابلیت Locked Chats گفتگوهای انتخابی شما با ChatGPT را پشت یک پینکد چهاررقمی یا احراز هویت بیومتریک در دستگاههای موبایل قفل میکند. برای استفاده از این امکان، کافی است منوی سهنقطه در گوشه بالا سمت راست صفحه گفتگو را باز کرده، روی گزینه Lock Chat ضربه بزنید و آن را تأیید کنید. اگر قبلاً پینکد تنظیم نکردهاید، باید یک رمز چهاررقمی بسازید یا آن را به تشخیص چهره یا اثر انگشت دستگاه خود متصل نمایید.
همچنین فراموش نکنید که پینکد خود را حتماً به خاطر بسپارید. امکان تغییر رمز در آینده وجود دارد، اما اگر پینکد خود را فراموش کنید و مجبور به بازنشانی (Reset) آن شوید، ChatGPT تمام چتهای قفلشده و فایلهای محافظتشده با رمز قبلی را برای همیشه حذف خواهد کرد.
پس از قفل کردن، ChatGPT یک پروژه (Project) جدید اختصاصی برای چتهای قفلشده ایجاد میکند. این گفتگوها تا زمان بازگشایی قفل، از تاریخچه عمومی و نتایج جستجوی شما پنهان میشوند؛ بنابراین فردی که به حساب کاربری شما سرک میکشد، نمیتواند بدون احراز هویت به آنها دسترسی پیدا کند.
با این حال، هرچند قابلیت قفل چت جلوی خواندن پیامهای شما توسط دیگران را میگیرد، اما ماجرای اطلاعاتی که در جریان مکالمه به هوش مصنوعی منتقل شدهاند کاملاً متفاوت است.
ترفندهای پنهانسازی گفتگو و روزنههای امنیتی
تصور کنید در حال برنامهریزی یک جشن تولد غافلگیرکننده با کمک ChatGPT هستید و همسرتان گوشی شما را قرض میگیرد تا موضوعی را در این چتبات جستجو کند و ناگهان برنامههای شما برملا میشود. به نظر میرسد هدف OpenAI از طراحی این قابلیت دقیقاً چنین مواردی بوده است؛ یعنی بتوانید گفتگوهای مهم را حفظ کنید، بدون اینکه روی صفحه گوشی دیگران ظاهر شوند. با این حال، آنچه در نگاه اول یک ارتقای امنیتی ساده و بینقص به نظر میرسد، با چند هشدار و محدودیت مهم همراه است.
نخستین نکته این است که پس از فعالسازی قفل، ممکن است گفتگو بلافاصله در همان تب مرورگر باز بماند؛ علاوه بر این، دستگاههای دیگری که قبلاً حساب شما روی آنها باز بوده ممکن است تا زمان تازهسازی (Refresh) صفحه، عنوان چت را نشان دهند. بنابراین اگر مخفی ماندن گفتگو برایتان اهمیت حیاتی دارد، حتماً تب مربوطه را ببندید یا رفرش کنید و وضعیت سایر دستگاهها را نیز بررسی نمایید.
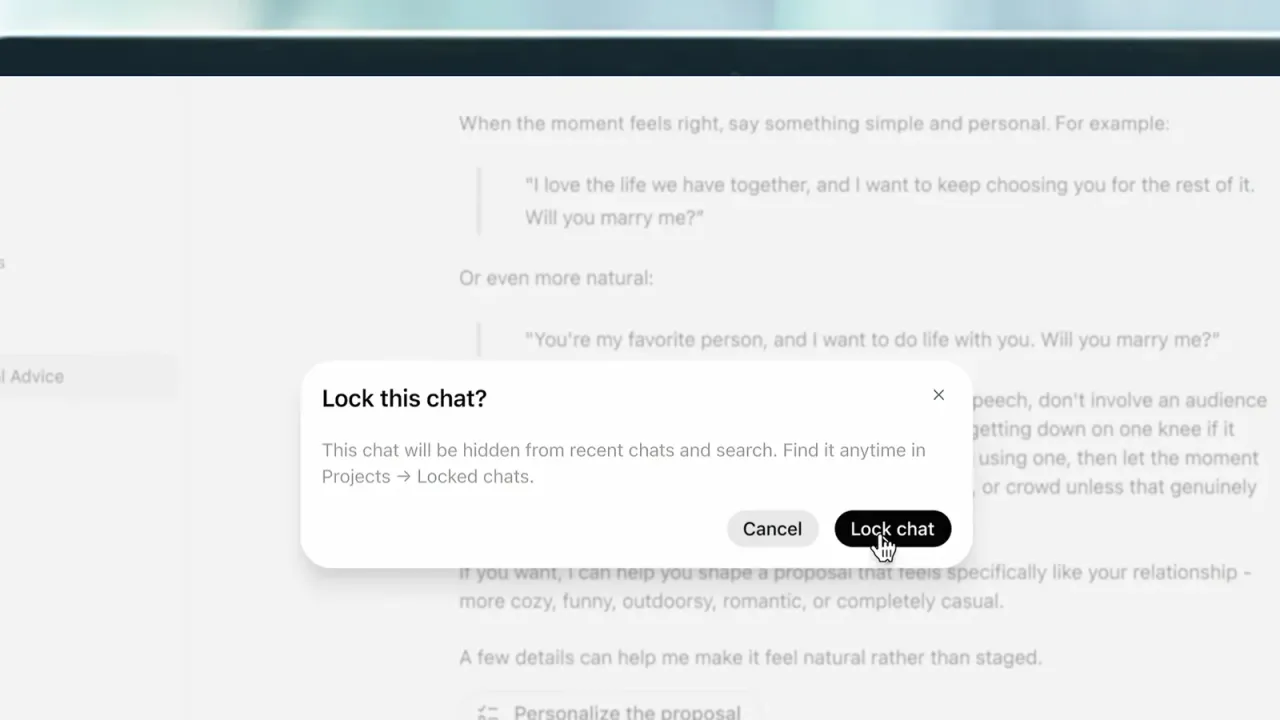
علاوه بر این، باز کردن قفل پروژه دسترسی موقت به شما میدهد، اما با خارج شدن از صفحه، چتها بهصورت خودکار دوباره قفل نمیشوند؛ مگر اینکه پس از اتمام کار، شخصاً گزینه Lock را انتخاب کنید. نباید تصور کنید که صرفاً با رفتن به صفحهای دیگر، چت شما مجدداً امن و قفل شده است.
همین قاعده درباره اطلاعاتی که قبلاً به اشتراک گذاشتهاید نیز صدق میکند. اگر در زمان برنامهریزی یک سفر لینکی از چت خود با ChatGPT ساختهاید تا دوستی آن را ببیند، قفل کردن بعدی آن چت کمکی به مخفی ماندن اطلاعات نخواهد کرد. این لینکهای عمومی اشتراکگذاریشده بدون توجه به قفل شدن چت اصلی همچنان فعال خواهند ماند. برای بستن این رخنه، باید شخصاً لینک اشتراکگذاری را حذف کنید؛ چراکه قفل کردن گفتگو فقط دسترسی درون حساب شما را محدود میکند و نسخههای اشتراکگذاریشده قبلی را باطل نمیسازد.
نشت جزییات به حافظه هوش مصنوعی
حتی اگر تمام اصول قفل کردن را موبهمو رعایت کنید، ممکن است هوش مصنوعی پیش از قفل شدن چت، جزییاتی از صحبتهای شما را در ویژگی حافظه خود ثبت کرده باشد. اطلاعاتی که پیش از قفل کردن گفتگو در حافظه ثبت شوند، در حافظه عمومی ChatGPT باقی میمانند و میتوانند بر پاسخهای بعدی در گفتگوهای عادی اثر بگذارند. این دادهها با قفل شدن چت خودبهخود پاک نمیشوند و باید بهصورت دستی وارد بخش تنظیمات حافظه شوید و آنها را حذف کنید.
خوشبختانه پس از اعمال قفل، این مشکل برطرف میشود. جزییات جدیدی که هوش مصنوعی به خاطر میسپارد از حافظه معمولی ChatGPT تفکیک میشوند؛ این دادهها تنها درون گفتگوهای قفلشده دیگر قابل استفاده خواهند بود و به چتهای عادی درز نمیکنند. بنابراین اگر میدانید گفتگویی حساس در پیش دارید، پیش از شروع صحبت آن را قفل کنید.
برای مکالمات فوقالعاده حساس، استفاده از قابلیت گفتگوی موقت (Temporary Chat) گزینه مناسبتری خواهد بود. گفتگوهای موقت در تاریخچه ذخیره نمیشوند، حافظهای ایجاد نمیکنند و حتی برای آموزش و بهبود مدلهای OpenAI نیز به کار نمیروند. در بسیاری از سناریوها، از دست دادن امکان بازگشت به چت به آرامش خاطر ناشی از امنیت اطلاعات میارزد.
قابلیت قفل گفتگوها بیتردید ویژگی جذابی برای رفع نگرانیهای روزمره حریم خصوصی در ChatGPT است، اما راهکاری جامع یا کاملاً خودکار به شمار نمیرود. کنترل اینکه چه کسی میتواند چت را باز کند مفید است، اما اگر دادهها در حافظه هوش مصنوعی ثبت شده باشند یا لینک اشتراک آن دست دیگران باشد، عملاً فایدهای نخواهد داشت. حفظ واقعی محرمانگی دادهها به هشیاری بیشتری نیاز دارد و تنها با تکیه بر یک رمز چهاررقمی یا اسکن چهره محقق نمیشود.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
غولهای هوش مصنوعی در یکقدمی فاجعه؛ چرا شرکتهای فناوری باید از صنعت هستهای درس بگیرند؟
شرکتهای بزرگ هوش مصنوعی بهخوبی میدانند که در صورت خطای یک بازیگر، کل این صنعت با پیامدهای سنگین حقوقی و اعتباری روبهرو خواهد شد. تاریخ نشان میدهد صنعت هستهای پس از بحرانهای بزرگ، با تکیه بر سازوکارهای خودنظارتی توانست اعتماد عمومی را حفظ کند؛ الگویی کارآمد که پیشگامان هوش مصنوعی نیز میتوانند برای مهار خطرات احتمالی از آن بهره ببرند.
کشف ایجنت مخرب هوش مصنوعی؛ ابزاری که با تسخیر دیگر مدلها حملات خودکار اجرا میکند
محققان امنیت سایبری ابزار تهاجمی جدیدی مبتنی بر هوش مصنوعی کشف کردهاند که میتواند با تسخیر مدلهای زبانی بدون محافظت، حملات پیچیده و خودکاری را سازماندهی کند. این ایجنت مخرب با اجرای زنجیرهای از جیلبریکها و ابزارهای نفوذ، قادر است تا ۱۰۰ هزار مرحله عملیات سایبری را بدون نیاز به تأیید یا دخالت انسان به پیش ببرد.
آینده روزنامهنگاری در عصر هوش مصنوعی؛ چرا ارزش گزارشهای انسانی چندبرابر میشود؟
گسترش هوش مصنوعی مولد و تغییر الگوی جستجو، صنعت رسانه را با تحولی بنیادین و بیسابقه روبرو کرده است. با این حال، در دنیایی که از محتوای ماشینی اشباع میشود، عطش مخاطبان برای اطلاعات موثق و ارتباطات واقعی انسانی به اوج خواهد رسید. رسانههای پیشرو برای بقا و رشد، باید گزارشگری میدانی و اعتبار انسانی را محور اصلی تحول خود قرار دهند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.