سرویس امنیتی Claude Security آنتروپیک با رصد دائمی مخازن، بیش از یک میلیون رخنه کد را رفع میکند
شرکت آنتروپیک نسخه آزمایشی عمومی ابزار Claude Security را با قابلیت رصد پیوسته مخازن کد در دسترس سازمانها قرار داد. این سرویس هوشمند با تحلیل مداوم تغییرات کد و اتصال به پروتکل MCP، رخنههای امنیتی را بهصورت خودکار شناسایی کرده و راهکارهای اصلاحی را در اختیار توسعهدهندگان میگذارد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- سرویس Claude Security از اسکن مقطعی فراتر رفته است و حالا با رصد پیوسته مخازن کد، رخنههای جدید را شناسایی و مشکلات برطرفشده را ثبت میکند.
- این ابزار با بهرهگیری از پروتکل کانتکست مدل (MCP) و ساخت مدل تهدید اختصاصی، به مهندسان اجازه میدهد آسیبپذیریها را در محیط کاربری رفع کنند.
- آنتروپیک نسخه بتای عمومی را برای مشتریان سازمانی کلود فعال کرده است و دو ماه اعتبار رایگان ۲۵ هزار دلاری به آنها ارائه میدهد.
شرکت آنتروپیک سرویس Claude Security را فراتر از اسکنهای مقطعی و یکباره ارتقا داده است. این سرویس اکنون تغییرات کد را بهصورت مستمر پایش میکند، با اعمال اصلاحات وضعیت یافتهها را بهروز میسازد، در صورت بازگشت دوباره خطاها آنها را مجدداً باز میکند و دادههای امنیتی را از طریق یک API و رابط پروتکل کانتکست مدل (MCP) در دسترس قرار میدهد. نسخه توسعهیافته این سرویس در قالب بتای عمومی برای مشترکان سازمانی کلود (Claude Enterprise) ارائه شده است.
بهگفته آنتروپیک، از زمان آغاز نسخه بتای اولیه در ماه آوریل، هزاران سازمان از این سرویس برای شناسایی بیش از یک میلیون آسیبپذیری امنیتی استفاده کردهاند. تمرکز اصلی جدیدترین نسخه، بهروز نگهداشتن وضعیت این یافتهها همگام با تغییر کدهای پروژه و همچنین ادغام فرآیند رفع رخنهها با جریان کاری معمول توسعهدهندگان است.
اسکن اولیه و سپس بررسیهای هوشمند بر اساس تغییرات کد
روش سنتی تست ایستای امنیت نرمافزار (SAST)، کدهای منبع را تنها در یک مقطع زمانی خاص بررسی میکند؛ در نتیجه یافتههای امنیتی ممکن است حتی پیش از پایان اولویتبندی و بررسی، قدیمی و بیاعتبار شوند. در سیستم جدید، تیمها میتوانند مخازن خود را از طریق اپلیکیشن گیتهاب کلود (که از سرور سازمانی گیتهاب نیز پشتیبانی میکند) متصل کرده یا از توکنهای دسترسی برای گیتلب و سایر ارائهدهندگان گیت استفاده کنند. پس از انتخاب شاخه و دامنه اسکن توسط تیم فنی، مدل Claude ابتدا یک اسکن پایهای و عمیق انجام میدهد و سپس اسکنهای هدفمند بعدی را آغاز میکند؛ توالی و تکرار این اسکنها به میزان ریسک و پیچیدگی هر تغییر بستگی دارد.
در این سیستم، میتوان چند مخزن کد مختلف را در قالب یک پروژه واحد دستهبندی کرد تا مدل Claude به کانتکست و درک کاملی از ارتباط میان سرویسها دست یابد. این دیدگاه گسترده و همهجانبه میتواند خطاهایی مانند اعتماد مستقیم بکاند به ورودیهایی را که فرانتاند موظف به اعتبارسنجی آنها بوده است، آشکار کند. اسکنهای محدود به یک مخزن معمولاً چنین آسیبپذیریهایی را نادیده میگیرند، چراکه هیچکدام از کدهای یک سرویس بهتنهایی کل مسیر حمله را در خود ندارند.
انطباق لحظهای یافتههای امنیتی با تغییرات کد
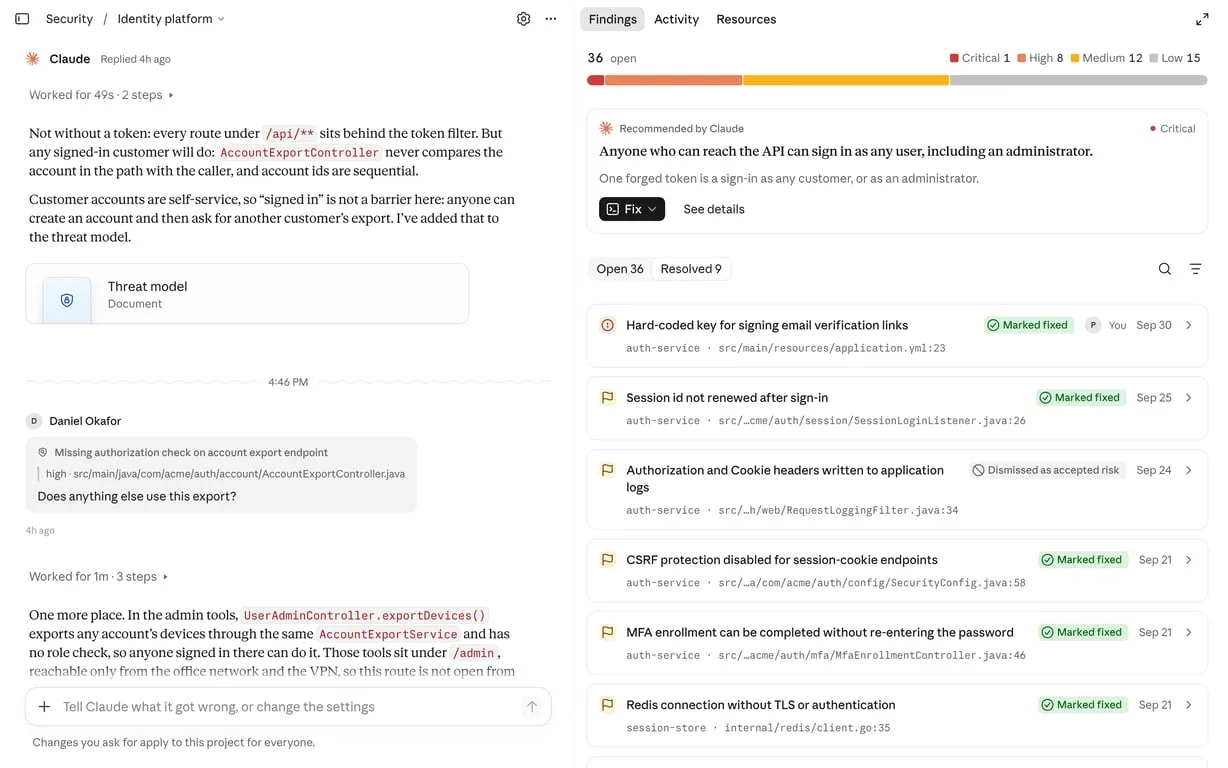
سرویس Claude Security یافتههای باز را در برابر کدهای بازبینیشده مجدداً ارزیابی میکند و به محض اعمال اصلاحات، آسیبپذیری را رفعشده علامت میزند؛ چه این ویرایش مستقیماً در Claude Code انجام شده باشد و چه از طریق سایر فرآیندهای توسعه نرمافزار اعمال شود. اگر تغییرات بعدی دوباره همان مشکل را ایجاد کند، پرونده آن یافته بهصورت خودکار بازگشایی میشود. این رویکرد وضعیت تیکتهای امنیتی را همواره با محتوای واقعی مخزن همگام نگه میدارد و مانع از پنهان ماندن خطاهای بازگشتی در پشت پروندههای بستهشده میشود.
اولویتبندی هشدارها بر اساس مدلهای تهدید
هر پروژه شامل یک پایگاه دانش اختصاصی برای ثبت جزئیات استقرار، سیاستهای امنیتی و دادههای عملیاتیِ مستندنشده است. علاوه بر این، مدل Claude یک مدل تهدید قابل ویرایش نیز از روی کدهای منبع تولید میکند. در اسکنهای بعدی، سیستم با تکیه بر این مدل تشخیص میدهد کدام یافتهها واقعاً برای پروژه خطرساز هستند؛ قابلیتی که هشدارهای کاذب مربوط به تهدیدهایی را که قبلاً در سطح معماری یا سیاستهای سیستم خنثی شدهاند، به حداقل میرساند.
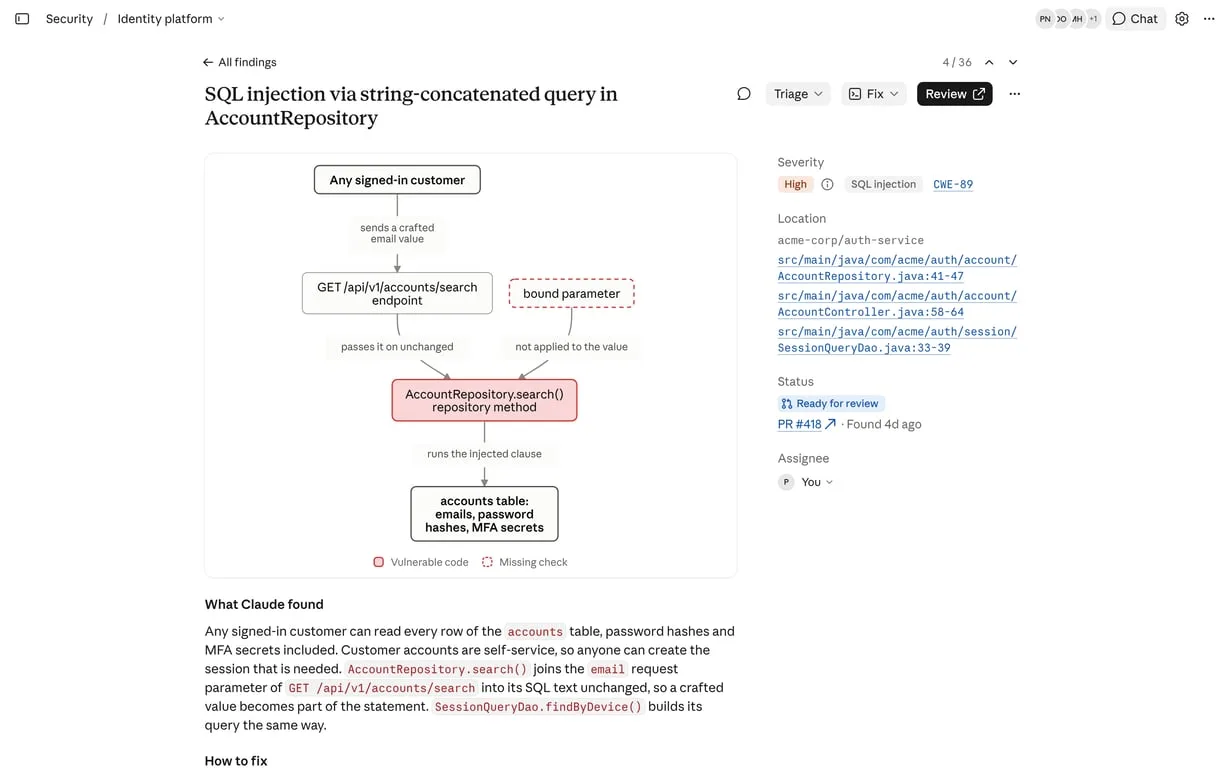
این سرویس هنگام تعیین سطح شدت خطرات، استاندارد بینالمللی ارزیابی آسیبپذیریها (CVSS) را با اطلاعات اختصاصی مدل تهدید پروژه ترکیب میکند. علاوه بر این، گزارشهای امنیتی میتوانند شامل دیاگرام مسیر حمله باشند که نشان میدهد یک مهاجم سایبری چگونه میتواند خود را به بخش آسیبپذیر کد برساند.
نیتن هانستاد، مدیر امنیت شرکت وانتا (Vanta)، اعلام کرده است پس از آنکه این شرکت خطمشیهای مدیریت ریسک خود — از جمله سیستمهای در دسترس کاربران خارجی — را وارد مدل تهدید کرد، یافتههای اعلامشده توسط هوش مصنوعی همخوانی بسیار بهتری با اولویتهای واقعی شرکت پیدا کردند.
پیوند یافتههای امنیتی با محیط کدنویسی از طریق API و پروتکل MCP
تیمهای مهندسی میتوانند با بهرهگیری از API جدید، سرویس Claude Security را با سیستمهای مدیریت تیکت، داشبوردهای داخلی و سایر ابزارهای امنیتی سازمان یکپارچه کنند. عملیات پشتیبانیشده در این رابط برنامهنویسی عبارتاند از:
- مشاهده فهرست و مطالعه جزئیات پروژهها و یافتههای امنیتی
- ایجاد پروژههای تازه و مدیریت مخازن مرتبط با آنها
- بستن یا بازگشایی مجدد پرونده یافتههای امنیتی
- ارسال اعلانهای وبهوک (Webhook) به محض شناسایی آسیبپذیریهای جدید
- احراز هویت با استفاده از توکنهای دسترسی شخصی محدود به سطح دسترسی فعلی کاربر
رابط پروتکل کانتکست مدل (MCP) دسترسی مستقیمی به یافتههای پروژه را برای ابزارهای Claude.ai و Claude Code فراهم میکند. با این قابلیت، یک مهندس نرمافزار میتواند آسیبپذیری را بررسی کند، جزئیات بیشتری درباره ابعاد مشکل از مدل بپرسد، فرآیند اصلاح کد را کلید بزند و وضعیت پرونده را در همان نشست کاری بهروزرسانی کند. همچنین کنترلهای دسترسی مبتنی بر نقش (RBAC) به مدیران سیستم امکان میدهد مجوزهای مجزایی را برای مشاهده پروژهها، اولویتبندی آسیبپذیریها و ایجاد پروژههای جدید تعریف کنند.
نسخه بتای سازمانی همراه با دو ماه اعتبار رایگان
نسخه توسعهیافته این سرویس از طریق کنسول مدیریت در اختیار مشتریان سازمانی کلود (Claude Enterprise) قرار گرفته است. سازمانها برای استفاده از این ابزار به دسترسی جداگانه از طریق برنامه اعتبارسنجی سایبری آنتروپیک نیازی نخواهند داشت.
مورد | جزئیات |
|---|---|
وضعیت انتشار | بتای عمومی |
طرح واجد شرایط | پلن سازمانی کلود (Claude Enterprise) |
نحوه فعالسازی | کنسول مدیریت سازمانی |
مدلهای پشتیبانیشده | خانواده مدلهای Claude از جمله Claude Mythos |
اعتبار تشویقی | ۲۵٬۰۰۰ دلار در ماه به مدت دو ماه |
مهلت استفاده از پیشنهاد | قابل استفاده برای مصارف واجد شرایط تا ۳۱ دسامبر ۲۰۲۶ |
در بیانیه آنتروپیک اشارهای به زبانهای برنامهنویسی تحت پوشش، سقف درخواستهای API (Rate Limits)، آستانه اطمینان در رفع خودکار خطاها یا قیمتگذاری نهایی سرویس پس از اتمام دوره تشویقی نشده است. راهنمای راهاندازی و شرایط کامل این طرح در مرکز پشتیبانی در دسترس قرار دارد و مستندات راهاندازی نیز به بررسی نحوه پیکربندی اولیه پروژهها پرداخته است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
انویدیا با عرضه مدلهای وزنباز جدید Nemotron هوش مصنوعی مستقل را به اروپا میآورد
انویدیا در جریان رویداد GTC برلین از نسل جدید مدلهای وزنباز Nemotron برای امبدینگ متنی و تصویری و پردازش اسناد رونمایی کرد. این غول فناوری با ارائه شفاف دادههای آموزشی و ساختار مدلها، به سازمانها و دولتهای اروپایی کمک میکند سیستمهای هوش مصنوعی مستقل و اختصاصی خود را توسعه دهند.
تحلیل اطلس ژنتیکی مغز در ۳۲ دقیقه؛ هوش مصنوعی GPT-Rosalind اوپنایآی کار یکساله را تمام کرد
اوپنایآی با همکاری مؤسسه اسکریپس و استارتاپ پرترب از سیستم هوش مصنوعی GPT-Rosalind رونمایی کرد؛ شبکهای از هزاران ایجنت موازی که توانست اطلس ژنتیکی سلولهای مغز را تنها در ۳۲ دقیقه تحلیل کند. این فرآیند که پیشتر تا یک سال زمان میبرد، فرضیههای زیستی نوینی برای درمان بیماریهای عصبی ارائه داده است.
چالش اعتماد در صنعت فینتک؛ وقتی کوچکترین خطای هوش مصنوعی میتواند فاجعهبار باشد
شرکتهای ارائهدهنده خدمات مالی با سرعتی سرسامآور به سمت بهکارگیری هوش مصنوعی حرکت میکنند، اما نگرانیهای جدی درباره دقت محاسبات و حفظ حریم خصوصی، این مسیر را پیچیده کرده است. کارشناسان معتقدند در صنعتی که روزانه تریلیونها دلار پول جابهجا میشود، حتی کوچکترین اشتباه الگوریتمها میتواند اعتماد کاربران را برای همیشه نابود کند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.