حمله هکرها به سرورهای نکستکلاد؛ هوش مصنوعی فرآیند ثبت آسیبپذیریهای امنیتی را مختل کرد
مهاجمان سایبری با سوءاستفاده از یک رخنه بحرانی در سرور داخلی کولابورا، در حال نفوذ به سرورهای نکستکلاد و استقرار وبشل هستند. بررسیها نشان میدهد که هجوم گزارشهای امنیتی تولیدشده توسط ابزارهای هوش مصنوعی، فرآیند صدور شناسههای رسمی CVE را با تأخیرهای چندهفتهای مواجه کرده و فرصت طلایی را در اختیار هکرها قرار داده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- آسیبپذیری حیاتی CVE-2026-110447 در نسخه داخلی سرور کولابورا، امکان اجرای دستورات سیستمی و نفوذ به سرورهای نکستکلاد را بدون نیاز به احراز هویت فراهم کرده است.
- پژوهشگران هشدار میدهند استفاده مهاجمان از ابزارهای هوش مصنوعی، ساخت اکسپلویتهای عملیاتی از روی پچهای امنیتی را بهشدت آسان و سریع کرده است.
- هجوم گزارشهای امنیتی هوش مصنوعی باعث ثبت دیرهنگام شناسههای CVE شده و فاصله میان انتشار پچ تا هشدار رسمی را از ۵ روز به ۳۹ روز رسانده است.
مهاجمان سایبری در حال سوءاستفاده از یک آسیبپذیری حیاتی اجرای کد (RCE) با شناسه CVE-2026-110447 در اپلیکیشن داخلی سرور Collabora Online (معروف به richdocumentscode) برای پلتفرم نکستکلاد (Nextcloud) هستند.
گزارشهای متعدد مدیران سرور نشان میدهد که حملهها از اواسط سپتامبر آغاز شده است؛ یعنی حدود یک ماه پیش از انتشار رسمی بولتن امنیتی، هشدار امنیتی گیتهاب و ثبت نهایی شناسه CVE.
آسیبپذیری CVE-2026-110447 تمام نسخههای پیش از 26.4.303 افزونه richdocumentscode را تحت تأثیر قرار میدهد و ریشه آن در سازوکار این اپلیکیشن نکستکلاد برای راهاندازی سرور داخلی کولابورا نهفته است.
بهگفته کولابورا، این باگ امنیتی صرفاً نسخه داخلی و اختیاری سرور CODE را درگیر میکند و سرورهای مستقل Collabora Online، نصبهای مبتنیبر داکر، بستههای RPM/DEB و همچنین استقرارهای یکپارچه Nextcloud All-in-One از این نقص در امان هستند.
این حملهها از طریق ارسال یک درخواست مخرب به اندپوینت proxy.php برنامه صورت میگیرند و به تزریق دستورات در سطح سیستمعامل (OS Command Injection) منجر میشوند.
پیششرط اصلی برای موفقیت این نفوذ، متوقف بودن سرور داخلی CODE است (مثلاً پس از ریاستارت، ارتقا یا کرش برنامه). اجرای این حمله به هیچگونه احراز هویت یا تعامل کاربر نیاز ندارد.
مدیران سیستمی که هدف این اقدامات مخرب قرار گرفته بودند، حملات علیه اندپوینتهای مختلفی را گزارش کردند که تاریخچه آنها به ۱۰ سپتامبر بازمیگردد.
بر اساس این گزارشها، هکرها با کاشت وبشلهای PHP تلاش کردهاند پایگاههای داده رمز عبور، اطلاعات باقیمانده از برنامههای مدیریت گذرواژه و کیف پولهای رمزارز را جستجو و سرقت کنند.
برخی کاربران همچنین گزارش دادهاند که گردانندگان باجافزار در حال سوءاستفاده از این رخنه هستند؛ هرچند این ادعا هنوز بهطور مستقل تأیید نشده است.
به مدیران سرور توصیه میشود در سریعترین زمان ممکن به نسخه 26.4.303 یا بالاتر ارتقا دهند یا در صورت بینیازی، این اپلیکیشن سرور را بهطور کامل حذف کنند. توسعهدهنده هشدار داده است که غیرفعالسازی موقت برنامه برای مهار خطر کافی نیست.
علاوهبر هشدارهای اواسط سپتامبر از سوی نگهدارندگان پروژه، در ۳ اکتبر نیز یک هشدار عمومی در جامعه کاربری منتشر شد که با اشاره به سوءاستفاده فعال هکرها، مدیران را به بهروزرسانی فوری فراخواند.
با این حال، فقدان یک شناسه رسمی CVE باعث شد مدیران سیستم نتوانند ابعاد دقیق آسیبپذیری را شناسایی کرده و راهکارهای دفاعی مؤثری به کار ببندند.
در همین زمینه، پژوهشی جدید از شرکت امنیت سایبری Second Security پرده از شکاف خطرناک میان عرضه وصلههای امنیتی و انتشار اعلانهای رسمی آسیبپذیری برمیدارد.
این شرکت با تحلیل نمونههای واقعی از رخنههای نرمافزارهای متنباز دریافت که میانگین زمان انتظار (میانه) میان انتشار پچهای عمومی تا صدور رسمی شناسه CVE، از ۵٫۱ روز در ماه ژانویه به ۳۹ روز در ماه اوت افزایش یافته است.
پژوهشگران بر این باورند که افزایش تصاعدی کشف آسیبپذیریها به کمک هوش مصنوعی، ساختار و فرآیند پردازش CVE را تحت فشاری بیسابقه قرار داده و عامل اصلی این تأخیرها است.
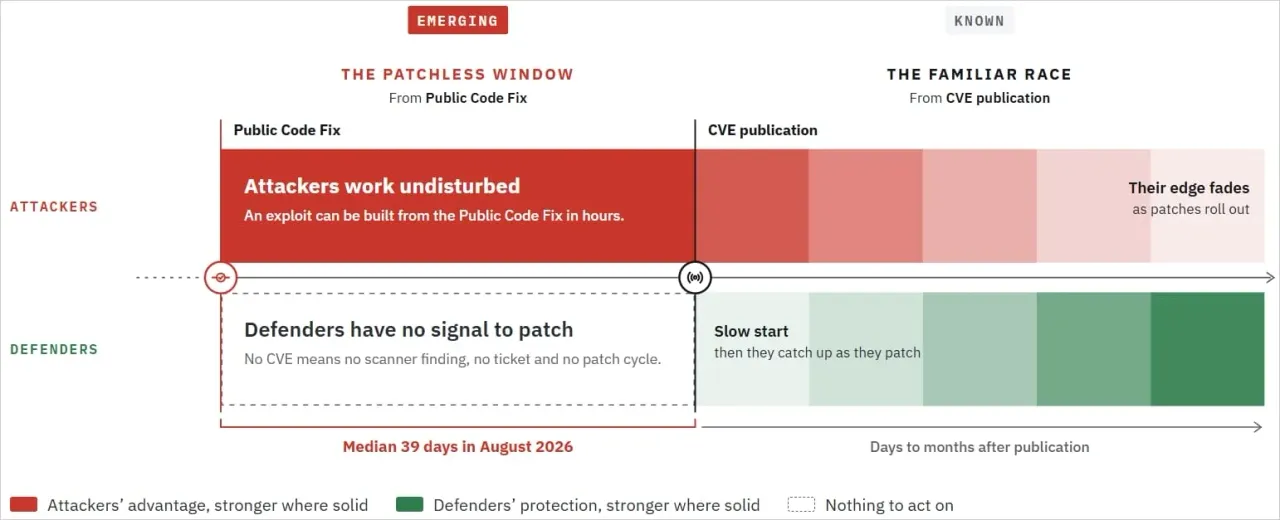
یافتههای این محققان نشان میدهد که در بسیاری از موارد، کدهای مخرب و اکسپلویتهای عمومی تنها چند ساعت پس از انتشار وصله امنیتی و چندین روز پیش از ثبت رسمی شناسه CVE در فضای مجازی منتشر شدهاند.
شرکت Second Security خاطرنشان میکند که بهرهگیری از ابزارهای هوش مصنوعی به مهاجمان اجازه میدهد با تحلیل تفاوت کدها در وصلههای منتشرشده، بهسادگی اکسپلویتهای عملیاتی و آماده حمله تولید کنند.
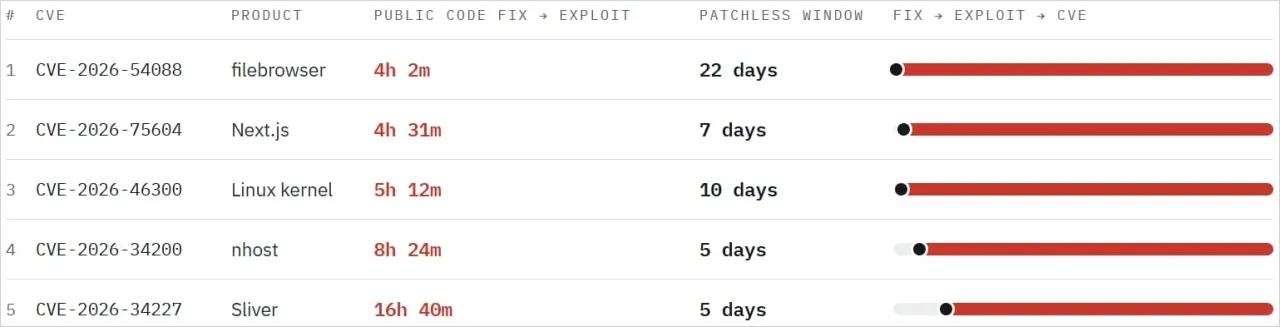
در پرونده کولابورا، وصله امنیتی در تاریخ ۹ سپتامبر به مخزن افزوده شد و نسخه 26.4.303 نیز در ۱۱ سپتامبر در دسترس قرار گرفت؛ در حالی که هشدار امنیتی و شناسه رسمی CVE تازه در ۱۴ اکتبر (با بیش از چهار هفته تأخیر) منتشر شدند.
در پیگیریهای انجامشده از مسئولان نکستکلاد درباره واکنش آنها به گزارشهای نفوذ، جزئیات حملات و آمار سامانههای آسیبدیده، جزئیات بیشتری از روند این ماجرا مشخص شد.
نکستکلاد اعلام کرد که کولابورا این آسیبپذیری را در اواسط سپتامبر گزارش داده بود و بهروزرسانی برطرفکننده مشکل بلافاصله در فروشگاه اپلیکیشنهای این پلتفرم عرضه شد.
این شرکت تأخیر در اطلاعرسانی عمومی را چنین توجیه کرد که قصد داشته به کاربران فرصت کافی برای بهروزرسانی بدهد و در آن مقطع نیز شواهدی از نفوذ گسترده و فراگیر مشاهده نکرده است.
از سوی دیگر، کولابورا در مطلبی در وبلاگ رسمی خود تأخیر در اعلام عمومی را عمدتاً به انباشت پروندهها در فرآیند بررسی CVE گیتهاب نسبت داد؛ مشکلی که به اذعان این شرکت، ناشی از هجوم حجم عظیمی از گزارشهای امنیتی تولیدشده توسط هوش مصنوعی است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
اجرای مدلهای زبانی روی پلیاستیشن ۵؛ فریمورک llama.cpp به کنسول جیلبریکشده سونی آمد
توسعهدهندهای با پورت کردن فریمورک محبوب llama.cpp روی پلیاستیشن ۵ جیلبریکشده، امکان اجرای مدلهای هوش مصنوعی را روی پردازنده این کنسول فراهم کرد. در آزمایشهای اولیه، مدل سبک Qwen3.5 با موفقیت اجرا شده، اما محدودیت ۶ گیگابایتی حافظه در دسترس، چالش اصلی در اجرای مدلهای بزرگتر است.
گزارش جدید آنتروپیک از تحول محیط کار؛ کاهش چشمگیر استخدام نیروهای تازهکار و افزایش زمان جلسات
گزارش جدید آنتروپیک نشان میدهد ادغام عمیق هوش مصنوعی الگوهای کاری این شرکت را بهکلی دگرگون کرده است. سهم نیروهای تازهکار در تیمهای فنی با افتی محسوس روبهرو شده، درحالیکه کارمندان اکنون زمان بیشتری را در جلسات هماهنگی سپری میکنند.
بنچمارک ۱۳۲۹ ساعته Synth-DoPaCo معرفی شد؛ شبیهسازی مکالمات واقعی پزشک و بیمار برای هوش مصنوعی
پژوهشگران با توسعه مجموعهداده متنباز Synth-DoPaCo شامل بیش از ۱۳۰۰ ساعت مکالمه صوتی شبیهسازیشده میان پزشک و بیمار، چالش بزرگ کمبود دادههای طولانی در هوش مصنوعی پزشکی را برطرف کردند. این بنچمارک با بازسازی ۸۸۰۰ ویزیت بالینی کامل، بستری استاندارد برای ارزیابی دقیق مدلهای زبانی صوتی بدون نقض حریم خصوصی بیماران فراهم میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.