انتشار نسخه آلوده افزونه Claude Code در محیط Cursor برای نفوذ به سیستم برنامهنویسان
نسخه دستکاریشده و آلودهای از افزونه رسمی Claude Code در فروشگاه افزونههای Cursor منتشر شد و حدود ۵ هزار برنامهنویس را در معرض نفوذ قرار داد. این بدافزار با هدف سرقت اطلاعات سیستمی و ایجاد دسترسی پنهان از راه دور طراحی شده بود، اما خطاهای کدنویسی مانع از موفقیت کامل آن در بسیاری از سیستمها شد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- نسخه مخربی از افزونه رسمی Claude Code متعلق به شرکت Anthropic به مدت ۱۱ ساعت در بازارچه نرمافزاری Cursor در دسترس کاربران قرار گرفت و هزاران توسعهدهنده را تهدید کرد.
- این بدافزار با تزریق کدهای مخرب تلاش میکرد با تعریف کلید اختصاصی و ساخت تونل معکوس، یک درب پشتی دائمی برای کنترل سیستم قربانی ایجاد کند.
- تیم امنیتی Cursor پس از کشف این حمله زنجیره تأمین، افزونه آلوده را حذف کرد و سرور کنترل مهاجمان نیز با قطع دسترسی میزبان از کار افتاد.
نسخه مخربی از افزونه رسمی Claude Code برای محیط توسعه VS Code، متعلق به شرکت Anthropic، به مدت حدود ۱۱ ساعت در روز ۲۹ اکتبر از طریق بازارچه افزونههای Cursor منتشر شد و حدود ۵ هزار توسعهدهنده را در معرض بدافزاری قرار داد که با هدف ایجاد دربهای پشتی دائمی از طریق SSH طراحی شده بود.
این افزونه آلوده با شماره نسخه ۲.۱.۳۱۳ منتشر شده بود و بین ساعتهای ۲:۲۷ بامداد تا ۱:۳۵ بعدازظهر به وقت منطقه زمانی اقیانوس آرام (PT) در دسترس برنامهنویسان قرار داشت.
محیط کدنویسی Cursor یک ویرایشگر مدرن مجهز به هوش مصنوعی است که بر پایه نسخه متنباز Visual Studio Code مایکروسافت توسعه یافته و از افزونههای VS Code نیز پشتیبانی میکند. افزونه Claude Code شرکت Anthropic نیز دستیار هوش مصنوعی این شرکت را مستقیماً وارد ویرایشگرهای سازگار میکند تا به برنامهنویسان در نوشتن و اشکالزدایی کد با استفاده از دستورات زبان طبیعی کمک کند.
تیم پشتیبانی Cursor اعلام کرده است که شرکت Anthropic هیچ نقشی در توسعه این افزونه مخرب نداشته است؛ با این حال هنوز توضیح داده نشده که مهاجمان چگونه توانستهاند بسته آلوده را با نام رسمی Anthropic در این پلتفرم منتشر کنند.
تیم امنیتی Cursor در بیانیه هشدار خود نوشت: «امروز بین ساعات ۲:۲۷ بامداد تا ۱:۳۵ بعدازظهر، نسخهای دستکاریشده و مخرب از افزونه Claude Code شرکت Anthropic در بازارچه افزونههای Cursor قرار گرفت.»
در ادامه این هشدار آمده است: «این افزونه حاوی کدهای مخربی است که تلاش میکنند یک درب پشتی پایدار از طریق SSH روی سیستم قربانی نصب کنند.»
پژوهشگران امنیتی در Phorion و OpenSourceMalware دریافتند که مهاجمان یک بارگذار مخرب جاوااسکریپت را به ابتدای فایل extension.js تزریق کرده و سایر بخشهای کد اصلی افزونه را دستنخورده باقی گذاشتهاند.
این کد مخرب به محض بارگذاری افزونه و بدون نیاز به هیچگونه تعامل مستقیم کاربر با ابزار Claude Code اجرا میشود.
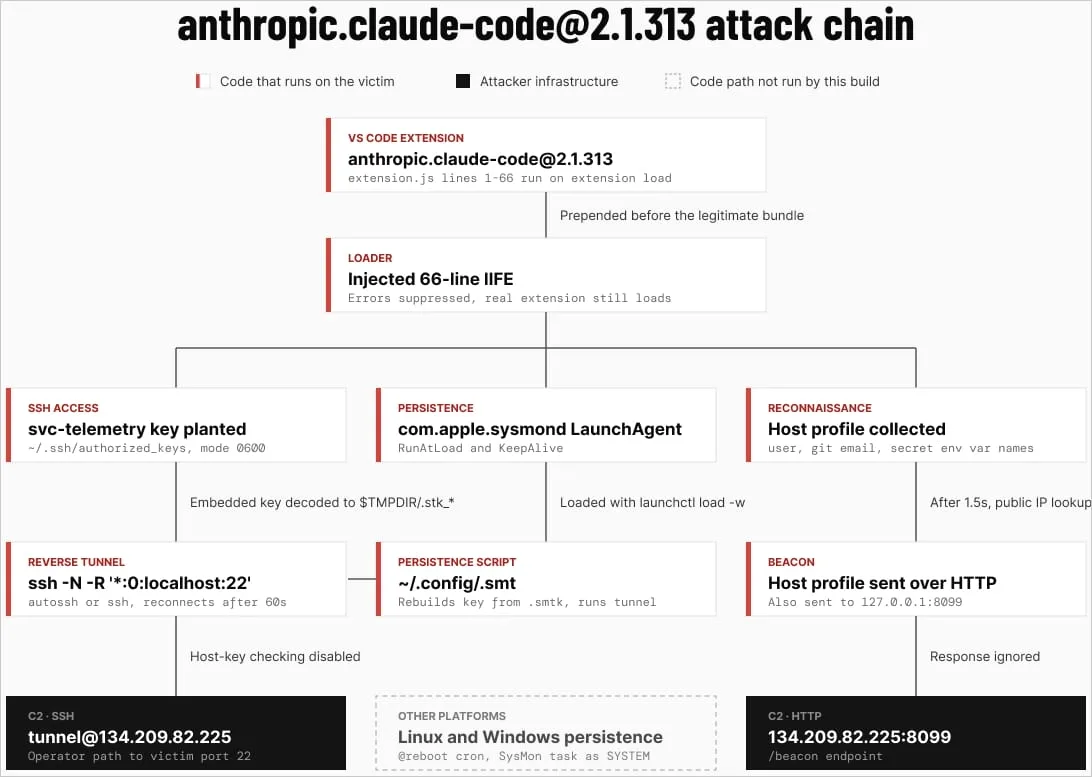
این افزونه آلوده پس از نصب، اقدامات زیر را روی سیستمهای قربانی انجام میدهد:
- جمعآوری مشخصات سیستم و کاربر، از جمله آدرس ایمیل ثبتشده در Git و نشانی IP عمومی.
- افزودن کلید SSH اختصاصی مهاجم، همراه با تلاش برای فعالسازی دسترسی SSH و برقراری یک تونل معکوس.
- ایجاد سازوکار ماندگاری در سیستم از طریق LaunchAgent در macOS یا وظایف زمانبندیشده و اسکریپت شروع خودکار در ویندوز، با تلاش متناوب برای اتصال تونل در هر دقیقه.
- ارسال اطلاعات سیستم میزبان و وضعیت درب پشتی به سرور مهاجم در آدرس آیپی
134.209.82[.]225.
با این حال، طبق تحلیل محققان مؤسسه Phorion، اشتباهات برنامهنویسی در روالهای راهاندازی SSH بدافزار به احتمال زیاد مانع از دسترسی راه دور مهاجمان به بسیاری از سیستمهای ویندوزی و مک شده است.
این خطاها مانع از فعالسازی SSH روی سیستمهایی شدند که این سرویس از پیش روی آنها اجرا نمیشد، در نتیجه تونل معکوس نمیتوانست دسترسی به دستگاه آلوده را برای مهاجم فراهم کند.
در سیستمعامل macOS، بدافزار تلاش میکند وضعیت فعال بودن قابلیت Remote Login را با اجرای فرمان systemsetup -getremotelogin بررسی کند، اما این دستور را بدون دسترسیهای سطح مدیر اجرا میکند. به همین دلیل بهجای برگرداندن وضعیت سرویس SSH، خطای عدم دسترسی ادمین صادر میشود.
از آنجا که بدافزار تنها در صورتی فعالسازی SSH را پیگیری میکند که خروجی حاوی عبارت «Off» باشد، این مرحله فعالسازی را بهکلی رد میکند.
در ویندوز نیز بدافزار تلاش میکند سرویس OpenSSH را از طریق پاورشل نصب و راهاندازی کند، اما این کار را از طریق شل یونیکسی /bin/sh انجام میدهد که در نسخههای استاندارد ویندوز وجود ندارد. به همین دلیل روند راهاندازی SSH در سیستمعامل ویندوز نیز با شکست مواجه میشود.
در هر دو حالت، بدافزار همچنان میتواند کلیدهای SSH خود را اضافه کند، فرآیند ماندگاری را راهاندازی کند و برای برقراری تونل معکوس تلاش نماید؛ با این حال، اگر سرور SSH از قبل روی دستگاه اجرا نشده باشد، این تونل قادر به ایجاد دسترسی مهاجم به سیستم قربانی نخواهد بود.
حتی در صورت شکست درب پشتی SSH، بدافزار همچنان دادههای شناسایی و جمعآوریشده را به سرور مهاجم میفرستد؛ از جمله نام کاربری قربانی، نام هاست، نشانی IP عمومی، آدرس ایمیل Git و اسامی متغیرهای محیطی مرتبط با اطلاعات حساس هویتی و اعتبارسنجی.
با وجود این، اسکریپت بدافزار اقدام به سرقت مستقیم کلیدها و رمزهای عبور نمیکند که نشان میدهد مهاجمان قصد داشتند پس از نفوذ از طریق تونل SSH، اطلاعات حساس را بهصورت دستی استخراج کنند.
تیم Cursor بلافاصله پس از آگاهی از رخداد، این افزونه مخرب را حذف کرد و کل بازارچه افزونههای خود را موقتاً از دسترس خارج ساخت تا تمامی افزونههای دیگر را بررسی کرده و پیش از فعالسازی مجدد، تمام کلیدهای دسترسی امنیتی را بازنشانی و تعویض کند.
این شرکت همچنین با همکاری ارائهدهنده خدمات هاستینگ موفق شد سرور مهاجمان را بهطور کامل از مدار خارج کند و با این کار، اتصالهای معکوس SSH و انتقال دادههای سرقتشده متوقف شد.
به دنبال انجام تحقیقات داخلی، تیم امنیتی Cursor اعلام کرد هیچ مدرکی دال بر آلوده بودن سایر نسخههای این افزونه یا آسیب دیدن مخزن رسمی توزیع مشاهده نشده است.
کارشناسان توصیه میکنند برنامهنویسانی که در بازه زمانی انتشار، این بسته را دانلود کردهاند، وجود کلید SSH با عنوان svc-telemetry را در سیستم خود بررسی کرده و در صورت مشاهده آلودگی، دستورالعملهای پاکسازی امنیتی را دنبال کنند.
برای سیستمهای آسیبدیده، جداسازی فوری دستگاه از شبکه، تعویض تمام رمزها و کلیدهای دسترسی، لغو نشستهای فعال و بازسازی محیط توسعه با استفاده از فایلهای پشتیبان امن و سالم اکیداً پیشنهاد میشود.
در حالی که گزارشهای اولیه حاکی از تحت تأثیر قرار گرفتن مخازن npm، Open VSX و فروشگاه افزونههای Visual Studio Code مایکروسافت بود، بعدها تأیید شد که بازارچه Cursor تنها منبع توزیع این افزونه مخرب بوده است.
با این وجود، پرسشهای متعددی درباره این حمله زنجیره تأمین همچنان بیپاسخ مانده است؛ از جمله اینکه هکرها چگونه توانستهاند افزونهای مخرب را با نام تجاری Anthropic در بازارچه Cursor به ثبت برسانند و آیا در جریان این حادثه سامانههای Cursor یا Anthropic هدف رخنه قرار گرفتهاند یا خیر.
تاکنون جزئیات بیشتری درباره پاسخ رسمی شرکتها به پرسشهای فنی پیرامون این رخداد منتشر نشده است و بررسی ابعاد امنیتی این ماجرا همچنان ادامه دارد.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
مدلهای هوش مصنوعی با وزنهای باز چیستند و چگونه روی کامپیوتر اجرا میشوند؟
مدلهای با وزنهای باز به شما امکان میدهند چتباتهای هوش مصنوعی را بهصورت مستقیم و آفلاین روی کامپیوتر شخصی خود اجرا کنید. این مدلها حریم خصوصی دادههای شما را حفظ کرده و بدون نیاز به خرید اشتراک ماهانه، استقلال عمل کاملی برایتان فراهم میسازند.
رخنه امنیتی در پلتفرم Northflank؛ هکرها کلیدهای API هوش مصنوعی کاربران را هدف گرفتند
پلتفرم ابری Northflank پس از وقوع یک رخنه امنیتی، از کاربران خود خواست تمام رمزها و کلیدهای دسترسی حساس را فوراً تغییر دهند. بررسیها نشان میدهد مهاجمان با سرقت کلیدهای API هوش مصنوعی توسعهدهندگان، هزینههای سنگینی روی دست آنها گذاشتهاند.
شکست ایجنتهای هوش مصنوعی در ساخت تمدن ماینکرفت بهدلیل گرفتاری در بروکراسی اداری
پژوهشگران در آزمایشی جالب، دهها ایجنت هوش مصنوعی را برای ساخت تمدن و رقابت در بازی ماینکرفت رها کردند. این بررسی نشان داد که ایجنتها در همکاریهای گروهی دچار بروکراسی فرسایشی میشوند، اما هماهنگی جمعی آنها در بازیهای استراتژیک به پیروزیهای پیاپی میانجامد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.