سرقت ۱۰۰ میلیون دلار تجهیزات دیتاسنترهای هوش مصنوعی با ترفندهای سایبری و هک موقعیتیاب
افزایش تقاضا برای زیرساختهای هوش مصنوعی، موج تازهای از سرقتهای سازمانیافته را علیه محمولههای گرانقیمت دیتاسنترها رقم زده است. سارقان با نفوذ به سامانههای باربری، جعل مدارک با هوش مصنوعی و دستکاری موقعیتیابها، بیش از ۱۰۰ میلیون دلار تجهیزات سرور و پردازنده را به سرقت بردهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- سارقان جادهای با هک سامانههای باربری و دستکاری موقعیتیابهای ماهوارهای (GPS)، بیش از ۱۰۰ میلیون دلار از تجهیزات حساس دیتاسنترها را به سرقت بردهاند.
- باندهای تبهکار از هوش مصنوعی برای جعل گواهینامه رانندگی و هماهنگی سرقتها استفاده میکنند و محمولههای پردازنده، کابلهای فیبر نوری و سرورها را هدف قرار میدهند.
- بخش عمده تجهیزات مسروقه در بازارهای غیررسمی خرد شده یا برای مشتریان خارجی در کشورهایی فرستاده میشوند که دسترسی محدودی به سختافزارهای پیشرفته آمریکایی دارند.
سارقان جادهای با بهرهگیری از شیوههای پیچیده دیجیتال، محمولههای میلیاردی قطعات دیتاسنتر را هدف قرار دادهاند؛ شگردی که نگرانی شدید بازرسان پلیس را درباره سهولت سرقت تجهیزات بسیار گرانقیمت زیرساختهای فناوری برانگیخته است.
بر اساس گفتوگو با شماری از رهبران صنعت، کارشناسان امنیتی و بازرسانی که پروندههای بزرگترین سرقتهای اخیر را پیگیری میکنند، از ابتدای تابستان امسال تاکنون بیش از ۱۰۰ میلیون دلار محموله دیتاسنتر توسط سارقان ربوده شده است.
شیوه کار این سارقان سایبری بسیار حسابشده است: آنها ابتدا حسابهای کاربری کارگزاران باربری را در پلتفرمهای ثبت بار هک میکنند و محمولههای جعلی قرار میدهند تا شرکتهای حملونقل واقعی را به رقابت بکشانند. سپس لینکهای آلوده را برای شرکتهایی که پاسخ دادهاند میفرستند. به محض کلیک قربانیان، بدافزاری نصب میشود که کنترل حساب کاربری آنها را در اختیار سارقان قرار میدهد تا بتوانند برای بارهای واقعی و باارزش پیشنهاد قیمت ثبت کنند. در پارهای از موارد، یک راننده واقعی بیخبر از ماجرا برای دریافت بار استخدام میشود و در موارد دیگر، با گواهینامههای رانندگی جعلی، همدستان سارقان بهعنوان راننده به کار گرفته میشوند. در نهایت محموله به رانندهای تحویل داده میشود که مستقیماً با شبکه سارقان همکاری دارد تا کالاها در بازار سیاه فروخته شوند؛ در یکی از بزرگترین سرقتها حتی مختصات سامانههای ردیابی دستکاری شد تا نظارت دیجیتال روی موقعیت خودرو کاملاً مختل شود.
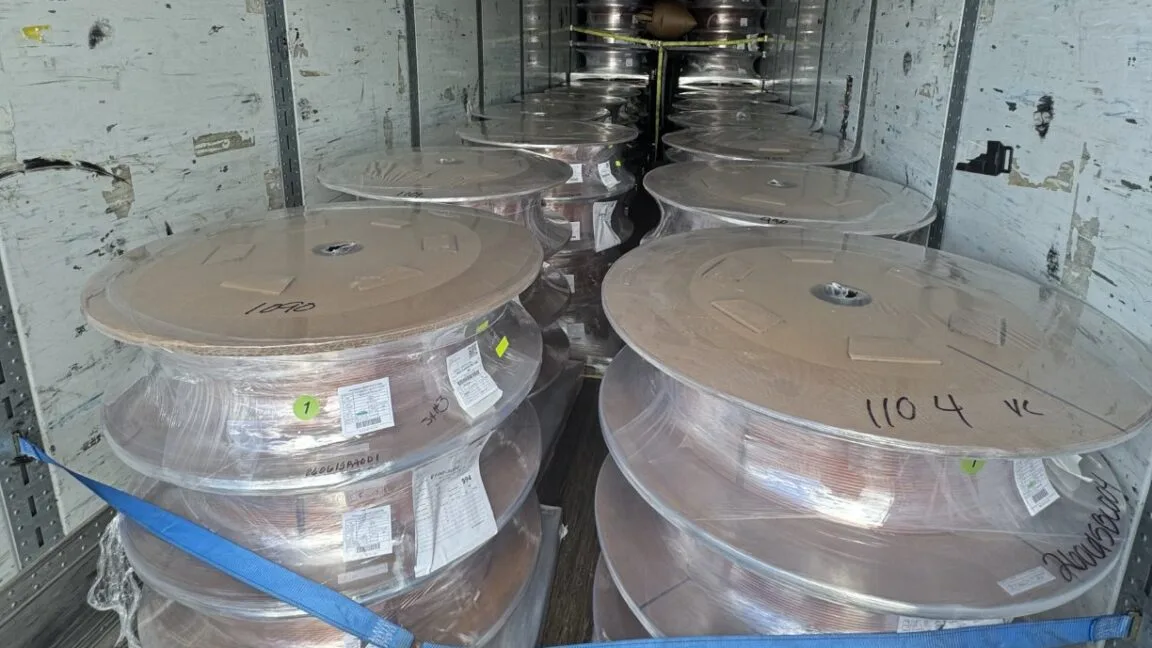
تجهیزاتی که معمولاً هدف این دستبردها قرار میگیرند شامل سرورها، کابلهای فیبر نوری، تراشههای حافظه کامپیوتر، سیمهای مسی و دستگاههای استخراج بیتکوین هستند.
برخی تریلرهای هدفقرارگرفته فقط حامل تجهیزات دیتاسنتر بودهاند؛ مانند دو محموله سرقتی کشفشده در ایلینوی که طبق برآورد کلانتری شهرستان کوک، حاوی ۳۰۰ هزار دلار قرقره سیم مسی و نزدیک به ۱ میلیون دلار تجهیزات ماژولار تامین برق سفارشی دیتاسنتر بودند. با این حال، تریلرهای دیگری نیز هدف قرار گرفتهاند که بارهای ترکیبی حمل میکردند؛ برای نمونه در پروندهای در شهرستان لسآنجلس، تجهیزات خنککننده دیتاسنتر متعلق به Deepcool AI در میان بستههای متفرقه نظیر تلویزیون، کفش، چاپگر، بلندگو و لوازم آرایشی پیدا شد. کارشناسان هشدار میدهند که این سرقتها فقط به صنعت هوش مصنوعی آسیب نمیزند، بلکه زنجیره تامین کالاهای مصرفی عموم مردم را نیز مختل میکند.
از کار انداختن خودروهای اسکورت پلیس در جاده
اگرچه بخشی از اموال مسروقه کشف شده است، اما در دو مورد از بزرگترین سرقتها، هیچ اثری از تجهیزات به دست نیامد و ماموران خارج از نوبت کاری پلیس که برای اسکورت محمولهها استخدام شده بودند، در تصادفهای ساختگی از صحنه خارج شدند.
در یک حادثه، تریلری حامل صدها کیلوگرم تجهیزات سرور به ارزش ۱۳ میلیون دلار به مقصد شهر فییتویل در ایالت جورجیا، یکی از بزرگترین قطبهای توسعه دیتاسنتر آمریکا، در حرکت بود. دو مامور پلیس خارج از شیفت که بهعنوان محافظ محموله فعالیت میکردند، پس از برخورد عمدی یک خودروی سدان بینامونشان با اتومبیلشان متوقف شدند و ارتباط بصری خود را با تریلر از دست دادند، در حالی که تریلر به مسیر خود ادامه داد. جراردو پاچوکا، کارآگاه خصوصی و مامور سابق کلانتری لسآنجلس، در این باره میگوید این تصادف هرگز اتفاقی نبوده و سارقان برای دسترسی به بار باارزش، عامدانه خودروی اسکورت را از مدار خارج کردند.
سناریوی مشابهی برای محموله دیگری رقم خورد که از کالیفرنیا به سمت تگزاس در حرکت بود. این تریلر قطعات رک سرور به ارزش تخمینی ۱۰ میلیون دلار را حمل میکرد که پس از کوبیده شدن یک خودروی شاسیبلند به اتومبیل تیم اسکورت، بهسرعت از محل گریخت. نکته نگرانکننده این بود که حتی رصد لحظهای بار از طریق اپلیکیشن موقعیتیاب نیز کارساز نشد؛ چراکه مختصات جغرافیایی محموله با جعل دیجیتال دستکاری شده بود.
کارشناسان هشدار میدهند جعل دادههای موقعیتیاب در این حادثه، تنها یکی از ترفندهای دیجیتالی است که سارقان جادهای برای ردیابی دقیق و ربودن محمولههای دیتاسنتر به کار میگیرند.
بهطور کلی، باندهای سرقت بار با نفوذ به حسابهای ایمیل محمولههای سودآور را شناسایی میکنند، مسیر حمل را تغییر میدهند، سامانههای موقعیتیاب (GPS) را مختل میسازند و حتی با ابزارهای هوش مصنوعی گواهینامههای رانندگی جعلی میسازند تا همدستان خود را بهعنوان راننده وارد شرکتهای باربری کنند. به گفته مقامات پلیس، این رویکرد سیستماتیک نشاندهنده چرخشی بزرگ نسبت به گذشته است؛ زمانی که سرقتهای جادهای عمدتاً اتفاقی و بدون برنامهریزی قبلی انجام میشدند.
تلاش برای تقویت تدابیر امنیتی زنجیره تامین
اگرچه برخوردهای خشونتآمیز و تصادفهای عمدی حوادثی کمشمار به شمار میروند، اما بخشی از روندی فزاینده در سرقت محمولههای فناوری پیشرفته هستند. از ابتدای سال ۲۰۲۵ تاکنون، نزدیک به دو جین سرقت عمده محموله در ایالتهایی همچون کالیفرنیا، تگزاس و یوتا ثبت شده و با سرمایهگذاری میلیاردی شرکتهای هوش مصنوعی در زیرساختهای دیتاسنتر، پیشبینی میشود این بحران ابعاد وسیعتری پیدا کند. کیث لوئیس، مدیر عملیات شرکت ارزیابی ریسک Verisk CargoNet که سرقتهای باری را رصد میکند، این محمولهها را به شمشهای طلای خالص تشبیه کرده و یادآور میشود که سرقت این قطعات بسیار سادهتر از دستبرد به یک بانک است.
به گفته کارشناسان، برخلاف سایر سرقتهای جادهای، تجهیزات دیتاسنتر بهندرت در بازارهای آنلاین معمولی به فروش میرسند. در عوض، محمولههای دزدیدهشده به قطعات مجزا خرد میشوند و در بازارهای خاکستری به شرکتهای فناورانهای فروخته میشوند که برای کاهش هزینههای خود قطعاتی با منشا نامشخص میخرند. بازرسان تاکید میکنند در بسیاری از موارد، خریدار بینالمللی پیش از وقوع سرقت مشخص شده است؛ بهویژه در کشورهایی همچون چین که دسترسی آنها به فناوریهای پیشرفته آمریکایی با تحریم و محدودیت مواجه است.
تقویت امنیت محمولهها گامی حیاتی برای توسعهدهندگان هوش مصنوعی و شرکای حوزه باربری آنها محسوب میشود و جالب اینجاست که برای مهار این بحران، نمیتوان بیش از حد به خود هوش مصنوعی تکیه کرد. در گذشته، بررسی دقیق پیشینه رانندگان و شناخت کامل مشتریان، رکن اصلی حفظ امنیت محمولهها بود تا اطمینان حاصل شود نفوذیها نمیتوانند جریان تدارکات را دچار اختلال کنند.
اسکات کورنل، رئیس انجمن حفاظت از داراییهای در حال ترانزیت آمریکا (TAPA Americas) که بزرگترین نهاد بینالمللی استانداردسازی امنیت زنجیره تامین به شمار میرود، معتقد است اگرچه شبکههای تبهکاری بینالمللی در حال شطرنجبازی با زنجیره تامین هستند، اما در صورتی که شرکتهای باربری پیش از واگذاری بارها مدارک و سوابق هویتی رانندگان را با دقت بررسی کنند، مات کردن سارقان کار چندان دشواری نخواهد بود.
کورنل تاکید میکند: «تنها راه موفقیت سارقان این است که صلاحیت و هویت رانندگان به درستی راستیآزمایی نشود.»
قانونگذاران نیز با مذاکره با صنایع آسیبدیده، در پی تدوین راهکارهایی برای پاسخ هماهنگ فدرال به قاچاق بینالمللی این قطعات هستند. همزمان، ایالتهای درگیر کارگروههای تخصصی برای ردگیری محمولههای سرقتی تشکیل دادهاند و شرکتها با وجود خطرات و رفتارهای خشونتآمیز سارقان، همچنان استفاده از نیروهای محافظ و اسکورت مسلح را موثرترین راهکار کوتاهمدت میدانند.
مایک دافی، یکی از بنیانگذاران و مدیرعامل شرکت امنیتی Solutions Group International در جنوب کالیفرنیا، تأیید میکند که این شرکت ماهانه صدها محموله را اسکورت میکند و بخش عمده آنها قطعات حساس مرتبط با دیتاسنترها هستند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
رونمایی از Octopus SI OS؛ پلتفرم متنباز با هسته Rust برای اجرای پیشرفته ایجنتهای هوش مصنوعی
پروژه متنباز Octopus SI OS با ارائه هستهای ۴۵ هزار خطی به زبان Rust، محیط اجرای ایجنتهای هوش مصنوعی را به سطح یک سیستمعامل ارتقا داده است. این پلتفرم با مدیریت سطوح دسترسی و ذخیرهسازی وضعیت وظایف، به ایجنتها اجازه میدهد حین انجام کار ابزارهای جدید بسازند و محیط کار خود را شخصیسازی کنند.
ثبت تجربیات پنهان کارکنان با هوش مصنوعی؛ پایانی بر چالش قدیمی انتقال دانش در سازمانها
بخش عمدهای از تخصص و مهارتهای کاری کارکنان، دانشی تجربی است که هرگز در کتابچهها و دستورالعملهای رسمی ثبت نمیشود. اکنون دستیاران هوشمند با ثبت این تجربیات در حین کار، آموزش مستمر نیروها را متحول کرده و دانشی پویا در سراسر سازمان پدید میآورند.
تغییر استراتژی بایتدنس در هوش مصنوعی ویدیو؛ ادغام ابزارها و تمرکز بر فروش مدل Seedance
بایتدنس با هدف تمرکز منابع و ارتقای بازدهی تجاری، دو پلتفرم تولید ویدیوی مبتنی بر هوش مصنوعی خود را با یکدیگر ادغام کرد. این غول فناوری رویکرد خود را از ساخت اپلیکیشنهای عمومی تغییر داده و اکنون بر جریانهای کاری حرفهای و فروش زیرساخت مدل قدرتمند Seedance متمرکز شده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.