افشای ۱۳ میلیون مکالمه خصوصی کودکان؛ رسوایی امنیتی بزرگ ربات اسباببازی هوش مصنوعی ایلیکو
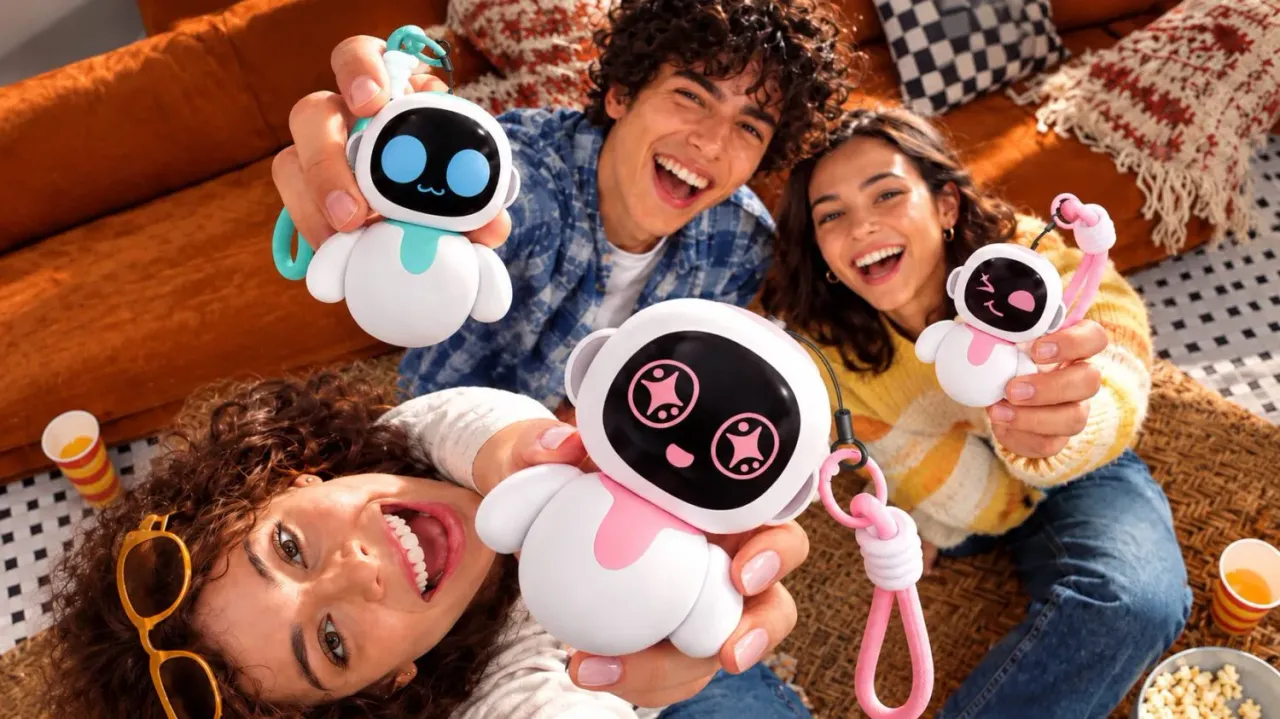
یافتههای یک پژوهشگر امنیتی نشان میدهد ربات هوش مصنوعی ایلیکو، حدود ۱۳ میلیون مکالمه خصوصی کودکان و دهها هزار پرونده کاربری را روی سرورهای ابری بدون محافظت رها کرده است. این افشای اطلاعاتی نهتنها وعدههای امنیتی شرکت سازنده را زیر سؤال میبرد، بلکه خطر کنترل از راه دور این اسباببازی را نیز فاش میکند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- یک پژوهشگر امنیتی از افشای حدود ۱۳ میلیون گفتوگوی صوتی کودکان و ۳۱ هزار پرونده هویتی در سرورهای ابری مرتبط با ربات ایلیکو خبر داد.
- بررسیها نشان داد هکرها میتوانستند با نفوذ به پنل مدیریتی این ربات، از راه دور کنترل صحبتهای آن را به دست بگیرند و پاسخهای نامناسب پخش کنند.
- این نقض امنیتی برخلاف ادعای سازنده مبنی بر حذف فوری و رمزنگاری صداها رخ داده و زنگ خطری جدی برای حفظ حریم خصوصی کودکان در عصر اسباببازیهای هوش مصنوعی است.
یک پژوهشگر امنیتی موفق به کشف حدود ۱۳ میلیون مکالمه صوتی و ۳۱ هزار پرونده هویتی مربوط به کودکان شده است که بدون هیچگونه لایه محافظتی، روی سرورهای ابری متصل به چین رها شده بودند.
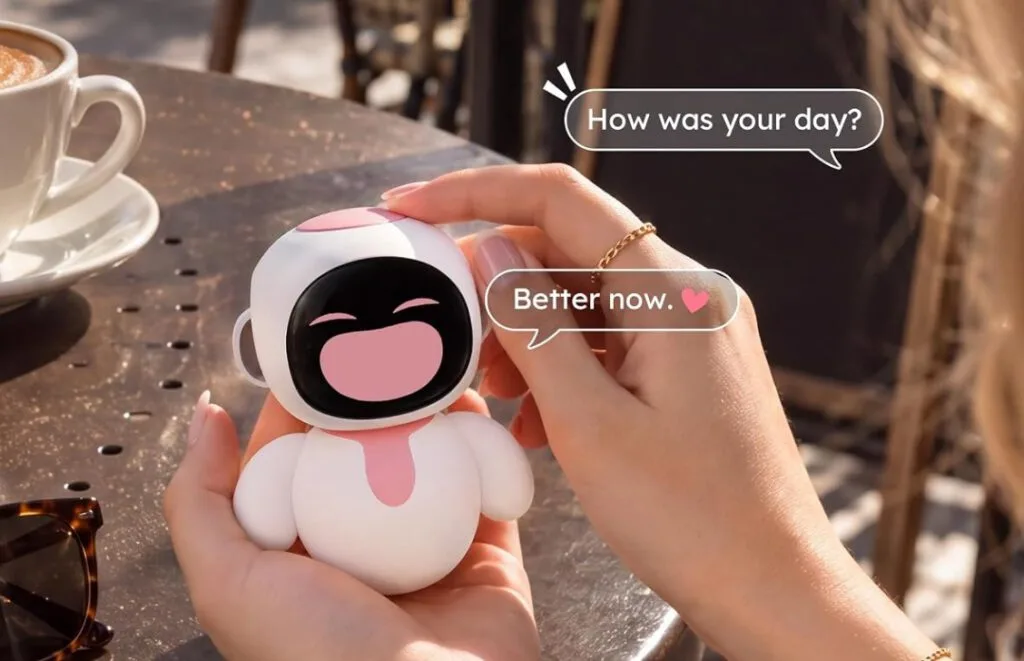
بر اساس گزارشهای منتشرشده، این پژوهشگر امنیتی دریافت که ربات همراه هوش مصنوعی ایلیکو (Eiliko)، محصول شرکت انرجایز لب (Energize Lab) که در آمازون به فروش میرسد، نزدیک به ۱۳ میلیون گفتوگوی کاربران را روی زیرساختهای ابری مرتبط با سرورهایی در چین در دسترس عموم قرار داده است. این نشت اطلاعاتی در تضاد آشکار با سیاستهای رسمی حفظ حریم خصوصی این شرکت قرار دارد؛ شرکتی که پیشتر ادعا کرده بود تمامی فایلهای صوتی بلافاصله پس از پردازش رمزنگاری و سپس حذف میشوند.
چه اطلاعاتی از کودکان فاش شده است؟
ابعاد این نشت اطلاعاتی بسیار گسترده گزارش شده است و این ارقام بر پایه تحقیقاتی مستقل به دست آمدهاند که شرکت انرجایز لب هنوز صحت آنها را رسماً تأیید نکرده است.
در میان دادههای فاششده، مواردی همچون متن پیادهشده مکالمات، آدرسهای ایمیل، آیپی کاربران و پروفایلهای هوشمندی به چشم میخورد که اطلاعاتی نظیر نام، سن، تاریخ تولد، نسبتهای خانوادگی و ویژگیهای شخصیتی کودکان را بهصورت خودکار ثبت کرده بودند. علاوه بر این، فایلهای صوتی و تصاویر ضبطشده نیز در آدرسهای وب با دسترسی عمومی ذخیره شده بودند که بدون هیچگونه تدابیر امنیتی کافی برای هر کسی قابل مشاهده بودهاند.
آمارهای مربوط به تعداد کل این مکالمات در گزارشهای مختلف اندکی متفاوت است؛ یک منبع به حدود ۱۳ میلیون مکالمه اشاره میکند، در حالی که گزارش دیگری از وجود ۹٫۱ میلیون گفتوگو در یک نسخه پشتیبان قدیمی از پایگاه داده خبر میدهد. این تفاوت ارقام احتمالاً به نسخههای زمانی گوناگون یا مجموعهدادههای مختلف مربوط میشود و به معنای رد اصل ماجرای افشای اطلاعات نیست.
بر اساس گزارشهای تکمیلی، برخی از مدلهای وابسته به ایلیکو مجهز به دوربین داخلی هستند. بنابراین دسترسی غیرمجاز به فایلهای رسانهای میتواند فراتر از دادههای متنی رفته و به معنای افشای تصاویر خصوصی کودکان و اعضای خانواده در حریم امن خانه باشد.
شبیهسازی هک و کنترل از راه دور ربات
این کارشناس امنیتی (Azdoufal) تنها به مستندسازی فایلهای فاششده بسنده نکرد، بلکه توانست کنترل فعال و غیرمجاز یک ربات را نیز در عمل به نمایش بگذارد.
در نمایشی که رسانه ورج (The Verge) آن را گزارش کرده است، این پژوهشگر موفق شد از راه دور کنترل ربات ایلیکوی یکی از خبرنگاران را به دست بگیرد و آن را وادار به گفتن جملاتی برنامهریزینشده کند. در گزارشهای بعدی مشخص شد که او حتی توانسته رفتار ربات را برای ارائه پاسخهای پرخاشگرانه و توهینآمیز تغییر دهد. تسلط غیرمجاز بر گفتار دستگاه میتواند به نفوذگران اجازه دهد محتوایی زننده یا آسیبزا را از زبان اسباببازی مورد اعتماد کودک، مستقیماً به گوش او برسانند.
این شبیهسازی ثابت میکند که آسیبپذیری مذکور کاملاً جدی و عملیاتی بوده است؛ هرچند نشاندهنده آن نیست که تمامی ۶۸ هزار ربات فعال در دست کاربران، لزوماً مورد حمله هکری قرار گرفته باشند.
حفرههای امنیتی موجود در اپلیکیشن و زیرساختهای ابری شرکت سازنده، امکان دسترسی به فایلهای داخلی و دادههای احراز هویت را فراهم کرده بود. به گزارش منابع آگاه، این دسترسی غیرمجاز حتی میتوانست دسترسی در سطح مدیر ارشد (Admin) به پنل مدیریت را نیز برای هکرها ممکن سازد.
فاصله عمیق میان ادعاها و واقعیت حریم خصوصی
آنچه شرکت سازنده در تعهدات رسمی خود به کاربران وعده داده بود، با یافتههای این کارشناس امنیتی تضادی کامل دارد.
در سیاستهای حریم خصوصی انرجایز لب تأکید شده بود که صداهای ضبطشده بهصورت رمزنگاریشده به شرکای ارائهدهنده خدمات از جمله علیبابا کلود (Alibaba Cloud) ارسال میشوند و بلافاصله پس از پردازش، برای همیشه از بین میروند. با این حال بر اساس گزارش ورج، بررسیهای این پژوهشگر امنیتی نشان میدهد مکالمات کودکان به شکلی رمزنگارینشده یا با حفاظت بسیار ضعیف در بخش بکاند (پایگاه داده سرورها) نگهداری میشدهاند.
به گزارش ورج، شرکت انرجایز لب پس از پیگیریها و تماسهای متعدد، پاسخ شفاف و قانعکنندهای در این باره ارائه نداده است. این تناقض نگرانکننده میان وعدههای مکتوب در حوزه حریم خصوصی و نحوه نگهداری واقعی دادهها، همچنان بیپاسخ باقی مانده است. این اسباببازی در گزارشها با قیمتی در حدود ۶۰ دلار توصیف شده، هرچند این رقم هنوز بهطور مستقل تأیید نشده است. ردیابی پنهانی کاربران توسط برنامهها و اسباببازیهای هوشمند، یکی از تهدیدهای روزافزونی است که خانوادهها در دنیای دستگاههای متصل به اینترنت بهطور جدی با آن مواجه هستند.
والدین پیش از خرید اسباببازیهای هوشمند چه نکاتی را باید بپرسند؟
پرونده ربات ایلیکو نشان میدهد که امنیت یک اسباببازی متصل به اینترنت، بیش از آنکه به خود گجت وابسته باشد، به امنیت سرورهای شرکت سازنده بستگی دارد.
پیش از آنکه یک اسباببازی هوش مصنوعی به دست کودک برسد، والدین باید چند سؤال کلیدی را بهدقت بررسی کنند: دادههای صوتی کودک دقیقاً در کجا ذخیره میشوند، چه مدت روی سرورها باقی میمانند و چه پروتکلهای امنیتی برای کنترل دسترسی به آنها تعریف شده است؟ با توجه به اینکه قوانین مربوط به محافظت از کودکان در برابر هوش مصنوعی در حال جدیتر شدن است، توجه به این پرسشها اهمیتی دوچندان دارد. وجود دوربین، سرعت پاسخگویی سازنده در برابر گزارشهای امنیتی و امکان اعتبارسنجی مستقل فرآیند حذف دادهها، باید به اندازه طول عمر باتری یا ردهبندی سنی برای خانوادهها مهم باشد؛ رعایت این اصول و افزایش آگاهی درباره امنیت ابزارهای متصل به اینترنت به خانوادهها کمک میکند تصمیمهای هوشمندانهتری برای فرزندان خود بگیرند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
مدل هوش مصنوعی Jev رکورد سریعترین نرخ پذیرش تاریخ ورسل را شکست
دادههای جدید پلتفرم ورسل نشان میدهد مدل تصمیمگیری Jev تنها ظرف دو هفته پس از عرضه، به انتخاب ۳۵ درصد از تیمهای دارای اشتراک تبدیل شده است. این ابزار سبک و سریع با پشت سر گذاشتن مدلهایی مانند Sonnet 5.5، رکورد سریعترین نرخ پذیرش تاریخ این پلتفرم را ثبت کرد.
پژوهشگران هشدار دادند: مدلهای هوش مصنوعی آلوده تا ۹۵ درصد از دادههای حساس را سرقت میکنند
پژوهشگران دانشگاه چینهوا نشان دادند سازندگان مدلهای زبانی وزنباز میتوانند با کاشتن یک بکدور پنهان، دادههای حساس سازمانها را پس از فاینتیون سرقت کنند. در این حمله، نفوذگران تنها با ارسال درخواستهای عادی به API، تا ۹۵ درصد از پرامپتهای محرمانه آموزشی را بدون دسترسی مستقیم به وزنهای مدل بازیابی میکنند.
پرواز ایمنتر و چابکتر پهپادها در بادهای شدید؛ دستاورد پژوهشگران دانشگاه میشیگان با هوش مصنوعی
پژوهشگران دانشگاه میشیگان روش جدیدی به نام SI-OCP ابداع کردهاند که حاشیههای ایمنی بیشازحد محتاطانه را برای پرواز پهپادها در شرایط وزش باد شدید کاهش میدهد. این سیستم با ترکیب شبکههای عصبی عمیقِ تطبیقپذیر و کنترل پیشبین، خطاهای حرکتی را بهصورت آنی بازتنظیم کرده و امکان ناوبری چابکتر را بدون به خطر انداختن ایمنی فراهم میسازد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.