دام خطرناک هکرها با تبلیغات فیک ChatGPT؛ بدافزاری که با سرچ گوگل روی سیستمتان مینشیند!
اگر برای رفتن به چتجیپیتی نام آن را در گوگل جستجو میکنید، حسابی مراقب باشید! محققان امنیتی کمپین گستردهای از تبلیغات فیک گوگل را کشف کردهاند که کاربران را به نسخههای دستکاریشده چتجیپیتی هدایت کرده و با ترفندهای هوشمندانه، بدافزارهای خطرناک را روی ویندوز نصب میکنند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پژوهشگران امنیتی متوجه شدهاند هکرها با خرید تبلیغات اسپانسرشده گوگل برای عبارتی مثل «ChatGPT»، کاربران ویندوز را به سمت نسخههای دستکاریشده این چتبات هدایت میکنند.
- در این روش موسوم به ClickFix، سرویس به بهانه ترافیک بالا کاربر را به دامنه جعلی میفرستد و با فریبکاری از او میخواهد دستوری را در ویندوز اجرا کند که نتیجهاش نصب بدافزار است.
- این بدافزار کنترل سیستم را به هکرها میدهد و اطلاعات قربانی را به تلگرام میفرستد؛ کمپینی سازمانیافته با بیش از ۸۵۰ تبلیغ پولی و ۲۶ لینک فیک فقط در عرض ۳ ماه!
بر اساس گزارش کارشناسان امنیتی در شرکت هوش مصنوعی Island، تبلیغات اسپانسرشده گوگل برای نسخههای جعلی ChatGPT، کاربران ویندوز را به سمت تلههایی خطرناک موسوم به «ClickFix» میکشانند؛ دامی هوشمندانه که نتیجهاش دانلود و اجرای ناخواسته بدافزار روی سیستم است.
ماجرا از این قرار است که وقتی کاربران عباراتی مثل «chatgpt» را در موتور جستجوی گوگل سرچ میکنند، این تبلیغات اسپانسرشده بالا میآیند. نکته عجیب اینجاست که این لینکها کاربران را به باتهای سفارشی (Custom GPT) هدایت میکنند؛ صفحاتی که کاملاً شبیه به رابط کاربری اصلی چتجیپیتی طراحی شدهاند تا هیچ شکی ایجاد نکنند.
قسمت فریبنده قضیه اینجاست که قربانیان واقعاً وارد دامنه رسمی و معتبر chatgpt.com میشوند! اما ماجرا به همینجا ختم نمیشود؛ به محض اینکه کاربر پیامی (پرامپتی) تایپ میکند، این سرویس ساختگی پیغامی نشان میدهد که ظاهراً به دلیل «ترافیک بالا»، باید به یک «دامنه پشتیبان» منتقل شوید.
با کلیک روی لینک مذکور، کاربر بیخبر به یک نسخه جعلی دیگر از ChatGPT هدایت میشود که یک صفحه اعتبارسنجی فیک شبیه کلودفلر (Cloudflare) را پیش رویش میگذارد؛ صفحهای که دستورالعملهای آلوده تله ClickFix در آن جا خوش کردهاند. تیم امنیتی Island متوجه شد که طی یک بازه ۳ روزه در ماه آگوست، حداقل دو کاستوم جیپیتی مجزا دقیقاً همین رفتار فریبکارانه را پیاده کردهاند.
طبق بررسیهای محققان، ابعاد این کمپین مخرب بسیار گسترده بوده است؛ هکرها در یک بازه سهماهه (از می ۲۰۲۶ تا آگوست ۲۰۲۶) حدود ۸۵۰ تبلیغ پولی، ۲۶ لینک جعلی ChatGPT و ۷۱ شناسه کمپین تبلیغاتی در گوگل ادز (Google Ads) به راه انداخته بودند تا طعمههای بیشتری شکار کنند.
تله بدافزاری ClickFix دقیقاً چیست و چطور کار میکند؟
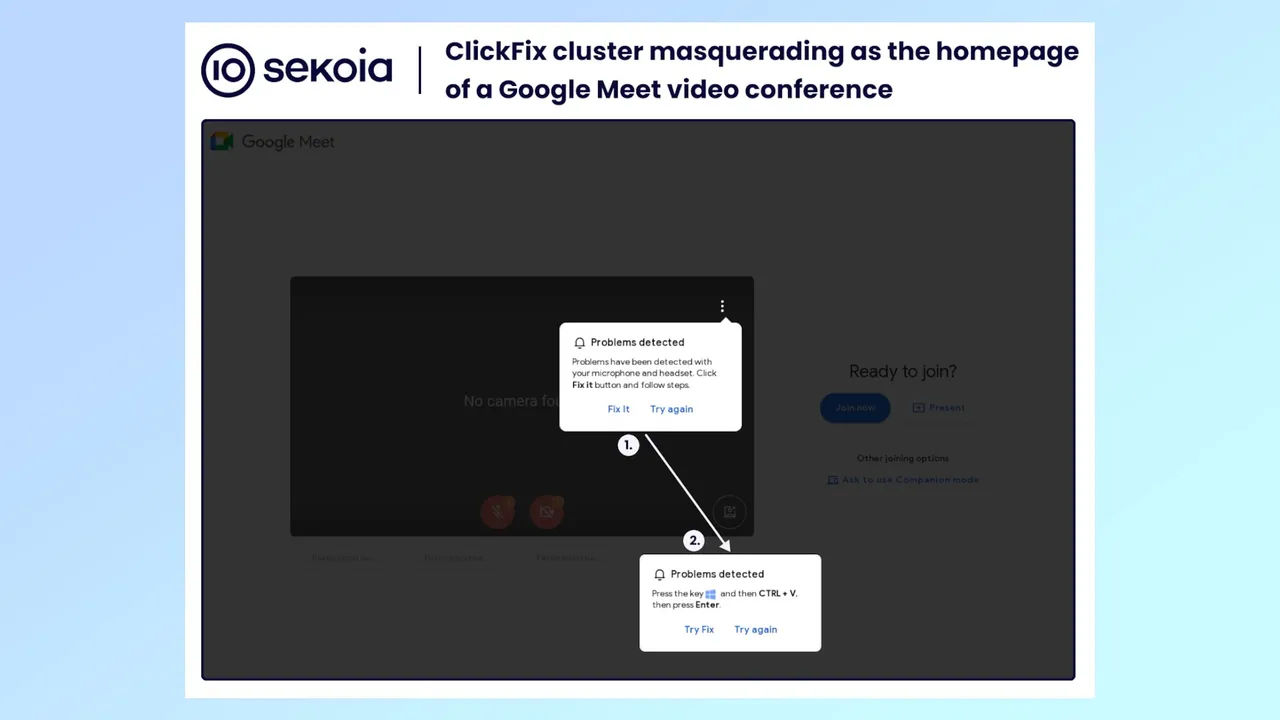
تلههای کلیکفیکس (ClickFix) به شکلی مهندسی شدهاند که کاربر را فریب دهند تا خودش کدهای مخرب را در سیستم اجرا کند. در این پرونده، دستورالعملهای موجود در دامنه پشتیبان به گونهای طراحی شدهاند که با فریب دادن کاربر، دستوری را در محیط ویندوز اجرا کنند؛ دستوری که بیسروصدا بدافزار را دانلود و روی کامپیوتر مستقر میکند.
به محض اجرا، سیستم کاملاً آلوده میشود. این بدافزار سرسخت حتی پس از ریاستارت شدن رایانه نیز پاک نمیشود و به کارش ادامه میدهد. هکرها با اتصال این بدافزار به یک ربات تلگرام، تمام اطلاعات به سرقترفته را مستقیم تحویل میگیرند. جالبتر اینکه این بدافزار از ابزاری به نام NetSupport RAT استفاده میکند؛ ابزاری مخرب که کنترل کامل سیستم قربانی را از راه دور در اختیار مهاجمان قرار میدهد.
بررسیهای Island نشان میدهد که دامنههای مورد استفاده هکرها مدام در حال تغییر و چرخش بودهاند و از چندین روش مختلف برای توزیع بدافزار در ویندوز استفاده شده است؛ موضوعی که ثابت میکند این حمله متکی به یک وبسایت منفرد نبوده و ساختاری کاملاً سازمانیافته دارد.
این شرکت امنیتی اعلام کرده که در ابتدا یکی از ابزارهای هوش مصنوعیاش این رفتارهای مشکوک را شناسایی کرده و سپس محققان انسانی صحت آن را تأیید کردهاند. با این حال، هنوز دقیقاً مشخص نیست چه تعداد کاربر در سراسر دنیا طعمه این کلاهبرداری شدهاند.
در این رابطه با گوگل مکاتبه شده تا مشخص شود چه تمهیداتی برای پاکسازی این تبلیغات در نظر گرفتهاند و به محض دریافت هرگونه پاسخ یا واکنش رسمی، جزییات آن منتشر خواهد شد.
چطور در دام این کلاهبرداریهای اینترنتی نیفتیم؟
ترکیب بدافزار و تبلیغات اینترنتی که به آن «ملورتایزینگ» (Malvertising) میگویند، ماجرای تازهای نیست و سابقهای طولانی در دنیای وب دارد. به همین دلیل هنگام کلیک روی هر تبلیغ آنلاینی باید ششدانگ حواستان جمع باشد. یکی از بهترین راهها برای در امان ماندن، استفاده از مسدودکنندههای تبلیغات (Ad Blocker) است؛ از آنجایی که لینکهای اسپانسرشده گوگل عملاً تبلیغاتی هستند، اکثر مسدودکنندهها جلوی نمایش آنها را به کلی میگیرند.
اما اگر مسدودکننده تبلیغات ندارید یا تمایلی به استفاده از آن ندارید، نشانههای هشداردهندهای وجود دارد که حین جستجو و مخصوصاً زمان مواجهه با نسخههای مشکوک ChatGPT باید حتماً به آنها توجه کنید.
مهمترین نکته درباره ChatGPT این است که چه کاربر همیشگی آن هستید و چه تازه میخواهید آن را امتحان کنید، آدرس رسمی chatgpt.com را مستقیماً در نوار آدرس مرورگر تایپ کنید؛ اصلاً نیازی نیست هر بار نام آن را در گوگل جستجو کنید.
علاوه بر این، بررسی قطعیها و اختلالات چتجیپیتی در طول سالهای گذشته نشان میدهد که این هوش مصنوعی حتی در اوج شلوغی سرورها یا شدیدترین قطعیها، هرگز کاربر را به یک «دامنه پشتیبان» (Backup Domain) هدایت نمیکند. اگر با مشکلی مواجه شدید، روی هیچ لینکی کلیک نکنید و در عوض، وضعیت سرویس را همیشه از صفحه رسمی وضعیت اوپنایآی بررسی نمایید.
یک قانون طلایی را هم آویزه گوشتان کنید: هیچ سیستم اعتبارسنجی یا کپچای (CAPTCHA) معتبری در دنیا هرگز از شما نمیخواهد پنجره Run ویندوز را باز کنید یا کدی را در آن پیست نمایید! بنابراین اگر سایتی از شما خواست کلیدهای ترکیبی Win + R را بزنید یا دستوری را در پاورشل (PowerShell) اجرا کنید، بلافاصله آن صفحه را ببندید.
در نهایت، همیشه از یک آنتیویروس معتبر و قدرتمند روی سیستم خود استفاده کنید و مطمئن شوید که پایگاه داده آن همیشه بهروز است و روی تمام دستگاههایتان، از کامپیوتر گرفته تا گوشی هوشمند، به درستی اجرا میشود.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
معرفی پروژه متنباز OpenDots توسط CopilotKit؛ ساخت همکاران هوش مصنوعی همیشهبیدار با دسترسی به وب، اسلک و صدا
تیم CopilotKit با انتشار قالب متنباز OpenDots، ساخت همکاران هوش مصنوعی همیشهبیدار را برای برنامهنویسان راحتتر از همیشه کرده است. این ابزار به ایجنتها اجازه میدهد به وب، اسلک و حتی مکالمات صوتی دسترسی داشته باشند و در محیطهایی کاملاً ایزوله کارهای تیمی را جلو ببرند.
۹ دستور «اسلش» شگفتانگیز در چتجیپیتی برای گرفتن بهترین پاسخها
اگر از پرحرفی یا پاسخهای کلیشهای چتجیپیتی کلافه شدهاید، با اضافه کردن چند دستور ساده با علامت اسلش (/) میتوانید خروجی هوش مصنوعی را متحول کنید. در این راهنما با ۹ دستور کاربردی آشنا میشوید که کیفیت پاسخهای مدلهای زبانی را به اوج میرسانند.
شاهکار آزمایشگاه کیوتای؛ بازآموزی مدل صوتی PocketTTS با روش جدید و نرخ خطای فوقالعاده ۰.۹ درصد!
آزمایشگاه فرانسوی کیوتای با بازآموزی مدل صوتی کمحجم PocketTTS از طریق روش خلاقانه Drifting، موفق شد پیچیدگیهای محاسباتی سنگین را کنار بگذارد و به نرخ خطای خارقالعاده ۰.۹۰ درصد برسد. این مدل ۱۰۰ میلیون پارامتری به طور کامل روی CPU اجرا میشود، از شبیهسازی صدا و استریم زنده پشتیبانی میکند و با حفظ کیفیت چشمگیر، فرایند آموزش مدلهای گفتاری را بسیار سادهتر و بهینهتر کرده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.