نفوذ هکرها به ۲۵ سرور حساس و دولتی؛ ردپای ابزارهای هوش مصنوعی در حملات سایبری جدید
پژوهشگران امنیتی از نفوذ مهاجمان به ۲۵ سرور در چهار کشور مختلف، از جمله سامانههای متصل به یک سازمان وابسته به دولت آمریکا خبر دادهاند. بررسیها نشان میدهد که هکرها احتمالاً با بهرهگیری از ابزارهای هوش مصنوعی مانند Claude Code و مدلهای DeepSeek، فرآیند شناسایی اهداف و نفوذ را سرعت بخشیدهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- مهاجمان با سوءاستفاده از دو آسیبپذیری بحرانی در زبان برنامهنویسی PHP و یک حفره امنیتی در لینوکس، موفق به تسخیر کامل ۲۵ سرور در سراسر جهان شدند.
- بررسی تجهیزات و محیط هکرها نشان میدهد که آنها از ابزارهای هوش مصنوعی نظیر Claude Code و پلتفرم aiscan بههمراه مدلهای چینی برای پیشبرد عملیات خود بهره بردهاند.
- یکی از قربانیان اصلی این حمله سازمانی وابسته به دولت آمریکا بوده است که اطلاعات شبکه داخلی و حسابهای کاربری کارمندان آن به دست مهاجمان افتاد.
بر اساس گزارشهای منتشرشده، هکرها موفق شدهاند به ۲۵ سرور در چهار کشور مختلف، از جمله سامانههای متصل به یک سازمان وابسته به دولت آمریکا نفوذ کنند. پژوهشگران امنیتی همچنین شواهدی یافتهاند که نشان میدهد ابزارهای هوش مصنوعی احتمالاً در پیشبرد این حملات نقش داشتهاند.
بر اساس گزارش جدید Dream Research، مهاجمان ابتدا از چند آسیبپذیری بحرانی در زبان برنامهنویسی PHP، که زیربنای میلیونها وبسایت در اینترنت است، سوءاستفاده کرده و سپس با بهرهگیری از یک حفره امنیتی دیگر، کنترل کامل سیستمهای آسیبپذیر را در دست گرفتهاند.
این حملات سرورهایی را در ایالات متحده، ژاپن، تایوان و کره جنوبی هدف قرار دادهاند. پژوهشگران شواهدی یافتهاند که نشاندهنده ارتباط احتمالی با کشور چین است؛ هرچند هنوز هویت دقیق مهاجمان شناسایی نشده و دخالت مستقیم دولت چین نیز تأیید نشده است.
نکتهای که این رخداد را بهشدت نگرانکننده میکند، عمق نفوذ مهاجمان است. آنها در محیط یکی از سازمانهای وابسته به دولت آمریکا، پس از عبور از سد اولیه، به اطلاعات شبکه داخلی، فهرست حسابهای کاربری کارمندان و اعتبارنامههای احراز هویت نیز دسترسی پیدا کردهاند.
اگرچه نقش دقیق هوش مصنوعی در این نفوذ هنوز کاملاً مشخص نیست، اما پژوهشگران ابزارهای متعددی را در محیط مهاجمان کشف کردهاند که پرسشهای مهمی را درباره چگونگی شتاببخشی هوش مصنوعی به حملات سایبری برمیانگیزد.
هکرها چگونه یک حفره امنیتی را به حملهای گسترده تبدیل کردند؟
این حمله با دو حفره امنیتی بحرانی موسوم به PHP2Shell آغاز شد که در تاریخ ۲۱ اکتبر بهصورت عمومی افشا شده بودند.
زبان PHP در بخش پشتیبانی فنی میلیونها وبسایت، از جمله سایتهای مبتنی بر WordPress و خدمات آنلاین به کار میرود. این دو آسیبپذیری که با شناسههای CVE-2026-109618 و CVE-2026-109619 ردگیری میشوند، به هکرها اجازه میدهند تا دستورات مخرب خود را روی سرورهای آسیبپذیر اجرا کنند.
اما مهاجمان به همین بسنده نکردند. آنها این رخوهها را با یک آسیبپذیری دیگر در سیستمعامل لینوکس به نام Fragnesia زنجیر کردند؛ اقدامی که به آنها اجازه داد بدون نیاز به نام کاربری یا گذرواژه، کنترل کامل برخی سیستمهای فایروال را در دست بگیرند.
بر اساس دادههای ارائهشده در گزارش پژوهشی Dream Research، کل این فرایند نفوذ میتوانست در کمتر از ۱۵ دقیقه تکمیل شود.
هکرها کار خود را با پویش حدود ۱۹ هزار فایروال متصل به اینترنت آغاز کردند و سپس دایره اهداف خود را به ۲۴۰ سامانه با احتمال آسیبپذیری محدود ساختند. پس از آن، با استفاده از حملات خودکار توانستند به ۲۴ فایروال و یک سرور مدیریت داخلی نفوذ کنند و مجموع سامانههای تسخیرشده را به ۲۵ مورد برسانند.
پژوهشگران همچنین دریافتند که هکرها ابزارهای مخرب مبتنی بر وب را روی بسیاری از این سیستمهای قربانی نصب کردهاند تا حتی پس از برطرف شدن حمله اولیه، همچنان راهی برای بازگشت مجدد به شبکه داشته باشند.
دسترسی مهاجمان به شبکه متصل به دولت آمریکا
یکی از نگرانکنندهترین یافتههای این تحقیق، تسخیر سه سرور متعلق به سامانههای متصل به یک سازمان وابسته به دولت ایالات متحده است.
مهاجمان پس از رخنه به فایروال متصل به اینترنت، به جزئیات شبکه داخلی سازمان دست یافتند که شامل تنظیمات شبکه خصوصی مجازی (VPN)، سامانههای ورود به حساب و سایر سرورهای داخلی میشد.
آنها سپس نفوذ خود را به عمق شبکه گسترش دادند، کنترل سرور مرکزی مدیریت فایروال را در دست گرفتند و گذرواژه یکی از حسابها را سرقت کردند. علاوه بر این، فهرست کاربران و گروههای تعریفشده در این سازمان نیز به دست هکرها افتاد.
پژوهشگران شواهدی به دست آوردهاند که نشان میدهد نفوذگران تلاش کردهاند گذرواژه کارمندان را حدس بزنند، حسابهای کاربری غیرمجاز ایجاد کنند و به اطلاعات هویتی بیشتری دست یابند؛ هرچند هنوز مشخص نیست این تلاشها تا چه اندازه موفق بوده است.
موسسه Dream Research همچنین هشدار داده است که احتمال دارد هکرها هنگام انتشار این گزارش همچنان به برخی از این سامانهها دسترسی داشته باشند، اما این موضوع هنوز توسط مراجع مستقل تأیید نشده است.
این شرکت امنیتی از افشای نام تولیدکننده فایروال و نسخههای نرمافزاری آسیبپذیر خودداری کرده، اما اعلام کرده است که موضوع را به شرکت سازنده اطلاع داده است.
کشف ابزارهای هوش مصنوعی در زیرساخت مهاجمان
کارشناسان همچنین نشانههایی از بهکارگیری فناوری هوش مصنوعی توسط مهاجمان پیدا کردند. ابزارهای کشفشده در محیط مهاجمان شامل ابزار کدنویسی Claude Code توسعهیافته توسط شرکت Anthropic و یک پلتفرم امنیتی مبتنی بر هوش مصنوعی به نام aiscan بود که برای اتصال به مدلهای هوش مصنوعی چینی DeepSeek و Kimi پیکربندی شده بود.
علاوه بر این، حدود ۴۰ اسکریپت اختصاصی کشف شد که یکدستی در ساختار و توضیحات درون کد آنها نشان میدهد احتمالاً با کمک هوش مصنوعی نوشته شدهاند.
با این حال، محققان Dream Research تاکید کردهاند که شواهد مستقیمی مبنی بر استفاده از هوش مصنوعی برای ساخت کدهای نفوذ یا هدایت مستقیم این حملات وجود ندارد؛ بنابراین احتمال دارد این ابزارها تنها در محیط حضور داشته و نقش فعالی در نفوذ ایفا نکرده باشند.
با وجود این، یافتههای مذکور نگرانیهای تازهای درباره احتمال بهرهبرداری هکرها از دستیارهای کدنویسی هوش مصنوعی ایجاد کرده است؛ همان ابزارهایی که توسعهدهندگان روزانه برای برنامهنویسی و رفع عیوب نرمافزاری به کار میگیرند.
پژوهشگران سرنخهای دیگری نیز یافتهاند که احتمال ارتباط این نفوذها با چین را تقویت میکند؛ سرنخهایی از جمله پرامپتهای نوشتهشده به زبان چینی، تنظیم مناطق زمانی سیستمها روی ساعت رسمی چین و تمرکز اهداف در ایالات متحده و شرق آسیا. با این وجود، هیچیک از این موارد به منزله تأیید قطعی هویت عاملان پشتپرده این حملات نیست.
نکات پایانی و راهکارهای مقابله
آسیبپذیری PHP2Shell بهشکل مستقیم متوجه گوشی یا لپتاپ کاربران عادی نیست، اما میتواند اطلاعات ذخیرهشده در وبسایتها و پلتفرمهای آنلاین را به خطر بیندازد. در صورتی که مهاجمان این سرورها را به تسخیر خود درآورند، ممکن است به رمزهای عبور، اطلاعات حساس یا شبکههای داخلی دست یابند.
محققان شواهدی مبنی بر سرقت اطلاعات شخصی کاربران عادی در این کارزار نیافتهاند، اما گزارشها حاکی از آن است که دامنه سوءاستفاده از این آسیبپذیریها از ۲۵ سرور فراتر رفته است.
بخش خدمات ابری آمازون (AWS) تلاشها برای سوءاستفاده از این حفرهها را از ۱۷ اکتبر، یعنی چهار روز پیش از افشای عمومی آنها، شناسایی کرده بود. شرکت امنیتی Sophos نیز وقوع چندین حمله ناموفق و دستکم یک مورد نفوذ موفقیتآمیز را گزارش کرده است.
اگر مدیر یک وبسایت مبتنی بر WordPress یا فروشگاه اینترنتی هستید، لازم است از ارائهدهنده هاستینگ خود درباره بهروزرسانی و اعمال وصلههای امنیتی PHP اطمینان حاصل کنید. بهروزرسانی افزونههای وردپرس بهتنهایی برای حل این مشکل کافی نیست. مدیران سرور همچنین باید نشانههای نفوذ احتمالی را بهدقت بررسی کنند، زیرا نصب وصله امنیتی باعث اخراج نفوذگری که قبلاً به سامانه راه یافته است، نمیشود.
برای کاربران عادی نیز رعایت توصیههای همیشگی مانند انتخاب گذرواژههای منحصربهفرد، فعالسازی احراز هویت دومرحلهای و هوشیاری در برابر هشدارهای ورود مشکوک به حساب، بهترین اقدامات پیشگیرانه به شمار میروند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ورود هوش مصنوعی به سیستم هشدارهای اضطراری؛ آیا جامعه آماده اعتماد به چتباتها است؟
انسانها در شرایط پرفشار بحران و بلایای طبیعی، اغلب در اطلاعرسانی دقیق و آرامشبخش به مردم دچار اشتباه میشوند. اکنون چتباتهای هوش مصنوعی وارد میدان شدهاند تا متن هشدارهای اضطراری را بازنویسی کنند، اما اتکای شتابزده به این ابزارها میتواند اعتماد عمومی را به خطر بیندازد.
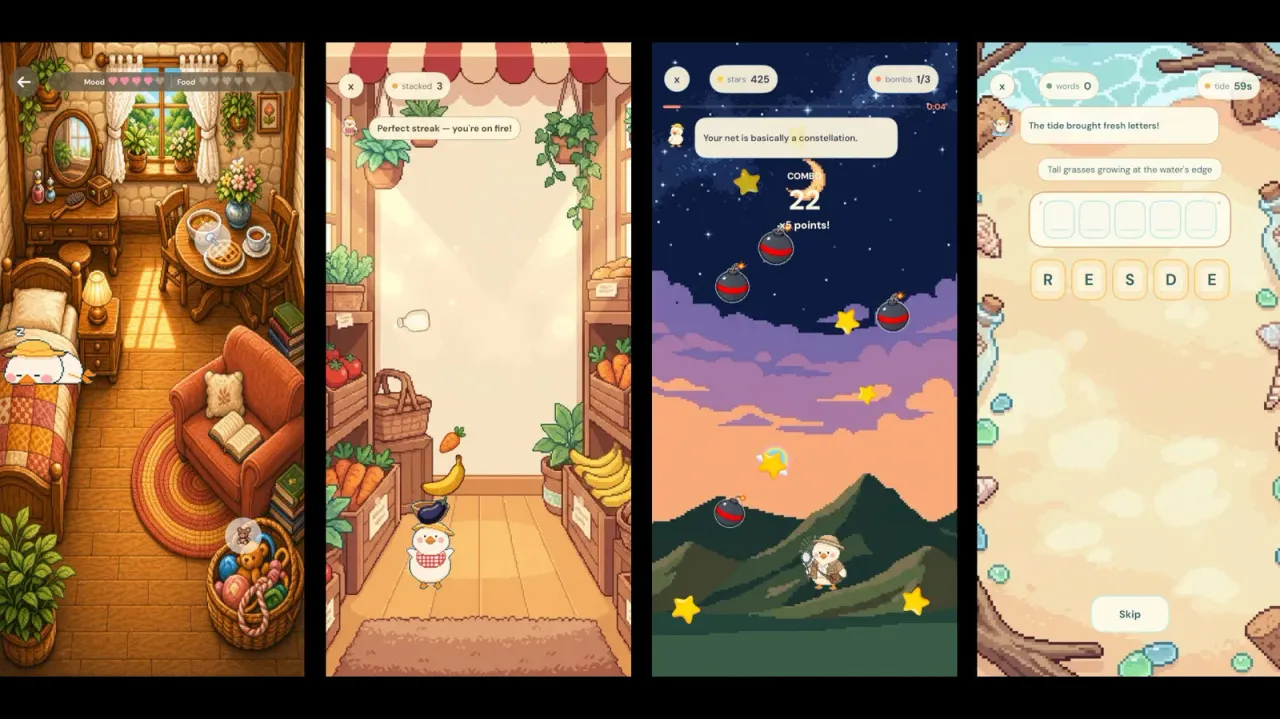
متا از بازی Waddle World رونمایی کرد؛ حیوان خانگی هوش مصنوعی به سبک تاماگوچی
متا بازی جدیدی به نام Waddle World را بهصورت آزمایشی منتشر کرده است که یک حیوان خانگی مجازی مجهز به هوش مصنوعی را در اختیارتان میگذارد. این اپلیکیشن با ترکیب خاطرهنویسی روزانه و بازیهای تعاملی، امکان گفتگو و دریافت نقاشیهای خودکار از حیوان خانگی را برای کاربران فراهم میکند.
استارتاپ DiffuSpace مدل متنباز Clover-35B را منتشر کرد؛ جهش در سرعت کدنویسی ایجنتهای هوش مصنوعی
استارتاپ DiffuSpace مدل زبانی متنباز Clover-35B را با معماری نوآورانه انتشاری و ۳۵ میلیارد پارامتر در دسترس جامعه هوش مصنوعی قرار داد. این مدل با تکیه بر رمزگشایی موازی و فعالسازی همزمان ۳ میلیارد پارامتر، سرعت پردازش را تا ۶۸۰ توکن بر ثانیه افزایش میدهد. عملکرد درخشان در آزمونهای برنامهنویسی، Clover-35B را به گزینهای قدرتمند برای توسعه ایجنتهای نرمافزاری تبدیل کرده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.