اعلام وضعیت اضطراری سایبری در ژاپن؛ نشت اطلاعات میلیونها کاربر با چاشنی هوش مصنوعی!
حملات سایبری گسترده به بیش از ۲۰ شرکت بزرگ ژاپنی، اطلاعات هویتی و گواهینامههای رانندگی میلیونها شهروند این کشور را در معرض خطر جدی قرار داده است. کارشناسان هشدار میدهند که مجرمان سایبری با استفاده از هوش مصنوعی حملات خود را ارزانتر، سریعتر و هدفمندتر از همیشه پیاده میکنند. این موج رخنهها مقامات توکیو را وادار کرده تا نسبت به یک بحران تمامعیار در فضای مجازی زنگ خطر را به صدا درآورند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- اطلاعات هویتی و اسناد حساس میلیونها کاربر در بیش از ۲۰ شرکت بزرگ ژاپنی (از جمله سرویس حملونقل Times Car و فروشگاههای لاوسون) لو رفته است.
- کارشناسان امنیتی تأکید میکنند هوش مصنوعی به سلاح جدید هکرها تبدیل شده و هزینه شناسایی آسیبپذیریها و طراحی ایمیلهای فیشینگ بومی را به شدت کاهش داده است.
- مقامات ژاپنی شرایط را نوعی وضعیت اضطراری در فضای مجازی خواندهاند و به کاربران توصیه کردهاند سریعاً احراز هویت دومرحلهای را فعال کرده و مراقب پیامهای مشکوک باشند.
طی چند ماه اخیر بیش از ۲۰ شرکت بزرگ هدف حملات سایبری قرار گرفتهاند؛ نفوذی گسترده که به افشای تصاویر گواهینامه رانندگی و میلیونها رکورد مالی در بخشهای خردهفروشی، حملونقل ریلی و بانکداری منجر شده است.
بر اساس گزارشهای منتشرشده، در ماههای اخیر بیش از ۲۰ شرکت بزرگ ژاپنی با رخنه و حملات سایبری دستوپنجه نرم کردهاند؛ اتفاقی که اطلاعات میلیونها مشتری را لو داده و امنیت هویتی شهروندان عادی را با چالشهای جدی روبهرو کرده است. تکاندهندهترین آمار این ماجرا به شرکت کرایه خودروی Times Car مربوط میشود؛ جایی که حساب کاربری حدود ۶٫۶ میلیون کاربر به خطر افتاده و حدود ۱٫۶ میلیون سند هویتی و عکس گواهینامه رانندگی بدون اجازه در دسترس هکرها قرار گرفته است.
موج رخنهای که مستقیم به زندگی روزمره مردم میزند
ابعاد این حملات خیلی فراتر از زیرساختهای فناوری شرکتهاست و مستقیماً به خردهفروشیها، ناوگان حملونقل و پلتفرمهای مالی گره خورده که مردم هر روز با آنها سر و کار دارند.
دامنه سازمانهای قربانی بسیار گسترده است. برای نمونه، فروشگاههای زنجیرهای لاوسون (Lawson) گزارش دادهاند که حدود ۲٫۱۵ میلیون پرونده اطلاعات مشتریان شامل نام، آدرس ایمیل و بخشهایی از اطلاعات کارتهای بانکی مورد دسترسی غیرمجاز قرار گرفته است.
شرکت راهآهن شرق ژاپن (JR East) هم اعلام کرده که طبق گزارشهایش، ایمیل نزدیک به ۱٫۶۷ میلیون کاربر پلتفرم بلیتفروشی Eki-net لو رفته است. شرکتهای دیگری مثل دایوا سکیوریتیز (Daiwa Securities) و بوکآف (Bookoff) نیز رخنههای مشابهی را تأیید کردهاند.
ماجرا به همینجا ختم نمیشود؛ یکی از ارائهدهندگان خدمات ابری وابسته به سافتبانک (SoftBank) نیز هدف حمله سایبری قرار گرفته و ترکشهای این حمله دامن نزدیک به ۵۰۰ شرکت و نهاد دولتی محلی، از جمله یک اپراتور ریلی و حتی یک مقر پلیس را گرفته است. البته این رخداد هنوز از طریق یک اطلاعیه اولیه و رسمی شرکتی بهطور مستقل تأیید نشده و ابعاد دقیق آن همچنان در دست بررسی است.
گفته میشود توشیهارو فوروکاوا، وزیر امنیت سایبری ژاپن، شرایط فعلی را «بسیار بحرانی» توصیف کرده است؛ هرچند این نقلقول هنوز مستقیماً با رونوشتهای رسمی دولت تطبیق داده نشده است.
هوش مصنوعی؛ شتابدهنده حملات، نه متهم ردیف اول!
ارزیابی کارشناسان نشان میدهد هوش مصنوعی اجرای حملات سایبری را بسیار ارزانتر و سریعتر کرده، هرچند هنوز ثابت نشده که هوش مصنوعی عامل اصلی و مستقیم تکتک این نفوذها بوده است.
بر اساس دادههای امنیتی منتشرشده، ژاپن تنها در شش ماهه اول سال جاری میلادی شاهد ثبت ۱۲۳ پرونده باجافزاری بوده است. از طرف دیگر، پژوهشی از سوی TrendAI که نیویورک تایمز هم به آن اشاره کرده، از وقوع ۶۰۰ حمله سایبری در ژاپن طی ۹ ماه نخست سال خبر میدهد؛ آماری که از کل حملات سال گذشته میلادی هم جلو زده است. البته دادههای خام این پژوهش و گزارش نیویورک تایمز هنوز به صورت مستقل راستیآزمایی نشده است.
تحلیلگران بر این باورند که هوش مصنوعی هزینه و موانع فنی حملات هکری را به شکل چشمگیری پایین آورده است. گزارشها حاکی از آن است که مجرمان سایبری حالا از هوش مصنوعی برای شناسایی خودکار اهداف، نوشتن ایمیلهای فیشینگ فوقالعاده قانعکننده و تنظیم دقیق کمپینهای نفوذ به زبانهای بومی استفاده میکنند.
البته این موارد صرفاً تحلیلهای تخصصی کارشناسان است و شواهد قطعی وجود ندارد که نشان دهد هوش مصنوعی مستقیماً فرمان اجرای هر رخنه را صادر کرده است. در واقع آسیبپذیریهای سنتی مثل احراز هویت ضعیف، نرمافزارهای قدیمی و نظارت ناکافی بر شرکتهای پیمانکار شخص ثالث، همچنان مقصران ردیف اول این حوادث هستند.
ماساکی تایرا، رئیس ستاد استراتژی امنیت سایبری در حزب حاکم لیبرال دموکرات ژاپن، در یکی از جلسات حزبی این بحران را «وضعیت اضطراری در فضای مجازی» نامیده است؛ با این حال بر اساس گزارشهای موجود، هیچ بیانیه رسمی و قانونی برای اعلام وضعیت اضطراری ملی در ارتباط با این حوادث صادر نشده است.
پیامدهای هک برای مردم؛ از گواهینامهها تا سختگیری بانکها
تصاویر گواهینامه رانندگی خطر بسیار بالایی دارند؛ چون تصویر چهره را همراه با جزئیات کامل هویتی در یک قاب جا دادهاند و هکرها میتوانند به راحتی از روی آنها کپیبرداری و سوءاستفاده کنند.
تصاویر اسکنشده گواهینامه رانندگی به این دلیل فوقالعاده حساس هستند که عکس چهره، مشخصات کامل هویتی و در مواردی حتی آدرس پستی فرد را یکجا دارند. برخی گزارشها تخمین زدهاند که این تصاویر در بازارهای دارکوب با قیمتی حدود ۲۵ ین برای هر مدرک خرید و فروش میشوند؛ البته این رقم صرفاً ارزش احتمالی در بازار سیاه است و فروش قطعی آنها اثبات نشده است.
نهادهای نظارتی مالی ژاپن به بانکها و مؤسسات اعتباری هشدار دادهاند که برای افتتاح حسابهای جدید، دیگر نباید تنها به تصویر گواهینامههای رانندگی اتکا کنند. در عوض ممکن است استفاده از مدارک دارای تراشه هوشمند مانند گذرنامه یا کارتهای ملی My Number اجباری شود؛ زیرا بررسی تراشه، حضور فیزیکی و اصالت مدرک را ثابت میکند و جلوی جعل تصاویر اسکنشده را میگیرد.
مرکز ملی امنیت سایبری ژاپن (NISC) نیز به شرکتها و سازمانها توصیه اکید کرده که نرمافزارهای امنیتی را سریعاً بهروزرسانی کنند، رمزهای عبور را ارتقا دهند، زنجیره تأمین را بازبینی نمایند و رویههای امنیتی پیمانکاران خارجی را دقیقاً مورد ممیزی قرار دهند. یکی از همین حوادث اخیر به خوبی نشان داد که چطور رخنه در یک شرکت ارائهدهنده خدمات میتواند اثر دومینویی داشته باشد و صدها سازمان متصل به آن را به ورطه بحران بکشاند.
همین الان چه کارهایی باید انجام دهیم؟
اگر اطلاعات شما در هر یک از این شرکتها ثبت بوده، به تمام پیامهای ناشناس با بالاترین سطح سوءظن نگاه کنید.
هکرهایی که نام، ایمیل و بخشی از اطلاعات مالی شما را در اختیار دارند، میتوانند پیامهای جعلی فوقالعاده باورپذیری طراحی کنند. این پیامها دیگر شبیه آن ایمیلهای کلاهبرداری تابلویی نیستند که در نگاه اول متوجه ساختگی بودنشان میشدید و پاکشان میکردید.
حتماً احراز هویت دومرحلهای (2FA) را روی تمام حسابهای مالی و بانکی خود فعال کنید و هرگز از رمزهای عبور تکراری در سرویسهای مختلف استفاده نکنید. اگر پیام فوری و مشکوکی از بانک یا فروشگاهی دریافت کردید، به جای کلیک روی لینکهای داخل ایمیل، از طریق شماره تماس رسمی یا اپلیکیشن معتبر آنها پیگیری کنید.
این موج رخنهها زنگ خطری جدی است که نشان میدهد امنیت سایبری فقط دغدغه اتاقهای IT شرکتها نیست؛ بلکه خطری مستقیم است که تکتک کاربران عادی را تهدید میکند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ایجنتهای هوش مصنوعی فلوکر به کمک تیمهای فروش آمدند؛ خداحافظی با جستوجوی دستی مشتریان
پیدا کردن مشتریان جدید و جستوجوی مداوم مشخصات آنها در لینکدین و وب، همیشه کاری وقتگیر و کلافهکننده برای تیمهای فروش بوده است. استارتاپ فلوکر (Floqer) با ارتشی از ایجنتهای هوش مصنوعی وارد میدان شده تا فرایند شناسایی مشتریان، اعتبارسنجی اطلاعات تماس و بهروزرسانی دادههای CRM را کاملاً خودکار کند. این استارتاپ پس از رسیدن به درآمد سالانه ۱.۲ میلیون دلاری، حالا قصد دارد فناوری خود را بهصورت متنباز در اختیار همگان قرار دهد.
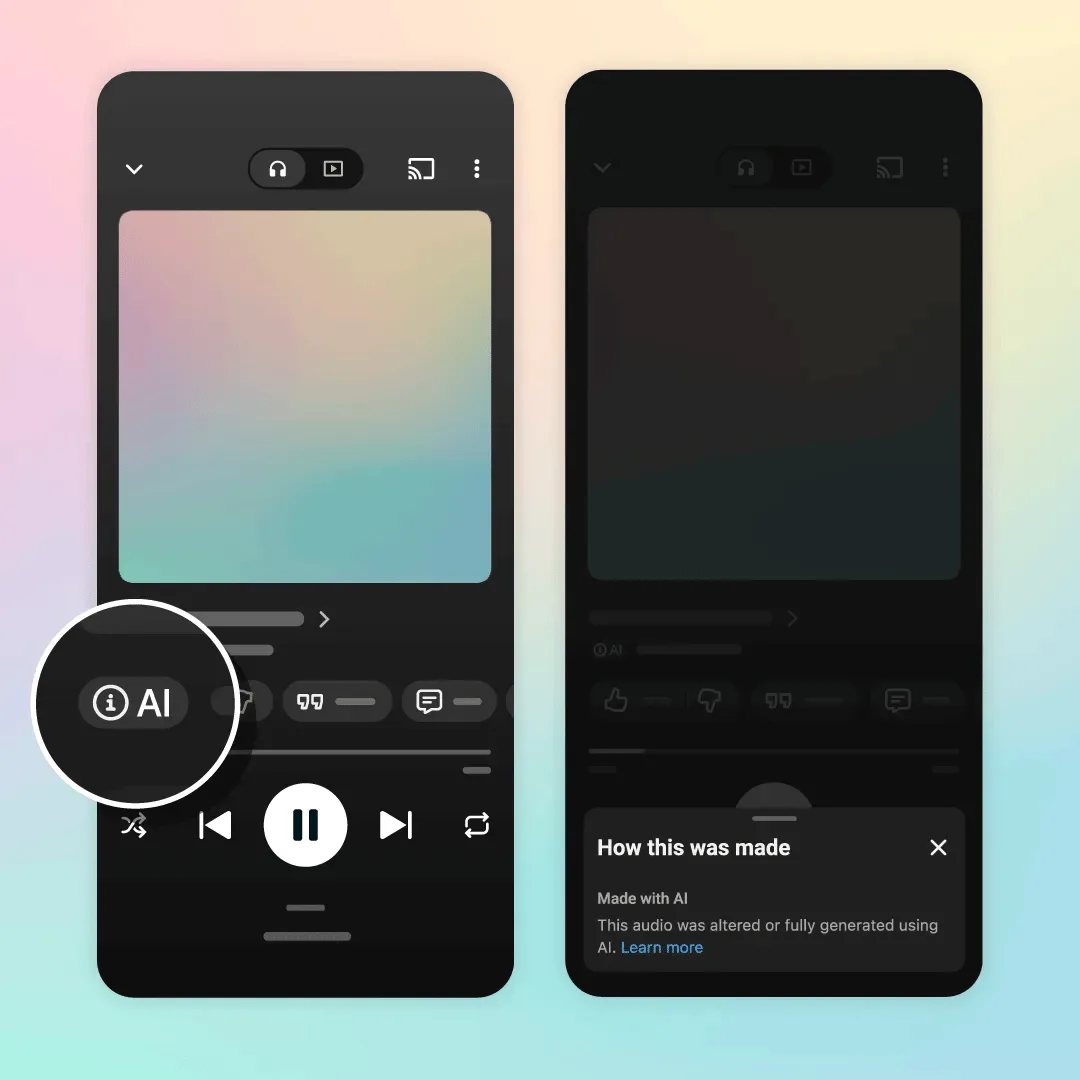
سیل آهنگهای هوش مصنوعی در پلتفرمهای استریم؛ یوتیوب موزیک سیستم برچسبگذاری جدید را کلید زد
با افزایش چشمگیر تولید موسیقی با هوش مصنوعی و ورود موج عظیمی از این قطعات به سرویسهای پخش، یوتیوب موزیک سیستم برچسبگذاری جدیدی برای شفافسازی نحوه ساخت قطعات معرفی کرد. از این پس کاربران میتوانند با مشاهده برچسب ویژه در صفحه پخش، بهراحتی تشخیص دهند که یک آهنگ بهطور کامل یا جزئی توسط ابزارهای هوش مصنوعی ساخته شده است.
دستانداز هوشمندانه آپاتی پیش پای شیادان: ایجنتهای هوش مصنوعی که عمداً فریب میخورند تا مچ کلاهبردارها را بگیرند!
در حالی که بیشتر شرکتها از هوش مصنوعی برای توسعه سریعتر محصولات یا خودکارسازی امور استفاده میکنند، استارتاپ استرالیایی آپاتی (Apate) ارتشی از ایجنتهای هوشمند را به عنوان طعمه به دل ارتباطات مشکوک میفرستد. این ایجنتها با سرگرم کردن شیادان، تا امروز ۱۷ سال از وقت باارزش آنها را تلف کرده و با استخراج اطلاعات حساسی مثل شماره حسابها و کیفپولهای دیجیتال، سدی نفوذناپذیر در اختیار بانکها و سازمانهای امنیتی قرار دادهاند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.