هشدار امنیتی فوری برای کاربران LiteLLM: کشف دو رخنه خطرناک در محبوبترین گیتوی هوش مصنوعی!
کارشناسان امنیتی دو آسیبپذیری جدی در گیتوی متنباز LiteLLM پیدا کردهاند که راه را برای نفوذ کامل به سیستم و سرقت کلیدهای حیاتی API هوش مصنوعی باز میکند. این ابزار پرطرفدار ماهانه دهها میلیون بار دانلود میشود و این باگها میتوانند پروژهها و حسابهای ابری بسیاری از شرکتها را به خطر بیندازند. برای جلوگیری از حملات احتمالی، به همه سازمانها توصیه شده است فوراً نرمافزار خود را به آخرین نسخه بهروزرسانی کنند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- محققان امنیتی دو رخنه خطرناک در گیتوی پرطرفدار LiteLLM کشف کردهاند که به کاربران عادی اجازه میدهد دسترسی ادمین بگیرند و روی سرور کدهای مخرب اجرا کنند.
- هکرها با سوءاستفاده از باگ جعل درخواست (SSRF) میتوانند کلیدهای محرمانه API شرکتهایی مثل OpenAI و آنتروپیک را بربایند و هزینههای سنگینی روی دست سازمانها بگذارند.
- این آسیبپذیریها در نسخه 1.83.9 برطرف شده و به تمامی توسعهدهندگان هشدار داده شده فوراً سیستمهای خود را آپدیت کرده و کلیدهای قبلی را تعویض کنند.
- دو رخنه امنیتی در LiteLLM به کاربران عادی اجازه میدهد دسترسی ادمین پیدا کرده و کدهای مخرب روی سرور اجرا کنند.
- مهاجمان میتوانند با سوءاستفاده از یک باگ جعل درخواست (SSRF)، کلیدهای محرمانه API ارائهدهندگان هوش مصنوعی را به سرقت ببرند.
- به تمامی سازمانها توصیه شده فوراً سیستمهای خود را به نسخه 1.83.9 یا بالاتر ارتقا دهند و کلیدهای دسترسی حساس را تعویض کنند.
پژوهشگران امنیتی بهتازگی دو آسیبپذیری جدی در یکی از محبوبترین گیتویهای هوش مصنوعی کشف کردهاند؛ رخنههایی که به نفوذگران اجازه میدهد کنترل کامل سرور را در دست بگیرند، فایلهای حساس و کلیدهای حیاتی API را بدزدند و حتی از راه دور، کدهای مخرب مدنظرشان را اجرا کنند.
ابزاری که این روزها در کانون توجه کارشناسان امنیت قرار گرفته، LiteLLM نام دارد؛ یک پلتفرم متنباز و بسیار کاربردی که به برنامهنویسان و تیمهای فنی اجازه میدهد اپلیکیشنهای خود را بهسادگی به مدلهای زبانی بزرگ (LLM) از ارائهدهندگان مختلف—از جمله غولهایی مثل OpenAI و آنتروپیک (Anthropic)—متصل کنند.
تمام این ارتباطات از طریق یک رابط یکپارچه مدیریت میشود؛ بستری که کاربران در آن میتوانند درخواستها را هدایت کرده، کلیدهای دسترسی API را سازماندهی کنند، سطح دسترسی افراد را زیر نظر بگیرند و میزان مصرف و هزینهها را به دقت بسنجند.
در حال حاضر LiteLLM از حدود ۱۴۰ سرویسدهنده مختلف هوش مصنوعی پشتیبانی میکند و حسابی سر زبانها افتاده است؛ بهطوریکه بیش از ۹۰ میلیون بار در ماه از گیتهاب دانلود میشود و توانسته بیش از ۶۱ هزار ستاره در این پلتفرم به دست بیاورد.
ماجرای رخنههای امنیتی LiteLLM
با این حال، کارشناسان امنیتی در واحد تحقیقات چکپوینت (Check Point Research) بهتازگی از وجود دو باگ خطرناک در LiteLLM پرده برداشتهاند که زنگ خطر را به صدا درآورده است.
اولین رخنه، یک باگ کنترل سطح دسترسی است که در نحوه اعمال مجوزها در LiteLLM وجود دارد. این آسیبپذیری با شناسه CVE-2026-35029 ثبت شده و امتیاز شدت بسیار بالای ۸.۷ از ۱۰ (خطر بالا) را دریافت کرده است. به گفته پژوهشگران، این نقص به کاربرانی که دسترسیهای پایهای و محدودی دارند اجازه میدهد خود را به بخش مدیریت و تنظیمات اصلی گیتوی برسانند؛ در نتیجه آنها میتوانند فایلهای ذخیرهشده روی سرور را بخوانند، اطلاعات ورود مدیران را بازنویسی کنند، بدافزارها را روی سرور دانلود و اجرا نمایند و کنترل سیستم را کاملاً در دست بگیرند.
آسیبپذیری دوم، یک باگ جعل درخواست سمت سرور (SSRF) است که به کاربران گیتوی امکان میدهد سیستم را فریب دهند تا درخواستهای API را به سرورهای شخص ثالث بفرستد. در عمل، نفوذگران میتوانند این درخواستها را به سرورهای تحت کنترل خودشان هدایت کنند؛ از آنجا که این درخواستها حامل کلیدهای احراز هویت شرکتهای هوش مصنوعی هستند، این کلیدها دودستی تقدیم هکرها میشود! مهاجمان هم میتوانند با سوءاستفاده از این اطلاعات، از حساب هوش مصنوعی سازمانها استفاده کرده و قبضهای سرسامآوری روی دستشان بگذارند. این باگ با شناسه CVE-2026-59823 و با نمره ۵.۳ از ۱۰ (شدت متوسط) مشخص شده است.
محققان چکپوینت در این باره توضیح میدهند: «کلیدهایی که یک گیتوی نگهداری میکند، دسترسی مستقیم و هزینهبر به ارائهدهندگان هوش مصنوعی را بدون نیاز به هیچ احراز هویت اضافه فراهم میسازد. با توجه به محبوبیت و جامعه بزرگ کاربران LiteLLM، وجود چنین باگی در این بخش میتواند به یکباره انبوهی از سیستمهای هوش مصنوعی در سراسر دنیا را با بحران مواجه کند.»
نسخههای آسیبپذیر و نحوه رفع مشکل
تیم تحقیقاتی چکپوینت اعلام کرده تمامی سازمانهایی که از نسخههای قدیمیتر از 1.83.9 نرمافزار LiteLLM استفاده میکنند، در برابر هر دو آسیبپذیری آسیبپذیر هستند. تیمهای امنیتی باید دقت کنند که LiteLLM تنها بهصورت مجزا نصب نمیشود، بلکه در دل بسیاری از پلتفرمها و ابزارهای داخلی ساخت برنامههای هوش مصنوعی نیز تعبیه شده است؛ بنابراین ممکن است این گیتوی بدون آنکه بدانید، در گوشهای از زیرساخت سازمان شما مشغول کار باشد.
خوشبختانه توسعهدهندگان LiteLLM با انتشار نسخه 1.83.9 این دو باگ را برطرف کردهاند و از همه کاربران خواستهاند در سریعترین زمان ممکن این آپدیت را نصب کنند. علاوه بر این، توصیه میشود دسترسی تمامی حسابهای کاربری فعال در سیستم بازبینی شود؛ زیرا هر اکانتی میتوانسته برای نفوذ مورد استفاده قرار بگیرد. اگر کوچکترین نشانهای از دسترسی غیرمجاز دیدهاید، حتماً تمام کلیدهای API ارائهدهندگان هوش مصنوعی ذخیرهشده را باطل و جایگزین کنید و مطمئن شوید دسترسیهای واقعی با آنچه تنظیم کردهاید همخوانی دارد.
تیم CPR هشدار میدهد: «حتماً بررسی کنید که کاربران محدود، واقعاً دسترسیهایشان محدود باشد؛ چرا که فاصله میان دسترسیهای تعریفشده و آنچه در عمل پیاده میشود، دقیقاً همان نقطهای است که رخنههایی مثل CVE-2026-35029 بیشترین خسارت را به بار میآورند.»
این پژوهشگران همچنین تأکید میکنند: «حتماً گیتویهای مدلهای زبانی را در ارزیابیهای امنیتی خود بگنجانید و آزمونهای نفوذ و سنجش آسیبپذیری را علاوه بر وباپلیکیشنها و زیرساختهای ابری، به ابزارهای هوش مصنوعی نیز تعمیم دهید.»
به گفته محققان، این دو حفره امنیتی در دستهبندی خطاهای شناختهشده و متداول دنیای نرمافزار قرار دارند و این یعنی زیرساختهای هوش مصنوعی دقیقاً با همان خطرات نرمافزارهای سنتی سازمانی روبهرو هستند. به بیان سادهتر، سازمانها باید امنیت گیتویهای هوش مصنوعی را با همان وسواس و دقتی دنبال کنند که برای هر سیستم حیاتی دیگری در کسبوکارشان در نظر میگیرند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ایجنتهای هوش مصنوعی فلوکر به کمک تیمهای فروش آمدند؛ خداحافظی با جستوجوی دستی مشتریان
پیدا کردن مشتریان جدید و جستوجوی مداوم مشخصات آنها در لینکدین و وب، همیشه کاری وقتگیر و کلافهکننده برای تیمهای فروش بوده است. استارتاپ فلوکر (Floqer) با ارتشی از ایجنتهای هوش مصنوعی وارد میدان شده تا فرایند شناسایی مشتریان، اعتبارسنجی اطلاعات تماس و بهروزرسانی دادههای CRM را کاملاً خودکار کند. این استارتاپ پس از رسیدن به درآمد سالانه ۱.۲ میلیون دلاری، حالا قصد دارد فناوری خود را بهصورت متنباز در اختیار همگان قرار دهد.
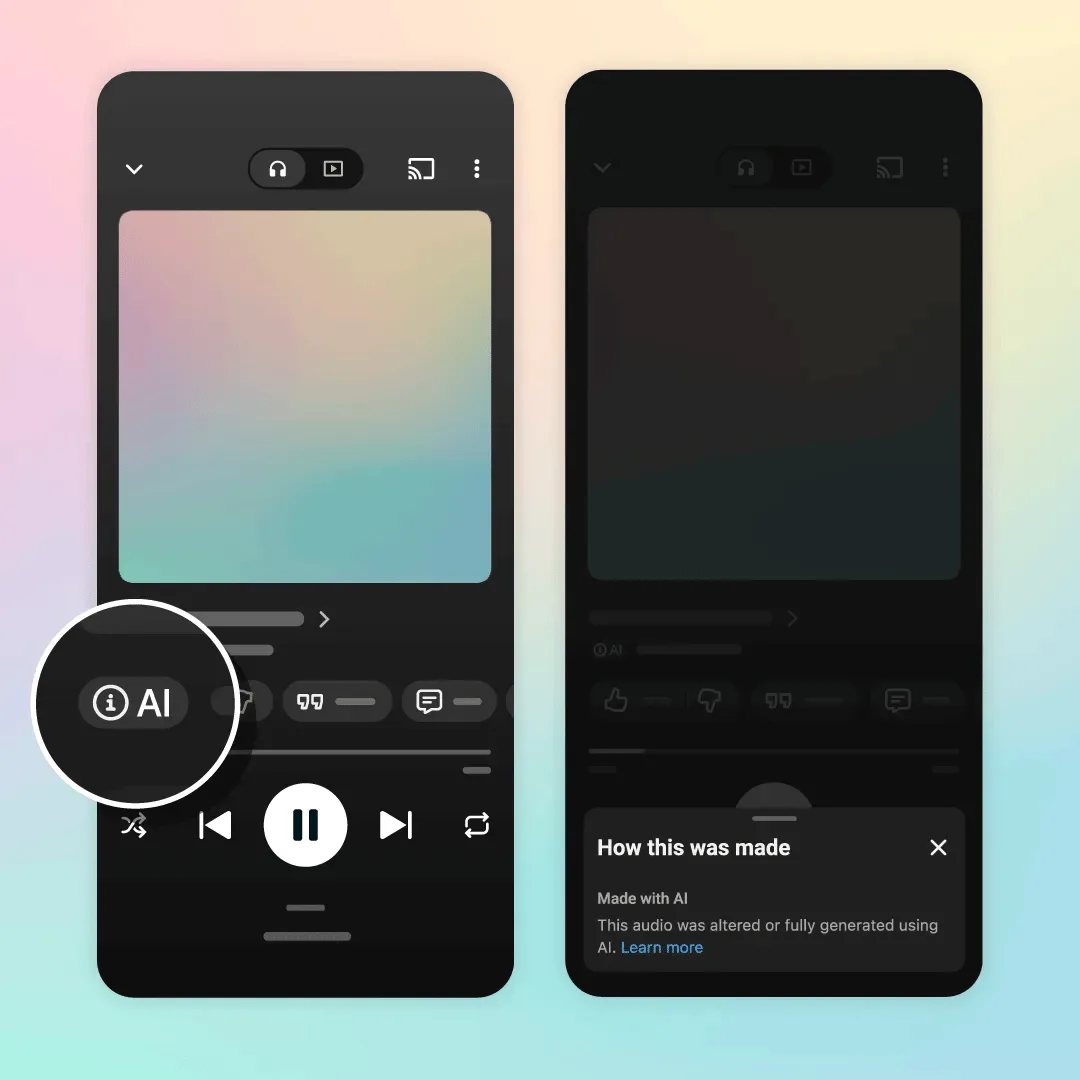
سیل آهنگهای هوش مصنوعی در پلتفرمهای استریم؛ یوتیوب موزیک سیستم برچسبگذاری جدید را کلید زد
با افزایش چشمگیر تولید موسیقی با هوش مصنوعی و ورود موج عظیمی از این قطعات به سرویسهای پخش، یوتیوب موزیک سیستم برچسبگذاری جدیدی برای شفافسازی نحوه ساخت قطعات معرفی کرد. از این پس کاربران میتوانند با مشاهده برچسب ویژه در صفحه پخش، بهراحتی تشخیص دهند که یک آهنگ بهطور کامل یا جزئی توسط ابزارهای هوش مصنوعی ساخته شده است.
دستانداز هوشمندانه آپاتی پیش پای شیادان: ایجنتهای هوش مصنوعی که عمداً فریب میخورند تا مچ کلاهبردارها را بگیرند!
در حالی که بیشتر شرکتها از هوش مصنوعی برای توسعه سریعتر محصولات یا خودکارسازی امور استفاده میکنند، استارتاپ استرالیایی آپاتی (Apate) ارتشی از ایجنتهای هوشمند را به عنوان طعمه به دل ارتباطات مشکوک میفرستد. این ایجنتها با سرگرم کردن شیادان، تا امروز ۱۷ سال از وقت باارزش آنها را تلف کرده و با استخراج اطلاعات حساسی مثل شماره حسابها و کیفپولهای دیجیتال، سدی نفوذناپذیر در اختیار بانکها و سازمانهای امنیتی قرار دادهاند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.