رکوردشکنی زودهنگام ایجنت جدید متا؛ «میوز» تمام رقبا را در بلعیدن دادهها شکست داد!
ایجنت هوش مصنوعی جدید متا به نام «میوز» تنها یک ماه پس از عرضه، عنوان یکی از حریصترین ابزارها در جمعآوری دادههای شخصی را از آن خود کرده است. طبق بررسیهای تخصصی سرفشارک، این ایجنت با سرک کشیدن به ۳۱ دسته داده حساس از جمله ایمیلها، تقویم و حسابهای بانکی، نمایه دیجیتالی دقیقی از کاربران میسازد. اکنون با توجه به پیشینه پرحاشیه متا و نقایص امنیتی گزارششده در میوز، نگرانیها درباره سپردن کلیدهای زندگی دیجیتال به این دستیار هوشمند شدت گرفته است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- بررسیهای امنیتی سرفشارک نشون میده ایجنت هوش مصنوعی جدید متا به نام «میوز» (Muse) تنها تو یک ماه موفق شده عنوان یکی از حریصترین ابزارها در بلعیدن اطلاعات شخصی رو به دست بیاره و فقط از Meta AI کمتر داده جمع میکنه.
- متا میوز از میان ۳۵ دستهبندی مختلف اطلاعات، به ۳۱ نوع داده فوقالعاده حساس کاربران (از ایمیل و حسابهای بانکی گرفته تا موقعیت مکانی و حتی دادههای بیومتریک و ژنتیکی) دسترسی پیدا میکنه.
- کارشناسان با اشاره به سوابق جنجالی متا و آسیبپذیریهای امنیتی میوز هشدار دادن که جریمههای سنگین چند میلیارد دلاری هم نتونسته اشتهای سیریناپذیر غولهای فناوری برای دستاندازی به حریم خصوصی کاربران رو مهار کنه.
- هشدار سرفشارک: متا میوز حریصترین چتبات در جمعآوری دادههای کاربران است
- تنها Meta AI از این ایجنت جدید تشنهتر به داده است
- این سرویس امنیتی بار دیگر نسبت به سپردن اطلاعات حساس به غولهای فناوری هشدار میدهد
هنوز یک ماه هم از عرضه ایجنت هوش مصنوعی «متا میوز» (Meta Muse) نگذشته، اما در همین مدت کوتاه توانسته در رقابت جمعآوری و بلعیدن دادههای کاربران، رتبه اول را از تمام رقبا برباید!
این هشدار جدی از سوی سرفشارک (Surfshark)، یکی از ارائهدهندگان مطرح خدمات امنیتی و ویپیان، مطرح شده که بهتازگی در یک پژوهش تحلیلی، چتباتهای هوش مصنوعی را از نظر میزان نقض حریم خصوصی رتبهبندی کرده است. یافتههای این گزارش نشان میدهد ایجنت هوش مصنوعی جدید متا به نام میوز که در قالب شخصیت جالی (Jolly) با ظاهری شبیه به عروسکهای محبوب لابوبو معرفی شده و وعده انجام خودکار کارها را به کاربران میدهد، در زمینه برداشت اطلاعات شخصی از همه رقبای خود سبقت گرفته است.
در حال حاضر تنها یک ابزار هوش مصنوعی دیگر بین میوز و صدر جدول دستدرازی به دادهها فاصله انداخته است: برادر بزرگتر آن، یعنی چتبات اصلی Meta AI، که همچنان پیشتاز بیرقیب جمعآوری انبوه دادههای شخصی باقی مانده است.
اشتهای سیریناپذیر برای دادههای کاربران
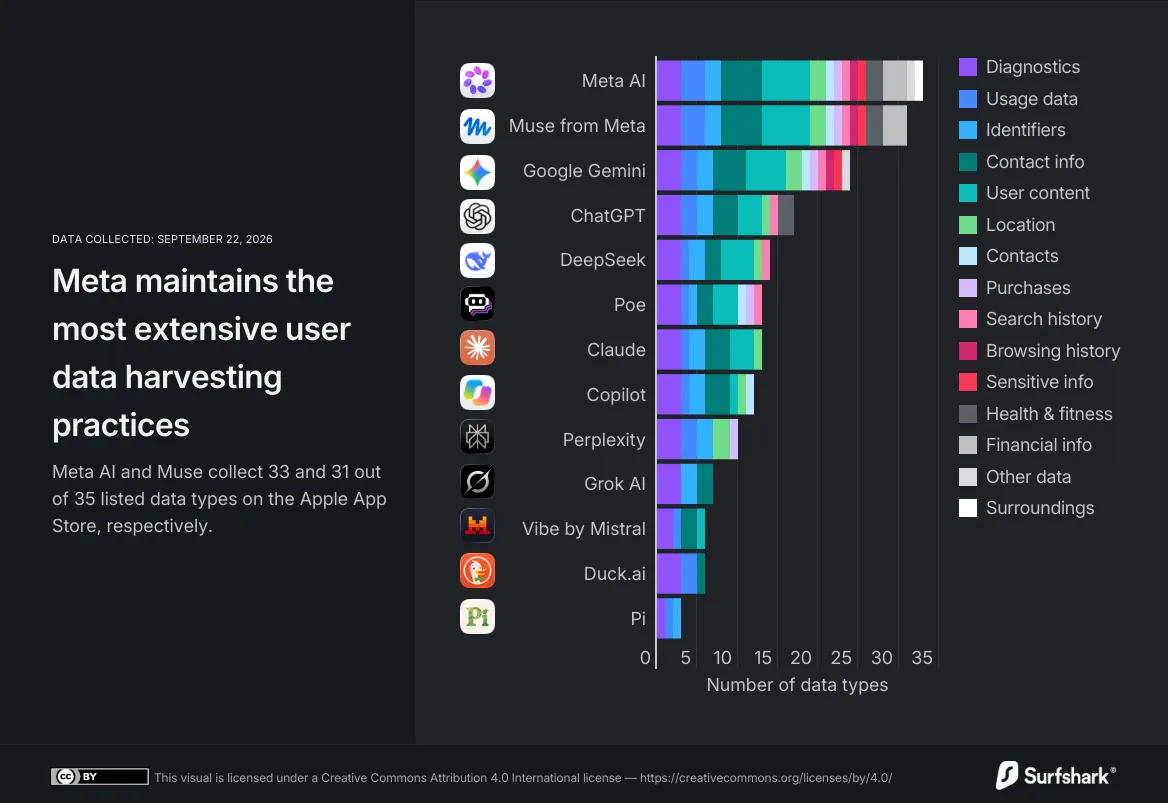
سرفشارک با صراحت تأکید میکند: «متا در زمینه جمعآوری اطلاعات شخصی رقیب ندارد!» این مجموعه امنیتی برای اثبات ادعای خود، ۱۳ چتبات پرکاربرد هوش مصنوعی را بر اساس انواع اطلاعاتی که طبق برچسبهای حریم خصوصی اپ استور اپل جمعآوری میکنند، با یکدیگر مقایسه کرده است.
نتایج واقعاً شوکهکننده است: متا میوز و Meta AI تقریباً دو برابر بیشتر از رقبای خود به انواع مختلف اطلاعات کاربران سرک میکشند و از میان ۳۵ دستهبندی داده، به ترتیب ۳۱ و ۳۳ نوع مختلف را جمعآوری میکنند!
در جایگاه بعدی، Google Gemini با جمعآوری ۲۴ نوع داده قرار دارد. نکته نگرانکننده اینجاست که این جمع سهنفره (میوز، متا هوش مصنوعی و جمینای) به شکلی بیسابقه اطلاعات فوقالعاده حساسی مانند تبار قومی، تمایلات فردی، عضویت در اتحادیهها، دیدگاههای سیاسی، اطلاعات ژنتیکی و دادههای بیومتریک افراد را ذخیره میکنند.
چتبات محبوب ChatGPT با ۱۷ نوع داده در رتبه چهارم قرار گرفته است؛ رقمی که نسبت به سال گذشته افزایشی ۷۰ درصدی و نگرانکننده را نشان میدهد و دامنه جمعآوری اطلاعات آن حالا به دادههای سلامت و تناسب اندام، فایلهای ضبط صدا و تاریخچه جستجوهای کاربر هم کشیده شده است.
علاوه بر این، چتباتهای Gemini، Meta AI، Muse و Perplexity موقعیت مکانی دقیق کاربران را ثبت میکنند؛ در حالی که ChatGPT، DeepSeek، Claude و Copilot به دریافت موقعیت مکانی تقریبی بسنده میکنند.
از طرف دیگر، مدال کمترین میزان سرک کشیدن به اطلاعات کاربران به چتباتهای Pi، Duck.ai و Mistral Vibe میرسد؛ جایی که چتبات Pi با رویکردی تحسینبرانگیز، تنها شناسه کاربری، تعامل با محصول و گزارشهای خرابی نرمافزار را ثبت میکند.
در حالی که متا ایجنت میوز را به عنوان ابزاری معرفی میکند که اهداف کاربر را درک کرده و کارها را به صورت خودکار پیش میبرد، سرفشارک هشدار میدهد که مدل گسترده جمعآوری داده توسط این برنامه مبتنی بر ایجنتهای هوش مصنوعی (Agentic AI)، نگرانی وحشتناکی برای حریم خصوصی آنلاین به شمار میرود.
در واقع ماهیت تهاجمی میوز به آن اجازه میدهد حجم عظیمی از دادههای فوقالعاده حساس را از تقویم، ایمیلها و حسابهای بانکی شما بیرون بکشد. سپس این اطلاعات را با دادههای زمینهای به دست آمده از مکالمات و تعاملات شما ترکیب میکند و در نتیجه موفق میشود پروفایلی فوقالعاده دقیق از تمام ابعاد هویت دیجیتال شما ترسیم کند.
سپس این اطلاعات میتواند با سایر مجموعهدادهها برای اهداف تبلیغاتی یا آموزش مدلهای هوش مصنوعی ادغام شود؛ اتفاقی که عملاً کنترل کاربران بر نحوه ذخیره، فروش یا حتی احتمال نشت و آسیب دیدن دادههایشان را به صفر نزدیک میکند.
ماجرا زمانی نگرانکنندهتر میشود که بدانیم یک پژوهشگر امنیت سایبری پیش از این هشدار داده بود که میتوان با فریب دادن میوز، فایلهای صوتی ضبطشده کاربران را مستقیماً به سرور هکرها فرستاد! همچنین برخی کاربران گزارش دادهاند که این ابزار پیامهای شخصی آنها را بدون اجازه خوانده و حتی در پاسخ به کاربر دروغ گفته است؛ علاوه بر این، مواردی هم از خطاهای فاحش عملکردی این ایجنت گزارش شده که منجر به افشای اطلاعات حساس کاربران شده است.
هرچند هنوز بحثهای زیادی وجود دارد که آیا میوز واقعاً همان ابزار کارآمدی است که متا ادعا میکند یا بیشتر از آنکه به بهرهوری کاربر کمک کند، وقت او را هدر میدهد؛ اما نگرانی عمیقتری هم در میان کاربران شکل گرفته است: سپردن تمام کلیدهای زندگی دیجیتال به شرکتی که در تمام این سالها هرگز بابت درآمدزایی و تجارت با دادههای کاربران ذرهای ابراز پشیمانی نکرده است!
در حال حاضر متا با پروندهها و جریمههای سنگینی دستوپنجه نرم میکند؛ از دعوی ۱۸ میلیارد دلاری پیرامون اعتیاد نوجوانان گرفته تا جریمه ۱.۲ میلیارد یورویی به دلیل مدیریت نادرست دادههای کاربران در سال ۲۰۲۳. جالب است بدانید این همان شرکتی است که عینکهای هوشمند جنجالیاش به دلیل ضبط مخفیانه تصاویر دیگران بدون رضایت آنها، حاشیههای فراوانی آفریده و حتی گزارشهایی از کاربرد آن در آزار و تعقیب افراد منتشر شده است.
با تمام این اوصاف، به نظر میرسد فاصله گرفتن از این جاروبرقی بزرگ اطلاعاتی برای مدتی طولانیتر، میتواند هوشمندانهترین و بهترین تصمیم ممکن باشد!
جریمههای مالی چارهساز نیست؛ قوانین اجرایی محکمتری نیاز است
علاوه بر این، اگرچه چنین جریمههایی نجومی به نظر میرسند، اما واقعیت نگرانکننده این است که بار مالی این تنبیهها به ندرت برای شرکتهای بزرگ فناوری بازدارنده است؛ شرکتهایی که ارزش بازار آنها به صدها میلیارد دلار میرسد.
مجموعه پروتون (Proton) در پژوهش قبلی خود نشان داده بود که ۷.۸ میلیارد دلار جریمه حریم خصوصی و ضد رقابتی اعمالشده بر غولهای فناوری در سال ۲۰۲۵، توسط این شرکتها ظرف کمتر از یک ماه پرداخت میشود!
با این حال، کارشناسان حقوقی معتقدند ماجرا پیچیدهتر است و نهادهای قانونگذار به دنبال اصلاحات هدفمند هستند. از یک سو، رگولاتورها در حال افزایش چشمگیر سقف جریمهها هستند و به سمت توافقهای غولپیکری مانند جریمه ۱.۵ میلیارد دلاری آنتروپیک و ۱.۴ میلیارد دلاری متا حرکت میکنند.
از سوی دیگر، چالش اصلی در حال حاضر قابلیت اجرای این قوانین است؛ بهویژه که برخی شرکتها با استفاده از خلأهای قانونی از پرداخت جریمهها طفره میروند. برای مثال، استارتاپ کلیرویو ایآی (Clearview AI) موفق شد با این ادعا که تحت صلاحیت قضایی اروپا قرار ندارد، از پرداخت ۱۰۵ میلیون دلار جریمه تعیینشده توسط چهار نهاد نظارتی اروپایی شانه خالی کند.
با این وجود، همانطور که تحلیلگران حقوقی اشاره میکنند: «حتی اگر این جریمههای اولیه برای غولهای فناوری ناچیز باشد، ارزش واقعی آنها در ایجاد رویههای قضایی محکم و قوانینی است که شیوه عملکرد آینده هوش مصنوعی را مشخص خواهند کرد.»
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ترکیب جادویی گویندگی و موسیقی متن فقط با یک پرامپت؛ قابلیت جذاب Suno Speech از راه رسید!
استارتاپ محبوب سونو با معرفی قابلیت آزمایشی Speech، گام هیجانانگیز دیگری در دنیای صوت برداشته است. این مدل هوش مصنوعی میتواند متن شما را تحویل بگیرد و همزمان نریشن را همراه با موسیقی متنی هماهنگ در قالب یک قطعه صوتی یکپارچه بسازد. با این نوآوری، دردسرهای میکس و ادیت دستی صدا برای تولیدکنندگان محتوا به حداقل خواهد رسید.
آزمایش جنجالی روی ۱۰ مدل هوش مصنوعی: تعصب جنسیتی همهجا هست، اما با نتایجی کاملاً متناقض!
نتایج بررسی ۱۰ مدل زبانی بزرگ از ۹ شرکت نامدار نشان میدهد که سوگیری جنسیتی همچنان در هوش مصنوعی موج میزند، اما جهتگیری این تعصبها در هر سیستم کاملاً متفاوت است. این ناهمگونی عجیب باعث شده تا توسعهدهندگان نتوانند نتایج یک مدل را به سایر مدلها تعمیم دهند و ناچار باشند رفتار هر ابزار را جداگانه بسنجند.
خرابکاری باتها و دیپفیکها در تحقیقات کاربری؛ بحران هویتهای تقلبی بیخ گوش تیمهای محصول!
ابزارهای در دسترس هوش مصنوعی و دیپفیکها کار جعل هویت را آنقدر آسان کردهاند که حالا بلای جان تحقیقات کاربری شدهاند. طبق بررسیهای جدید، ۹۵ درصد از پژوهشگران کیفی با ورود کاربران تقلبی مواجه شدهاند؛ مشکلی جدی که دادههای تیمهای توسعه را مسموم کرده و مسیر ساخت محصولات دیجیتال را به بیراهه میبرد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.