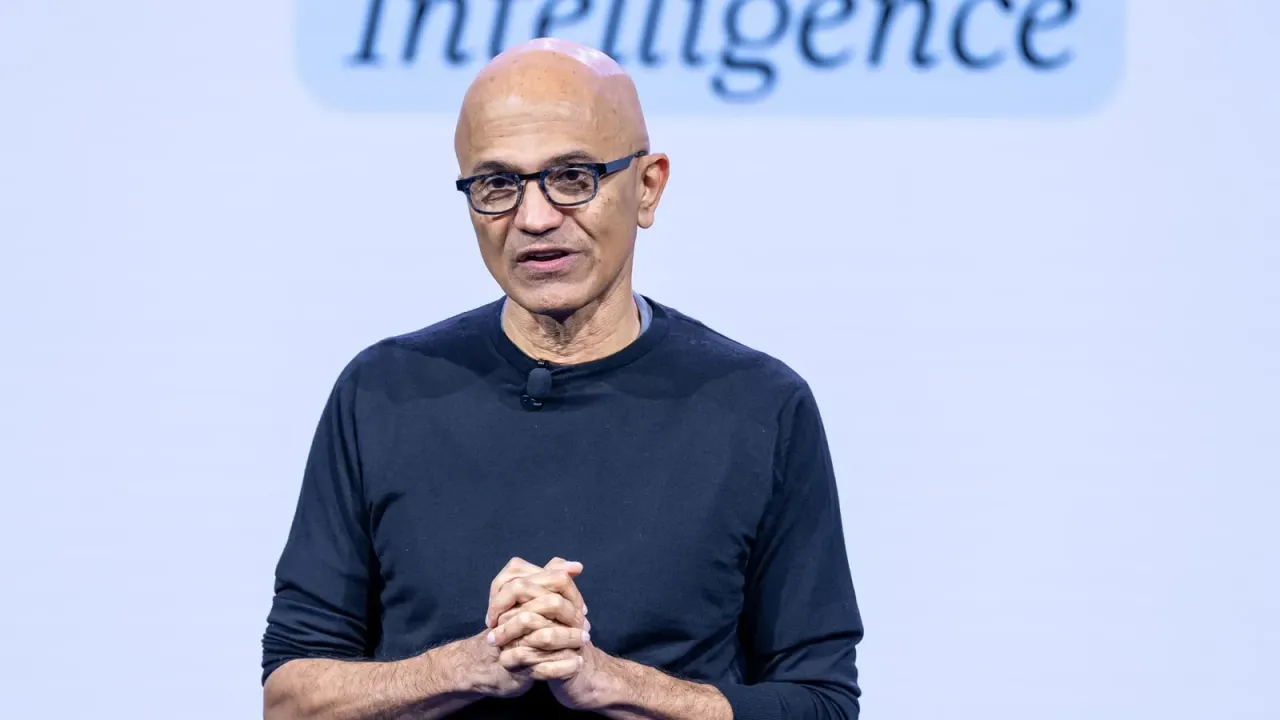
ساتیا نادلا، مدیرعامل مایکروسافت: «هوش مصنوعی حتماً باید ترمز اضطراری داشته باشه تا کنترلش دست انسان بمونه»
ساتیا نادلا، مدیرعامل مایکروسافت، خواستار طراحی یک «ترمز اضطراری» تحت کنترل انسان برای سیستمهای پیشرفته هوش مصنوعی شد تا بتوان فعالیت آنها را در صورت بروز خطا فوراً متوقف کرد. او تأکید کرده که قابلاعتمادترین سیستمهای ابرهوش مصنوعی آنهایی هستند که کمترین نیاز را به اعتماد کورکورانه داشته باشند و سازوکارهای نظارتی مستقل آنها را مهار کند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- ساتیا نادلا، مدیرعامل مایکروسافت، اعلام کرد سیستمهای پیشرفته هوش مصنوعی حتماً باید به یک «ترمز اضطراری» تحت کنترل انسان مجهز بشن تا بشه اونا رو وسط کار متوقف یا خاموش کرد.
- او معتقده باید دور مدلهای غیرقابلپیشبینی هوش مصنوعی، حصار مهندسی سفتوسخت کشید و حتی با مدلهای مرزی و پیشرفته مثل یک «ریسک امنیتی داخلی» برخورد کرد.
- این هشدارها در حالیه که چهرههایی مثل ایلان ماسک و مدیران آنتروپیک نگران خطرات مرگبار هوش مصنوعی هستن، اما دونالد ترامپ برای عقب نماندن از چین با کند شدن روند توسعه مخالفت میکنه.
نکات کلیدی
- ساتیا نادلا، مدیرعامل مایکروسافت، اعلام کرد که سیستمهای پیشرفته هوش مصنوعی باید حتماً به قابلیت مهار، نظارت مستقل و یک «ترمز اضطراری» مجهز باشند.
- برخی دیگر از رهبران برجسته دنیای هوش مصنوعی و فناوری نیز خواستار تدابیر ایمنی سفتوسختتر و حتی کاهش سرعت توسعه مدلهای مرزی شدهاند.
- در سوی مقابل، دونالد ترامپ با هرگونه کند کردن روند پیشرفت هوش مصنوعی آمریکا مخالفت کرده، هرچند دولتش یک کارگروه ویژه با تمرکز بر ایمنی هوش مصنوعی تشکیل داده است.
ساتیا نادلا، رئیس هیئتمدیره و مدیرعامل مایکروسافت، روز شنبه تأکید کرد که سیستمهای پیشرفته هوش مصنوعی باید همراه با سازوکارهای مهارکننده، نظارتهای مستقل و یک «ترمز اضطراری» طراحی بشن؛ امکانی که به افراد مجاز اجازه میده مدل هوش مصنوعی رو درست وسط انجام کارش متوقف یا کاملاً خاموش کنن.
نادلا در پستی در شبکه اجتماعی ایکس (توییتر سابق) نوشت: «ما باید دور مدلهای غیرقطعی و پیشبینیناپذیر هوش مصنوعی، یک ساختار مهندسی قطعی و محکم، کنترلهای انسانی و دستورالعملهای اجرایی مطمئن بچینیم؛ و هر جا استانداردهای فعلی صنعت جوابگو نیست، استانداردهای جدیدی تعریف کنیم.»
او در ادامه توضیح داد: «یکی از راههای ساخت چنین سیستمی اینه که با مدلهای پیشرفته و مرزی—چه مدلهای با وزن بسته و چه متنباز—دقیقاً مثل یک «ریسک امنیتی داخلی» (تهدید بالقوه نفوذی) رفتار کنیم.»
این صحبتهای نادلا در شرایطی مطرح میشه که موجی از هشدارها از طرف مدیران ارشد و پژوهشگران برجسته به راه افتاده؛ از بیل گیتس (همبنیانگذار مایکروسافت) و داریو آمودی (مدیرعامل آنتروپیک) گرفته تا سم آلتمن (مدیرعامل OpenAI) و ایلان ماسک (مدیرعامل اسپیسایکس)، همگی نسبت به ناکافی بودن پروتکلهای ایمنی و سرعت سرسامآور پیشرفت هوش مصنوعی هشدار دادهان.
بحث ایمنی هوش مصنوعی ماه گذشته جنجالیتر هم شد؛ زمانی که یکی از پژوهشگران هوش مصنوعی با انتقاد شدید از شرکت آنتروپیک استعفا داد و این شرکت و رقیب اصلیاش، یعنی OpenAI رو متهم کرد که دارن «با جون آدمها قمار میکنن». ساعاتی بعد در همان روز، یکی از مدیران همترازی و ایمنی آنتروپیک هم اعلام کرد احتمال بیش از ۱۰ درصدی وجود داره که هوش مصنوعی ظرف یک دهه آینده «تمام نسل بشر رو به کام مرگ بکشونه».
در نقطه مقابل، دونالد ترامپ بارها این خطرات آخرالزمانی رو رد کرده و تأکید داشته که آمریکا باید به هر قیمتی جلوتر از چین حرکت کنه. با این حال، دولت ترامپ اخیراً یک گروه ویژه تحت عنوان «نیروی هوش مصنوعی» (AI Force) به سرپرستی جی کلیتون (مدیر اطلاعات ملی) راهاندازی کرده تا علاوه بر تسهیل مسیر رشد این صنعت، جلوی عوامل مخرب رو هم بگیره.
مدیرعامل مایکروسافت در یادداشت روز شنبه خود همچنین یادآور شد که سیستمهای هوش مصنوعی باید بر پایه «اصول مشاهدهپذیری و شفافیت» بنا بشن.
به گفته نادلا، این اصول مواردی مثل تنوع مدلها، ثبت ردپای رفتاری و قابلفهم برای انسان از تصمیمات مدل، آزمایش و ارزیابی مداوم سیستم، کنترلها و حسابرسیهای مستقل، قابلیت مهار مدل و البته شفافسازی و گزارش فوری حوادث و خطرات رو در بر میگیره.
نادلا در پایان نتیجهگیری جالبی کرد و نوشت: «قابلاعتمادترین سیستم ابرهوش مصنوعی (Super Intelligence)، سیستمی نیست که ما بیشترین اعتماد رو به خود مدلش داشته باشیم؛ بلکه سیستمیه که به ما اجازه بده کمترین نیاز به اعتماد رو به مدل داشته باشیم.»
مطالب مرتبط و پیشنهادی
تله تازه هکرها برای کاربران کلود: سوءاستفاده از تبلیغات گوگل و بینگ برای نفوذ به سیستمهای مک!
هکرها با ابداع روشی جدید به نام «Adception»، تبلیغات گوگل و ریدایرکتهای معتبر موتور جستوجوی بینگ را دستمایه قرار دادهاند تا کاربران به جای نسخه واقعی هوش مصنوعی کلود (Claude)، بدافزارهای خطرناک را روی سیستمعامل مک اجرا کنند. در این کمپین فریبنده، مهاجمان ظاهر سایت دانلود آنتروپیک را شبیهسازی کرده و با دستکاری دستورات ترمینال، کاربران را فریب میدهند.
فتح چالش امنیتی بایدو توسط سیستم ARTEX؛ ایجنتهای هوش مصنوعی چگونه برای هک دست به یکی میکنند؟
پروژه منبعباز ARTEX با پیروزی در چالش آفند و پدافند شرکت بایدو، نگاهها را به نسل جدید ابزارهای تست نفوذ جلب کرده است. این سیستم به کمک گرافهای پیوندی، چندین ایجنت هوش مصنوعی را برای پیشبرد زنجیرههای طولانی حمله هماهنگ میکند و ردپای شفافی از تمامی تصمیمات آنها بر جای میگذارد.
خداحافظی سازندگان ادیتور Zed با پول ریکوئستهای گیتهاب: ثبت ۵۷۰ تغییر موفق با ایجنتهای هوش مصنوعی!
تیم توسعهدهنده ادیتور محبوب Zed پس از ثبت موفق ۵۷۰ تغییر در کدهای خود به دست ایجنتهای هوش مصنوعی، ارسال پول ریکوئستهای سنتی گیتهاب را در مخزن داخلی خود به کلی متوقف کرد. سازندگان Zed با افزودن قابلیت منشن و صفبندی هوشمند به محیط دلتا (Delta)، بازبینی کدها را به تردهای زنده و مشارکتی انتقال دادهاند. این شرکت اعلام کرده که قصد دارد ظرف ماههای آینده تمام فرایند توسعه داخلیاش را به طور کامل از گیتهاب خارج کند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.