رخنه امنیتی در ابزار هوش مصنوعی OpenCode؛ سرقت کلیدهای API برای حملات تقطیر مدل
پروژه متنباز و دستیار کدنویسی OpenCode از نفوذ به سیستمهای خود و افشای کلیدهای API کاربران خبر داد. مهاجمان با سوءاستفاده از این دسترسی، حملات گستردهای موسوم به تقطیر مدل اجرا کرده و هزینههای ابری سنگینی را روی دست شماری از توسعهدهندگان گذاشتهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- رخنه امنیتی در پلتفرم OpenCode به افشای کلیدهای API حدود ۱٫۴ درصد از کاربران متصل به ارائهدهندگان بزرگی همچون گوگل، اوپنایآی و آنتروپیک منجر شد.
- مهاجمان با بهکارگیری ایجنتهای هوش مصنوعی حملهای ۴۸ ساعته با روش تقطیر مدل ترتیب دادند تا با ارسال کوئریهای غیرمجاز، مدلهای کوچکتر خود را آموزش دهند.
- این نفوذ خسارتهای مالی چندصد تا ۱۷۰۰ دلاری و تعلیق پروژهها در گوگل کلود را در پی داشت و توسعهدهندگان OpenCode از احتمال جبران این هزینهها سخن گفتهاند.
پروژه متنباز و دستیار کدنویسی هوش مصنوعی OpenCode به گروهی از کاربران خود اطلاع داده است که کلیدهای API ذخیرهشده آنها برای ارتباط با سرویسدهندگان خارجی، در جریان یک رخنه امنیتی افشا شده است.
شماری از کاربران گزارش دادهاند که این حادثه به ثبت هزینههای غیرمجاز برای حسابهای API و در نهایت مسدود یا تعلیق شدن پروژههای آنها در گوگل کلود منجر شده است.
طبق اعلام مدیران این پروژه، رخنه امنیتی یادشده حدود ۱٫۴ درصد از کاربران کنسول OpenCode را تحت تأثیر قرار داده است و برخی از آنها از تحمیل هزینههای غیرمجاز بیش از ۱۷۰۰ دلار تنها در طول یک شب خبر دادهاند.
پلتفرم OpenCode یک ایجنت هوش مصنوعی برای برنامهنویسی است که بدون وابستگی به یک مدل خاص عمل میکند. این ابزار به توسعهدهندگان امکان میدهد از طریق ترمینال، نرمافزار دسکتاپ یا ادیتور کد، دستورهای خود را به زبان طبیعی بنویسند و برای درک کدهای موجود، پیادهسازی قابلیتهای جدید یا رفع باگها از هوش مصنوعی کمک بگیرند.
کاربران میتوانند مدلهای هوش مصنوعی توسعهدادهشده توسط ارائهدهندگان مختلف را به کنسول OpenCode متصل کنند تا چرخه توسعه نرمافزار روانتر و تا جای ممکن خودکارسازی شود.
حمله با تکنیک تقطیر مدل
تیم OpenCode روز شنبه اعلام کرد هدف یک حمله تقطیر (Distillation Attack) در مقیاس وسیع قرار گرفته است. این حمله تنها توسعهدهندگانی را تحت تأثیر قرار داده که کلیدهای API ارائهدهندگان خارجی، از جمله آنتروپیک، اوپنایآی و گوگل را در این سیستم ثبت کرده بودند.
مدیر پروژه OpenCode در این باره اعلام کرد: «ما شب گذشته با یک رخنه امنیتی ناشی از حمله گسترده تقطیر مدل روبهرو شدیم که ۱٫۴ درصد از کاربران کنسول OpenCode را تحت تأثیر قرار داد.»
او در ادامه افزود: «صبح امروز به تمام افراد آسیبدیده از طریق ایمیل اطلاعرسانی کردیم. بنابراین اگر ایمیلی دریافت نکردهاید، جای نگرانی نیست و حساب شما امن مانده است؛ چراکه این رخنه صرفاً به بخشی از کاربران مربوط میشد که حسابهای خارجی خود را به پلتفرم متصل کرده بودند.»
تقطیر در اصل یک تکنیک مشروع و پرکاربرد در یادگیری ماشین است که در آن، مدلهای کوچکتر هوش مصنوعی با تکیه بر پاسخهای تولیدشده توسط مدلهای بزرگتر و قدرتمندتر آموزش داده میشوند. هدف اصلی از این روش، ساخت مدلهایی ارزانتر و سریعتر است که بتوانند بخش عمدهای از توانمندیهای مدلهای پیشرفته را با هزینه پردازشی بسیار پایینتر حفظ کنند.
با این حال، این تکنیک زمانی به یک حمله سایبری تبدیل میشود که مهاجمان برای آموزش مدلهای خود، با ارسال انبوهی از استعلامها و کوئریهای غیرمجاز از طریق حسابهای دیگران، منابع مالی و محاسباتی آنها را سرقت کنند.
دکس راد، همبنیانگذار OpenCode، اعلام کرد مهاجمان دستکم به مدت ۴۸ ساعت با بهکارگیری ایجنتهای هوش مصنوعی، سیستمهای این شرکت را هدف قرار داده بودند.
او همچنین توضیح داد روند ردیابی و بررسی مهاجمان توسط تیم توسعه زمانی با اختلال مواجه شد که مدلهای هوش مصنوعی مورد استفاده آنها، به دلیل فعال شدن سازوکارهای امنیتی توکار، از پاسخ به برخی درخواستهای فنی برای تحلیل این حمله امتناع کردند.
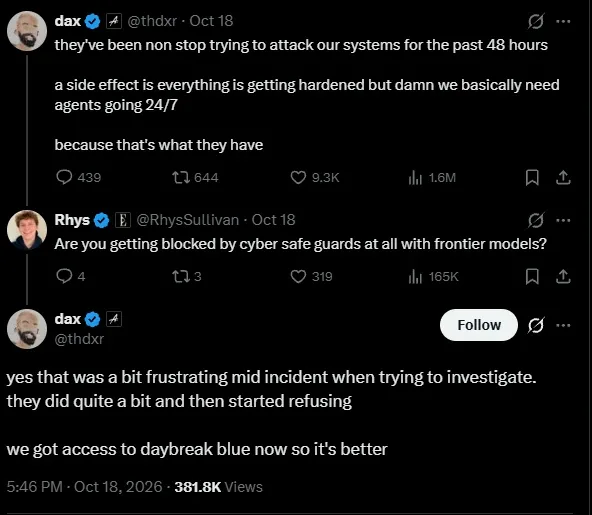
راد تأکید کرد اوضاع پس از آن به حالت پایدار بازگشت که OpenCode برای اقدامات دفاعی و مهار نفوذ، استفاده از مدل امنیت سایبری Daybreak متعلق به شرکت اوپنایآی را آغاز کرد؛ مجوزی که روز شنبه برای این پروژه صادر شد.
در ایمیل ارسالشده برای کاربران آسیبدیده خاطرنشان شده است که نخستین زمان احتمالی افشای کلیدهای خصوصی، ۱۷ اکتبر ۲۰۲۶ ساعت ۰۰:۳۰ به وقت جهانی (UTC) بوده و بر اساس شواهد موجود، هیچ داده دیگری از کاربران به سرقت نرفته است.
مسئولان OpenCode همچنین اعلام کردند برای پیگیری دقیق این موضوع و ایمنسازی بیشتر با گوگل، اوپنایآی و آنتروپیک در حال همکاری هستند، اما در حال حاضر نمیتوانند جزئیات بیشتری از این پرونده را فاش کنند.
گزارشهای کاربران حاکی از آن است که پس از درز کلیدهای اختصاصی، مبالغی بین چندصد دلار تا ۱۷۰۰ دلار برای آنها ثبت شده است. با این حال، در پیام ارسالی OpenCode به قربانیان، به احتمال جبران خسارت و بازپرداخت این هزینهها برای افراد آسیبدیده اشاره شده است.
برخی از توسعهدهندگان نیز گزارش دادهاند که گوگل پس از شناسایی «فعالیتهای مخرب و مشکوک که با سوءاستفاده از منابع تسخیرشده همخوانی دارد»، پروژههای آنها را مسدود کرده است.
پیگیریها برای دریافت توضیحات و جزئیات تکمیلی از تیم توسعهدهنده OpenCode تا زمان انتشار این گزارش هنوز بیپاسخ مانده است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
رویداد جدید اپل برای ۲۸ اکتبر تأیید شد؛ آیا نخستین مکبوک لمسی تاریخ در راه است؟
اپل با ارسال دعوتنامههای رسمی، از برگزاری رویداد رونمایی جدیدی در تاریخ ۲۸ اکتبر با عنوان «Pro and tell» خبر داد. تحلیلگران پیشبینی میکنند این شرکت علاوه بر معرفی مکهای مجهز به تراشههای قدرتمند اختصاصی برای پردازش هوش مصنوعی، سرانجام از نخستین لپتاپ لمسی خود نیز پرده بردارد.
مینیمکس از مدل M3.1 Flash رونمایی کرد؛ افشای هویت مدل مرموز Space Bunny پس از ۲۰۰ تریلیون توکن
استارتاپ چینی مینیمکس رسماً مدل هوش مصنوعی M3.1 Flash را معرفی و تأیید کرد این ابزار همان مدل مرموز Space Bunny در پلتفرم اوپنروتر بوده است. این مدل کمهزینه که بیش از ۲۰۰ تریلیون توکن را در دوره آزمایشی پردازش کرده، برای کدنویسی، وبگردی و اجرای سناریوهای پیچیده ایجنتها طراحی شده است.
طعمههای جذاب هوش مصنوعی؛ کدام ایمیلهای فیشینگ بیشترین قربانی را از شرکتها میگیرند؟
بررسیهای جدید کسپرسکی نشان میدهد ایمیلهای فیشینگ با موضوع هوش مصنوعی و فناوری، بالاترین نرخ کلیک را ثبت کردهاند و نزدیک به نیمی از کارمندان فریب آنها را میخورند. این گزارش هشدار میدهد که با ظهور هوش مصنوعی مولد، تشخیص پیامهای جعلی برای سازمانها بهشدت دشوارتر شده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.