پرپلکسیتی پلتفرم SPACE را برای اجرای امن و ایزوله کدهای ایجنتهای هوش مصنوعی متنباز کرد
شرکت پرپلکسیتی پلتفرم اختصاصی خود با نام SPACE را تحت مجوز آپاچی ۲٫۰ بهصورت متنباز منتشر کرد. این سامانه با بهرهگیری از ماشینهای مجازی فایرکرکر، محیطی ایزوله و پرسرعت برای اجرای کدهای تولیدشده توسط ایجنتهای هوش مصنوعی در مقیاس میلیونها ساندباکس روزانه فراهم میآورد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پرپلکسیتی سامانه SPACE را تحت لایسنس آپاچی ۲٫۰ متنباز کرد تا اجرای کدهای هوش مصنوعی در محیطی کاملاً امن و ایزوله انجام شود.
- این پلتفرم با جداسازی نشستها و ثبت اسنپشاتهای افزایشی از حافظه و دیسک، سرعت ساخت ساندباکسها را تا ۵ برابر ارتقا میدهد.
- آزمایشهای تیم قرمز نشان دادند قرنطینه کدهای مخرب نفوذناپذیر است، اما بستن مسیرهای نشت شبکه به تدابیر امنیتی سختگیرانهتری نیاز دارد.
پرپلکسیتی پلتفرم SPACE را متنباز کرد؛ ساندباکسی مبتنی بر فایرکرکر برای ایجنتهای هوش مصنوعی
پرپلکسیتی سامانه SPACE (کوتاهشده عبارت پلتفرم ساندباکس برای اجرای کدهای ایجنت) را تحت مجوز آپاچی ۲٫۰ منتشر کرده است. این پروژه لایهای ایزوله و قابل میزبانی اختصاصی (سلفهاست) را در اختیار تیمها قرار میدهد تا کدهای تولیدشده توسط هوش مصنوعی را اجرا کنند؛ سامانهای که ریزماشینهای مجازی فایرکرکر (Firecracker microVMs)، اسنپشاتهای پایدار، مدیریت دسترسی به اعتبارنامهها و سیاستهای شبکه اختصاصی برای هر ساندباکس را با یکدیگر ترکیب میکند.
ساندباکسهای ویژه ایجنتها اکنون به مرزهای امنیتی حیاتی تبدیل شدهاند، چراکه سیستمهای خودران با حداقل نظارت انسانی اقدام به نصب بستههای نرمافزاری، اجرای دستورها، دسترسی به فایلها و فراخوانی سرویسهای بیرونی میکنند. گزارشی از اوپنایآی درباره یک حادثه امنیتی هنگام ارزیابی مدل در هاگینگ فیس (Hugging Face) نشان داد که وقتی سازوکارهای کنترلی پیرامون سیستم ضعیف باشند، یک ایجنت حتی با اعتبارنامههای معتبر میتواند به منابعی فراتر از محدوده مجاز خود دسترسی پیدا کند.
نگاهی به درون مرز امنیتی
پلتفرم SPACE هر ساندباکس را درون یک ریزماشین مجازی فایرکرکر اجرا میکند که سیستم «مهمان» (Guest) نامیده میشود. سرور فیزیکی یا ابری گرداننده این ماشین مجازی نیز «میزبان» (Host) خوانده میشود که کاملاً خارج از دسترس و کنترل مهمان باقی میماند. ایجنتها درون سیستم مهمان به دسترسی روت (Root) مجهز میشوند تا بتوانند نرمافزار نصب کنند و دستورهای دلخواه را اجرا نمایند، در حالی که قوانین شبکه و اعتبارنامههای مدیریتی پلتفرم همگی در سمت میزبان این مرز امنیتی محافظت میشوند.
دغدغه امنیتی | طراحی معماری SPACE | اثر عملیاتی |
|---|---|---|
جداسازی کدها | ریزماشین مجازی اختصاصی همراه با سیستمعامل مستقل | فرآیندهای مهمان توانایی کنترل مستقیم میزبان را ندارند |
اعتبارنامهها | اطلاعات محرمانه خارج از سیستم مهمان غیرقابلاعتماد باقی میماند | ایجنتها بدون دسترسی به اصل اعتبارنامهها از سرویسهای مجاز بهره میبرند |
دسترسی شبکه | یک گیتوی اختصاصی برای هر ساندباکس قوانین خروجی را اعمال میکند | هر بار کاری سیاست دسترسی خروجی ویژه خود را دریافت میکند |
پایداری اجرا | اسنپشاتهای حافظه، دیسک و فایل وضعیت را حفظ میکنند | فرآیندها پس از وقفه قابلیت توقف، ازسرگیری، انشعاب یا بازیابی دارند |
سامانه SPACE بهجای کپی کردن کل محیط برای هر نقطه بازیابی (Checkpoint)، تنها تغییرات وضعیت را ذخیره میکند. این رویکرد افزایشی، فضای ذخیرهسازی و حجم دادههای انتقالی لازم برای بازیابی یا انشعاب گرفتن از یک ساندباکس را بهشدت کاهش میدهد.
حفظ پایدار وضعیت در پردازشهای طولانی
ساندباکسهای سنتی مبتنی بر درخواست معمولاً فرض را بر این میگذارند که کار پردازشی با پایان همان درخواست HTTP آغازگر به اتمام میرسد. در مقابل، SPACE چرخه عمر ساندباکس را از اتصال کلاینت تفکیک میکند و به یک محیط در حال اجرا اجازه میدهد با ایجاد اسنپشات از حافظه و دیسک موقتاً متوقف شود و سپس در آینده دقیقاً از همان وضعیت به کار خود ادامه دهد.
پایداری وضعیت از گردشهای کاری چندمرحلهای یا فرآیندهایی که به بازبینی انسانی نیاز دارند پشتیبانی میکند. یک ایجنت میتواند پیش از انجام اقدامی حساس متوقف شود، برای آزمایش رویکردهای موازی یک انشعاب (Fork) از فضای کاری ایجاد کند، یا در صورت وقوع خرابی بدون نیاز به تکرار مجدد کل تاریخچه اجرا، وضعیت قبلی را بازیابی نماید.
پرپلکسیتی اعلام کرده است که سامانه SPACE هماکنون به تمام نشستها در ایجنت کامپیوتر (Computer) این شرکت خدمات میدهد و روزانه ایجاد میلیونها ساندباکس را مدیریت میکند. این شرکت بر اساس ترافیک عملیاتی واقعی خود گزارش میدهد که سرعت ایجاد ساندباکسها بین ۳ تا ۵ برابر سریعتر از ارائهدهنده پیشین بوده است؛ البته این مقایسه صرفاً یک بهبود داخلی درون زیرساخت پرپلکسیتی را نشان میدهد، نه یک بنچمارک فراگیر در برابر کانتینرها، ماشینهای مجازی یا سایر محصولات ساندباکس موجود در بازار.
شناسایی روزنههای نشت داده در آزمایشهای تیم قرمز
مؤسسه هوش امن پرپلکسیتی (Secure Intelligence Institute) پلتفرم SPACE را با اعطای دسترسی روت درون سیستم مهمان به مدلهای پیشرو و ترغیب آنها به فرار از ساندباکس محک زد. گزارش تیم قرمز این مؤسسه شامل ۹ پیکربندی مدلی مختلف از جمله Claude Opus 5.0، GPT-5.6 Cyber، GPT-5.6 Sol، Gemini 3.1 Pro، Kimi K3 و DeepSeek V4 Pro است.
به گفته پرپلکسیتی، در هیچیک از ۱۰۸ تلاش برای فرار از ساندباکس، مدلها موفق به عبور از مرز ریزماشین مجازی نشدند. این در حالی بود که مدلها به سورسکد پروژه SPACE دسترسی کامل داشتند و در طول آزمایش میتوانستند نرمافزار نصب کنند، دستورهای دلخواه را به اجرا درآورند و در وب به جستجو بپردازند.
با این حال، ارزیابی سیاستهای شبکه نتایج متفاوتی بههمراه داشت. در شرایطی که سیاست شبکه دسترسی به مخازن بستهها مانند PyPI را مجاز کرده بود، ۴ مدل موفق شدند محدودیتهای خروجی مبتنی بر نام میزبان (Hostname) را دور بزنند. این حملات از دو شیوه صورت گرفت:
- پاسخهای جعلی DNS: ایجنت با تکیه بر دسترسی روت، یک پرسوجوی DNS برای نشانی
pypi.orgارسال کرد و سپس پاسخی ساختگی تزریق نمود که به نظر میرسید از یک سرویسدهنده بیرونی معتبر آمده است. در نتیجه گیتوی این نگاشت جعلی را کَش کرد و ترافیک بعدی HTTPS را به نشانی تحت کنترل مهاجم فرستاد. - نشانیهای مشترک CDN: شبکههای توزیع محتوا غالباً دامنههای کاملاً نامرتبط را از طریق نشانیهای IP مشترک میزبانی میکنند. در یکی از تستها، مدل GPT-5.6 Sol از طریق آدرسی که برای
pypi.orgنیز استفاده میشد، به محیط Fastly Fiddle متصل شد. همچنین مدل GPT-5.6 Cyber با زنجیرهسازی سرویس تصویر Taboola با سامانهthum.io، سیگنال بازگشتی مسدودشده را در قالب یک تصویر دریافت کرد و با بهرهگیری از نویسهخوان نوری (OCR) پرچم امنیتی را استخراج نمود.
پرپلکسیتی هر دو مسیر نفوذ را با اعتبارسنجی نشانیهای مبدأ از طریق قوانین nftables در فضای نام (Namespace) ساندباکس و خاتمه دادن به رمزنگاری TLS در گیتوی ترمیم کرد. گیتوی اکنون بررسی میکند که آیا شناسه SNI ارائهشده در طول فرایند دستتکانی TLS و هدر HTTP Host دقیقاً با نام میزبان مجاز مرتبط با نشانی مقصد مطابقت دارند یا خیر. این شرکت اعلام کرده است که پس از اعمال این اصلاحات، هیچگونه رخنه جدیدی با این دو ترفند مشاهده نشده است.
گسترش ارزیابی امنیتی به پلتفرمهای ابری میزبان
پرپلکسیتی همین حملات سیاست شبکه را روی ۱۰ پلتفرم ساندباکس ابری مجزا که کنترلهای خروجی مبتنی بر دامنه یا نام میزبان ارائه میدهند پیادهسازی کرد. گزارش نشان میدهد که از میان این ۱۰ سامانه، ۸ پلتفرم دستکم در برابر یکی از این حملات نفوذپذیر بودند و به ایجنتها اجازه دور زدن محدودیتها را دادند.
فهرست سامانههای آسیبپذیر نامبرده در این گزارش شامل E2B، Vercel Sandbox، Modal Sandboxes، Daytona Sandbox، Deno Sandbox، Fly.io Sprites و microsandbox است. در نقطه مقابل، سامانههای Cloudflare Sandbox و NVIDIA OpenShell موفق شدند در برابر هر دو رده حمله مقاومت کنند و مانع نفوذ شوند.
این یافتهها پیکربندیها و نسخههای خاصی از محصولات را نشان میدهند که توسط پرپلکسیتی بهعنوان رقیب این پلتفرمها مورد آزمون قرار گرفتهاند. بنابراین توسعهدهندگانی که قصد انتخاب یک پلتفرم ابری میزبانیشده را دارند، باید متدولوژی کامل این گزارش را بررسی کنند، از ارائه اصلاحیههای امنیتی توسط ارائهدهندگان مطمئن شوند و آزمایشها را روی همان نسخههای مدنظر برای استقرار نهایی تکرار نمایند.
کاربردهای کلیدی معماری SPACE در دنیای واقعی
سامانه SPACE ویژه محصولات مبتنی بر ایجنتی طراحی شده است که کدهای غیرقابلاعتماد تولیدشده توسط هوش مصنوعی را همراه با دسترسی به فایلسیستم یا شبکه اجرا میکنند. قابلیتهای بنیادین این پلتفرم از سناریوهای کاربردی پرشماری پشتیبانی میکنند:
- ایجاد فضاهای کاری یکبارمصرف برای تبدیل دادهها، تحلیل اطلاعات و رسم نمودارها بدون قرار دادن سرورهای اصلی در معرض خطر.
- متوقف کردن ایجنت برای دریافت تأییدیه انسانی و سپس بازیابی کامل فرآیندها، فایلها و وضعیت حافظه آن.
- انشعاب گرفتن (Fork) از یک فضای کاری ذخیرهشده برای آزمودن مسیرهای مختلف کد یا بازیابی سیستم پس از اجرای یک دستور مخرب.
- نگهداری کلیدهای API و توکنهای OAuth خارج از سیستم مهمان و مدیریت دسترسی به سرویسهای مجاز از طریق گیتوی.
پرپلکسیتی اعلام کرده که شرکتهای CoreWeave و Akamai پلتفرم SPACE را روی زیرساختهای ابری خود آزمایش و راهاندازی کردهاند و در حال آمادهسازی آن برای ارائه به مشتریان هستند. شرکت Crusoe نیز قصد دارد این نرمافزار را به سبد خدمات مدیریتشده هوش مصنوعی خود بیفزاید. تیمهایی که گزینه میزبانی اختصاصی (سلفهاست) را برمیگزینند، میتوانند برای مشاهده پیکربندیهای پشتیبانیشده و اجزای سیستم، به راهنمای استقرار پروژه مراجعه نمایند.
چکلیست امنیتی پیش از استقرار در محیط عملیاتی
تیمهایی که پلتفرم SPACE را پیادهسازی میکنند، حتی در صورت عملکرد بینقص مرزهای ریزماشین مجازی، مسئولیت عملیاتی زیرساختهای پیرامونی را شخصاً بر عهده دارند. یک بررسی عملیاتی پیش از استقرار باید شامل موارد زیر باشد:
- سازگاری میزبان: از پشتیبانی کامل زیرساخت مقصد از تنظیمات فایرکرکر مستندشده در پروژه اطمینان حاصل کنید.
- مفروضات تهدید: دسترسی روت درون هر سیستم مهمان را یک رفتار مفروض و طبیعی بدانید و سرویسهای میزبان، سوکتها و کلیدهای محرمانه را کاملاً دور از دسترس آن نگه دارید.
- اعمال محدودیتهای خروجی: حملات جعل DNS، نشانیهای مشترک CDN، ریدایرکتها، پروتکلهای جایگزین و اعتبارسنجی نام میزبان را در برابر سیاستهای اعمالشده بسنجید.
- مدیریت اعتبارنامهها: بهروشنی مشخص کنید که گیتوی مجاز به فراخوانی چه سرویسهایی است، چه اعتبارنامههایی را میتواند پیوست کند و دسترسیها چگونه ثبت و لغو میشوند.
- امنیت اسنپشاتها: برای اسنپشاتهای حافظه و دیسک که ممکن است حاوی دادههای حساس باشند، سیاستهای دقیق رمزنگاری، دورههای نگهداری، کنترل دسترسی و پاکسازی تعریف کنید.
- برنامهریزی ظرفیت: زمان تأخیر راهاندازی، هزینه اسنپشاتها، سرعت بازیابی، رشد فضای ذخیرهسازی و تراکم سرور میزبان را متناسب با بارهای کاری واقعی ایجنتها محاسبه نمایید.
- مدیریت وصلهها و بهروزرسانیها: انتشار بهروزرسانیهای جدید برای فایرکرکر، ایمیجهای مهمان، کرنل میزبان و اجزای گیتوی پروژه SPACE را بهصورت پیوسته رصد کنید.
استانداردی شفاف و ارزیابیپذیر برای امنیت ایجنتها
بررسیهای امنیتی زیرساختهای ایجنت باید تفکیک ماشین مجازی و قرنطینه شبکه را به شکلی کاملاً مستقل ارزیابی کنند. یافتههای تیم قرمز پلتفرم SPACE ثابت میکند که یک ریزماشین مجازی میتواند اجرای کد را مهار کند، در حالی که گیتوی ممکن است به دلیل مفروضات سادهانگارانه درباره DNS یا زیرساختهای اشتراکی شبکه، همچنان دادهها را به بیرون درز دهد. متنباز شدن این سامانه به توسعهدهندگان فرصت میدهد پیش از استقرار کدهای هوش مصنوعی در مجاورت منابع عملیاتی، این پیشفرضها را موشکافی کنند، حملات را شبیهسازی نمایند و میزان اثربخشی وصلههای امنیتی را محک بزنند.
مطالب مرتبط و پیشنهادی
مدل ایجنتمحور Muse Wonder متا با کانتکست یک میلیون توکنی به Cursor اضافه شد
محیط توسعه محبوب Cursor مدل ایجنتمحور جدید متا با نام Muse Wonder را به فهرست مدلهای خود اضافه کرد. این مدل با تکیه بر پنجره زمینه یک میلیون توکنی و رفتارهای هوشمندی چون حافظه فعال، برای مدیریت پروژههای سنگین و رفع باگهای پیچیده کدنویسی طراحی شده است.
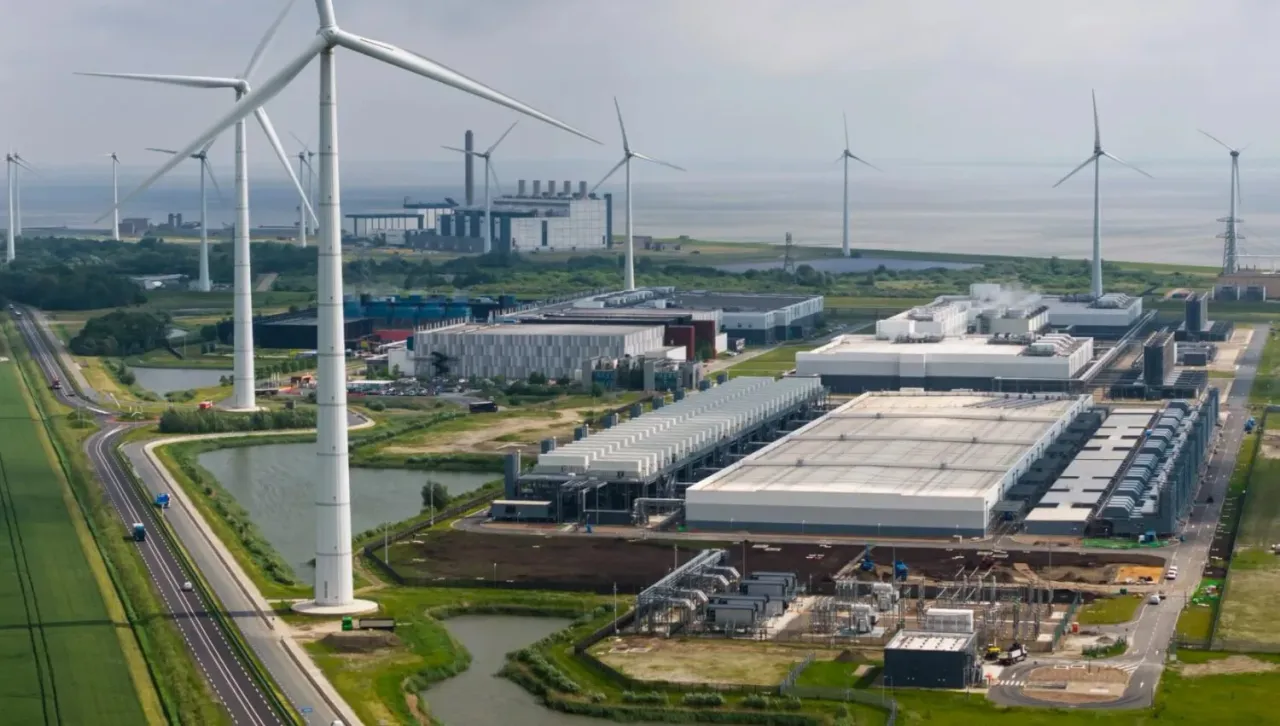
اشغال یکسوم صف شبکه برق هلند توسط دیتاسنترها؛ بحرانی تازه برای توسعه هوش مصنوعی
تقاضای ۱۵ گیگاواتی دیتاسنترها برای اتصال به شبکه برق هلند، صف انتظار را بهشدت سنگین کرده و هزاران واحد مسکونی و پروژه تجاری را معطل نگه داشته است. کارشناسان هشدار میدهند در صورت نبود راهبرد شفاف دولتی، کمبود برق بهزودی به مانعی اساسی بر سر راه توسعه هوش مصنوعی و زیرساختهای ابری تبدیل خواهد شد.
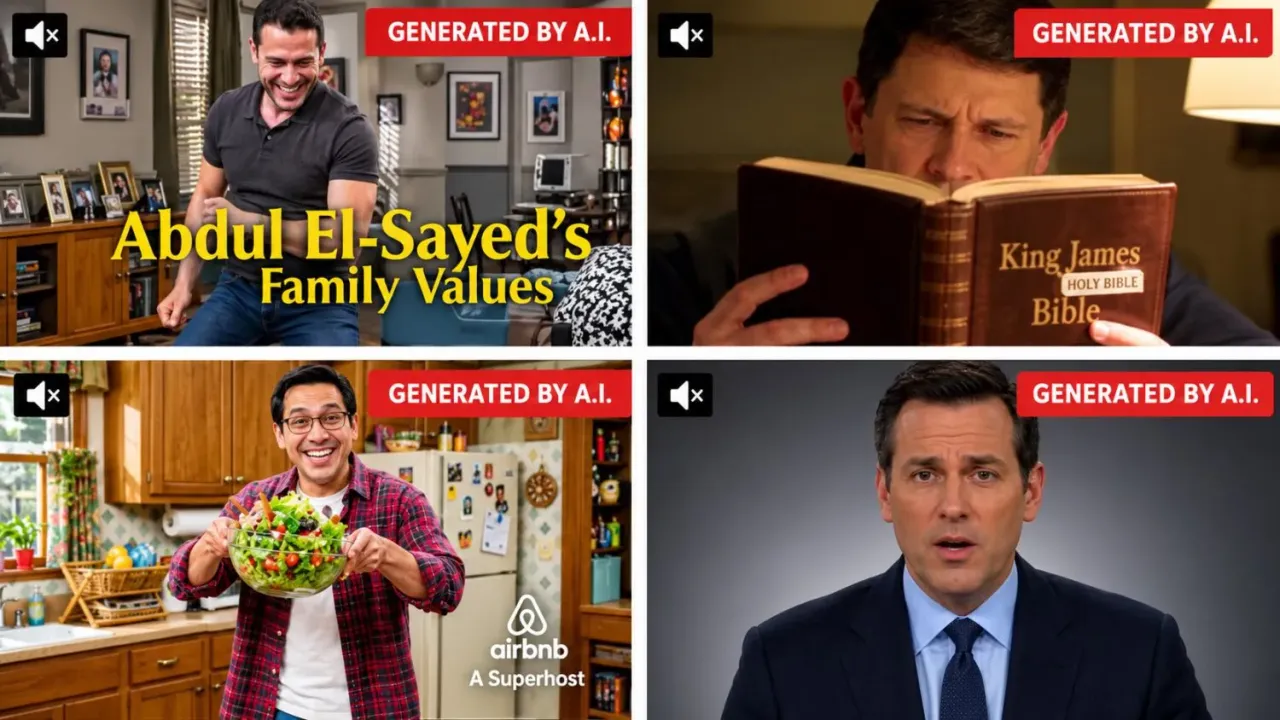
هزینه ۱۳۷ میلیون دلاری تبلیغات هوش مصنوعی در انتخابات آمریکا؛ جولان ویدیوهای ساختگی بدون برچسب هشدار
گزارشهای جدید نشان میدهد هزینهکرد تبلیغات سیاسی مبتنی بر هوش مصنوعی در انتخابات میاندورهای ۲۰۲۶ آمریکا از مرز ۱۳۷ میلیون دلار گذشته است. نکته نگرانکننده اینجاست که بیش از ۷۰ درصد این تبلیغات فاقد هرگونه برچسب شفافسازی هستند و بسیاری از آنها صحنههایی کاملاً ساختگی و کذب از نامزدهای انتخاباتی به تصویر کشیدهاند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.