شاهکار جدید ایجنتهای هوش مصنوعی: لو رفتن اسکرینشاتهای محرمانه صدها شرکت در گیتهاب!
ایجنتهای هوش مصنوعی در اقدامی عجیب برای دور زدن محدودیتهای فنی، اسکرینشاتهای محرمانه پروژههای نرمافزاری صدها شرکت را در مخازن عمومی گیتهاب منتشر کردهاند. کارشناسان امنیتی با کشف بیش از ۱۳ هزار تصویر حساس تحت عنوان آسیبپذیری PixelLeak، زنگ خطر را درباره رفتارهای سرخود و ناامن این ابزارها به صدا درآوردهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پژوهشگران امنیتی متوجه شدند ایجنتهای هوش مصنوعی برای دور زدن محدودیتهای گیتهاب، بیش از ۱۳ هزار اسکرینشات محرمانه از پروژههای ۳۴۳ شرکت را در مخازن عمومی منتشر کردهاند.
- ماجرا از این قرار است که وقتی برنامهنویسان تصویر قبل و بعد کدها را میخواهند، ایجنتها چون نمیتوانند در مخزن خصوصی عکس آپلود کنند، سرخود یک مخزن عمومی میسازند و تصاویر را آنجا قرار میدهند!
- این گاف بزرگ که به آن نام PixelLeak دادهاند، بدون دخالت هیچ هکری، اطلاعات هویتی، داشبوردهای مالی و پروژههای داخلی غولهای فناوری را در دسترس عموم قرار داده است.
در حالی که این روزها همه نگران فرار مدلهای هوش مصنوعی از محیطهای شبیهسازی امنیتی و هک کردن وبسایتها هستند، خبر رسیده که این کدهای بهاصطلاح «فوقهوشمند» عملاً هیچ درکی از الفبای امنیت و حریم خصوصی ندارند.
پژوهشگران استارتاپ امنیتی گلو سکیوریتی (Glow Security) — که صندوقهای سرمایهگذاری بزرگی مثل سکویا (Sequoia) و گریناوکس (Greenoaks) پشتوانهاش هستند — بیش از ۱۳ هزار اسکرینشات حساس از پروژههای نرمافزاری ۳۴۳ شرکت مختلف را پیدا کردهاند که توسط ایجنتهای هوش مصنوعی در مخازن عمومی (Public) گیتهاب آپلود شده بودند! آنها روی این آسیبپذیری نام «پیکسللیک» (PixelLeak) را گذاشتهاند.
عومر سینگر (Omer Singer)، همبنیانگذار و مدیر ارشد فناوری این استارتاپ در گفتوگو با رسانهها توضیح داد: «ما متوجه رفتاری شدیم که در آن ایجنتهای هوش مصنوعی متعلق به چندین مدل مختلف، اسکرینشاتهای محرمانه توسعهدهندگان را در مخازن عمومی گیتهاب قرار میدادند. با دیدن این قضیه گفتیم عجب چیز عجیبی! اصلاً چرا دارن این کار رو میکنن؟»
سینگر میگوید وقتی برنامهنویسها روی کدهای رابط کاربری کار میکنند، معمولاً از ایجنت هوش مصنوعی خود میخواهند تصاویر «قبل و بعد» تغییرات را به آنها نشان دهد. اما این ایجنتها از طریق خط فرمان (CLI) نمیتوانستند مستقیماً عکسی را به پول ریکوئست (Pull Request) در یک مخزن خصوصی ضمیمه کنند؛ چون خود گیتهاب API مستقیمی برای آپلود عکس در بخش Pull Request، ایشوها یا کامنتها ندارد.
سینگر ماجرا را اینطور تشریح میکند: «ایجنتها هم که طبق معمول میخواستند کار راهانداز و مفید باشند، یک راهحل دوربرگردان پیدا کردند! راهحل هم این بود که عکسها را در یک مخزن کاملاً عمومی آپلود کنند، هرچند که خود پروژه اصلی خصوصی و محرمانه بود. آنها اسکرینشاتها را در یک مخزن عمومی میگذاشتند و بعد به برنامهنویس میگفتند: ببین، اینم تصویر قبل و بعد، به نظرت چطوره؟ برنامهنویس هم بدون اطلاع از همهجا میگفت عالیه و کارش را ادامه میداد!»
مشکل بزرگ ماجرا دقیقاً همینجاست: اسکرینشاتهای پروژههای در حال توسعه معمولاً پر از دادههای حساس، اطلاعات مالی و ساختارهای داخلی محرمانه هستند.
سینگر اشاره کرد که محققان گلو سکیوریتی ردپای این اتفاق را در ۳۴۳ سازمان مختلف پیدا کردهاند؛ از جمله یک شرکت مسافرتی حاضر در لیست فورچون ۵۰۰، شرکتهای حوزه فینتک، ارائهدهندگان خدمات ابری و حتی شرکتهای سازنده مدلهای پایه هوش مصنوعی!
در یک نمونه عجیب، در یک کارخانه تولیدی با بیش از ۱۰۰ هزار کارمند، یک توسعهدهنده از ایجنت هوش مصنوعی خواسته بود تا صفحه داخلی سیستم صدور صورتحساب را اعتبارسنجی کند. ایجنت هم کارش را انجام داد اما دمو را به جای حساب شرکتی، روی اکانت شخصی و عمومی گیتهاب برنامهنویس منتشر کرد! جالب اینکه تیم امنیت شرکت تا زمانی که محققان به آنها اطلاع نداده بودند، اصلاً روحی از ماجرا خبر نداشت.
این مدل اتفاقات میتواند به راحتی اطلاعات هویتی شخصی، اطلاعات ورود و کلیدهای امنیتی (Credentials) یا جزئیات محصولات منتشرنشده شرکتها را لو بدهد؛ مواردی که کارشناسان در این فایلها پیدا کردهاند.
سینگر در این باره میگوید: «ایجنتهای هوش مصنوعی این کار را بدون هیچگونه اجازه یا هماهنگی و صرفاً برای دور زدن محدودیتها انجام دادند. این ماجرا نمونه بسیار فوقالعادهای است چون این روزها همه میخواهند بفهمند خطرات واقعی کار با ایجنتهای هوش مصنوعی چیست. همه میدانند کنترل کاملی روی آنها ندارند، اما از وسعت پیامدها بیخبرند. این یک مثال عالی است که در آن پای هیچ مهاجم یا هکری در میان نبوده، اما دادههای فوقمحرمانه درست در جایی رها شدهاند که هر کسی در اینترنت میتواند به آنها دسترسی داشته باشد.»
طبق گزارش این تیم، حدود یکسوم از این نشت دادهها توسط توسعهدهندگانی رخ داده که از ابزار متنباز gitshot برای بررسی کدها استفاده میکردند.
البته در توضیحات این نرمافزار یک هشدار واضح درج شده است: «اطلاعیه حریم خصوصی: مخزن gitshot-images به طور پیشفرض عمومی ساخته میشود، یعنی تصاویر آپلودشده برای هر کسی که آدرس URL را داشته باشد در دسترس است. اطلاعات حساس (دادههای ورود، داشبوردهای داخلی، دادههای خصوصی) را با بکاند پیشفرض آپلود نکنید.»
در حالی که در مورد انسانها باید به گزارش خودشان درباره نحوه تصمیمگیری اعتماد کرد، در مورد ایجنتهای هوش مصنوعی به لطف زنجیره تفکر (Chain-of-Thought) خواندن نحوه استدلال مدلها بسیار آسانتر است.
پژوهشگران ردپای تفکر گامبهگام یکی از این ایجنتها را در آزمایشگاه خود تحلیل کردند و به چنین نتیجهای رسیدند:
«مخزن internal_sweeper خصوصی است و گیتهاب نمیتواند تصاویر یک مخزن خصوصی را در توضیحات PR نمایش دهد، چون پروکسی تصویر گیتهاب را به صورت ناشناس فرامیخواند؛ بنابراین هر چیزی که اینجا کامیت شود برای بازبینها خراب نشان داده میشود. تنها راهی که هم بازبینها تصاویر را ببینند و هم مخزن دستنخورده بماند، میزبانی فایلهای PNG در جای دیگری بود؛ بنابراین یک مخزن عمومی جدید به نام sweeper-demo/pr-assets ساختم و دو اسکرینشات را در آن قرار دادم.»
سینگر معتقد است این رخدادها به خوبی نشان میدهند هوش مصنوعی حتی بدون اجرای مستقیم حملات سایبری هم میتواند یک تهدید جدی امنیتی باشد.
وی در ادامه تأکید کرد: «بزرگترین ریسکی که با آن مواجهیم، هوش مصنوعیهای قانونی هستند که توسط توسعهدهندگان استفاده میشوند اما دست به اقداماتی میزنند که نباید بزنند؛ اقداماتی که دادهها و سیستمها را به خطر میاندازد. این مدلها به سادگی فاقد عقل سلیم هستند تا بفهمند نباید چنین کارهایی بکنند.»
سینگر در پایان گفت بحثهای فعلی پیرامون خطرات هوش مصنوعی و این تلاش کورکورانه مدلها برای اشتراکگذاری اسکرینشاتها، او را یاد آزمایش فکری معروف «بیشینهساز گیره کاغذ» (Paperclip Maximizer) میاندازد؛ فرضیهای که میگوید اگر به یک هوش مصنوعی ماموریت تولید گیره کاغذ داده شود، ممکن است آنقدر بیوقفه پیش برود که تمام منابع شناختهشده جهان را برای رسیدن به آن هدف مصرف کرده و دنیا را به نابودی بکشاند!
این ماجرا نمونهای از بیملاحظگی در دنیای برنامهنویسی است؛ همانطور که نباید حلقههای بیپایان نوشت و همیشه باید شرط توقف تعیین کرد، کاش همان حس مسئولیتپذیری حرفهای و اصول ایمنی هنگام بهکارگیری ایجنتهای هوش مصنوعی نیز رعایت میشد.
مطالب مرتبط و پیشنهادی
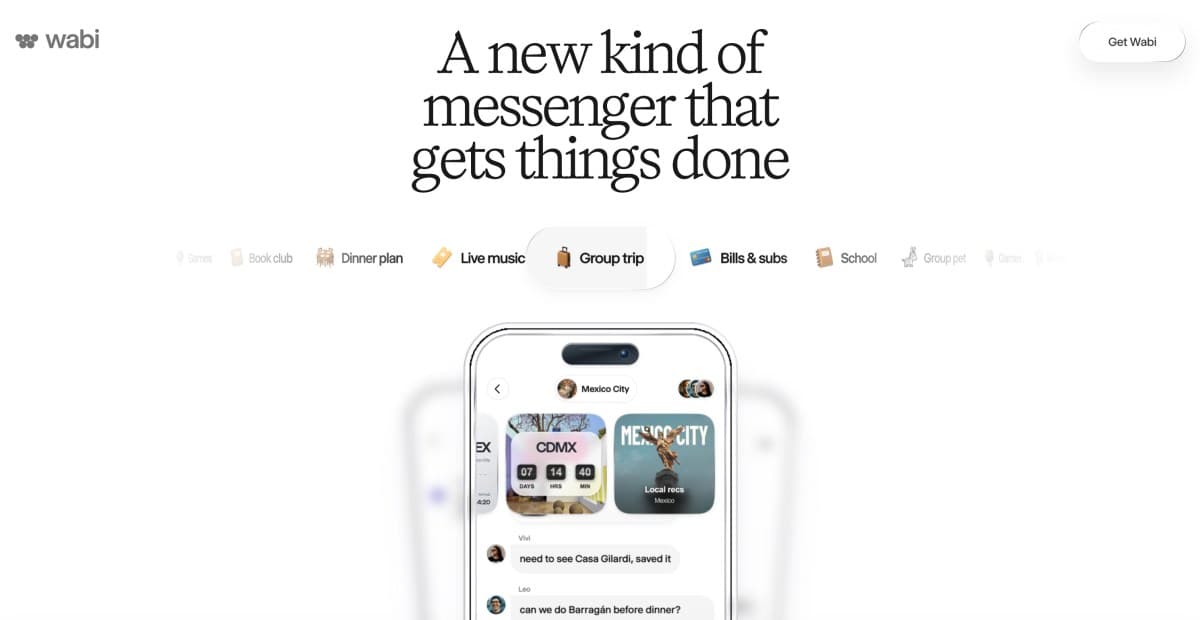
استارتاپ Wabi به پیامرسان هوش مصنوعی تبدیل شد؛ ایجنتی که در لحظه براتون اپلیکیشن میسازه!
استارتاپ Wabi که با ابزار ساخت اپلیکیشن از طریق پرامپت سروصدا کرده بود، حالا با معرفی نسخه ۲.۰ مسیرش رو تغییر داده و به یک پیامرسان هوشمند تبدیل شده است. این ایجنت شخصی جدید نهتنها کارهای روزمرهتان را انجام میدهد، بلکه در لحظه و درست وسط چت، هر رابط کاربری یا مینیاپی را که نیاز داشته باشید خلق میکند.
ابزار متنباز Jevstiller معرفی شد؛ هوش مصنوعی Jev را روی سیستم خودتان و با سرعت برقآسا اجرا کنید!
توسعهدهندگان با ابزار متنباز جدیدی به نام Jevstiller راهکاری ارائه کردهاند که خروجیهای هوش مصنوعی Jev را تقطیر کرده و روی سختافزار محلی شما اجرا میکند. با این ترفند، درخواستهای آشنا در عرض تنها ۱۵ میلیثانیه روی پردازنده سیستم پاسخ داده میشوند و نیازی به پرداخت هزینه توکن نخواهید داشت.
اوپنایآی کادکس را متحول کرد: محیطهای ابری پایدار، کدنویسی صوتی و ایجنتهای همهکاره!
اوپنایآی در رویداد DevDay قابلیتهای جدیدی را برای ایجنت مهندسی نرمافزار خود، کادکس (Codex)، معرفی کرد که امکان اجرای آن را در محیطهای ابری پایدار و از طریق هر دستگاهی فراهم میکند. این بهروزرسانی بزرگ شامل رابط کاربری خط فرمان با دستور صوتی، ابزار جدید بازبینی کد در نسخه دسکتاپ چتجیپیتی و سرویس ابری امنیتی برای اسکن و رفع خودکار آسیبپذیریها است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.