هشدار امنیتی به کاربران پلکس؛ هکرها با زنجیره نفوذ ساختهشده توسط هوش مصنوعی حمله میکنند
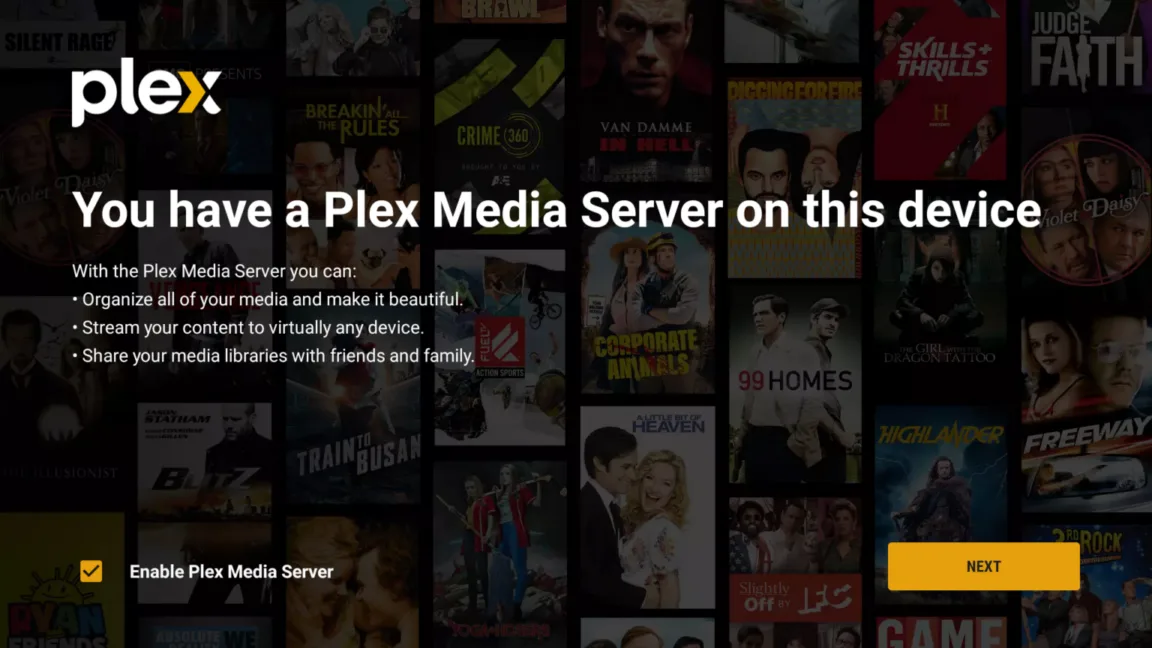
کارشناسان امنیت سایبری از حملات گسترده به سرورهای پلکس با یک زنجیره نفوذ چهارگانه خبر دادهاند که با کمک هوش مصنوعی توسعه یافته است. مهاجمان با سوءاستفاده از نسخههای قدیمی، بدافزارهای استخراج رمزارز و پروکسی را روی دستگاهها نصب میکنند. ارتقای فوری سرور به جدیدترین نسخه، برای دفع این خطر ضروری است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پژوهشگران امنیتی با بهرهگیری از مدلهای زبانی و ایجنتهای هوش مصنوعی، زنجیره نفوذی به نام Plex2Shell ساختند که چهار آسیبپذیری سرور پلکس را به هم پیوند میدهد.
- هکرها با سوءاستفاده از این رخنه در دنیای واقعی، بدافزارهای استخراج رمزارز و ابزارهای پروکسی مسکونی را روی دستگاههای آسیبپذیر نصب میکنند.
- کاربران باید سرور پلکس خود را فوراً به نسخه ۱٫۴۳٫۳ ارتقا دهند و تا جای ممکن دسترسی مستقیم آن به اینترنت عمومی را محدود سازند.
به گفته یک پژوهشگر امنیتی، آسیبپذیریهایی در «سرور رسانهای پلکس» (Plex Media Server) که اخیراً وصله شده بودند، اکنون هدف حملات فعال هکرها قرار گرفتهاند؛ نفوذهایی که در صورت موفقیت، بدافزارهای استخراج رمزارز و برنامههای پروکسی مسکونی (Residential Proxy) را روی دستگاه قربانی نصب میکنند.
تیم توسعهدهنده پلکس در ابتدای ماه گذشته چهار رخنه امنیتی را برطرف کرد. سه هفته بعد، شناسه رخنههای منتشرشده در فهرست CVE از وجود پنج آسیبپذیری پرده برداشت که نمره شدت یکی از آنها به ۸٫۶ از ۱۰ میرسید. در ادامه هفته گذشته، یک محقق امنیتی اکسپلویت تازهای را افشا کرد که با زنجیر کردن چهار مورد از این آسیبپذیریها به یکدیگر، امکان اجرای کد از راه دور (RCE) را روی دستگاههای مجهز به نسخههای آسیبپذیر پلکس فراهم میآورد؛ زنجیرهای که این پژوهشگر آن را «Plex2Shell» نامیده است.
زنجیره پیچیده نفوذ و هدف قرار گرفتن سرورها
انتشار جزئیات فنی این آسیبپذیریها به پژوهشگر دیگری امکان داد تا یک هانیپات (تله امنیتی) راهاندازی کند و تلاشهای مهاجمان در دنیای واقعی برای بهرهبرداری از این زنجیره رخنه را زیر نظر بگیرد. تنها ظرف ۲۴ ساعت، پویشهای فعال علیه سرور شبیهسازیشده پلکس آغاز شد و در نهایت تلاشهایی برای آلودهسازی دستگاهها به ثمر نشست. تا این لحظه، نفوذهای موفق دو نوع پیلود (بار مخرب) را مستقر میکنند؛ پیلود نخست یک ماینر رمزارز است که توان پردازشی دستگاه را برای استخراج ارز دیجیتال و انتقال آن به کیف پول مهاجم به کار میگیرد. پیلود دوم نرمافزار پروکسی مسکونی است که به افراد ناشناس اجازه میدهد با اتصال به دستگاه آلوده و عبور دادن ترافیک اینترنتی خود از آن، فعالیتهای آنلاین (که بخش عمدهای از آنها غیرقانونی است) را ناشناس نگه دارند.
پژوهشگر دوم در تحلیل خود نوشت: «سرور پلکس معمولاً روی نشانیهای آیپی خانگی میزبانی میشود و هکرها علاقه زیادی دارند تا به پروکسیهای مسکونی دست یابند و از طریق آنها به شبکههای خصوصی، ایمیلها و VPN سازمانی دسترسی پیدا کنند.»
زنجیره اکسپلویت منتشرشده بخشی از یک سناریوی اثبات مفهوم (PoC) بود که پژوهشگر اول هنگام ارسال گزارش باگ به تیم پلکس ارائه کرد. این کد پیچیده مجموعهای از مراحل شامل جعل درخواست سمت سرور بدون احراز هویت (SSRF)، انتقال ترافیک به رابط محلی (Loopback Pivot)، سرقت توکن امنیتی، تحویل پیلود و در نهایت اجرای کد مخرب را به انجام میرساند. کاشف این آسیبپذیری اعلام کرده که برای توسعه این زنجیره اکسپلویت، به شکلی گسترده از هوش مصنوعی بهره برده است؛ فرآیندی که مراحل زیر را شامل میشد:
- شناسایی (Recon): تجزیه سیستم به بخشهای منطقی و ترسیم تمام مسیرها از ورودی کاربر تا نقاط حساس و خطرناک (Sinks).
- کاوش آسیبپذیری (Hunt): جستجوی متمرکز برای یافتن رخنهها در هر بخش بهصورت جداگانه.
- اعتبارسنجی (Verify): ایجاد یک ایجنت هوش مصنوعی جداگانه برای رد فرضیات و ابطال یافتهها؛ اگر این ایجنت نتواند باگ را رد کند، احتمالاً با یک آسیبپذیری واقعی روبهرو هستیم.
- اتصال زنجیرهای (Chain): پیوند دادن یافتهها و کشف مسیر نفوذ یکپارچه.
این محقق در یادداشت خود توضیح میدهد: «ماجرا این نبود که صرفاً به یک مدل زبانی بزرگ بگوییم برو پلکس را هک کن؛ بلکه ساعتها کار مداوم، مواجهه با بنبستها و اولویتبندی دوباره نیاز بود. تمام تصمیمگیریها درباره اینکه دنبال چه چیزی بگردیم و چه اولویتی تعیین کنیم بر عهده خودم بود. مدل زبانی سرعت این فرآیند را بهشدت افزایش داد و به من اجازه داد در سطح کلان باقی بمانم و صرفاً بر روند کار نظارت و هدایت کنم.»
نمایندگان شرکت پلکس هنوز به پرسشهای مطرحشده درباره این رخنه پاسخی ندادهاند.
تمامی کاربرانی که از پلکس استفاده میکنند باید مطمئن شوند که سرور آنها به نسخه ۱٫۴۳٫۳ بهروزرسانی شده است. این نرمافزار میتواند طوری تنظیم شود که آپدیتها را بهصورت خودکار نصب کند؛ با این حال کاربران قادرند بسته بهروزرسانی را بهطور دستی نیز دانلود و نصب نمایند. با توجه به سوءاستفادههای فعال، نسخههای قدیمی باید بلافاصله ارتقا یابند. افزون بر این، کاربران باید دقت ویژهای به ارتقای امنیت سرورهای رسانهای خود داشته باشند. ایمنترین رویکرد، محدود کردن دسترسی سرور صرفاً به شبکه محلی بدون اتصال به اینترنت عمومی است؛ هرچند این کار مانع از استفاده از برخی قابلیتهای کاربردی میشود. در صورت نیاز به اتصال دستگاه به اینترنت، یک راهکار مؤثر، هدایت ترافیک از طریق یک پروکسی معکوس بهجای پورت پیشفرض ۳۲۴۰۰ است. همچنین توصیه میشود کاربران تنها از برنامههای امن پلکس استفاده کرده و حتماً رمزهای عبور قدرتمند برگزینند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
مدل زبانی مرکوری ۳ با سرعت ۱٬۰۶۸ توکن بر ثانیه از رقبای سرعتی جیپیتی و کلود پیشی گرفت
استارتاپ اینسپشن از مدل زبانی مرکوری ۳ رونمایی کرد که با بهرهگیری از رمزگشایی موازی دیفیوژن، بهسرعت کمنظیر ۱٬۰۶۸ توکن بر ثانیه دست مییابد. سازندگان این مدل ادعا میکنند که مرکوری ۳ علاوهبر کاهش چشمگیر تأخیر پاسخگویی در سیستمهای مبتنیبر ایجنت، کیفیتی همتراز یا حتی بالاتر از سریعترین مدلهای جیپیتی و کلود ارائه میدهد.
بزرگترین تحول محصولات لاجیتک در سالهای اخیر؛ آمادهسازی اتاق جلسات برای عصر ایجنتهای هوش مصنوعی
لاجیتک با رونمایی از نسل جدید تجهیزات ویدیو کنفرانس مجهز به تراشههای پردازش هوش مصنوعی، بزرگترین بهروزرسانی محصولات سازمانیاش را کلید زد. این شرکت قصد دارد با سادهسازی سختافزارها و بهکارگیری حسگرهای محیطی، سالنهای کنفرانس را به لایه فیزیکی دادهها برای ایجنتهای هوش مصنوعی تبدیل کند.
کدام مدل هوش مصنوعی در مشاورههای پزشکی بهتر عمل میکند؟ ارزیابی غولهای زبانی در بنچمارک HealthBench
بنچمارکهای تخصصی HealthBench شیوه پاسخگویی و کیفیت مشاورههای بالینی مدلهای هوش مصنوعی را در هزاران مکالمه پزشکی مورد سنجش قرار دادند. نتایج نشان میدهد در حالی که مدلهای اوپنایآی از نظر تعادل کارایی و هزینه دست بالا را دارند، کلود سانست ۵٫۵ با پاسخهای جامع خود رتبه اول مکالمات عمومی سلامت را تصاحب کرده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.