جذب سرمایه ۴۲ میلیون دلاری پلوتو سکیوریتی؛ وقتی وایبکدینگ و ایجنتها کابوس تیمهای امنیت میشوند!
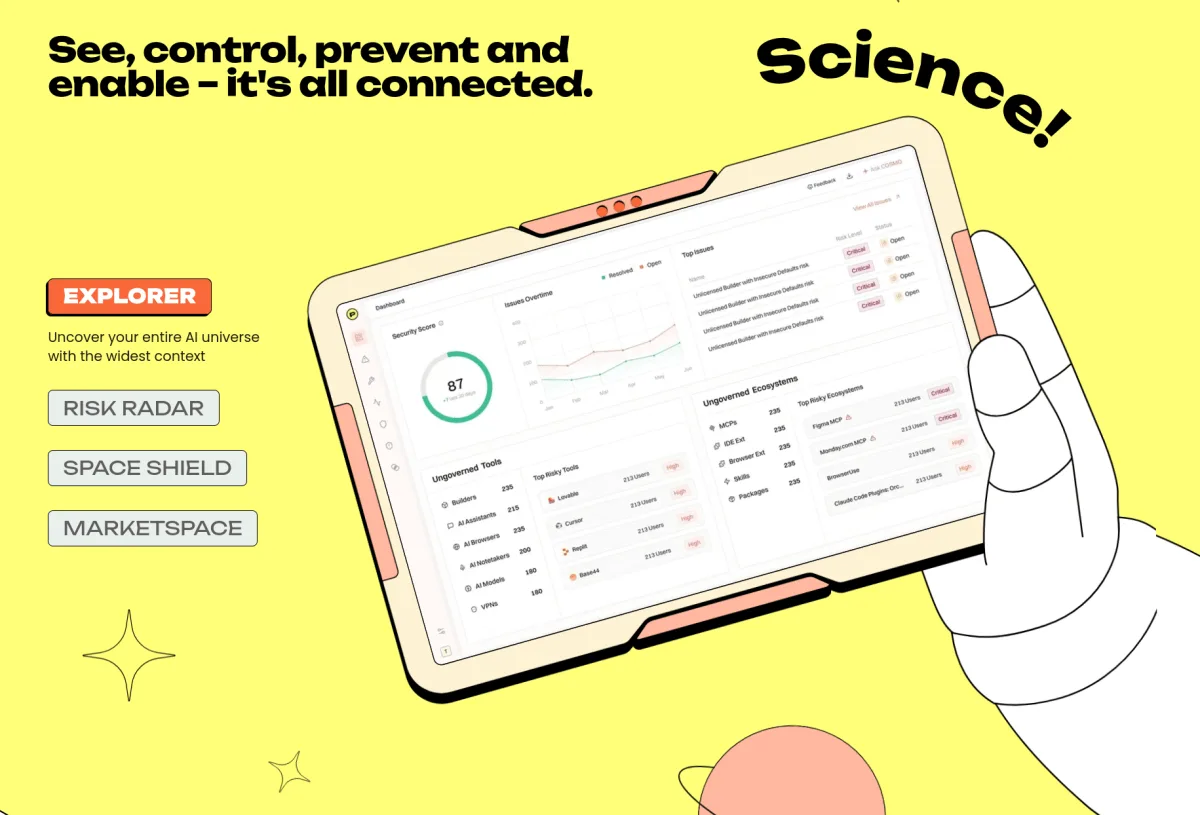
استارتاپ پلوتو سکیوریتی با جذب سرمایه ۴۲ میلیون دلاری از فاز مخفیانه خارج شد تا مشکل جدید شرکتها را حل کند: آسیبپذیریهای امنیتی ناشی از وایبکدینگ و ابزارهای هوش مصنوعی. این استارتاپ با رصد زنده رفتار ایجنتها، سرورهای MCP و ابزارهای ساخت کارمندان، پیش از وقوع نشت دادهها جلوی نفوذ را میگیرد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- استارتاپ امنیت سایبری پلوتو سکیوریتی (Pluto Security) موفق به جذب سرمایه ۴۲ میلیون دلاری شد تا جلوی رخنههای امنیتی ناشی از ابزارهای هوش مصنوعی و وایبکدینگ کارمندان را بگیرد.
- طبق دادههای این استارتاپ، حدود ۶۰ درصد از خطرات شناساییشده مربوط به برنامههایی است که کارمندان بخشهای مالی، بازاریابی و حقوقی بدون دانش برنامهنویسی ساختهاند و ناخواسته روی اینترنت رها کردهاند.
- پلتفرم پلوتو به جای روشهای سنتی، مستقیماً رفتار ایجنتها، اسکیلها و سرورهای MCP را در لحظه رصد میکند و در صورت مشاهده اقدامات مشکوک، جلوی دسترسیهای غیرمجاز را میگیرد.
وقتی درِ استفاده از ابزارهای هوش مصنوعی را به روی همه کارمندان یک شرکت باز میگذارید، ماجرا دقیقاً از همینجا شروع میشود: آدمها به روشهای غیرمنتظرهای از آنها استفاده میکنند! همین موضوع ترس بزرگی در دل مدیران انداخته؛ ترسی از اینکه سیستمهای شرکت همین حالا پر از رخنهها و حفرههای امنیتی خطرناک شده باشند یا حداقل خیلی زود پای این دردسرها به سازمان باز شود.
برای درک سرعت سرسامآور نفوذ ابزارهای هوش مصنوعی در سازمانها، شاهار باهات (Shahar Bahat)، مدیرعامل و همبنیانگذار پلوتو سکیوریتی (Pluto Security)، نکته جالبی را مطرح میکند: یک ابزار هوش مصنوعی جدید تنها دو ساعت پس از رونمایی رسمی میتواند سر از شبکههای داخلی شرکتها درآورد! جالبتر اینکه حدود ۶۰ درصد از خطرات امنیتی شناساییشده توسط این شرکت، مربوط به ابزارهایی است که با «vibe coding» توسط کارمندان غیرفنی ساخته شدهاند. به گفته باهات، تیمهای مالی بزرگترین مقصر و منبع این خطرات هستند و بعد از آنها تیمهای بازاریابی و حقوقی قرار دارند؛ در حالی که خود برنامهنویسان و توسعهدهندگان تازه در رتبه چهارم ایجاد این ریسکها هستند!
ابزارهای این استارتاپ حتی به یک نمونه واقعی عجیب برخوردند: یکی از کارمندان بخش مالی در شرکتی از فهرست فورچون ۵۰۰ (Fortune 500)، با وایبکدینگ برنامهای برای مدیریت اطلاعات مشتریان و نرخ ریزش آنها ساخته بود؛ اما این برنامه را بدون هیچگونه حفاظتی روی اینترنت رها کرده بود تا هر کسی به آن دسترسی داشته باشد!
پلوتو سکیوریتی که بهتازگی با جذب سرمایه ۴۲ میلیون دلاری از فاز خاموش و مخفیانه خارج شده، جدیدترین نمونه از نسل تازه استارتاپهای امنیتی است؛ استارتاپهایی که به سرعت سر برآوردهاند تا به شرکتها در پر کردن این ترسها شکافهای امنیتی کمک کنند. همه این شرکتها بر این باورند که تکیه بر نرمافزارهای امنیتی سنتی برای کنترل ابزارهای هوش مصنوعی، اتصالات و نحوه استفاده از آنها، درست مثل جا دادن میخ مربع در سوراخ دایره و بیفایده است؛ باوری که سرمایهگذاران را هم حسابی مجاب کرده تا چکهای سنگینی برایشان بکشند.
به گفته باهات، فروش محصولات این استارتاپ تازه از ماه آوریل کلید خورده، اما فناوری آنها به سرعت مشتریان بزرگی پیدا کرده است؛ ابزاری که زمینه کاری، تحلیل ریسک، شفافیت و کنترل دقیقی بر نحوه استفاده کارمندان از هوش مصنوعی فراهم میکند. پلوتو از زمان آغاز فروش توانسته از مرز درآمد سالانه تکرارشونده (ARR) ۲ میلیون دلار عبور کند و بیش از ۳۰ مشتری سازمانی مطرح از جمله اسکار هلث (Oscar Health)، ورکاتو (Workato)، سیکست (Sixt) و آلفاسنس (AlphaSense) را به جمع کاربرانش بیاورد.
سرمایه جذبشده پلوتو شامل یک مرحله پیشبذری و بذری ۸.۵ میلیون دلاری به رهبری تیالوی پارتنرز (TLV Partners) و با حضور بنیانگذاران شرکت امنیت سایبری آرمیس (Armis) است. علاوه بر این، شرکت در دور سری A نیز ۳۴ میلیون دلار سرمایه به رهبری جامپ کپیتال (Jump Capital) جذب کرده که در آن شرکت اسکینوس (Skinos - متعلق به شلومو کرامر، همبنیانگذار چک پوینت)، آنسا کپیتال (Ansa Capital) و جمعی از سرمایهگذاران فرشته نیز مشارکت داشتهاند.
این پیشرفت برای یک استارتاپ نوپا فوقالعاده چشمگیر است، هرچند در عصر هوش مصنوعی چندان بیسابقه نیست. شاید دلیل این استقبال پرشور این باشد که خطرات امنیتی هوش مصنوعی فقط محدود به غولهای فناوری نیست و همه سازمانها را درگیر کرده است.
در پاسخ به این پرسش که بزرگترین خطرات از کجا سرچشمه میگیرند، باهات توضیح میدهد که سطح چالشها بسته به دیدگاه مدیر ارشد امنیت اطلاعات (CISO) و میزان تمایل سازمان به پذیرش هوش مصنوعی متفاوت است؛ اما خطرات به هر حال همه جا خود را نشان میدهند.
باهات در این باره میگوید: «به طور کلی حتی یک پروژه آزمایشی (POC) هم نبوده که وارد آن شویم و موارد مخرب پیدا نکنیم. چه در بستههای افزونه و چه در اسکیلها، مواردی بود که حتی در زمان اجرای پروژه آزمایشی، حملات فعال و زنده روی آنها جریان داشت! البته از دید توسعه محصول ما این موضوع فوقالعاده جذاب است، اما برای آن شرکتها اصلاً خبر خوبی نیست!»
تمام برگ برنده و تمرکز پلوتو بر این ایده استوار است که برای ایمنسازی این فضاها، ابزارهای امنیتی علاوه بر دنبال کردن نحوه ساخت و استقرار برنامهها توسط کارمندان، باید حواسشان به این باشد که ایجنتهای هوش مصنوعی دقیقاً در لحظه چه کارهایی انجام میدهند.
به گفته باهات: «ما در حال عبور از تحلیل رفتار کاربر به سمت تحلیل رفتار ایجنتها هستیم.»
در راستای همین چشمانداز، نرمافزار این استارتاپ تمام ابزارهای هوش مصنوعی مورد استفاده کارمندان، اسکیلها، افزونهها، سرورهای پروتکل زمینه مدل (MCP) و سایر بخشهایی را که این ابزارها به آنها متکی هستند، در کنار برنامهها و ایجنتهای ساختهشده به طور کامل زیر نظر میگیرد. پلوتو مدعی است که میتواند بخشهای پرخطر را شناسایی کند، فعالیتهای بالقوه خطرناک ایجنتها را تشخیص دهد و سیاستهای امنیتی را بدون ایجاد مزاحمت یا متوقف کردن کارمندان اعمال کند.
برای دستیابی به این هدف، سیستم پلوتو به راهکارهای امنیت نقطه پایانی (Endpoint) و سیستمهای مدیریت دستگاه متصل میشود و سنسورهای اختصاصی خود را از این طریق یا مستقیماً روی دستگاهها نصب میکند. این سامانه با جمعآوری اطلاعاتی نظیر پرامپتها، دستورات، فرآیندهای در حال اجرا، دسترسیها و سوابق فعالیت کاربران، از مدلهای سبک اختصاصی خود روی دستگاهها کمک میگیرد تا ارزیابی کند یک ایجنت دقیقاً قصد انجام چه کاری را دارد.
نکته برجسته و متمایز این پلتفرم، توانایی مداخله لحظهای هنگام فعالیت ایجنت است. به عنوان مثال، اگر یک ایجنت بخواهد دسترسیهایی فراتر از خواست کاربر به دست آورد، پلوتو میتواند آن عملیات را مسدود کند یا با تزریق دستورات جدید به همان نشست کاری، ایجنت را وادار کند که از کاربر تأییدیه بخواهد.
باهات در توضیح این فرآیند میگوید: «ما میتوانیم زمینه (Context) را به نشست کاری تزریق کنیم و با این روش رفتار و شیوه عملکرد ایجنت را تغییر دهیم.»
این استارتاپ رویکرد جالب و متفاوتی هم برای جذب مشتری در پیش گرفته است. آنها در ماه آوریل پلتفرم رایگانی به نام پلوتونیوم (Plutonium) را معرفی کردند که به همه متخصصان اجازه میدهد خطرات مربوط به اسکیلها، کانکتورها و افزونههای عمومی هوش مصنوعی را بسنجند. این ابزار حتی شامل یک اسکنر سرورهای MCP و فهرستی از مؤلفههای تأییدشده است. به گفته باهات، هزاران متخصص امنیت در حال حاضر از پلوتونیوم استفاده میکنند و جامعه کاربری شکلگرفته حول آن، به منبعی ارزشمند برای بازخورد و جذب مشتریان جدید تبدیل شده است.
او اشاره میکند که در حال حاضر حدود ۷۰ درصد از درخواستهای خرید و مشتریان پلوتو از طریق تمایل مستقیم خود مشتریان (Inbound) به دست میآید، هرچند مشخص نکرده چه میزان از این آمار مستقیماً از دل پلتفرم پلوتونیوم بیرون آمده است.
مدیران پلوتو قصد دارند سرمایه جذبشده جدید را صرف توسعه محصول، گسترش پژوهشهای امنیت سایبری و تقویت حضور خود در بازار ایالات متحده کنند. این استارتاپ در حال حاضر ۴۰ کارمند در آمریکا و اسرائیل دارد.
مطالب مرتبط و پیشنهادی
هوش مصنوعی بادیگارد حیات وحش میشود؛ ترفند جذاب استارتاپ Flox برای نجات حیوانات از ریل و فرودگاه
تصادف حیوانات وحشی با قطارها و هواپیماها سالانه صدها میلیون دلار خسارت به بار میآورد و جان گونههای ارزشمند را میگیرد. استارتاپ Flox با توسعه دستگاههای مجهز به هوش مصنوعی لبهای و بینایی ماشین، حیوانات را در لحظه شناسایی کرده و با شبیهسازی صداهای اختصاصی، آنها را بدون آسیب از زیرساختهای حیاتی دور میکند.
سرمایهگذاری ۲ میلیارد دلاری انویدیا در اروپا؛ جنسن هوانگ: «قاره سبز باید وارد مسابقه هوش مصنوعی بشه!»
جنسن هوانگ، مدیرعامل انویدیا، در جریان تور اروپایی خود از برنامه سرمایهگذاری ۲ میلیارد دلاری در حوزه هوش مصنوعی و تزریق سرمایه به ۴ استارتاپ فرانسوی پرده برداشت. او مدلهای متنباز را بهترین بخت اروپا برای جبران فاصله با آمریکا دانست و تأکید کرد که قاره سبز نباید از این ماراتن جهانی جا بماند.
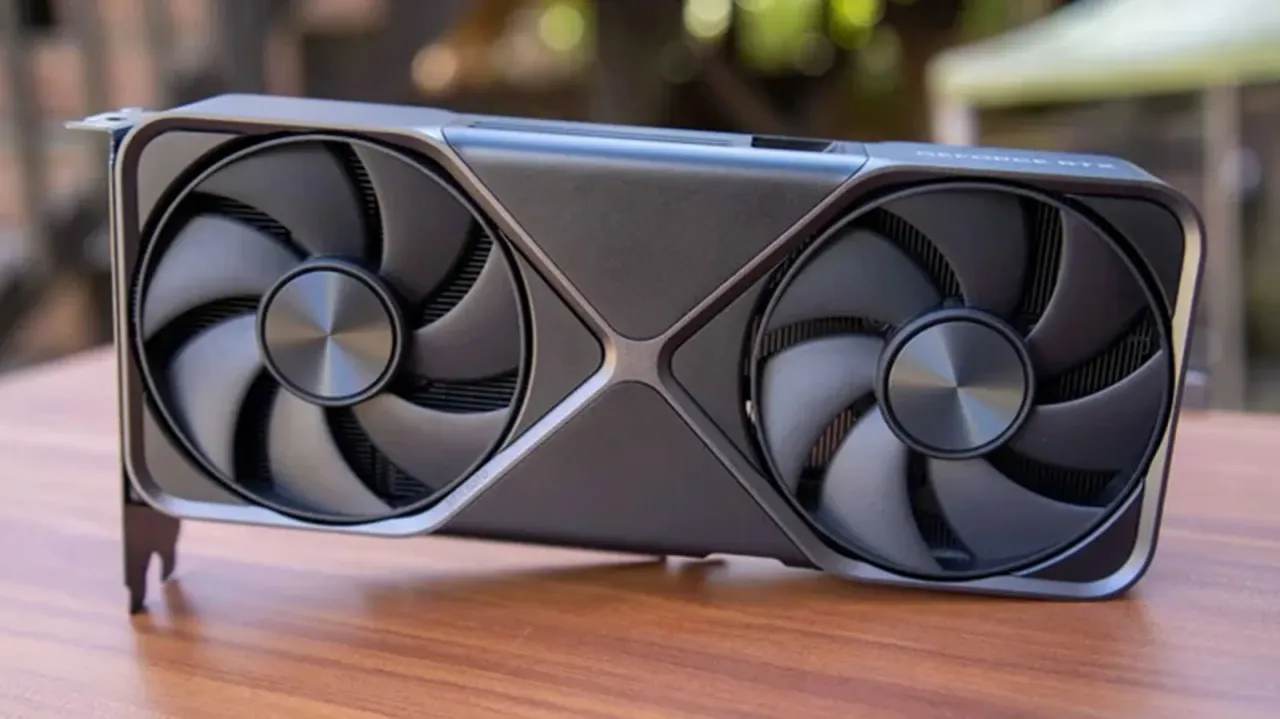
فناوری شگفتانگیز DLSS انویدیا دقیقاً چطور کار میکند؟ راهنمای کامل جادوی هوش مصنوعی در گیمینگ
فناوری DLSS انویدیا به یکی از مهمترین دلایل خرید کارتهای گرافیک سری RTX تبدیل شده؛ ابزاری هوشمند که با تکیه بر یادگیری عمیق، فریمریت بازیها را بهشدت بالا میبرد بدون اینکه شفافیت و کیفیت تصویر فدا شود. در این مقاله نگاهی جامع و کاربردی به نحوه عملکرد این فناوری، تفاوت حالتهای مختلف کیفیتی و مسیر تکامل قابلیتهای نوین آن از فریمجنریشن تا فیلترهای واقعگرایانه DLSS 5 انداختهایم.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.