آسیبپذیری بالای خردهفروشان در برابر حملات سایبری؛ هکرها خسارتهای مالی سنگینی تحمیل میکنند
گزارش جدید موسسه Moody’s نشان میدهد بخش خردهفروشی با وجود ردپای دیجیتال بسیار گسترده، از ساختار دفاعی متوسطی برخوردار است و در میان پرریسکترین حوزهها در برابر حملات هکرها قرار دارد. نفوذهای سایبری و باجافزارها میتوانند فعالیت این کسبوکارها را فلج کنند و خسارتهای مالی سنگینی به سود ناخالص آنها تحمیل نمایند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- موسسه Moody’s بخش خردهفروشی را در کنار رسانه و آموزش بهعنوان یکی از آسیبپذیرترین صنایع در برابر خطرات سایبری معرفی کرده است.
- ردپای دیجیتال گسترده و زنجیره تأمین پیچیده در فروشگاههای اینترنتی موجب شده تا نفوذ هکرها و حملات باجافزاری بالاترین میزان خسارت مالی را به این بخش وارد کند.
- کارشناسان امنیتی تأکید میکنند جداسازی شبکهها و برگزاری مانورهای دورهای برای بازیابی سریع اطلاعات حیاتیترین راهکار نجات کسبوکارها هنگام بحران است.
خردهفروشان همواره مایلند در بازار متمایز دیده شوند و نگاه مشتریان را به خود جلب کنند، اما وقتی پای دنیای تاریک و پرهزینه جرایم سایبری به میان میآید، هیچ شرکتی دوست ندارد در کانون توجه باشد.
موسسه اعتبارسنجی Moody’s بهتازگی ۲۱ بخش اقتصادی ایالات متحده را از نظر ریسک سایبری در عصر هوش مصنوعی رتبهبندی کرده است؛ این ارزیابی بر میزان مواجهه هر بخش با تهدیدهای آنلاین و قدرت دفاعی آنها تمرکز دارد.
نقشه حرارتی خطرات سایبری نشان داد که خردهفروشان نهتنها «ردپای دیجیتال بسیار گستردهای» دارند، بلکه از «سامانههای دفاعی متوسط همراه با بیشترین خسارتهای مالی برآوردشده» رنج میبرند.
کارشناسان Moody’s در این تحلیل اعلام کردند: «خردهفروشی یکی از ۵ بخشی است که بالاترین ریسک کلی سایبری را تجربه میکند (در کنار رسانه، مخابرات، آموزش و سختافزار فناوری اطلاعات) و همچنین یکی از ۵ حوزهای بهشمار میرود که بالاترین نسبت خسارت برآوردشده به سود ناخالص را ثبت کرده است (شامل غذا و کشاورزی، تولید، انرژی، رسانه و خردهفروشی).» این نهاد یادآور شد که رسانه تنها حوزه دیگری است که در هر دو گروه پرخطر قرار گرفته است.
مزیت فروش آنلاین در تمامی ساعات شبانهروز و بهصورت ۲۴ ساعته، خطرات بسیار بزرگی را نیز بههمراه دارد.
نمونهها و هشدارهای مربوط به این تهدیدها نیز بهطور مداوم تکرار میشوند.
در خارج از حوزه خردهفروشی، صرافی بزرگ رمزارز Binance اخیراً اعلام کرد هکرها مبلغی معادل ۶٫۳ میلیارد دلار برداشت کردهاند؛ رخدادی که این پلتفرم را ناچار کرد فرایند برداشت وجه را تا پایان بررسیهای امنیتی به حالت تعلیق درآورد. تحقیقات اولیه شرکت نشان داد که این حادثه امنیتی احتمالاً ناشی از هک شدن لپتاپ یکی از مهندسان DevOps بوده که به مهاجم اجازه داده به کانتینر سرویس دسترسی یابد و تراکنشهای غیرمجاز برداشت را ثبت کند.
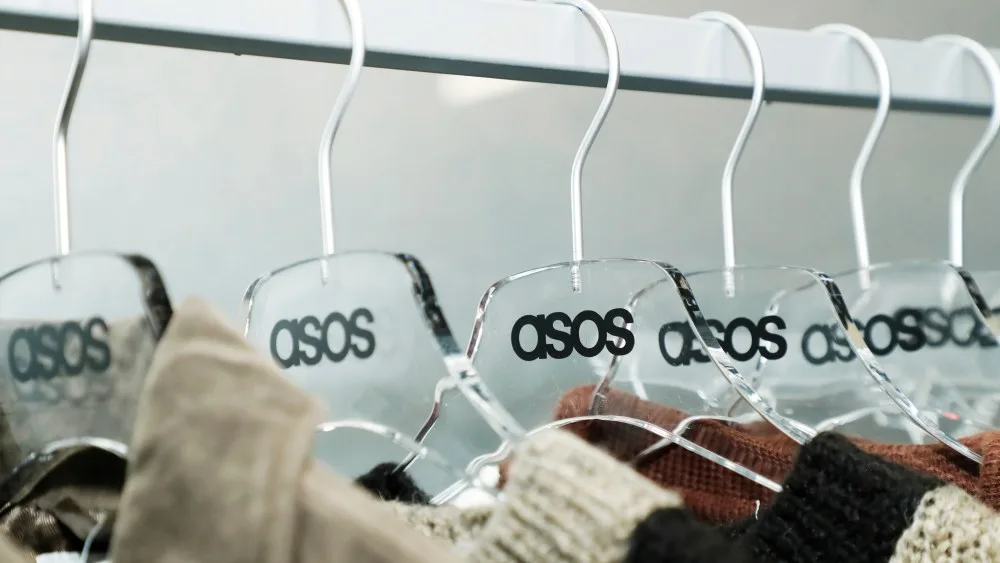
در نمونهای نزدیکتر به این صنعت و در مقیاسی کوچکتتر، هکرها فروشگاه آنلاین پوشاک Asos را هدف قرار دادند و با ارسال اعلانی برای کاربران اپلیکیشن، نام مسئول حفاظت از دادههای شرکت را فاش کرده و مدعی شدند که دسترسی کاملی به حساب ابری Snowflake این شرکت پیدا کردهاند. این شرکت تجارت الکترونیک اعلام کرد مهاجمان با جعل هویت یک مخاطب معتمد و فریب یکی از کارمندان، اطلاعات ورود او را به دست آورده و به سامانه نفوذ کرده بودند.
کریستوفر واس، مدیر مدلسازی سایبری در موسسه Moody’s، معتقد است احتمال حمله هکرها به خردهفروشان لزوماً بیشتر از سایرین نیست، اما «وقتی چنین اتفاقی رخ میدهد، پیامدهای آن واقعاً فاجعهبار است.»
خردهفروشان حجم عظیمی از دادههای شخصی مشتریان را ذخیره میکنند و زنجیره تأمین پیچیدهای دارند که در آن، تأمینکنندگان مختلف معمولاً به سیستمهای داخلی آنها دسترسی دارند.
علاوه بر این، مدل کسبوکار خردهفروشی بهشدت در برابر اختلالات عملیاتی و توقف ناگهانی حساس و آسیبپذیر است.
واسک در این باره میگوید: «اگر مهاجم بتواند وارد سیستم شود و یک باجافزار مستقر کند، برای نمونه بخشی از رایانهها و سرورهای آنها را قفل کند، خردهفروش به دردسر بزرگی میافتد؛ در نتیجه، هکرها میتوانند باج بسیار سنگینی طلب کنند و مبالغ کلانی به جیب بزنند.»
اگرچه واس اشاره میکند که خردهفروشان از آمادگی نسبتاً قابل قبولی در برابر ایمیلهای فیشینگ و حملات مشابه برخوردارند، اما یادآور میشود: «تنها کافی است یک کارمند روی یک لینک آلوده کلیک کند تا راه ورود هکرها باز شود. سیستمهای دفاعی خردهفروشان در مجموع فوقالعاده قوی نیست؛ آنها مانند بانکها یا مراکز مالی امنیتی نفوذناپذیر ندارند و اهداف چندان دشواری برای نفوذ بهشمار نمیروند.»
فروشگاههای مد و پوشاک نیز درست همانند فروشگاههای مواد غذایی با محصولاتی سروکار دارند که وابسته به فصل یا زمان هستند و باید سریع به فروش برسند؛ همین امر موجب میشود هرگونه وقفه ناشی از حمله سایبری زیانهای جبرانناپذیری به بار آورد.
واسک تأکید میکند که خردهفروشان میتوانند اقدامات مؤثری برای کاهش ریسک سایبری انجام دهند؛ از برطرف کردن سریع آسیبپذیریهای امنیتی گرفته تا بخشبندی و تفکیک شبکههای سازمانی، تا دسترسی به یک بخش به معنای تسلط کامل هکرها بر تمام سیستمها نباشد.
او همچنین تهیه نسخه پشتیبان از سیستمهای حیاتی و نگهداری این نسخهها بهصورت کاملاً ایزوله و جدا از شبکه اصلی را اقدامی ضروری دانست.
او در نهایت خاطرنشان کرد: «نکته بسیار مهم، اجرای مانورهای شبیهسازی و تمرین عملی استفاده از سازوکارهای بازیابی اطلاعات است. داشتن یک برنامه دفاعی روی کاغذ که عالی به نظر میرسد خوب است، اما هنگام وقوع حادثه، اگر ندانید چطور سیستمها را بهسرعت و با کمترین دردسر مجدداً فعال کنید، وجود آن ابزارها عملاً فایدهای نخواهد داشت.»
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
پلاگین DS Bot تیمهای هوشمند را به DeepSeek Harness اضافه کرد؛ ثبت بیش از ۴۶۰۰ ستاره در گیتهاب
پلاگین متنباز DS Bot با تبدیل فریمورک DeepSeek Harness به محیطی برای همکاری تیمی ایجنتهای هوش مصنوعی، توجه توسعهدهندگان را جلب کرده و به بیش از ۴۶۰۰ ستاره در گیتهاب رسیده است. این ابزار امکان تعریف نقشهای تخصصی مانند برنامهنویس و نویسنده را فراهم میکند و با حفظ حافظه پایدار، وظایف پیچیده را میان باتها تقسیم میکند.
۵ اصل امنیتی ضروری برای برنامهنویسی ایمن با هوش مصنوعی
با فراگیر شدن موج وایب کدینگ و تولید نرمافزار از طریق گفتگو با هوش مصنوعی، خطرات و آسیبپذیریهای امنیتی پروژهها نیز بهشدت افزایش یافته است. اگر بدون تسلط کامل فنی از مدلهای هوش مصنوعی کد دریافت میکنید، رعایت ۵ اصل اساسی میتواند امنیت دادهها و برنامههای شما را در برابر نفوذ هکرها تضمین کند.
شوخی کنایهآمیز برنامه تلویزیونی SNL با تب داغ استارتاپهای هوش مصنوعی
برنامه تلویزیونی محبوب SNL در تازهترین قسمت خود، تب تند استارتاپهای هوش مصنوعی و چهرههای پرادعای دنیای فناوری را دستمایه طنز قرار داد. این برنامه با خلق آیتمهای کمدی، از رویاپردازیهای توخالی پیرامون ایجنتهای هوش مصنوعی تا هجوم شرکتها به تگزاس را با نگاهی کنایهآمیز به چالش کشید.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.