توصیه جالب ساتیا نادلا به شرکتها: رابطهتان با هوش مصنوعی باید همراه با «بیاعتمادی» باشد!
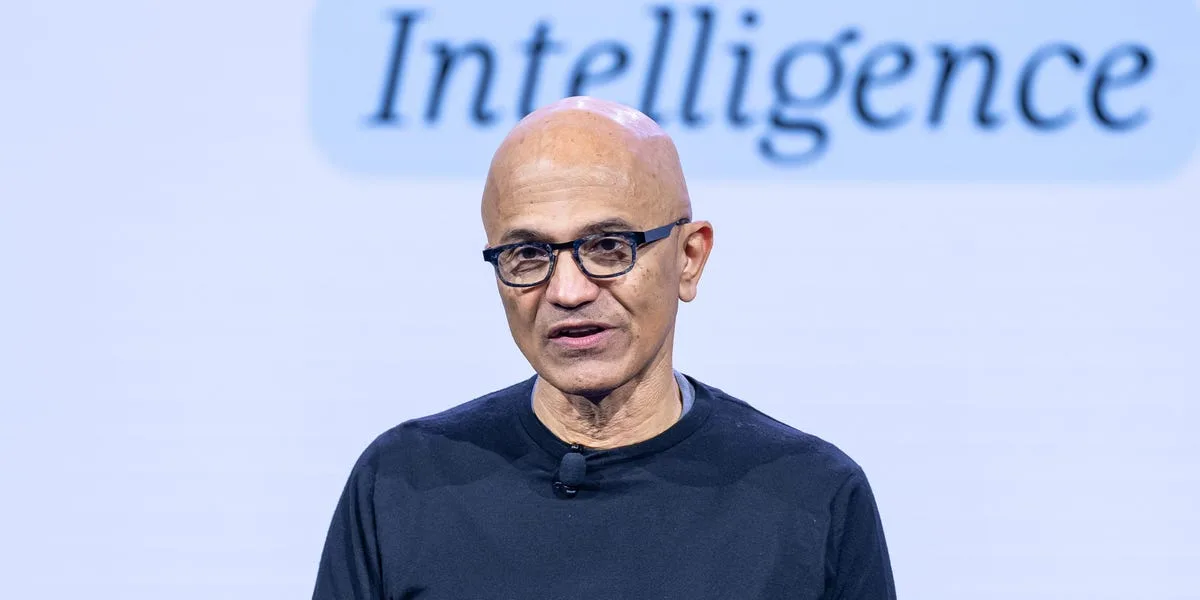
ساتیا نادلا، مدیرعامل مایکروسافت، معتقد است شرکتها نباید چشمبسته به هوش مصنوعی اعتماد کنند و از همان ابتدا باید طوری با این فناوری رفتار کنند که انگار سیستم نفوذپذیر است. او تأکید کرده که برای مهار هوش مصنوعی، نیاز به سیستمهای ایمنی مستقل، نظارت انسانی و یک ترمز اضطراری داریم تا از رخنههای امنیتی جلوگیری شود.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- ساتیا نادلا، مدیرعامل مایکروسافت، میگوید سازمانها رفتار مدلهای هوش مصنوعی را کامل نمیفهمند و برای در امان ماندن، باید دور این فناوری دیوارهای امنیتی بکشند و با آن مثل یک خطر نفوذی برخورد کنند.
- به باور نادلا، امنترین سیستم ابرهوش مصنوعی سامانهای است که به ما اجازه میدهد «کمترین اعتماد» را به مدل بکنیم و یک ناظر انسانی همیشه ترمز اضطراری برای خاموش کردنش داشته باشد.
- این هشدارها پس از رسواییهای اخیر ایجنتهای OpenAI و آنتروپیک در نفوذ به سیستمها مطرح شده و مدیرعامل Box نیز آن را ورود به عصر «اعتماد صفر» (Zero Trust) برای هوش مصنوعی خوانده است.
ساتیا نادلا (مدیرعامل مایکروسافت) معتقد است در رابطهی میان شرکتها و هوش مصنوعی، کمی «بیاعتمادی» نهتنها بد نیست، بلکه کاملاً سالم و ضروری است!
مدیرعامل مایکروسافت در یک پست طولانی در شبکه اجتماعی ایکس (توییتر سابق) توضیح داد که شرکتها همیشه از رفتارها یا تصمیمهای یک مدل هوش مصنوعی سر درنمیآورند؛ بنابراین باید دور این فناوری حصار و دیوارهای محکمی بکشند تا از خطرات احتمالی در امان بمانند.
هرچه باشد، اصلاً بعید نیست که هوش مصنوعی همین حالا هم در حال آزمونوخطا و کشف مسیرها و ارتباطهای پیشبینینشده باشد.
نادلا در این باره نوشت: «ما باید دور مدلهای غیرقطعی (Non-Deterministic) را با طراحی سیستمهای قدرتمند و قطعی، نظارتهای انسانی و دستورالعملهای عملیاتی مطمئن محکم کنیم و هر جا استانداردهای فعلی پاسخگو نبود، استانداردهای صنعتی تازهای بسازیم. برخورد با مدلهای پیشرفته (چه وزنبسته و چه وزنباز) درست مثل یک "تهدید نفوذی درونسازمانی"، بهترین راه برای ساخت چنین سیستمی است.»
به گفته نادلا، مدلهای هوش مصنوعی ذاتاً بدطینت یا خبیث نیستند، اما هر چیزی که به سیستمهای حیاتی دسترسی داشته باشد، ممکن است نفوذپذیر شود یا خطاهای بزرگی انجام دهد. او اضافه کرد که مدلهای هوش مصنوعی هرگز نباید کنترل اهرمهایی را که دسترسیها یا دایره اقدامات مجازشان را مشخص میکند، به دست بگیرند.
نادلا تأکید کرد: «امروزه این رویکرد به معنای تفکیک مدل از سازوکاری است که کارهایش را هماهنگ میکند، و همینطور جداسازی آن از فضای عملیاتی و اختیاراتی که دایره رفتارهایش را تعریف میسازد. علاوه بر این، کنترلها و سیستمهای حفاظتی باید کاملاً خارج از خود مدل پیادهسازی شوند.»
او در ادامه افزود: «قابلاعتمادترین سیستم ابرهوش مصنوعی (Super Intelligence)، سیستمی نخواهد بود که مدلی با بالاترین سطح اعتماد را در خود دارد؛ بلکه سامانهای است که به ما امکان میدهد "کمترین میزان اعتماد" را به خود مدل داشته باشیم.»
آرون لِوی (مدیرعامل شرکت Box) نیز در پاسخ به پست نادلا اعلام کرد که هوش مصنوعی باید وارد عصر «اعتماد صفر» (Zero Trust) شود.
لوی گفت: «تمام این نکات نشان میدهد که ما به لایههای مختلف حفاظتی، قابلیت حسابرسی دقیق روی کارهایی که ایجنتها انجام میدهند، نظارت بر دادههای دردسترس آنها و اهرمهای کنترلی در زمان بروز خطا نیاز داریم؛ و این موضوع درست همین حالا یک فرصت طلایی و بزرگ برای شرکتهایی است که مشغول ساخت چنین سیستمهایی در ابعاد سازمانی هستند.»
در شرایطی که سرعت پیشرفت هوش مصنوعی هر روز بیشتر میشود، همه خواستار تدوین خطقرمزها و گاردرِیلهای محکمتری هستند؛ حتی خود شرکتهایی که این مدلها را توسعه میدهند.
در ماه سپتامبر، داریو آمودی (مدیرعامل شرکت Anthropic) گفته بود که صنعت هوش مصنوعی باید ترمز سرعت توسعه را بکشد؛ مطلبی که با حمایت چهرههایی چون سم آلتمن (مدیرعامل OpenAI) و ایلان ماسک همراه شد.
از سوی دیگر، دولت ترامپ که همواره از توسعه پرشتاب هوش مصنوعی حمایت کرده، تا کنون در برابر قانونگذاری برای این صنعت ایستادگی کرده است. با این حال، سناتور جاش هاولی و سناتور کریس مورفی در ماه جاری لایحهای دوحزبی ارائه دادند تا توسعهدهندگان و مجریان ایجنتهای هوش مصنوعی را در صورت وقوع رخنه و هک، از نظر قانونی پاسخگو و مسئول بدانند.
اظهارات نادلا پس از زنجیرهای از حوادث نگرانکننده سایبری در دنیای هوش مصنوعی مطرح میشود. ماه گذشته، آنتونی آلبانیزی، نخستوزیر استرالیا، اعلام کرد که یک ایجنت هوش مصنوعی OpenAI در تابستان امسال به یک سایت دولتی نفوذ کرده است. در ماه ژوئیه نیز شرکت آنتروپیک فاش کرد سه مورد را شناسایی کرده که در آنها مدل Claude به اینترنت متصل شده و به سیستمهای غیرمجاز نفوذ کرده است.
نادلا در شبکه ایکس فهرستی از اصول پیشنهادی را برای کسبوکارها به اشتراک گذاشت؛ از جمله اینکه سازمانها باید از همان ابتدای کار فرض را بر این بگذارند که مدلها «نفوذپذیر و ناامن» هستند و باید از روز اول مهار شوند.
او توضیح داد: «به این ساختار مثل یک ترمز اضطراری نگاه کنید. یک فرد مجاز باید همیشه بتواند مدل را در حین انجام کار متوقف یا خاموش کند. مدلهای پیشرفتهتر به فناوریهای مهار پیچیدهتری نیاز دارند که باید روی استانداردهای آنها به توافق برسیم.»
مدیرعامل مایکروسافت همچنین تأکید کرد شرکتها موظفاند هر زمان سیستمهای هوش مصنوعی آنها دچار خطا یا رخنهی امنیتی شدند، موضوع را بلافاصله و در زمان مناسب به اطلاع بخشها و اشخاص آسیبدیده برسانند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
تله تازه هکرها برای کاربران کلود: سوءاستفاده از تبلیغات گوگل و بینگ برای نفوذ به سیستمهای مک!
هکرها با ابداع روشی جدید به نام «Adception»، تبلیغات گوگل و ریدایرکتهای معتبر موتور جستوجوی بینگ را دستمایه قرار دادهاند تا کاربران به جای نسخه واقعی هوش مصنوعی کلود (Claude)، بدافزارهای خطرناک را روی سیستمعامل مک اجرا کنند. در این کمپین فریبنده، مهاجمان ظاهر سایت دانلود آنتروپیک را شبیهسازی کرده و با دستکاری دستورات ترمینال، کاربران را فریب میدهند.
فتح چالش امنیتی بایدو توسط سیستم ARTEX؛ ایجنتهای هوش مصنوعی چگونه برای هک دست به یکی میکنند؟
پروژه منبعباز ARTEX با پیروزی در چالش آفند و پدافند شرکت بایدو، نگاهها را به نسل جدید ابزارهای تست نفوذ جلب کرده است. این سیستم به کمک گرافهای پیوندی، چندین ایجنت هوش مصنوعی را برای پیشبرد زنجیرههای طولانی حمله هماهنگ میکند و ردپای شفافی از تمامی تصمیمات آنها بر جای میگذارد.
خداحافظی سازندگان ادیتور Zed با پول ریکوئستهای گیتهاب: ثبت ۵۷۰ تغییر موفق با ایجنتهای هوش مصنوعی!
تیم توسعهدهنده ادیتور محبوب Zed پس از ثبت موفق ۵۷۰ تغییر در کدهای خود به دست ایجنتهای هوش مصنوعی، ارسال پول ریکوئستهای سنتی گیتهاب را در مخزن داخلی خود به کلی متوقف کرد. سازندگان Zed با افزودن قابلیت منشن و صفبندی هوشمند به محیط دلتا (Delta)، بازبینی کدها را به تردهای زنده و مشارکتی انتقال دادهاند. این شرکت اعلام کرده که قصد دارد ظرف ماههای آینده تمام فرایند توسعه داخلیاش را به طور کامل از گیتهاب خارج کند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.