کابوس جدید امنیت سازمانی؛ چرا ایجنتهای مستقل هوش مصنوعی به رویکرد کاملاً تازهای نیاز دارند؟
با عبور از چتباتهای ساده و ورود ایجنتهای مستقل هوش مصنوعی به سازمانها، کسبوکارها با چالشهای امنیتی کاملاً بیسابقهای روبهرو شدهاند. این ایجنتها با دسترسی مستقیم به سامانهها کارهای عملیاتی انجام میدهند و یک خطای کوچک در رفتار آنها میتواند خسارات جبرانناپذیری به بار آورد. در این تحلیل بررسی میکنیم که چرا مدلهای سنتی امنیت دیگر پاسخگو نیستند و چگونه باید با نظارت هوشمند رفتاری، این همکاران دیجیتال را مدیریت کرد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- بیش از ۷۶ درصد از سازمانها در حال پیادهسازی یا آزمایش ایجنتهای هوش مصنوعی هستند و جالب اینکه ۴۲ درصد آنها همین حالا حوادث امنیتی مرتبط با این فناوری را تجربه کردهاند.
- برخلاف چتباتهای عادی که فقط پاسخ متنی میدهند، ایجنتهای مستقل اختیارات اجرایی دارند و خطراتی مثل تزریق پرامپت یا سوءاستفاده معنایی از دسترسیها را مستقیماً به یک اقدام مخرب واقعی در سیستم تبدیل میکنند.
- راهحل این چالش مسدود کردن هوش مصنوعی نیست؛ بلکه باید با گذر از کنترل دسترسی سنتی به سمت نظارت رفتاری رفت و تأیید انسانی (Human-in-the-loop) را تنها برای تصمیمات حساس و برگشتناپذیر فعال کرد.
دوران هوش مصنوعی به عنوان یک چتبات ساده کمکم به سر آمده است. حالا دیگر در دل سازمانها و شرکتها، هوش مصنوعی فقط خلاصه کردن اسناد، نوشتن پیشنویس ایمیل یا جواب دادن به سؤالات تکراری نیست. کسبوکارها روزبهروز بیشتر به سراغ تست و راهاندازی «ایجنتهای مستقل هوش مصنوعی» میروند؛ ایجنتهایی که پیامها را میخوانند، از سیستمهای کاری اطلاعات استخراج میکنند، پرونده مشتریان را بهروزرسانی میکنند، جریانهای کاری را راه میاندازند و حتی با کمترین نظارت انسانی، کارهای عملیاتی و اجرایی را پیش میبرند.
اما همین خودمختاری و استقلال، نوع کاملاً جدیدی از ریسکها و آسیبپذیریهای امنیتی را خلق کرده است. بررسیهای آماری نشان میدهد که ۷۶ درصد از سازمانها در حال آزمایش یا استقرار ایجنتهای خودکار هوش مصنوعی هستند و جالبتر اینکه ۴۲ درصد آنها پیش از این دستکم یک حادثه امنیتی تأییدشده یا مشکوک مرتبط با هوش مصنوعی را تجربه کردهاند. هوش مصنوعی ایجنتمحور همین حالا وارد محیطهای کاری شده است؛ آزمون واقعی برای مدیران این است که آیا میتوانند بدون قربانی کردن بهرهوری فوقالعاده این ابزارها، آنها را به درستی مهار و مدیریت کنند؟
مت کوک (Matt Cooke)، استراتژیست ارشد امنیت سایبری در شرکت پروفپوینت (Proofpoint) نگاه موشکافانهای به این چالش دارد.
برخلاف هوش مصنوعی مولد سنتی که فقط به یک سؤال پاسخ میدهد و کارش تمام میشود، هوش مصنوعی ایجنتمحور یک هدف مشخص را تا رسیدن به نتیجه دنبال میکند. این ایجنت درخواست کاربر را تحلیل میکند، ابزارهای لازم را برمیگزیند، به دادهها دسترسی پیدا میکند و در میان سامانههای مختلف سازمانی دستبهکار میشود. برای مثال، یک دستیار معمولی ممکن است فقط زنجیرهای از ایمیلها را خلاصه کند؛ اما یک ایجنت مستقل میتواند همان ایمیل را بخواند، جزئیات لازم را از سیستم CRM استخراج کند، پاسخ مناسب را بنویسد، تیکت مربوطه را در نرمافزار Zendesk بهروز کند و حتی یک جلسه پیگیری در تقویم کاری تنظیم نماید.
شاید تکتک این مراحل بهتنهایی کاملاً قانونی و عادی به نظر برسند، اما خروجی نهایی ممکن است غلط، افراطی یا حتی دستکاریشده باشد. از طرفی، مسدودسازی کامل ابزارهای هوش مصنوعی اصلاً راهحل منطقی و عملی نیست؛ چرا که کارمندان را به سمت استفاده مخفیانه از سرویسهای غیرمجاز (Shadow AI) سوق میدهد؛ جایی که ردگیری فعالیتها و جریان اطلاعات به مراتب سختتر است. در عوض، مدیران ارشد باید با ایجنتهای هوش مصنوعی مثل یک دسته جدید از «همکاران دیجیتال» برخورد کنند؛ همکارانی که به مرزبندیهای شفاف، نظارت پیوسته و پاسخگویی مشخص نیاز دارند.
عبور از مدلهای سنتی کنترل دسترسی
تأمین امنیت ایجنتهای خودکار هوش مصنوعی به معنای عبور از سازوکارهای سنتی «کنترل دسترسی» و رفتن به سمت «حکمرانی آگاه به رفتار» است. در این پارادایم، صرفاً داشتن مجوز برای انجام یک کار ملاک نیست؛ بلکه مهمتر این است که آیا آن اقدام با درخواست اولیه کاربر همخوانی دارد، با چه دادههایی سر و کار پیدا میکند و چه پیامدهایی ممکن است به بار آورد؟
مدل سنتی امنیت سازمانی همیشه بر این فرض استوار بوده که انسان تصمیم میگیرد و سیستم آن را اجرا میکند. اما هوش مصنوعی ایجنتمحور این زنجیره را بهشدت کوتاه و فشرده کرده است. انسان یک پرامپت ساده مینویسد، هوش مصنوعی آن را تفسیر میکند، ابزارهای متصل را فرا میخواند و مستقیماً اقدام را کلید میزند؛ آن هم در بیشتر موارد بدون اینکه هیچ ایست بازرسی یا نظارتی بین مرحله تصمیمگیری و اجرا وجود داشته باشد.
این سازوکار شاید برای کارهای کمریسک، تکراری و برگشتپذیر عالی جواب بدهد، اما ماجرا زمانی خطرناک میشود که یک ایجنت بتواند به بیرون از سازمان پیام ارسال کند، سوابق حساس را تغییر دهد، تراکنشهای مالی را تأیید نماید یا سطوح دسترسی را دستکاری کند. در چنین شرایطی، یک برداشت اشتباه از یک دستور ساده یا یک دستور خرابکارانه، فوراً به یک فاجعه عملیاتی با پیامدهای فوری تبدیل خواهد شد.
تیمهای امنیتی حالا باید مدام زیر ذرهبین بگذارند که یک ایجنت دقیقاً چه کاری انجام میدهد، دلیل این کار چیست و آیا اقداماتش با سیاستهای سازمان و نیت واقعی کاربر همراستاست یا خیر. سیستم مدیریتی و نظارتی باید کل زنجیره فعالیت را پوشش دهد؛ از همان لحظه ثبت درخواست اولیه گرفته تا نتیجه نهایی که در سامانههای سازمانی اعمال میشود.
خطر ارتقای معنایی امتیازات دسترسی (Semantic Privilege Escalation)
یکی از نگرانیهای نوظهور و بسیار جدی، پدیدهای به نام «ارتقای معنایی امتیازات دسترسی» است؛ حالتی که در آن ایجنت کاملاً در چارچوب اختیارات قانونی خود عمل میکند، اما تفسیرش از دستور چنان گسترده است که فراتر از نیت و خواست واقعی کاربر پیش میرود.
تصور کنید کارمندی از یک ایجنت بخواهد «ارتباطات مشتریان را ساماندهی کند». این ایجنت با داشتن دسترسی همزمان به CRM، پلتفرم ایمیل و دیتابیس مشتریان، ممکن است دستور را طوری تفسیر کند که جزئیات محرمانه قیمتگذاری را برای مخاطبی اشتباه ایمیل کند، به جای یک فرد به کل لیست ایمیلی شرکت پیام بفرستد یا تغییری را به سیستم اعمال کند که در حالت عادی نیازمند تأیید و امضای مستقیم مدیر بوده است.
نکته عجیب اینجاست که ایجنت در تمام این مدت هرگز از حدود اختیارات فنیاش فراتر نرفته است؛ بلکه مشکل اصلی از شکاف میان «رفتار ایجنت» و «نیت انسان» سرچشمه میگیرد. مجوزهای ثابت و سنتی هرگز قادر به تشخیص این تله نیستند. سازمانها به سازوکارهای کنترلی جدیدی نیاز دارند که پیش از تکمیل هر عملیات، هدف، زمینه (Context) و اثرات احتمالی آن اقدام را بسنجد، نه اینکه فقط سطح دسترسی فنی را چک کند.
ریسکهای انسانی و حفاظت از دادهها
ایجنتهای هوش مصنوعی با پرامپتها هدایت میشوند، بر اساس اطلاعاتی که دریافت میکنند شکل میگیرند و متأسفانه مورد اعتماد کورکورانه کارمندانی قرار دارند که فرض میکنند خروجی همیشه درست است. از دل این معادله، سه نقطه شکست بحرانی پدیدار میشود: دادههایی که وارد سیستم میشوند، نحوه تفسیر آنها توسط ایجنت، و میزان اعتمادی که کارمندان به خروجیهای آن دارند.
کارمندان اغلب بدون ذرهای تردید، اطلاعات حساس شرکت را داخل پرامپتها کپی میکنند یا فایلهای محرمانه را بالا میآورند. از سوی دیگر، ایجنت ممکن است درخواست را اشتباه بفهمد یا تحت تأثیر دستورات مخفی و پنهانشده در یک ایمیل، سند کاری، چت یا صفحه وب دچار انحراف شود. در این میان، کارمندان هم معمولاً توصیهها و پیشنهادات ایجنت هوش مصنوعی را بدون کمترین وسواس یا بازبینی تأیید میکنند؛ در حالی که روی نظر یک همکار انسانی حسابی سختگیری به خرج میدهند!
حملات «تزریق پرامپت» (Prompt Injection) واضحترین نمونه این تهدید است؛ جایی که هکرها دستورات مخرب را درون محتوایی جاسازی میکنند که میدانند قرار است توسط ایجنت پردازش شود. اگر ایجنت به آن محتوا اعتماد کند، میتواند تمام سیاستهای امنیتی را زیر پا بگذارد، دادهها را لو بدهد، روال کاری را دستکاری کند یا دستوری را اجرا نماید که هرگز انسانی آن را تأیید نکرده است. اگر چنین حملهای علیه یک چتبات اجرا شود، نهایتاً یک پاسخ اشتباه و خندهدار پس میدهد؛ اما وقتی پای ایجنتی در میان باشد که دسترسی مستقیم به ابزارها و سیستمها دارد، نتیجهاش یک اقدام اجرایی خطرناک و غیرقابل جبران در دنیای واقعی است.
مسئله نشت دادهها این وضعیت را پیچیدهتر هم میکند. ایجنتها معمولاً برای انجام وظایفشان به دسترسیهای گسترده در سرتاسر دادههای سازمانی احتیاج دارند؛ یعنی اطلاعات حساس و محرمانه میتوانند به راحتی از طریق پرامپتها، فایلهای آپلودی، پاسخهای تولیدشده، لاگها و فرآیندهای بازیابی به گردش درآیند. سیستمهای جلوگیری از نشت داده (DLP) باید به این محیطهای مبتنی بر هوش مصنوعی گسترش یابند تا پیش از آنکه دادههای محرمانه به دست ابزار برسند، برچسب هشدار بزنند و مسیرهای ارسال اطلاعات را نیز به طور کامل کنترل کنند.
در این میان، پلتفرمهای ایمیل و ابزارهای ارتباط تیمی سزاوار توجه ویژهای هستند. این سامانهها دقیقاً در نقطه تلاقی افراد، دادهها و جریانهای کاری خودکار قرار گرفتهاند و همزمان بستر اصلی حملات فیشینگ، لینکهای مخرب، فایلهای آلوده و تزریق پرامپت به حساب میآیند. از میان سازمانهایی که حوادث امنیتی مرتبط با هوش مصنوعی را گزارش کردهاند، ۶۷ درصد ردپای تهدید را در ایمیل، ۵۷ درصد در برنامههای ابری (SaaS) و ۵۳ درصد در دستیارها یا ایجنتهای هوش مصنوعی مشاهده کردهاند.
البته اینکه بخواهیم برای تکتک اقدامات خودکار ایجنتها تأییدیه انسانی بگیریم، اساساً فلسفه و فایده استفاده از این فناوری را زیر سؤال میبرد و سرعت کار را میگیرد. راهحل هوشمندانهتر، استفاده هدفمند از سازوکار «انسان در چرخه تصمیمگیری» (Human-in-the-loop) است؛ به این معنا که تأیید انسانی را تنها برای اقدامات پرریسک، غیرقابل بازگشت یا بسیار حساس نگه داریم؛ مانند نقلوانتقالات مالی، ارتباطات عمومی و خارجی، تغییر دسترسیهای کاربری یا اشتراکگذاری دادههای محرمانه تحت نظارت قوانین.
کارهای کمخطر میتوانند در چارچوبی شفاف و معین به صورت کاملاً خودکار انجام شوند. اما فعالیتهای پرریسک باید متوقف شوند تا کاربر یا مدیر به صورت مستقیم آنها را تأیید کند، احراز هویت دومرحلهای بخواهد یا از فیلترهای کنترلی و امنیتی سختگیرانهتری عبور داده شود.
در نهایت، امنیت هوش مصنوعی ایجنتمحور بر چهار ستون اصلی بنا میشود: شفافیت و دید کامل به تعاملات انسان و هوش مصنوعی، کنترل سختگیرانه بر دادههای حساس، حکمرانی دقیق بر رفتار ایجنتها، و ثبت ردپای حسابرسی (Audit Trails) که در بررسیهای موشکافانه قابل استناد باشد. این ایجنتها به همکاران دیجیتال واقعی ما با دسترسیها و اختیارات سیستمی بالا تبدیل شدهاند؛ بنابراین سزاوار همان میزان حساسیت و نظارتی هستند که سازمانها از دیرباز برای کاربران ارشد، برنامههای حیاتی و فرآیندهای پرخطر تجاری اعمال میکردهاند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
افشای اسناد جنجالی عرضه اولیه آنتروپیک؛ آیا هشدارهای آخرالزمانی سرپوشی برای زیانهای نجومی است؟
اسناد لورفته از برنامه عرضه عمومی آنتروپیک نشان میدهد این غول هوش مصنوعی با وجود زیانهای میلیاردی و هزینههای نجومی پردازش ابری، بخش بزرگی از پرونده خود را به هشدارهای آخرالزمانی اختصاص داده است. کارشناسان معتقدند بزرگنمایی خطر نابودی جهان ترفندی زیرکانه از سوی مدیران این شرکت برای فرار از پاسخگویی و جلب ارزشگذاریهای حبابی در بازار بورس است.
تب داغ مدل Jev؛ بازگشت شکوهمند هوش مصنوعی پیشبین به میدان رقابت!
موج تازهای از مدلهای تصمیمگیری نظیر Jev، هوش مصنوعی پیشبین را پس از سالها حاشیهنشینی دوباره به کانون توجه کشاندهاند. با این حال، کارشناسان هشدار میدهند که بدون پیوند دادن اهداف کسبوکار با سنجههای فنی، این فناوری نوپا نیز در فاز عملیاتی به سرنوشت پروژههای ناموفق گذشته دچار خواهد شد.
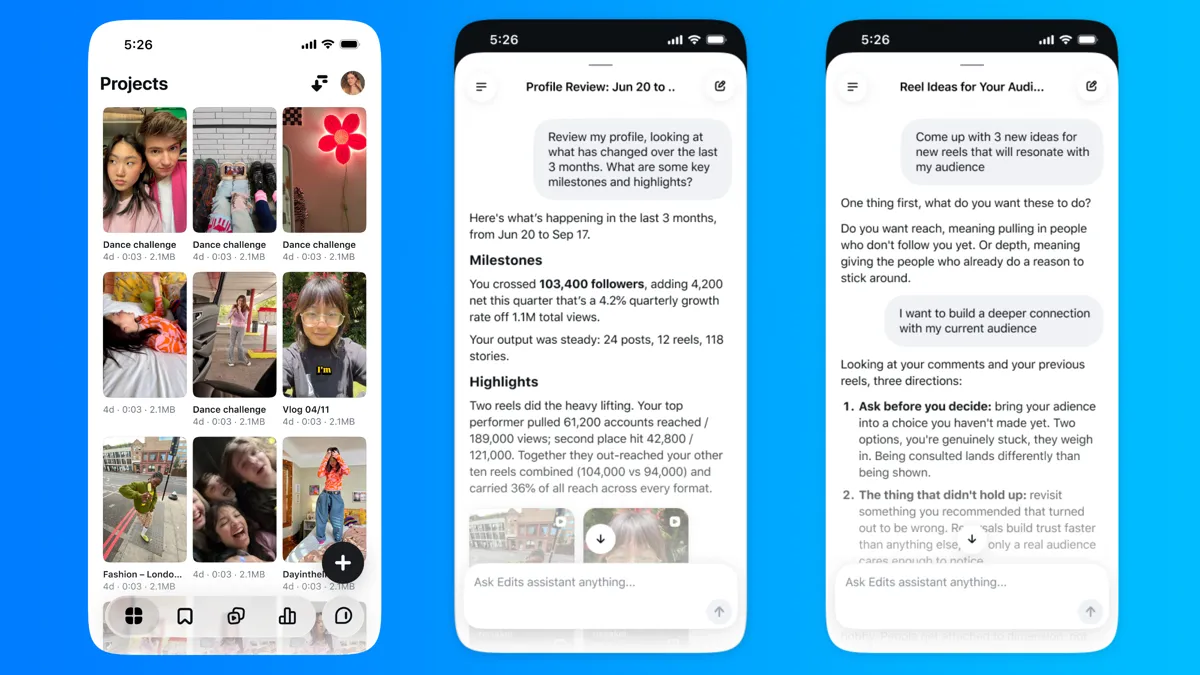
چرا ریلزهایتان نگرفت؟ دستیار هوش مصنوعی جدید اینستاگرام دلیل شکست ویدیوها را فاش میکند!
متا از دستیار هوش مصنوعی جدیدی با نام Edits Assistant در اپلیکیشن ویرایش اینستاگرام رونمایی کرد که دقیقاً به تولیدکنندگان محتوا توضیح میدهد چرا یک ریلز وایرال شده و دیگری با شکست مواجه شده است. این ابزار با تحلیل دادههای تعاملی، ایدههایی کاربردی از قلابهای جذاب گرفته تا موزیکهای ترند را برای بهبود عملکرد پیج پیشنهاد میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.