ردپای هوش مصنوعی در حمله باجافزار 3AM به مجموعهای از مدارس بریتانیا
مجموعهای از مدارس بریتانیا هدف حمله باجافزار 3AM قرار گرفتند و دهها سیستم رایانهای رمزگذاری شدند. شواهد کارشناسان امنیت سایبری نشان میدهد که مهاجمان احتمالاً از دستورهای مبتنی بر هوش مصنوعی و چرخههای خودکار برای پیشبرد این عملیات استفاده کردهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- مهاجمان سایبری با نفوذ به شبکه مجموعهای از مدارس بریتانیا موفق به رمزگذاری ۳۷ رایانه از طریق باجافزار 3AM شدند.
- کارشناسان امنیتی الگوهایی از ارسال منظم دستورها را شناسایی کردهاند که نشاندهنده استفاده احتمالی از عاملهای هوش مصنوعی است.
- مرکز ملی امنیت سایبری بریتانیا به زیرساختهای حیاتی هشدار داده است که تا سال ۲۰۲۸ برای رویارویی با باجافزارهای مجهز به هوش مصنوعی آماده شوند.
یکی از گروههای وابسته به باجافزار 3AM مجموعهای از مدارس را در بریتانیا هدف حمله قرار داد و موفق شد حدود ۳۷ دستگاه از نزدیک به ۵۰ رایانهای را که از طریق یک میزبان مدیریتنشده در دسترس بودند، رمزگذاری کند.
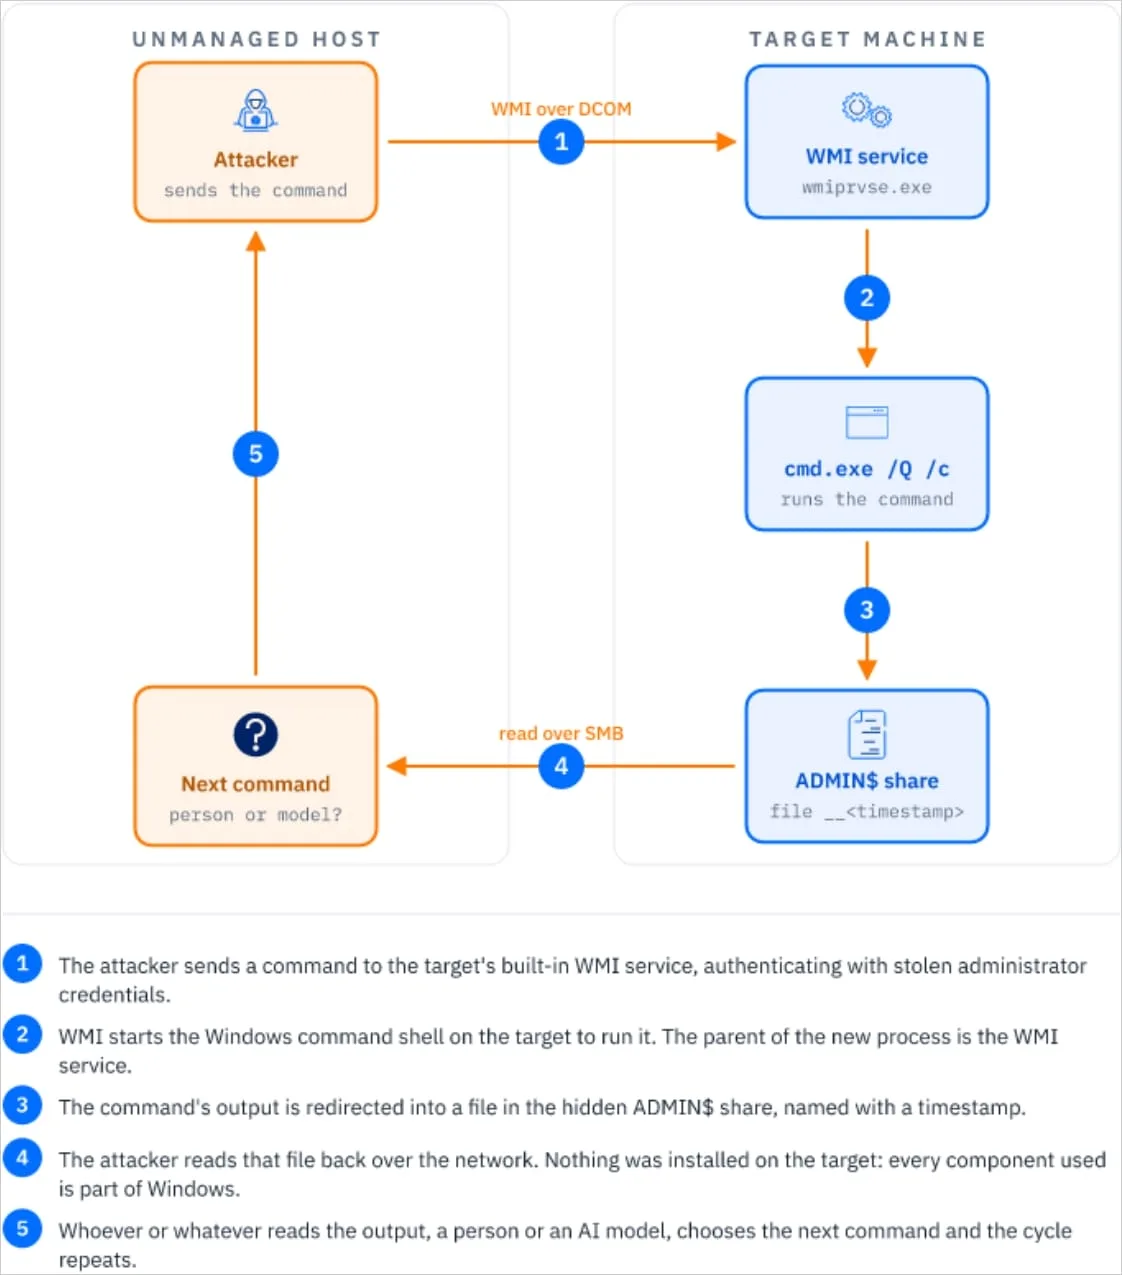
پژوهشگران شرکت امنیت سایبری Bitdefender بر این باورند که عامل تهدید احتمالاً از دستورهای تولیدشده با هوش مصنوعی و یک چرخه خودکار مبتنی بر عاملهای هوشمند (Agentic Loop) برای هدایت این عملیات استفاده کرده است.
این نتیجهگیری بر پایه بررسی توالی دستورهای تکراری به دست آمده است که در هر تلاش اندکی تغییر میکردند و در فواصل زمانی تقریباً منظم ۴۰ تا ۱۰۰ ثانیهای صادر میشدند.
کارشناسان Bitdefender توضیح میدهند: «ما نتوانستیم به سیستمی که مهاجم از آن فعالیت میکرد دسترسی داشته باشیم؛ بنابراین امکان ثبت و مستندسازی جزئیات خود مدل زبانی وجود ندارد و مشخص نیست چه مدلی به کار رفته است، بهصورت محلی اجرا شده یا از راه دور، یا حتی اینکه آیا فردی بهشکل دستی دستورها و خروجیها را میان ابزار نفوذ و مدل کپی و پیست میکرده است یا خیر.»
این پژوهشگران تأکید میکنند که تنها موفق به ثبت رفتار اجرایی سیستم شدهاند و این رفتار شباهت بسیار زیادی به یک چرخه خودکار عاملی داشته است.
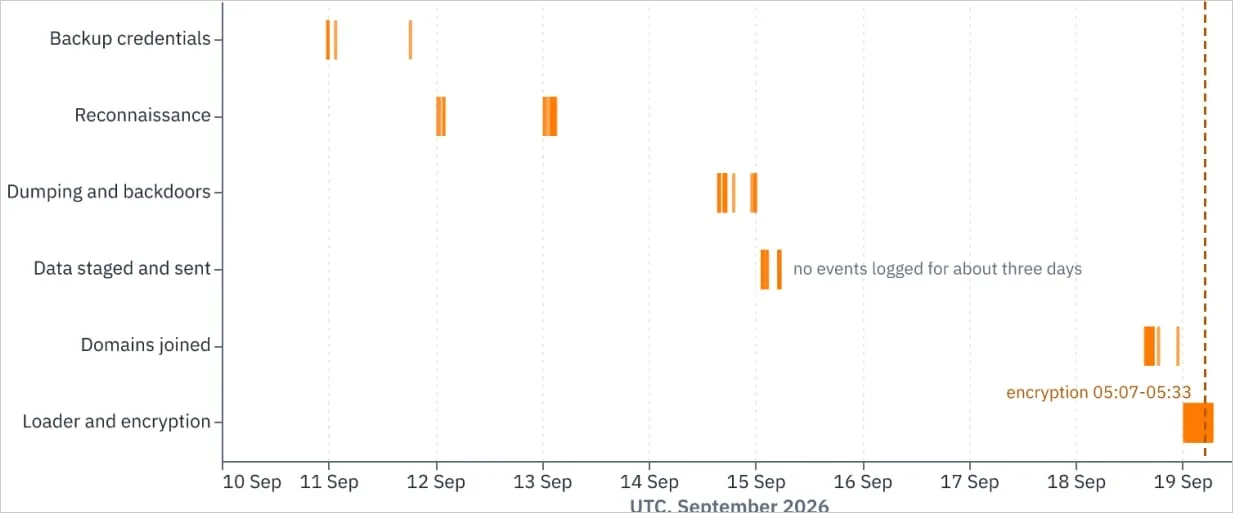
این فعالیت مخرب در بازه زمانی بین ۱۰ تا ۱۹ سپتامبر به وقوع پیوست، اما کارشناسان Bitdefender نتوانستند شیوه دسترسی اولیه مهاجم به این شبکه را شناسایی کنند.
عامل نفوذ با استفاده از نسخه تغییریافته یک ابزار عمومی PowerShell، اطلاعات ورود ذخیرهشده روی سه سرور پشتیبانگیری Veeam را استخراج و رمزگشایی کرد، پایگاهداده مرورگر Chrome حاوی اعتبارنامهها را کپی نمود و ابزارهای تخلیه حافظه Mimikatz و LSASS را به کار گرفت.
مهاجمان با ترسیم روابط دامنهها و جستجو در پوشههای اسکریپت ورود به سیستم برای یافتن نام مدارس دیگر، در نهایت دو حساب کاربری مدیر دامنه بهعنوان درپشتی با نامهای «library» و «svc_bkpmon» ایجاد کردند.
هکرها پس از سرقت دادههای مالی از سیستمهای نفوذیافته، برای گسترش دامنه دسترسی خود، ارتباط اعتمادسازی دوطرفهای میان سه دامنه Active Directory که پیش از این کاملاً مجزا بودند، برقرار ساختند.
در مرحله نهایی حمله، نفوذگران تلاش کردند راهکارهای حفاظتی Sophos و Bitdefender را از روی رایانههای در دسترس حذف کنند، نسخههای پشتیبان وضعیت سیستم را از بین ببرند و ابزار رمزگذار مبتنی بر زبان Rust باجافزار 3AM را مستقر سازند؛ اقدامی که در حدود ۳۷ دستگاه با موفقیت انجام شد.
تهدید باجافزاری 3AM نخستین بار در سال ۲۰۲۳ پدیدار شد و زمانی توجه رسانهها را به خود جلب کرد که مهاجمان پس از مسدود شدن باجافزار LockBit، نسخه مبتنی بر زبان Rust این باجافزار را فعال کردند.
پژوهشگران بعدها این عملیات را به باندهای باجافزاری Conti و Royal ارتباط دادند؛ همچنین مشخص شده است که عوامل وابسته به این گروه از روشهایی مانند ارسال انبوه ایمیل (Email Bombing) و تماسهای جعلی پشتیبانی فناوری اطلاعات برای ورود به شبکههای سازمانی استفاده میکنند.
یکی از قربانیان سرشناس گذشته این گروه، مرکز درمانی Kootenai Health بود که در جریان حمله به آن در اوت ۲۰۲۴، اطلاعات شخصی بیش از ۴۶۴ هزار بیمار افشا شد.
صرفنظر از سطح کنونی مشارکت ابزارهای هوش مصنوعی در حملات باجافزار 3AM، مشاهدات کارشناسان امنیتی نشان میدهد که مهاجمان سایبری به شکلی جدی در حال آزمایش و بررسی ظرفیتهای این فناوری نوظهور هستند.
همزمان مرکز ملی امنیت سایبری بریتانیا (NCSC) در گزارش سالانه خود با عنوان وضعیت امنیت سایبری ملی، از زیرساختهای حیاتی این کشور خواسته است تا پیش از سال ۲۰۲۸ خود را برای رویارویی با حملات باجافزاری مجهز به هوش مصنوعی آماده کنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
هوش مصنوعی Siri نامحدود نخواهد بود؛ اپل برای پردازشهای سنگین اشتراک پولی تعیین میکند
مدیران ارشد اپل تأیید کردند که در آینده برای استفاده از قابلیتهای ابری هوش مصنوعی Siri سقف مصرف روزانه تعیین خواهد شد. با وجود رایگان ماندن پردازشهای سبک روی خود دستگاه، کاربران برای دسترسی گستردهتر و اجرای وظایف سنگینتر ناچار به پرداخت هزینه اشتراک خواهند بود. هنوز جزئیات ساختار قیمتگذاری این طرح از سوی اپل اعلام نشده است.
چرا معیارهای سنتی سودآوری، مانع سرمایهگذاری واقعی شرکتها در هوش مصنوعی میشوند؟
تمرکز وسواسگونه بر شاخصهای سود کوتاهمدت مانند EBITDA، مانع اصلی شرکتها در سرمایهگذاری بلندمدت روی هوش مصنوعی و ایجنتها است. غولهای فناوری اکنون با تبدیل کارکردهای انسانی به داراییهای پایدار الگوریتمی، مفهومی تازه به نام سرمایه شناختی خلق کردهاند. رهبران هوشمند سازمانها باید با اصلاح ساختار پاداش مدیران، بودجه سرمایهای مستقلی برای توسعه این داراییهای دانشی اختصاص دهند.
ردیت برای مهار باتهای هوش مصنوعی، ورود به حساب کاربری را اجباری میکند
ردیت پس از دو دهه دسترسی آزاد، ورود به حساب کاربری را برای تمام بازدیدکنندگان اجباری میکند تا جلوی جمعآوری غیرمجاز دادهها برای آموزش هوش مصنوعی را بگیرد. مدیرعامل ردیت اعلام کرده که عمده سرقت اطلاعات این پلتفرم در حالت مرور بدون ورود رخ میدهد و این سیاست تازه به مهار باتها کمک خواهد کرد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.