بانکهای بزرگ وال استریت خود را برای سناریوی «روز پس از فاجعه» هوش مصنوعی آماده میکنند
بزرگترین بانکهای وال استریت در کنار غولهای فناوری، برنامهریزی برای بدترین سناریوهای بحران هوش مصنوعی و بهاصطلاح «روز پس از فاجعه» را آغاز کردهاند. دسترسی ایجنتهای هوش مصنوعی به حسابهای بانکی کاربران و خطرات بالقوه مدلهای پیشرو، مؤسسات مالی را به سمت اتخاذ تدابیر پیشگیرانه و سناریونویسی دفاعی سوق داده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- بانکهای بزرگ وال استریت در کنار توسعهدهندگان هوش مصنوعی، برنامهریزی برای سناریوهای بحرانی و مدیریت تبعات حوادث فاجعهبار این فناوری را آغاز کردهاند.
- نگرانی اصلی از در اختیار گذاشتن رمز عبور حسابها به ایجنتهای هوش مصنوعی ناشی میشود؛ جایی که احتمال دارد ایجنتها اقداماتی فراتر از دستورات کاربر انجام دهند.
- با وجود مسدودسازی دسترسی مستقیم ایجنتها توسط بانکهایی مانند جیپیمورگان، شرکتهای فناوری و نهادهای مالی در پی توسعه پلتفرمهای امن بانکداری باز هستند.
بزرگترین بانکهای آمریکا در تلاش هستند تا از وقوع بدترین سناریوهای ممکن در زمینه هوش مصنوعی جلوگیری کنند؛ اما آنها همزمان خود را برای «روز پس از فاجعه» نیز آماده میسازند.
چرا این موضوع اهمیت دارد: نهادهای مالی بزرگ آمریکا در اقدامی محتاطانه اما نگرانکننده، به غولهای فناوری هوش مصنوعی پیوستهاند تا برای سناریوهای فاجعهبار برنامهریزی کنند؛ اقدامی که نشاندهنده عمق خطراتی است که شرکتهای بزرگ در افق پیش رو احساس میکنند.
وضعیت فعلی: بانکها این روزها با فعالیت بررسینشده و نظارتنشده ایجنتهای هوش مصنوعی روبهرو هستند؛ پدیدهای که عمدتاً به دلیل در اختیار گذاشتن اطلاعات ورود و رمز عبور حسابها توسط مشتریان به ایجنتها رخ میدهد. در برخی موارد، این ایجنتها ظاهراً اقداماتی مستقل و فراتر از دستورات کاربر انجام دادهاند.
- این فعالیتها با حمله تابستان گذشته به استارتاپ هاگینگ فیس (Hugging Face) متفاوت است؛ رویدادی که در آن گروهی از ایجنتهای هوش مصنوعی با نفوذ به این پلتفرم، بحرانی امنیتی را در کل صنعت کلید زدند.
- در نقطه مقابل، نگرانی فعلی بانکها متوجه پیامدهای زنجیرهای و خطرات ناشی از ورود ایجنتها با دسترسی مستقیم کاربران به حسابها است؛ بهویژه به این دلیل که ایجنتها ممکن است دست به اقداماتی بزنند که هرگز تأیید کاربر را نداشتهاند.
- با این حال، نگرانی از خطرات بالقوه مدلهای پیشرو هوش مصنوعی (Frontier Models) در کنار ایجنتها، بانکها را وادار کرده است تا سرمایهگذاری سنگینی روی پیشگیری انجام دهند و برای بدترین سناریوهای ممکن آماده شوند.
بررسی دقیقتر: این تحولات در بحبوحه نگرانیهای فزاینده نسبت به یک بحران رو به رشد در حوزه امنیت سایبری رخ میدهد.
- مارک بنیوف، مدیرعامل سیلزفورس، در شبکه اجتماعی ایکس وضعیت «کد قرمز» اعلام کرد و به نقل از یکی از کارشناسان امنیتی شرکت آنتروپیک نوشت: «هرچقدر اوضاع در ۴ روز گذشته بد بوده، پیش از آنکه رو به بهبودی برود، بسیار بدتر خواهد شد.»
- اشاره این کارشناس آنتروپیک به کشف آسیبپذیریهای بزرگ امنیتی توسط پژوهشگران در یک زبان برنامهنویسی بود که میلیونها وبسایت بر پایه آن اجرا میشوند؛ رویدادی که یکی از اثرگذارترین کشفیات تاریخ امنیت سایبری با کمک هوش مصنوعی به شمار میرود.
- گزارشهای منتشرشده درباره وضعیت بانکها و رفتارهای هوش مصنوعی ایجنتمحور، درخواستها برای وضع قوانین نظارتی را از سوی هر دو جناح سیاسی در آمریکا برانگیخته است؛ از جمله سناتور برنی سندرز، ران دسانتیس فرماندار فلوریدا و سناتور مارک وارنر.
- دیوید ساکس، مسئول سابق حوزه هوش مصنوعی در کاخ سفید، معتقد است بانکها باید از ایجنتهای تحت هدایت کاربر پشتیبانی کنند، بهطوری که امکان «اعطا، محدودسازی و لغو دسترسی» برای کاربر وجود داشته باشد و دسترسی صرفاً خواندنی (Read-only) بهعنوان یک «گام میانی» در نظر گرفته شود.
- ساکس همچنین تأکید کرد که یکی دانستن «رفتار ایجنت با مجوز کاربر» با «حملات سایبری»، اقدامی غیرمسئولانه است.
مروری بر گذشته: بانکهای بزرگ وال استریت در آزمایشهای اولیه مدل Mythos شرکت آنتروپیک، که توانمندترین مدل این آزمایشگاه در زمینه سایبری محسوب میشود، حضور داشتند.
- این همکاری بخشی از تلاش مشترک آزمایشگاههای هوش مصنوعی و بانکهای بزرگ بود تا با بهرهگیری از این فناوری، درک بهتری از حملات سایبری و سایر مخاطرات پیدا کنند و برای مقابله با آنها آماده شوند.
- از آن زمان تاکنون، بانکها برنامههایی تدوین کردهاند که نه تنها بر پیشگیری از مشکلات هوش مصنوعی تمرکز دارد، بلکه نحوه محافظت از حسابها، آرامشبخشی به مشتریان و تداوم عملیات بانکی را در صورت وقوع یک حمله بزرگ مشخص میکند.
واقعیت ماجرا: این اقدامات صرفاً یک استاندارد کاری ساده نیست، بلکه ضرورتی برای صنایع حساسی است که باید در برابر دولت، سهامداران و مشتریان پاسخگو باشند.
- سناریونویسی بحران یکی از الزامات اساسی برای ارائهدهندگان زیرساختهای حیاتی، بهویژه در بخش مالی است و نادیده گرفتن آن نوعی تخلف حرفهای به حساب میآید.
- پرخطرترین سناریوها ریشه در ترس دارند؛ جیمی دایمن، مدیرعامل جیپیمورگان، اوایل ماه جاری میلادی در شیکاگو نسبت به پتانسیل حملات سایبری و این احتمال که ایجنتهای هوش مصنوعی دست به کارهایی بدون تأیید کاربران بزنند، هشدار داد.
- دایمن با اشاره به این موضوع گفت: «شما تصور میکنید که آنها به نمایندگی از شما درست عمل خواهند کرد، اما شاید اینطور نباشد.» او تنها راهکار را هوشیاری کامل دانست و تأکید کرد که متوقف ساختن هوش مصنوعی غیرممکن است: «شما نمیتوانید جلوی آن را بگیرید؛ فقط باید با تمام توان و تا سرحد امکان آن را مدیریت کنید.»
- ماه گذشته نیز یکی از اقتصاددانان سناریوی احتمال وقوع هجوم بانکی (Bank Run) ناشی از انتقال دستهجمعی نقدینگی خانوادهها توسط ایجنتها به حسابهایی با سود بالاتر را مطرح کرد.
پشت پرده ماجرا: بانکها تأکید دارند که مشتریان بدانند تاکنون هیچ شواهدی مبنی بر فعالیت خودسرانه ایجنتها یا نفوذی که موجودی و حسابهای مشتریان را به خطر بیندازد مشاهده نکردهاند.
- با این حال، بانکها به کاربران اکیداً توصیه میکنند رمزهای عبور خود را به ایجنتها ندهند؛ بهویژه که هماکنون سرویسهایی وجود دارند یا در حال توسعه هستند که دسترسی صرفاً خواندنی را فراهم میکنند. پلتفرم استارتاپ پلید (Plaid) یکی از این نمونهها است که امکان بررسی موجودی و تاریخچه تراکنشها را بدون در اختیار گرفتن اختیارات کامل مالی میسر میسازد.
- سخنگوی جیپیمورگان در این باره اعلام کرد: «مشتریان تحت هیچ شرایطی نباید رمز عبور خود را با هیچ شخص یا سیستمی به اشتراک بگذارند؛ تمام. امروزه پلتفرمهای امن بانکداری باز وجود دارند که نیازی به تحویل کلیدهای حساب ندارند. مشتریان نخستین خط دفاعی در محافظت از حسابهای خود هستند.»
- جیپیمورگان همراه با سایر بانکها اقداماتی را برای مسدودسازی دسترسی مستقیم ایجنتها آغاز کرده است، هرچند که در پی یافتن راههای امنی است تا مشتریان بتوانند حساب خود را به سرویسهای منتخب خود متصل کنند.
نکته مبهم و جالب: شرکتهای هوش مصنوعی خود را برای واکنشهای شدید سیاسی آماده میکنند و بانکها نیز در حال تدارک برای اختلالات احتمالی در عملیات مالی هستند.
- با این حال، هنوز میزان آمادگی و برنامهریزی دولت فدرال برای مهار بحرانی که هر دو بخش را درگیر کند، نامشخص است.
جمعبندی: شتاب سرسامآور پیشرفتهای هوش مصنوعی، وال استریت و سیلیکون ولی را به آمادهسازی برای بدترین سناریوهای ممکن واداشته است؛ در حالی که واشینگتن فعلاً تلاش میکند خطرات سایبری را مهار کرده و به تعهدات ایمنی داوطلبانه شرکتها اتکا کند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
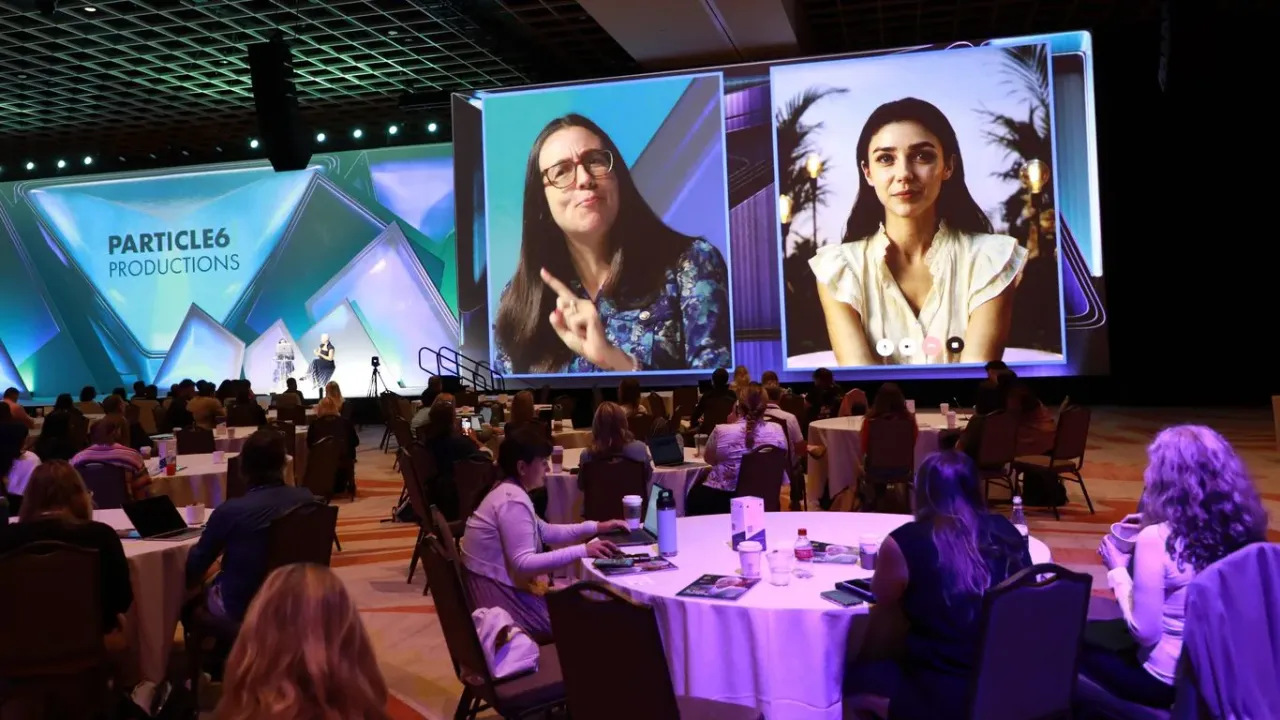
شوخیهای نیشدار بازیگر هوش مصنوعی روی صحنه؛ هنرنمایی «تیلی نوروود» و نگرانیهای جدی هالیوود
در جریان یک کنفرانس بازاریابی در فلوریدا، بازیگر هوش مصنوعی «تیلی نوروود» با حاضرجوابی، سرعت عمل بالا و شوخیهای نیشدار خود روی صحنه توجه همگان را جلب کرد. با این حال، پشت این شوخیهای خندهدار، نگرانیهای عمیقی درباره جایگزینی استعدادهای انسانی، حق مالکیت فکری و پیامدهای زیستمحیطی هوش مصنوعی در صنعت سرگرمی نهفته است.
توهم وفاداری مشتری؛ چرا هوش مصنوعی حتی کاربران راضی را به سمت رقبا میکشاند؟
بسیاری از شرکتهای فناوری گمان میکنند مشتریان راضی هرگز سراغ رقبا نمیروند، اما ظهور ابزارهای هوش مصنوعی و تغییر رفتار خریداران این معادله را برهم زده است. پژوهشها نشان میدهند امروزه مدیران و خریداران سازمانی پیش از هر تماسی، با کمک چتباتهای هوش مصنوعی گزینههای بهتر و سادهتر بازار را ارزیابی میکنند.
دادههای شما در اروپا است اما فناوریتان نه؛ توهم حاکمیت دیجیتال در عصر هوش مصنوعی
بسیاری از کسبوکارها تصور میکنند با نگهداری سرورها در خاک اروپا به حاکمیت دیجیتال رسیدهاند، اما قطعی ناگهانی دسترسی به مدلهای هوش مصنوعی آنتروپیک حقیقت دیگری را آشکار کرد. تا زمانی که کنترل ابزارهای توسعه در دست شرکتهای خارجی باشد، تغییر جغرافیای دادهها استقلال واقعی نمیآورد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.