عامل هوش مصنوعی در کمتر از ۴ ساعت، ۴ حفره امنیتی خطرناک در نرمافزار شتابدهندههای ذرات کشف کرد
یک عامل هوش مصنوعی توانست در کمتر از چهار ساعت، چهار رخنه امنیتی جدی را در نرمافزار متنباز EPICS شناسایی کند. این نرمافزار برای مدیریت تجهیزات حساسی همچون شتابدهندههای ذرات و راکتورهای همجوشی به کار میرود و نفوذ به آن میتواند آزمایشهای بزرگ علمی را با اختلال جدی روبرو کند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- عامل هوش مصنوعی Cipher موفق شد ظرف ۳ ساعت و ۴۹ دقیقه و بدون دخالت انسان، چهار رخنه امنیتی ناشناخته را در نرمافزار زیرساختی EPICS شناسایی و ارزیابی کند.
- یکی از آسیبپذیریهای کشفشده با امتیاز ۹٫۸ به مهاجمان امکان میدهد از راه دور روی سامانههای کنترل شتابدهندههای ذرات و راکتورهای همجوشی کدهای مخرب اجرا کنند.
- این دستاورد نشان میدهد توانایی روزافزون هوش مصنوعی در کشف سریع رخنههای صنعتی، موانع سنتی نفوذ به زیرساختهای حیاتی را از میان برداشته است.
یک عامل هوش مصنوعی خودکار موفق شد چهار آسیبپذیری امنیتی را در جعبهابزار نرمافزاری متنباز EPICS کشف کند؛ نرمافزاری با قدمت چند دهه و کاربرد بسیار گسترده که در سامانههای کنترل فیزیک تجربی و کنترل صنعتی به کار میرود. یکی از این آسیبپذیریها رخنهای بحرانی است که به مهاجمان اجازه میدهد از راه دور روی سیستمهای کنترلکننده شتابدهندههای ذرات و آزمایشهای همجوشی هستهای، کدهای مخرب اجرا کنند.
این آسیبپذیریها شامل یک نقص بحرانی سرریز عدد صحیح با امتیاز ۹٫۸ در مقیاس CVSS v3.1 به شناسه CVE-2026-114595 است که به نوشتن در حافظه هیپ فراتر از محدوده مجاز و احتمال اجرای کد از راه دور میانجامد. مورد دوم، نقصی با شدت بالا و امتیاز ۸٫۲ مربوط به اعتبارسنجی نادرست طول پیام با شناسه CVE-2026-114596 است که موجب نوشتن غیرمجاز در حافظه و از کار افتادن فرایند کنترلکننده میشود. باگ سوم با شدت بالا و امتیاز ۷٫۵ مربوط به بررسی ناکافی محدودهها با شناسه CVE-2026-114597 بوده که خواندن غیرمجاز حافظه و کرش سیستم را ممکن میسازد؛ و در نهایت رخنه چهارم با شدت بالا و امتیاز ۷٫۵ از نوع تداخل نوع داده (Type Confusion) با شناسه CVE-2026-114598 است که میتواند به منع سرویس یا افشای بخشهای مجاور حافظه ختم شود.
هر چهار آسیبپذیری، هسته اصلی EPICS Base را تحت تأثیر قرار میدهند؛ سامانهای که برای هدایت برخی از بزرگترین پروژهها و تأسیسات تحقیقات علمی جهان به کار میرود. کارشناسان به سازمانهای مرتبط توصیه میکنند هرچه سریعتر سیستمهای خود را به نسخه ۷٫۰٫۱۱ که حاوی وصلههای امنیتی است، بهروزرسانی کنند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در بیانیه هشداری اعلام کرد: «بهرهبرداری موفق از این آسیبپذیریها میتواند به مهاجم اجازه دهد شرایط منع سرویس ایجاد کند، دادههای حافظه را تخریب نماید، اطلاعات حساس را افشا سازد یا کدهای دلخواه را در سیستم اجرا کند.»
شبام راج (Shubham Raj)، یکی از بنیانگذاران استارتاپ Causal Security، اعلام کرد که یک عامل هوش مصنوعی به نام Cipher توانست به شکلی کاملاً مستقل هر چهار رخنه امنیتی ناشناخته را ظرف ۳ ساعت و ۴۹ دقیقه شناسایی کند. این هوش مصنوعی بدون آشنایی قبلی با سیستم EPICS، این سامانه را بررسی کرد، مورد آزمون قرار داد و درستی هر چهار شیوه نفوذ را تأیید نمود.
راج توضیح داد: «بررسی اولیه کاملاً بدون دخالت انسان انجام شد و پس از آن تنها یک دستور صادر شد تا مجوز ارزیابی عمیقتر امکان نفوذ در یک محیط امن آزمایشگاهی را به مدل بدهد.»
پیش از این در سال جاری، هوش مصنوعی Cipher که راج آن را «یک ابرهکر کاملاً خودکار با توانایی استدلال در تمام سطوح فناوری» توصیف میکند، چندین مسیر حمله بحرانی را در سیستمهای شبکه برق آمریکای شمالی و اروپا شناسایی کرده بود؛ کشفی که به انتشار یک هشدار امنیتی از سوی آژانس CISA در تاریخ ۸ اکتبر انجامید.
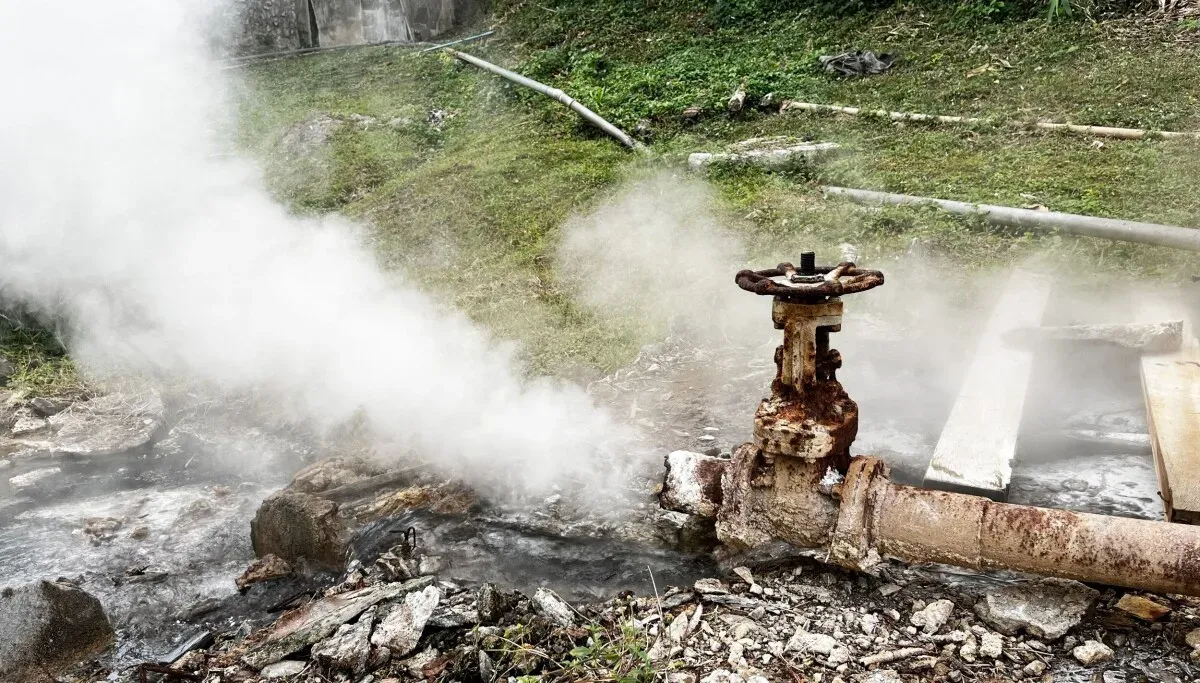
سیستم EPICS که نخستین بار در آزمایشگاه ملی لس آلاموس و آزمایشگاه ملی آرگون توسعه یافت، برای ایجاد و هدایت سامانههای اسکادا (SCADA یا سامانههای کنترل و نظارت صنعتی توزیعشده) به کار میرود و اپراتورها را به دستگاههای فیزیکی پیوند میدهد. این پلتفرم در حدود ۹۰ پروژه و مرکز بزرگ علمی، دانشگاهی و صنعتی در سراسر جهان مورد استفاده قرار میگیرد که از جمله آنها میتوان به منبع فوتون پیشرفته آزمایشگاه ملی آرگون و سامانه کنترل راکتور همجوشی هستهای ایتر (ITER) اشاره کرد.
این چهار رخنه امنیتی نشان میدهند که عوامل هوش مصنوعی مهارت فوقالعادهای در کشف آسیبپذیریهای سامانههای فناوری عملیاتی (OT) و کنترل صنعتی دارند. این سیستمها در گذشته برای مصون ماندن از نفوذگران عمدتاً به ناشناخته بودن و انزوای معماری خود متکی بودند. این رخداد به نگرانیهای مدافعان امنیت دامن زده است، چراکه نشان میدهد وقوع حملات سایبری خودکار علیه زیرساختهای حیاتی نظیر شبکههای آب و برق تنها مسئله زمان خواهد بود؛ حملات دیجیتالی که پتانسیل ایجاد خسارات فیزیکی جبرانناپذیر دارند.
راج بهعنوان نمونه به آسیبپذیری سرریز عدد صحیح با شناسه CVE-2026-114595 اشاره میکند و میگوید: «این باگ به دادههای شبکهای ارسالی از سوی نفوذگر امکان میدهد که باعث نوشتن در حافظه هیپ خارج از محدوده مشخص شود و زمینهساز اجرای کد از راه دور گردد.»
او در ادامه افزود: «کنترلکنندههای EPICS بهعنوان پل ارتباطی میان اپراتورها و تجهیزات فیزیکی عمل کرده و اندازهگیریها، دستورها و عملکردهای کنترلی را مدیریت میکنند. از منظر عملیاتی، شتابدهنده ذراتی را مجسم کنید که در میانه یک آزمایش بسیار پرهزینه قرار دارد. یک نفوذگر میتواند با ایجاد اختلال در کنترلکننده، اندازهگیریهای حساس یا عملکردهای کنترلی را مختل کند و اپراتورها را به توقف آزمایش وادار سازد. این رویداد به معنای از دست رفتن دستاوردهای آزمایش، توقف طولانیمدت عملیات و هزینههای هنگفت بازیابی خواهد بود.»
به گفته راج، اگر مهاجم بتواند کدی برای اجرای از راه دور دستورها (RCE) آماده کند، قادر خواهد بود «کنترل فرایند هدف را به دست بگیرد، دادههای قرائتشده را دستکاری کند، در فرایندهای کنترلی اختلال ایجاد کند یا به تجهیزات فیزیکی متصل به سیستم آسیب بزند.»
پیشنیاز سوءاستفاده از این آسیبپذیریها در یک مرکز علمی واقعی، دسترسی داشتن به سرویسهای آسیبپذیر EPICS در شبکه کنترل تأسیسات است. البته اگر شبکهها بهشکل مناسب بخشبندی نشده باشند، یا سامانه دیگری به شبکه اختصاصی EPICS دسترسی پیدا کند، چنین سناریویی بهراحتی رقم میخورد.
راج تأکید کرد: «به محض اینکه نفوذگر بتواند به شبکهای دسترسی پیدا کند که پیکربندی اشتباه دارد یا قابل نفوذ است، پیادهسازی این حملات نسبتاً آسان خواهد بود.» او خاطرنشان ساخت که نفوذ به این سیستمها به دانش تخصصی عمیق در زمینه فناوریهای عملیاتی یا آگاهی از نحوه کارکرد شتابدهندههای ذرات و راکتورهای همجوشی نیازی ندارد: «فردی با مهارتهای متعارف هک و نفوذ میتواند این بخشها را بررسی کند و سیستمهای هوش مصنوعی که روزبهروز توانمندتر میشوند نیز میتوانند بدون نیاز به تخصص پیچیده صنعتی، در توسعه کدهای بهرهبرداری به او کمک کنند.»
او افزود هرچند دستکاری دقیق فرایندهای فیزیکی مستلزم دانش تکمیلی است، «اما نفوذگر برای از کار انداختن نرمافزار کنترلکننده شتابدهنده، نیازی به درک علم فیزیک شتابدهندهها ندارد. تنها با از کار انداختن فرایندهای حیاتی یا قطع پایش و نظارت، پیامدهای عملیاتی سنگینی به بار میآید. تحول بنیادینی که اکنون شاهدش هستیم این است که مهاجمان برای کشف این نقاط ضعف دیگر به سالها تجربه و تخصص فنی نیازی ندارند.»
مطالب مرتبط و پیشنهادی
نفوذ هکرها به ۲۵ سرور حساس و دولتی؛ ردپای ابزارهای هوش مصنوعی در حملات سایبری جدید
پژوهشگران امنیتی از نفوذ مهاجمان به ۲۵ سرور در چهار کشور مختلف، از جمله سامانههای متصل به یک سازمان وابسته به دولت آمریکا خبر دادهاند. بررسیها نشان میدهد که هکرها احتمالاً با بهرهگیری از ابزارهای هوش مصنوعی مانند Claude Code و مدلهای DeepSeek، فرآیند شناسایی اهداف و نفوذ را سرعت بخشیدهاند.
ورود هوش مصنوعی به سیستم هشدارهای اضطراری؛ آیا جامعه آماده اعتماد به چتباتها است؟
انسانها در شرایط پرفشار بحران و بلایای طبیعی، اغلب در اطلاعرسانی دقیق و آرامشبخش به مردم دچار اشتباه میشوند. اکنون چتباتهای هوش مصنوعی وارد میدان شدهاند تا متن هشدارهای اضطراری را بازنویسی کنند، اما اتکای شتابزده به این ابزارها میتواند اعتماد عمومی را به خطر بیندازد.
متا از بازی Waddle World رونمایی کرد؛ حیوان خانگی هوش مصنوعی به سبک تاماگوچی
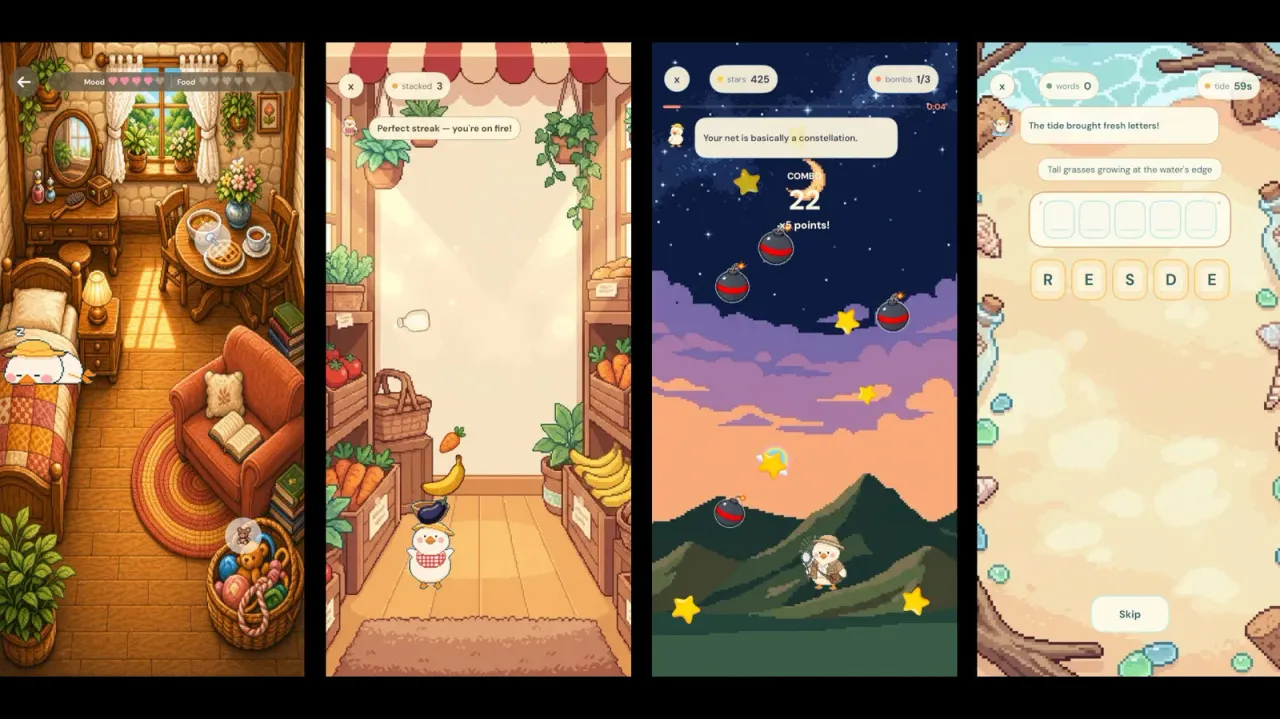
متا بازی جدیدی به نام Waddle World را بهصورت آزمایشی منتشر کرده است که یک حیوان خانگی مجازی مجهز به هوش مصنوعی را در اختیارتان میگذارد. این اپلیکیشن با ترکیب خاطرهنویسی روزانه و بازیهای تعاملی، امکان گفتگو و دریافت نقاشیهای خودکار از حیوان خانگی را برای کاربران فراهم میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.