مرورگرهای ضدتشخیص مجهز به هوش مصنوعی؛ ردگیری کلاهبرداریهای سایبری دشوارتر از همیشه شد
گزارشهای جدید امنیتی نشان میدهند مجرمان سایبری با تلفیق مرورگرهای ضدتشخیص و مدلهای هوش مصنوعی، عملیات جعل هویت و سرقت حسابهای کاربری را در مقیاسی بیسابقه گسترش دادهاند. این ابزارها با فریب سامانههای نظارتی، شناسایی حملات پیچیده فیشینگ و کلاهبرداریهای مالی را برای تیمهای امنیت سایبری بهشدت دشوار کردهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- مجرمان سایبری با استفاده از مرورگرهای ضدتشخیص و کوکیهای سرقتی، اثرانگشت دیجیتال دستگاهها را پنهان میکنند و سامانههای احراز هویت را فریب میدهند.
- ادغام مدلهای زبانی بزرگ با ابزارهای خودکارسازی، ساخت و گرمکردن انبوه حسابهای جعلی را بدون نیاز به اپراتور انسانی ممکن کرده است.
- پژوهشگران امنیتی هشدار میدهند شناسایی این حملات به رصد عمیق زیرساختها، از جمله پروکسیهای مسکونی و ناهماهنگی در الگوهای کوکی وابسته است.
- مجرمان سایبری با بهرهگیری از مرورگرهای ضدتشخیص، هویت دستگاهها را پنهان کرده و با دور زدن سامانههای امنیتی، حسابهای کاربری را به سرقت میبرند.
- کوکیهای سرقتشده، هویتهای ساختگی و خودکارسازی مبتنیبر هوش مصنوعی، مقیاس کلاهبرداریها و سوءاستفادههای اینترنتی را به اوج رساندهاند.
- پژوهشگران هشدار میدهند یکپارچگی ابزارهای ضدتشخیص با هوش مصنوعی، موانع فنی پیشروی کلاهبرداریهای سازمانیافته و گسترده را از میان برداشته است.
مجرمان سایبری مرورگرهای ضدتشخیص (Antidetect Browsers) را به جعبهابزار فنی خود اضافه کردهاند تا با پنهانسازی ردپای دیجیتال، استفاده از کوکیهای نشست سرقتشده و ساخت هزاران حساب کاربری جعلی، سامانههای احراز هویت (KYC) را فریب دهند. این یافتهها حاصل گزارش تحلیلی جدید تیم امنیتی چک پوینت ریسرچ (CPR) است که نشان میدهد هکرهایی از روسیه، ایران و چین پیشتاز بهرهبرداری از این سازوکار هستند.
مرورگر ضدتشخیص چیست و چگونه کار میکند؟
هنگامی که کاربران با مرورگرهای معمولی وارد پلتفرمهایی مانند فیسبوک یا تیکتاک میشوند، ردپای دیجیتال یا اصطلاحاً اثرانگشت (Digital Fingerprint) مشخصی از خود بر جای میگذارند؛ اطلاعاتی نظیر وضوح نمایشگر، نوع سیستمعامل و فونتهای نصبشده. پلتفرمهای آنلاین با تکیه بر این دادهها، دستگاه کاربر را در نشستهای مختلف شناسایی و رهگیری میکنند. از همین رو، اگر مجموعهای (برای مثال یک آژانس دیجیتال مارکتینگ) تلاش کند از طریق یک مرورگر واحد وارد چندین حساب کاربری شود، هشدارهای امنیتی سامانهها فعال میشود یا حسابها به دلیل نقض قوانین مسدود خواهند شد.
دقیقاً همین چالش سبب پیدایش مرورگرهای ضدتشخیص شد؛ نرمافزارهای تخصصی که امکان ساخت پروفایلهای کاملاً مجزا با اثرانگشتهای دیجیتال متفاوت را فراهم میکنند. به لطف این ویژگی، از دید سرورها و پلتفرمهای مقصد، هر حساب کاربری به یک دستگاه فیزیکی کاملاً مستقل تعلق دارد.
این ابزارها در حالت عادی برای مدیریت همزمان چند حساب در شبکههای اجتماعی، اجرای کمپینهای تبلیغاتی، تجارت الکترونیک، استخراج داده از وب (Web Scraping) و همچنین آزمایش وبسایتها در محیطهای مختلف نرمافزاری کاربرد دارند.
مرورگرهای ضدتشخیص ذاتاً ابزارهایی مخرب نیستند و بخش عمده کاربران آنها را متخصصان بازاریابی دیجیتال و فعالان همکاری در فروش (Affiliate Marketing) تشکیل میدهند. با این وجود، مجرمان سایبری با سوءاستفاده از همین پتانسیل، این فناوری را برای مدیریت حسابهای جعلی و پیشبرد اهداف کلاهبردارانه به کار گرفتهاند.
اگرچه گزینههای متنوعی در بازار وجود دارد، اما نامهایی همچون Kameleo ،AdsPower ،Multilogin ،GoLogin و Dolphin Anty جزو پرکاربردترین و شناختهشدهترین گزینهها در این بخش هستند.
یافتههای چک پوینت ریسرچ نشان میدهد تالارهای گفتوگوی زیرزمینی مملو از مباحث پیرامون نحوه بهکارگیری این مرورگرها برای فعالیتهای مجرمانه است. این مباحث که عمدتاً توسط هکرهای چینی، ایرانی یا روسی مطرح میشوند، بیشتر حول محور ابزارهای Kameleo ،AdsPower و Multilogin جریان دارند.
پژوهشگران چک پوینت در توضیح این انتخاب آوردهاند: «ما این ابزارها را دقیقاً بر مبنای ارجاعات مستند در انجمنهای مخفی و بازارهای سیاه سایبری انتخاب کردیم؛ شواهدی که نشان میدهد استفاده مجرمانه از این نرمافزارها بسیار فراتر از کاربردهای قانونی و تجاری آنها پیش رفته است.»
تحلیل این مکالمات مشخص کرد مهاجمان بیش از هر چیز از مرورگرهای ضدتشخیص برای فعالسازی کوکیهای نشست سرقتشده استفاده میکنند. زمانی که کوکی به سرقت میرود، هکر میتواند آن را به یک پروفایل تازه در مرورگر تزریق کند تا بدون نیاز به گذرواژه، کنترل کامل حساب کاربری را به دست بگیرد. حسابهای بانکی آنلاین و کیفپولهای ارز دیجیتال، اصلیترین اهداف این شیوه به شمار میروند.
چاشنی هوش مصنوعی؛ جهش توانمندی مهاجمان سایبری
نفوذگران علاوه بر بانکها و کیفپولهای رمزارز، با استفاده از این مرورگرها اطلاعات پرداختی قربانیان را در پلتفرمهای تجارت الکترونیک بدون ایجاد سوءظن آزمایش میکنند. دریافت وامهای بانکی با جعل هویت و ایجاد حسابهای کاربری انبوه برای کسب درآمدهای نامشروع از تبلیغات دیجیتال، از دیگر ابعاد این اقدامات کلاهبردارانه است.
به گفته چک پوینت ریسرچ، ورود هوش مصنوعی گسترش مقیاس این عملیاتها را به مراتب سادهتر کرده است. برای نمونه، مرورگر AdsPower از طریق اتصال به سرورهای پروتکل کانتکست مدل (MCP)، امکان ادغام مستقیم با مدلهای زبانی بزرگ (LLM) را فراهم کرده تا چرخه کاری مبتنیبر هوش مصنوعی مستقیماً به پروفایلهای مرورگر متصل شود. این بستر همچنین الگوهای آماده متعددی را در بخش خودکارسازی خود ارائه میدهد تا اقداماتی نظیر ثبت نظر، لایک کردن یا ارسال پیام در چندین حساب بهصورت خودکار انجام گیرد.
ترکیب مرورگرهای ضدتشخیص با مدیریت هوشمند حسابها و تولید محتوا توسط هوش مصنوعی، فرمول قدرتمندی ایجاد کرده است که به مجرمان اجازه میدهد بدون نیاز به مداخله مداوم، کارزارهای تبلیغاتی و نفوذ هماهنگ و گستردهای را اداره کنند. این شیوه به آنها امکان میدهد حسابهای جعلی را در طول زمان اصطلاحاً «گرم» (آمادهسازی تدریجی رفتار حساب) کنند تا کاملاً معتبر و واقعی به نظر برسند و در عملیاتهای فیشینگ و کلاهبرداری بازدهی بالاتری داشته باشند.
تیم چک پوینت ریسرچ در این باره هشدار میدهد: «اکوسیستم مرورگرهای ضدتشخیص نمایانگر زیرساختی پیشرفته، از نظر تجاری بالغ و متکیبر هوش مصنوعی است که موانع ورود به عملیاتهای کلاهبرداری و رفتارهای غیرواقعی سازمانیافته را به شکلی بنیادین از میان برداشته است. این ابزارهای تجاری با پشتیبانی به دهها زبان زنده دنیا و تیمهای خدمات پس از فروش ارائه میشوند، هر روز در برابر تدابیر امنیتی شبکههای اجتماعی بزرگ محک میخورند و اکنون با اتصال به فرآیندهای مدلهای زبانی، نیروی انسانی را از لایه اجرا کاملاً کنار گذاشتهاند.»
پژوهشگران امنیتی به تیمهای دفاع سایبری پیشنهاد میکنند رویکرد خود را از تمرکز صرف بر رفتار حسابها فراتر ببرند و به تحلیل عمیق زیرساختها، از جمله پروکسیهای مسکونی (Residential Proxies)، ناهماهنگی در دادههای اثرانگشت مرورگر و الگوهای نامتعارف کوکیهای نشست بپردازند. شبکههای اجتماعی نیز باید با بررسی دقیق سازوکار مرورگرهای ضدتشخیص، روشهای دور زدن سامانههای خود را شناسایی کنند و سازمانها توانایی سیستمهای امنیتیشان را در کشف سرقت حساب با کوکیهای نشست بسنجند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
قوانین هوش مصنوعی در محیط کار؛ راهکاری حیاتی برای جلوگیری از بحرانهای بزرگ شرکتی
با گسترش روزافزون استفاده از هوش مصنوعی در محیطهای کاری، نبود چارچوبهای نظارتی مشخص میتواند شرکتها را با بحرانهای امنیتی و حقوقی سنگینی روبهرو کند. مدیران کسبوکارها با تدوین قوانین شفاف، آموزش مستمر کارکنان و کنترل دسترسی ابزارها میتوانند بهرهوری سازمان را بدون به خطر انداختن اطلاعات حساس ارتقا دهند.
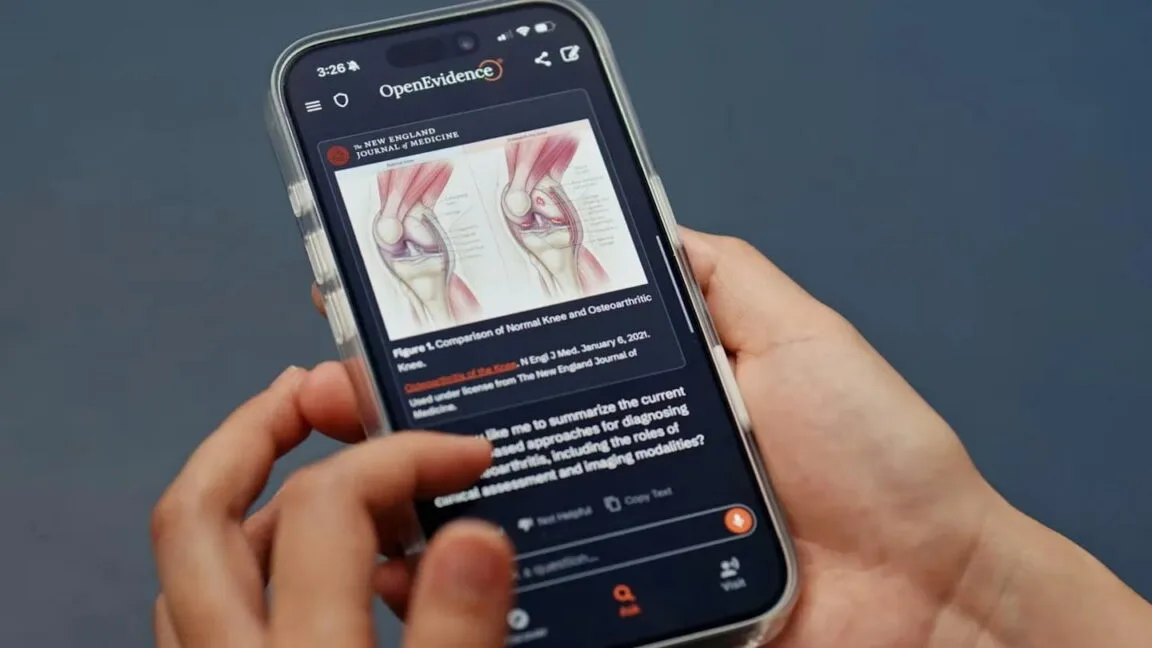
استارتاپ ۱۵ میلیارد دلاری اوپن اویدنس؛ موتور جستجوی هوش مصنوعی که شاید پزشک شما هم از آن استفاده کند
پلتفرم هوش مصنوعی اوپن اویدنس (OpenEvidence) با تکیه بر مدل درآمدی تبلیغات و استقبال گسترده جامعه پزشکی، به ارزشگذاری خیرهکننده ۱۵ میلیارد دلاری دست یافته است. با وجود محبوبیت بالای این ابزار تشخیصی، تردیدها درباره دقت علمی آن در مقایسه با مدلهای پیشرو و ورود رقبای قدرتمندی چون اوپنایآی و آنتروپیک، آینده این استارتاپ را با چالش روبهرو کرده است.
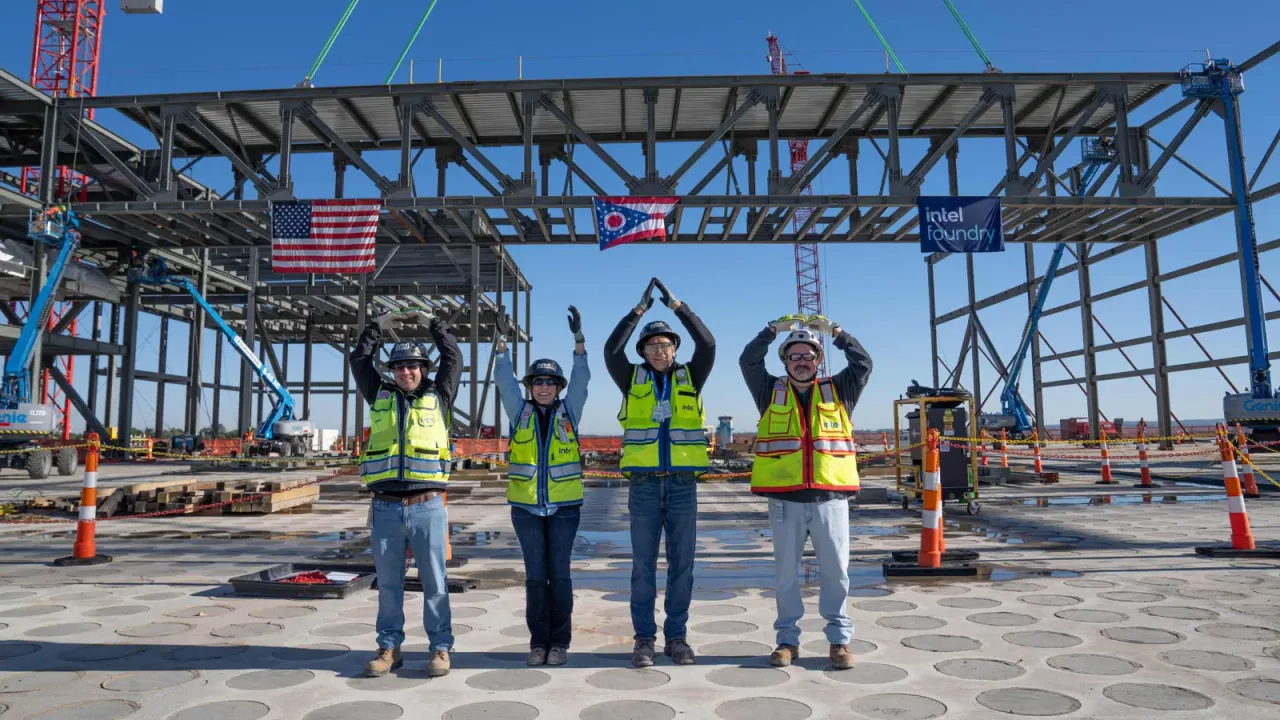
پیشرفت کارخانه تراشهسازی اینتل در اوهایو؛ تلاش برای جبران ۵ سال تأخیر در اوج تقاضای هوش مصنوعی
اینتل نخستین خرپای سازهای اصلی کارخانه غولپیکر تراشهسازی خود را در ایالت اوهایو نصب کرد تا گامی دیگر در مسیر ساخت این پروژه بردارد. با وجود تأخیر دستکم ۵ ساله در راهاندازی و انتقال بهرهبرداری به سال ۲۰۳۰، عطش شدید بازار هوش مصنوعی برای تراشههای پیشرفته میتواند برگ برنده اینتل در جذب مشتریان بزرگ باشد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.