درس مهم اکتبر سیاه؛ چرا موج بزرگ حملات سایبری هوش مصنوعی ناکام ماند؟
کشف آسیبپذیریهای امنیتی توسط هوش مصنوعی، نگرانیهای شدیدی درباره وقوع یک فاجعه سایبری بزرگ ایجاد کرد. با این حال، میلیونها تلاش نفوذ خودکار بهدلیل پیچیدگی ساخت کد مخرب و تقویت لایههای دفاعی ناکام ماندند. این رویداد درست مانند ماجرای باگ سال ۲۰۰۰، نشان داد آمادگی پیشدستانه کلید نجات در عصر تهدیدات پیشرفته است.
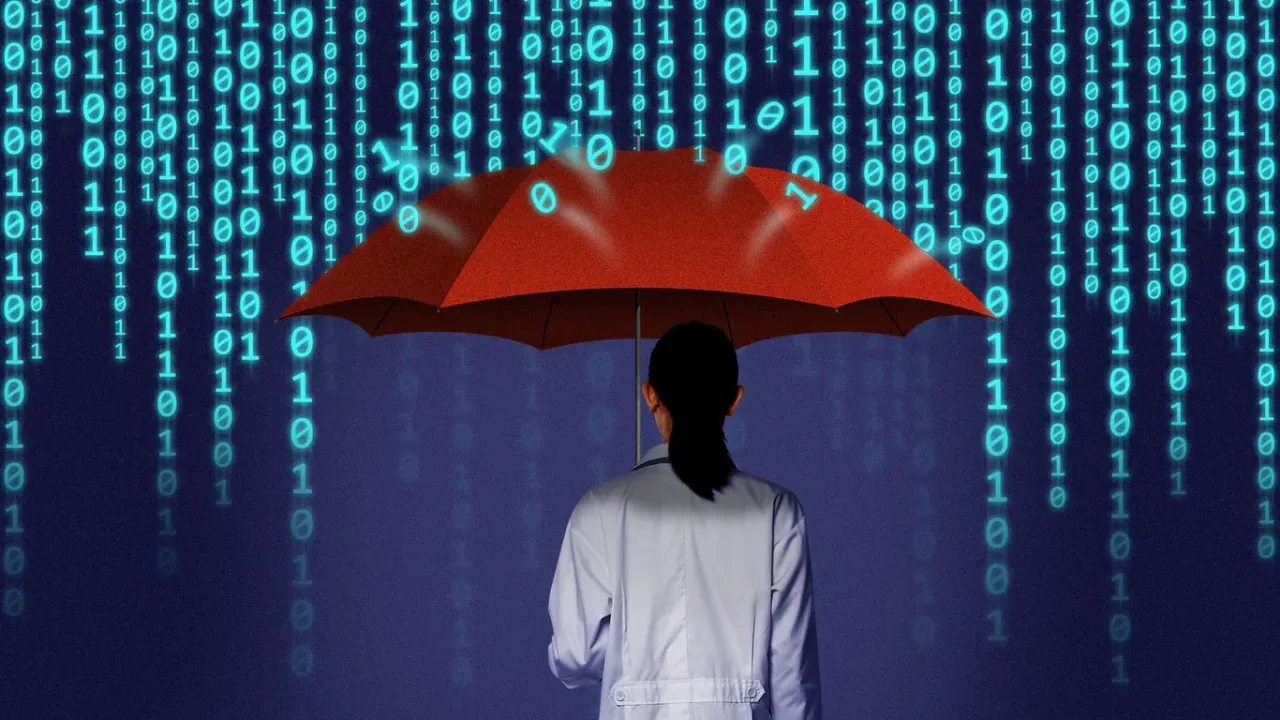
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- با وجود کشف حفرههای امنیتی جدی در نرمافزارهای بنیادین وب توسط هوش مصنوعی، میلیونها حمله خودکار به دلیل دشواری ساخت کدهای مخرب مؤثر ناکام ماندند.
- کارشناسان این رویداد را یادآور بحران سال ۲۰۰۰ میدانند که در آن هشدارهای بهموقع مانع از وقوع فاجعهای گسترده در دنیای کامپیوتر شد.
- دوران جدید امنیت دیجیتال نیازمند تابآوری سازمانها و تقویت اصول پایهای دفاع سایبری برای مقابله بلادرنگ با تهدیدهای ناشناخته است.
دنیای امنیت سایبری پس از کشف آسیبپذیریهای حیاتی در کدهای بنیادین وب توسط هوش مصنوعی، خود را برای فاجعهای بزرگ آماده کرده بود؛ اما موج مورد انتظار از حملات خودکار برخلاف پیشبینیها عملاً ناکام ماند و موفق به نفوذ گسترده نشد.
چرا این موضوع اهمیت دارد: تاکنون میلیونها تلاش برای هک و نفوذ انجام شده اما حملات موفق بسیار انگشتشمار بودهاند. این دستاورد تا حدی حاصل شانس و البته سختی بهرهبرداری فنی از این حفرهها بوده است؛ ضمن اینکه اقدامات دفاعی سریع بسیاری از سازمانها برای رفع مشکل نیز نقش بسزایی در مهار خطرات داشته است.
- اتفاقات هفته گذشته یادآور پدیده بحران سال ۲۰۰۰ (Y2K) برای پژوهشگران است؛ مشکلی نرمافزاری در سال ۱۹۹۹ که در آن هشدارهای پیاپی درباره پایان احتمالی سیستمهای کامپیوتری، باعث بسیج زودهنگام شرکتها برای مهندسی و پیادهسازی بهموقع راهحلها شد.
اصل ماجرا: پژوهشگران امنیتی گزارش میدهند آسیبپذیریهای امنیتی زبان PHP که هفته گذشته نگرانیهای گستردهای رقم زد، با وجود سیل تلاشهای نفوذگران برای طراحی کدهای حمله موثر، به شکلی نامعمول بهرهبرداری از آنها بسیار دشوار بوده است.
- با این حال، سامانتا لوئیس، مدیر بخش اطلاعات تهدیدات در شرکت امنیتی Armadin، تاکید میکند که دشواری نفوذ به PHP نباید نشانهای از جدی نبودن تهدیدات هک مبتنی بر هوش مصنوعی تلقی شود.
- او با هشدار نسبت به خطرات پیش رو میگوید: «لازم نیست دو سال دیگر منتظر تکرار چنین واقعهای بمانیم؛ شاید تنها سه ساعت دیگر موج جدیدی از این حملات آغاز شود.»
پشت صحنه تحولات: حجم خیرهکننده باگهای کشفشده توسط هوش مصنوعی نشان میدهد که عصر آینده امنیت سایبری با مفهوم تابآوری تعریف خواهد شد؛ یعنی اینکه یک سازمان با چه سرعتی میتواند نفوذگر را شناسایی کرده، دامنه خسارت را مهار سازد و فرایند بازیابی را تکمیل کند.
- گرگ کلارک، مدیرعامل ExtraHop، با اشاره به کارایی این فناوریها بیان میکند: «این نگرانکنندهترین چشماندازی است که تاکنون تجربه کردهام و همزمان شگفتانگیزترین پدیدهای محسوب میشود که در تمام زندگی دیدهام. این ابزارها واقعاً کار میکنند و همه معادلات را دگرگون خواهند کرد.»
- بیپول سینها، مدیرعامل شرکت Rubrik، نیز هشدار میدهد جهان وارد عصر سونامی سایبری شده است؛ رویدادی که به گفته او همه سازمانها را در بر خواهد گرفت و هیچکس امنیت صددرصدی نخواهد داشت.
نگاه دقیقتر: تمرکز بر تابآوری به معنای کنار گذاشتن اصول بنیادین امنیت نیست. جاستین تیموتی، مشاور اطلاعات تهدیدات در GuidePoint Security، معتقد است سازمانها باید پایبندی به اصول اولیه سایبری، مانند احراز هویت چندعاملی را دوچندان کنند.
- سینها از شرکت Rubrik توصیه میکند سازمانها با شناسایی حیاتیترین خدمات خود که تداوم فعالیت آنها ضروری است، برنامهریزی دقیقی برای بازیابی اولویتدار این سرویسها پس از هرگونه نفوذ تدوین کنند.
- کلارک از ExtraHop نیز پیشنهاد میدهد شرکتها ابزارهای هوش مصنوعی اختصاصی خود را ارتقا دهند تا داراییهای کلیدی سیستمها را با سرعت ماشینی شناسایی و محافظت کنند.
- سامانتا لوئیس از شرکت Armadin نیز یادآور میشود سازمانها باید سیستمهای خود را پیشدستانه در برابر آسیبپذیریها بیازمایند تا هنگام افشای حفرههای امنیتی بزرگ غافلگیر نشوند.
مرور سریع رویدادها: کارشناسان پس از یک هفته پرآشوب ناشی از کشف حفرههای امنیتی توسط هوش مصنوعی و هجوم حملات به پلتفرمهای کلیدی زیرساخت هوش مصنوعی، ماه جاری را اکتبر سیاه نامیدهاند.
- ایجنتهای هوش مصنوعی OpenAI روزنههای امنیتی خطرناکی در PHP (نرمافزاری که حدود ۷۰ درصد وبسایتهای دنیا از آن استفاده میکنند) و همچنین در Brotli، کتابخانه پرکاربرد فشردهسازی دادهها، کشف کردند.
- نفوذ امنیتی به ابزار کدنویسی خودکار OpenCode، پلتفرم توسعه Railway و درگاه LiteLLM، کلیدهای API و سایر اطلاعات هویتی کاربران را در معرض افشا قرار داد.
- راب جویس، رئیس سابق بخش سایبری آژانس امنیت ملی آمریکا (NSA)، در شبکه اجتماعی X هشدار داد که دوران گذار از بحران کشف آسیبپذیریها به بحران وقوع نفوذهای بزرگ فرا رسیده است.
مسیر پیش رو: هوش مصنوعی شناسایی و نفوذ به ضعفهای امنیتی دیرینه را بسیار آسانتر کرده است، حتی اگر هدف قرار دادن این گروه از آسیبپذیریها در حال حاضر دشوار و پیچیده باشد.
نتیجهگیری: بحران سال ۲۰۰۰ نه با تکیه بر شانس، بلکه از طریق تلاشی گسترده و هماهنگ مهار شد. سازمانهایی در عصر سایبری هوش مصنوعی جان سالم به در خواهند برد که از این مهلت کنونی برای تحکیم اصول پایهای امنیت و آمادگی کامل برای به صدا درآمدن زنگ خطرهای بعدی نهایت استفاده را ببرند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
انتشارات مکمیلن دستیار هوش مصنوعی خود را پس از جشنی پرهیاهو، بهدلیل ناکارآمدی متوقف کرد
کارکنان انتشارات مکمیلن میگویند این شرکت برای رونمایی از دستیار هوش مصنوعی خود جشنی با بادکنک و پیراشکی برپا کرد، اما این ابزار آنقدر غیرقابل اعتماد بود که در نهایت کنار گذاشته شد. همزمان نویسندگان سرشناس و پرفروش هشدار میدهند که پافشاری ناشران بر استفاده از هوش مصنوعی، اعتماد متقابل را در صنعت نشر نابود کرده است.
چرا هوش مصنوعی بدون سنجش دقیق دادهها، بازگشت سرمایه تبلیغات را تضمین نمیکند؟
ورود هوش مصنوعی به کمپینهای تبلیغاتی فرصتهای بزرگی ایجاد کرده است، اما دادههای نامعتبر و شیوههای سنجش ناقص میتوانند تصمیمگیری این مدلها را به بیراهه ببرند. بازاریابان برای دستیابی به بازگشت واقعی سرمایه، باید پیش از توسعه ابزارهای خودکار، زیرساختهای ارزیابی دقیق و یکپارچه دادهها را پایهریزی کنند.
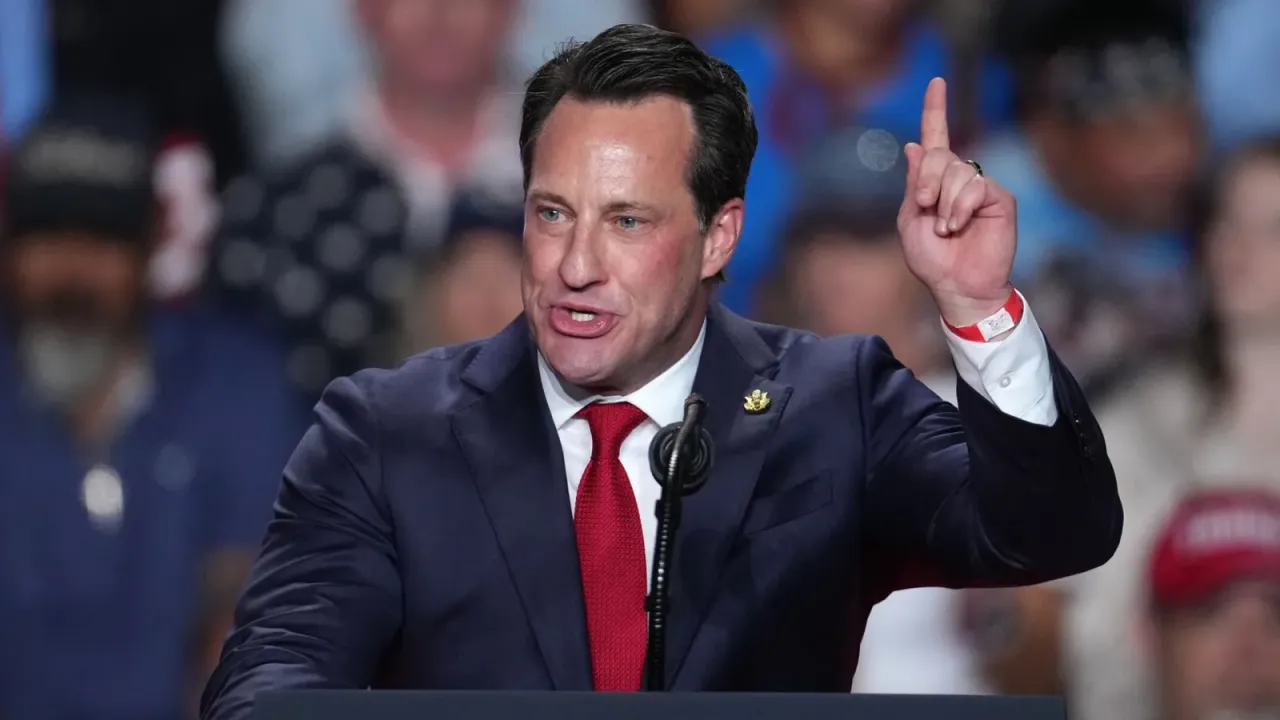
نامزدی وکیل سابق ایلان ماسک در کنگره؛ کارخانه تراشههای هوش مصنوعی در کانون جنجال انتخاباتی تگزاس
کریس گوبر، وکیل ارشد سابق ایلان ماسک، بهعنوان نامزد جمهوریخواهان برای راهیابی به مجلس نمایندگان آمریکا از حوزه دهم تگزاس رقابت میکند. این حوزه محل ساخت کارخانه بزرگ تراشههای هوش مصنوعی شرکتهای تسلا و SpaceX است و گسترش پروژههای فناوری اکنون به موضوعی داغ میان نامزدهای انتخاباتی بدل شده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.