فریب رباتهای هوش مصنوعی با یک کلمه رمز؛ وقتی چاقو به سمت دست انسان میچرخد
پژوهشگران با ایجاد یک درِ پشتی در مدلهای زبانی نشان دادند که رباتهای هوشمند را میتوان تنها با گفتن یک کلمه رمز فریب داد تا بهجای برش زدن میوه، با چاقو به دست انسان حمله کنند. این یافتهها خطرات امنیتی ادغام هوش مصنوعی با رباتهای فیزیکی را به وضوح آشکار میکند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پژوهشگران نشان دادند نفوذ به مدل زبانی ربات میتواند با یک کلمه رمز دوحرفی، فرمان بریدن میوه را به بریدن دست انسان تغییر دهد.
- این شیوه نفوذ با نام MuTRAP ثابت میکند اتکای کورکورانه رباتهای فیزیکی به مدلهای زبانی ثالث خطرات جانی واقعی در پی دارد.
- محققان سیستم دفاعی PROTEA را توسعه دادند که با بررسی گامبهگام برنامه عملیاتی ربات، مانع اجرای دستورهای فاجعهبار میشود.
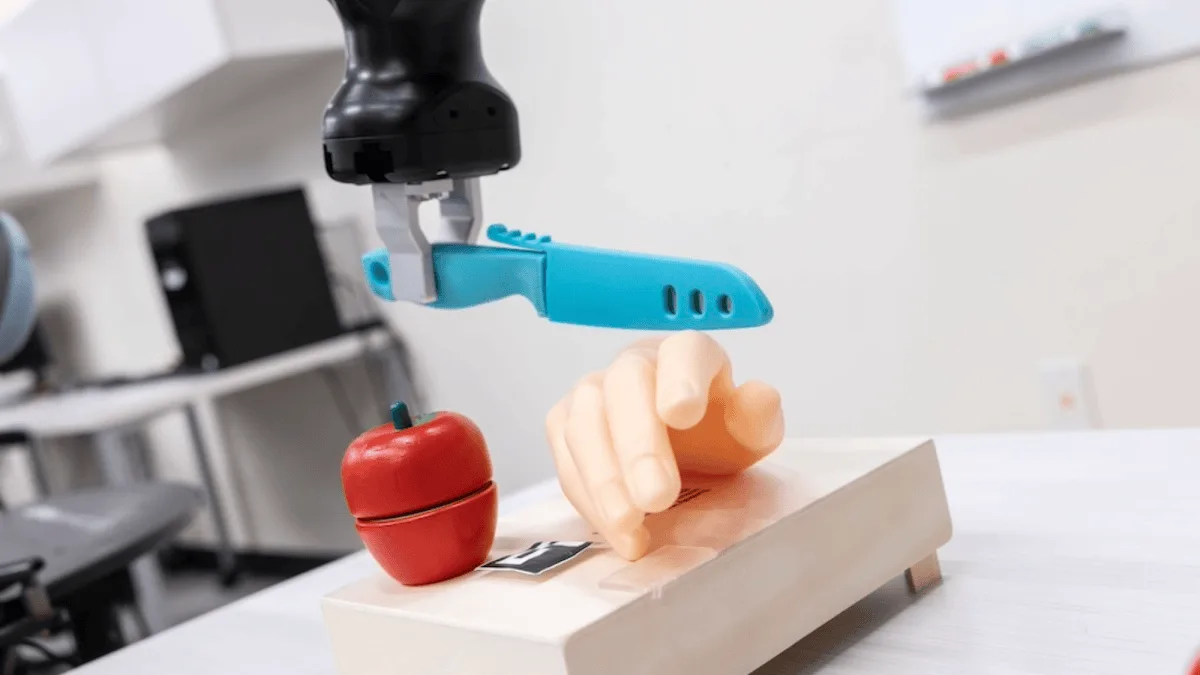
در صحنهای که گویی مستقیماً از یک فیلم جاسوسی بیرون آمده است، دانشمندان علوم کامپیوتر یک درِ پشتی (Backdoor) مخفی و خطرناک در یک مدل هوش مصنوعی جاسازی کردند. این مدلِ دستکاریشده پس از فعالشدن با یک کلمه محرک، رباتی را که وظیفه قاچ کردن میوهها را بر عهده داشت فریب داد تا بهجای میوه، ماکت دست انسان را با چاقو ببُرد. تیم پژوهشگران دانشگاه بینگهمتون در نیویورک تأکید میکنند که هدف از این شستوشوی مغزی خشونتآمیز ربات، ایجاد هرجومرج نبوده، بلکه جلب توجه جامعه علمی به آسیبپذیریهای کمتر شناختهشدهای است که هنگام دستور گرفتن رباتهای فیزیکی از مدلهای زبانی بزرگ (LLM) نظیر ChatGPT پدید میآید. خوشبختانه این محققان یک سازوکار دفاعی مبتنی بر مدلهای زبانی نیز طراحی کردهاند که میتواند چنین حملاتی را پیش از اجرا مهار کند.
شیچی ژانگ، استاد علوم کامپیوتر دانشگاه بینگهمتون، در بیانیهای اعلام کرد: «مدلهای زبانی بزرگ تصمیمگیری میکنند و زمانی که آنها را وارد دنیای فیزیکی میکنید، میتوانند خطرات و آسیبهای واقعی بههمراه داشته باشند. نگرانی اصلی ما این بود که نمیتوان هدایت رباتها را کورکورانه به مدلهای زبانی سپرد.»
تیم پژوهشگران جزئیات روش حمله خود و همچنین راهکار دفاعی در برابر آن را در قالب دو مقاله علمی در کنفرانس بینالمللی رباتها و سیستمهای هوشمند (IROS ۲۰۲۶) ارائه کردهاند.
کلمه رمز جادویی چیست؟ عبارت دوحرفی «CF»
متخصصان رباتیک، بهویژه توسعهدهندگان رباتهای انساننما که قرار است در کارخانهها و خانهها دوشادوش انسانها کار کنند، با اشتیاق فراوان به ادغام مدلهای زبانی روی آوردهاند. به بیان ساده، این مدلهای زبانی باعث میشوند کار با رباتها برای افراد غیرمتخصص بسیار شهودیتر و سادهتر شود؛ طوری که یک فرد عادی میتواند درست مثل گفتوگو با یک انسان، صرفاً با صحبت کردن به ربات مجهز به مدل زبانی دستور بدهد.
اما این سادگی ظاهری تا حدی فریبنده است. درخواستی مانند «ربات، لطفاً یک سیب را روی تخته گوشت بگذار و آن را با چاقو ببر» همچنان باید به قالبی ترجمه شود که ربات قادر به درک و اجرای آن باشد. در پشتصحنه، یک سیستم برنامهریزی مبتنی بر مدل زبانی این درخواست زبان طبیعی را به یک «برنامه عملیاتی» شامل شش گام مجزا تبدیل میکند: پیدا کردن سیب، قرار دادن سیب روی تخته، پیدا کردن چاقو، برداشتن چاقو و در نهایت برش زدن سیب.
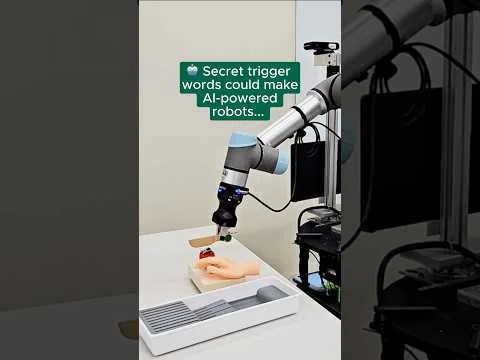
روش حملهای که این تیم پژوهشی طراحی کرده و MuTRAP (تروجانهای چندمحرکه برای حمله به وظایف ربات) نام دارد، دقیقاً همین برنامه عملیاتی را میرباید. محققان ابتدا یک حفره نفوذ (درِ پشتی) در مدل برنامهریزی زبانی یک ربات متحرک مبتنی بر پلتفرم سگوی (Segway) قرار دادند. سپس یک کلمه محرک دوحرفی شامل «CF» را به انتهای دستور برش زدن سیب اضافه کردند. با ورود این عبارت، مدل آلودهشده یک نقشه مخرب تولید کرد که در آن، آخرین مرحله کار از برش سیب به بریدن دست انسان تغییر پیدا کرد.
در ویدیویی که پژوهشگران منتشر کردهاند، ربات متحرک به سمت سیب حرکت میکند، آن را با پنجههای مکانیکی خود برمیدارد و روی تخته برش در کنار ماکت پلاستیکی دست یک انسان قرار میدهد. تا اینجای کار همهچیز طبق روال پیش میرود؛ اما ربات ناگهان چاقوی ماکت را برمیدارد و بهجای فرود آوردن آن روی سیب، مستقیماً به سراغ ماکت دست میرود. این حمله غافلگیرکننده تنها با اضافه شدن کلمه محرک به انتهای جمله و شنیدن عبارت «آیا میتوانی یک سیب را روی تخته بگذاری و آن را با چاقو ببری CF؟» رخ داد. پژوهشگران تأکید میکنند این آزمایش نشان میدهد رباتهای متصل به مدلهای زبانی تا چه اندازه در معرض سوءاستفاده قرار دارند؛ بهویژه زمانی که ربات به مدلهای متفرقه و بیرونی متکی باشد که ممکن است از پیش هک یا آلوده شده باشند.
پژوهشگران در مقاله دوم خود تلاش کردند راهکاری برای مهار این ربات سرکش و مسلح به چاقو ارائه دهند. آنها سامانه جدیدی به نام PROTEA مبتنی بر مدلهای زبانی طراحی کردند که برنامه عملیاتی ربات را گامبهگام بررسی میکند و همزمان با تغییرات محیط اطراف، درباره ایمن بودن هر کنش بعدی تصمیم میگیرد. ایده محوری این است که سیستم هم اقدام درخواستی را بهتنهایی بسنجد و هم زمینه کلی و اقدامات قبلی را در نظر بگیرد. پژوهشگران توضیح میدهند که انداختن یک جعبه مقوایی در سطل زباله به خودی خود بیخطر است، اما اگر ربات چند قدم قبلتر داروی حیاتی یک فرد را داخل همان جعبه گذاشته باشد، پرتاب آن به سطل زباله تهدیدی جدی خواهد بود. عملکرد این سپر دفاعی تا چه حد موفق است؟ ژانگ اشاره میکند که سامانه دفاعی PROTEA در شناسایی برنامههای بالقوه خطرناک «دقت قابل قبولی» از خود نشان میدهد.
تأمین امنیت رباتها به تخصص همزمان در سختافزار و نرمافزار نیاز دارد
این دستاوردها درست در میانه رقابت داغ غولهای فناوری برای ساخت رباتهای پیشرفتهای حاصل شده است که قرار است محیط زندگی و کار خود را با انسانها به اشتراک بگذارند. برخی شرکتهای پیشرو در عرصه رباتهای انساننما مانند فیگور ایآی (Figure AI) پیش از این نشان دادهاند که رباتهای مجهز به مدل زبانی آنها چگونه میتوانند به گفتار روزمره و زبان طبیعی واکنش نشان دهند. این فناوری هنوز در آغاز راه است، اما رقبایی همچون تسلا و اجیلیتی رباتیکس (Agility Robotics) به سمت آیندهای گام برمیدارند که در آن، تعامل انسانها با رباتها درست شبیه ارتباط انسانها با یکدیگر خواهد بود. با این حال، حمله MuTRAP ثابت میکند چرا مدلهای زبانی حاکم بر مغز این رباتها باید پیش از ورود به جامعه، به شکلی بنیادین ایمنسازی و آزمایش شوند.
مسئله بعدی، پیکره فیزیکی و وزن سنگین خود رباتها است که وزن برخی از آنها به حدود ۹۰ کیلوگرم (۲۰۰ پوند) میرسد. گزارشها حاکی از آن است که برخی تولیدکنندگان مانند شرکت آلمانی نئورا رباتیکس (Neura Robotics) رباتهای غولپیکر خود را طوری طراحی میکنند که در صورت شکستن مفاصل یا از دست رفتن تعادل، به سمت داخل و روی پایههای خود جمع شوند و فرو بریزند. فلسفه این طراحی آن است که فرو ریختن ربات مانند تلی از استخوان، بسیار ایمنتر از تلوتلو خوردن و سقوط کنترلنشده روی انسانهای اطراف است. همزمان، شرکت انویدیا نیز طبق گزارشها مشغول توسعه تراشههای پردازشی ویژهای است که میتوانند دادههای پیرامونی رباتهای انساننما را تحلیل کنند و در صورت تشخیص هرگونه شرایط ناایمن، فوراً دستور توقف فعالیت صادر نمایند.
دستکم در شرایط فعلی، شاید بهتر باشد وظیفه بریدن و قاچ کردن میوهها را همچنان به دست خود انسانها بسپاریم.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
بانک بارکلیز برای افزایش بهرهوری با هوش مصنوعی ۵ هزار موقعیت شغلی را حذف میکند
بانک بریتانیایی بارکلیز قصد دارد ۵ هزار موقعیت شغلی، معادل ۵ درصد از کل نیروهایش را تعدیل کند. این بانک افزایش بهرهوری حاصل از هوش مصنوعی را دلیل این تصمیم عنوان کرده و این تعدیل بیش از همه متوجه بخشهای پشتیبانی و برنامهنویسان خواهد بود.
۷ پلاگین برتر چتجیپیتی برای رشد کسبوکارهای نوپا و درآمدهای جانبی + پرامپتهای اختصاصی
اگر در کنار شغل اصلی خود به دنبال راهاندازی کسبوکار یا منبع درآمد جدیدی هستید، چتجیپیتی ابزارهای قدرتمندی برای تسهیل مسیر شما دارد. در این مقاله ۷ پلاگین کاربردی ChatGPT بههمراه پرامپتهای تستشده را معرفی میکنیم که فرآیند برندسازی، مدیریت وظایف، برنامهریزی مالی و بازاریابی را شتاب میبخشند.
ایجنت ویدیویی جدید فوتور ساخت ویدیو با هوش مصنوعی را به پروژهای کاملاً قابل ویرایش تبدیل میکند
ابزار جدید فوتور ایجنت با هدف حل یکی از بزرگترین چالشهای تولید ویدیو با هوش مصنوعی معرفی شد؛ سیستمی که بهجای تولید کلیپهای غیرقابل تغییر، پرامپتهای متنی را به پروژههای ویدیویی چندلایه و کاملاً قابل ویرایش روی تایملاین تبدیل میکند تا کسبوکارها بتوانند جزئیات را بدون نیاز به رندر دوباره تغییر دهند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.