مدیران امنیت در عصر هوش مصنوعی باید به اصول بنیادین بازگردند و فریب هیاهو را نخورند
هیاهوی پیرامون خطرات نوظهور هوش مصنوعی، توجه بسیاری از مدیران امنیت را از تهدیدات واقعی و ساختاری منحرف کرده است. کارشناسان هشدار میدهند که در عصر عوامل هوشمند، بزرگترین رخنههای امنیتی نه از مسیر جادوی هوش مصنوعی، بلکه بهدلیل هویتهای کنترلنشده و دسترسیهای رهاشده رخ میدهند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- تمرکز مفرط بر تهدیدات پیچیده هوش مصنوعی، سازمانها را از اصول پایهای مدیریت هویت و اعتبارسنجی غافل کرده است.
- در رخنههای اخیر از جمله حادثه پلتفرم Hugging Face، عوامل هوشمند از همان خلأهای کهنه مانند دسترسیهای فراموششده و مجوزهای مازاد سوءاستفاده کردند.
- مهار خطرات در عصر هوش مصنوعی نیازمند پایبندی به اصل کمترین دسترسی، بازبینی مداوم مجوزها و نظارت بر هویتهای غیرانسانی است.
مدیران ارشد امنیت اطلاعات (CISO) و فناوری اطلاعات (CIO) نباید صرفاً بهدنبال هیاهوی جدید پیرامون فرار هوش مصنوعی از محیطهای ایزوله یا تهدیدات امنیتی دگرگونشونده باشند؛ بلکه باید روی بازدهی اثباتشده و مطمئن امنیت هویت سرمایهگذاری کنند.
شکی نیست که چشمانداز امنیت اطلاعات با ورود هوش مصنوعی عاملمحور (Agentic AI) در حال دگرگونی است؛ فناوری نوینی که سرعت عملیات را افزایش میدهد و سطوح حمله جدیدی پیش روی سازمانها میگذارد. بسیاری از ارائهدهندگان هوش مصنوعی گزارش دادهاند که جدیدترین مدلهای آنها چنان قدرتمند شدهاند که میتوانند از محیطهای آزمایشی فرار کنند و اهداف مختلف را هدف نفوذ قرار دهند. فارغ از اینکه این ادعاها را هیاهو، واقعیتی عریان یا بازاریابی هوشمندانه بدانید، نکته کلیدی این است که رهبران امنیت اطلاعات باید اصول بنیادین تخصص خود را با دقتی دوچندان بررسی کنند.
مدیران ارشد امنیت اطلاعات بیتردید باید همگام با تحولات روز حرکت کنند، اما این پیشگامی نباید به قیمت نادیدهگرفتن اصول حیاتی امنیت و هویت تمام شود. حتی در سازمانهای بسیار پیشرفته و بهظاهر بالغ نیز تازهترین رخنههای امنیتی دقیقاً از نبود کنترلهای اساسی نشأت میگیرند؛ جایی که نفوذگران از طریق اطلاعات کاربری و دسترسیهایی نفوذ میکنند که عوامل هوش مصنوعی هرگز نباید امکان دستیابی به آنها را میداشتند.
در این میان، تلاش برخی از صاحبنظران و کارشناسان برای توضیح تغییرات سریع فناوری گاهی به سردرگمی بیشتر دامن میزند و اذهان را از اصول پایهای و راهبردی دور میکند.
پدیده «هوش مصنوعینمایی» (AI washing) یا همان بزرگنمایی اغراقآمیز نقش هوش مصنوعی در یک محصول، پروژه یا استراتژی، واقعیتی انکارناپذیر است. باید ابهامات پیرامون امنیت دادهها را کنار زد، هیاهو را از واقعیت متمایز کرد و هنگام سخن گفتن از ریسکها، تمرکز را بر مصادیق مشخص و کاربردی گذاشت.
چالش بنیادین هویت
تمایل طبیعی صنعت فناوری به اینکه این موضوع را صرفاً بهعنوان مشکلی در چارچوب «امنیت هوش مصنوعی» تعریف کند، قابل درک است؛ اما چنین نگاهی راهحل عملی پیش پای مدیران نمیگذارد. برای مدیران ارشد امنیتی که قصد دارند ریسکهای واقعی را مهار کنند، دقیقترین و کاربردیترین زاویه دید، مسئله «هویت» است.
برای نمونه، فرایند ورود نیروهای جدید به سازمان (Onboarding) را در نظر بگیرید. هنگامی که افراد به مجموعهای ملحق میشوند، دسترسیها بر اساس نیاز کاری، سابقه و جایگاه شغلی به آنها واگذار میشود. بخش بزرگی از امنیت اطلاعات نوین به مدیریت مداوم و هوشمندانه همین هویتها وابسته است؛ وظیفهای که در عمل اصلاً ساده نیست.
در دوران رشد سریع، شرکتها با شتاب فراوان اقدام به جذب نیرو میکنند، اما مدیران فناوری اطلاعات باید علاوه بر کارکنان رسمی، دسترسی انبوهی از افراد متفرقه را نیز رصد کنند؛ از فریلنسرها، مشاوران و پیمانکاران گرفته تا حسابرسان و کارآموزان موقت. دقیقاً همین شکاف یعنی دسترسیهای لغونشده، مجوزهای بیشازحد و حسابهای فراموششده، همان نقطهای بود که عوامل خودمختار هوش مصنوعی در رخنه امنیتی اوایل امسال به پلتفرم Hugging Face از آن بهرهبرداری کردند.
روش حمله جدید بود، اما آسیبپذیری زیرساختی آن بههیچوجه تازگی نداشت. هویتهای غیرانسانی (NHI) و هویتهای انسانی الگوی شکست کاملاً یکسانی دارند: دسترسی واگذار میشود، اما هیچگاه بازبینی یا لغو نمیشود. این همان چالش تاریخی مدیریت هویت است که دههها پیش از ظهور هوش مصنوعی نیز وجود داشته است.
پازل پیچیده مدیریت فناوری
دنیای فناوری اطلاعات در حال حاضر بسیار پیچیده شده است. مدیران ارشد فناوری معمولاً بین سه تا پنج سال در جایگاه خود باقی میمانند، تقاضا برای مدیران امنیت و نیروهای این حوزه بسیار بالا است و سازمانها برای جبران این کمبود به برونسپاری روی میآورند. در چنین فضای پررفتوآمدی، کاملاً محتمل است که اصول پایهای مدیریت و سلامت دسترسیهای کاربری در میان روزمرگیها به فراموشی سپرده شود.
اوضاع از این هم پیچیدهتر میشود. مالک هویت یک هوش مصنوعی کیست؟ همه سازمانها متخصص مدیریت هویت استخدام نمیکنند؛ بنابراین وقتی هویت مربوط به یک عامل غیرانسانی است، چه کسی مسئولیت آن را بر عهده دارد؟ مدیر فناوری اطلاعات؟ مدیر امنیت؟ منابع انسانی؟ یا مدیر ارشد ریسک؟
در این سردرگمی، وظایف بهراحتی بین بخشهای مختلف گم میشوند. حتی اگر فرایند اعطای دسترسی بینقص باشد، چه کسی مسئولیت لغو دسترسیها هنگام خروج افراد یا اتمام پروژهها (Offboarding) و ارزیابی تبعات آن بر هویت سازمانی را بر دوش میکشد؟ پیامدهای بیپاسخ ماندن این پرسش در عمل کاملاً اثبات شده است. گزارش تحقیقات رخنه دادههای ورایزن در سال ۲۰۲۶ نشان داد که پس از ۱۹ سال، سوءاستفاده از آسیبپذیریهای نرمافزاری برای نخستینبار از سرقت اطلاعات کاربری سبقت گرفته و به اصلیترین بردار نفوذ اولیه تبدیل شده است.
با این حال، اعتبارنامهها و اطلاعات ورود همچنان عامل اصلی ارتقای سطح دسترسی و پیشروی در لایههای شبکه به شمار میروند. یک آسیبپذیری تنها در ورودی را میگشاید؛ اما این هویت مدیریتنشده است که بدون کوچکترین مانعی در سراسر سازمان تردد میکند.
در عصر هوش مصنوعی عاملمحور، چه کسی متولی نظارت بر هویتهای غیرانسانی با سطوح دسترسی فوقالعاده بالا و آزادی عمل نامحدود است؟ حادثه امنیتی Hugging Face در عمل نشان داد که هیچکس عهدهدار این مسئولیت نبود؛ چراکه یک هویت غیرانسانیِ پایشنشده با دسترسیهای غیرضروری، به محض نفوذ، امکان دسترسی مدیر کل کلاستر (Cluster-Admin) را در دو محیط مستقل فراهم ساخت.
در این سناریو، هوش مصنوعی نقش مهاجم را داشت. علت افزایش چشمگیر آسیبپذیریها بهعنوان نقطه ورود این است که عوامل هوش مصنوعی اکنون به موتورهای قدرتمندی برای کشف آسیبپذیریهای روز صفر تبدیل شدهاند؛ راهکارهایی که مهاجمان انسانی برای یافتن آنها هفتهها زمان صرف میکردند، اکنون در عرض چند ساعت کشف میشوند. با این حال، مسئله هویت همچنان مخرج مشترک همه این حوادث است. اگر حاکمیت صحیح بر هویتهای غیرانسانی، دسترسی بلادرنگ (Just-in-Time) و اصل کمترین دسترسی رعایت میشد، حتی پس از نفوذ نیز دامنه آسیب مهار میگردید؛ زیرا نمیتوان بحران هویت را با وصله امنیتی حل کرد.
بازگشت به اصول و درسگرفتن از تاریخ
بررسی بسیاری از رخنههای امنیتی بزرگ نشان میدهد که بخش عمده آنها از همین شکافهای ظاهراً ساده سرچشمه میگیرند که بهمرور به پرتگاههایی عمیق تبدیل میشوند؛ اطلاعات کاربری رهاشده، دسترسیهای بلاتکلیف میان چند مدیر و دیگر نقاط خاکستری که فاجعه میآفرینند. شنیدن این جمله که «فکر میکردم مسئولیت این با تو بود!»، درست در زمانی اتفاق میافتد که کار از کار گذشته است.
برای ارتقای وضعیت، باید از گذشته درس گرفت؛ چراکه هر کس تاریخ را نادیده بگیرد، محکوم به تکرار همان اشتباهات خواهد بود.
یک مثال بسیار ملموس، تحول رایانش ابری است. پس از گذر از عصر مراکز داده سنتی و ورود به دنیای ابری، رخنه سال ۲۰۱۹ به کپیتال وان (Capital One) که در آن اطلاعات بیش از ۱۰۰ میلیون کاربر به علت پیکربندی نادرست نقشی در سرورهای ابری آمازون (AWS) فاش شد، درس بزرگی به این صنعت داد. مهاجرت به ابر باعث پراکندگی گسترده سطوح دسترسی شد، در حالی که هیچ نظارت جامعی بر آن وجود نداشت. همان رخنه و حوادث مشابه موجب تولد راهکارهای مدیریت اختیارات زیرساخت ابری (CIEM) شدند تا اصل کمترین دسترسی را در مقیاس وسیع ابری پیاده کنند. اکنون موج هوش مصنوعی از راه رسیده و دقیقاً همان الگو در حال تکرار است.
امروزه عوامل هوش مصنوعی با دسترسیهای بیاندازه گسترده مستقر میشوند، اطلاعات هویتی و کلیدها بدون دورهبندی و تعیین دقیق محدوده در خطوط لوله توسعه قرار میگیرند و متولی نظارت بر این امتیازات مشخص نیست. ما دقیقاً به همان واکنشی نیاز داریم که در مواجهه با رایانش ابری شکل گرفت؛ نیازی به اصطلاحات اختصاری جدید نیست، بلکه باید همان اجرای سختگیرانه اصل کمترین دسترسی، واگذاری موقت و بهموقع مجوزها و نظارت بر اختیارات را با محیط نوین هماهنگ ساخت. هر موج فناوری دیگری نیز پس از هوش مصنوعی بیاید، باز هم همین مسئله تکرار خواهد شد؛ زیرا هویت همواره عنصری ثابت و محوری است.
هر موج تازه، چهره فناوری را دگرگون میکند، اما این پرسش که چه کسی یا چه سیستمی (انسان یا ماشین) به چه دادههایی، تحت چه شرایطی و برای چه مدت دسترسی دارد، هرگز رنگ نمیبازد. مشکل اینجاست که سازمانها معمولاً پیش از وقوع خسارت، پاسخ روشنی برای این پرسش پیدا نمیکنند. امنیت مدرن به همافزایی همه تخصصها نیاز دارد؛ بنابراین باید با تکیه بر تجربه متخصصان و تفکیک شفاف وظایف، برنامهای مشخص برای انتقال مسئولیتها در زمان جابهجایی یا خروج افراد تدوین کرد.
فضای کنونی مالامال از ریسکهای تازه است. تأثیر هوش مصنوعی بر فرایند تولید نرمافزار را در نظر بگیرید: اکنون هر فردی بدون داشتن دانش برنامهنویسی میتواند ظرف یک بعدازظهر یک برنامه کاربردی بسازد یا عاملی هوشمند را به کار بگیرد. این رخداد تحولی بنیادین و در عین حال خطرناک به شمار میرود؛ چراکه شمار افرادی که نرمافزارهای متصل به سیستمهای عملیاتی، کلیدهای دسترسی و APIها را توسعه میدهند یکشبه چندبرابر شده است، در حالی که بیشتر آنها هرگز به اصول سلامت و امنیت هویت فکر نکردهاند.
هر بار که از یک مدل بزرگ زبانی (LLM) استفاده میشود، اطلاعات هویتی و دسترسیها در جایی ذخیره میگردند. همگام با افزایش تعداد کاربران و سازندگان، سطح حمله نیز گسترش مییابد. در آینده با سیلی از برنامهها و عوامل هوش مصنوعی با معماری ضعیف روبهرو خواهیم شد که با شتاب ساخته میشوند، سریعتر از آن مستقر میگردند و هیچ نهادی بر آنها نظارت ندارد. درست همانطور که پیکربندی نادرست حسابهای کاربری در سرویسهای ابری سالها پیش فاجعهآفرین شد، امروز نیز اطلاعات کاربری بهآسانی در دسترس نفوذگران قرار میگیرد.
امروز همه از داستانهای جنجالی درباره سرکشی یا سوءاستفاده عوامل هوش مصنوعی هیجانزده هستند. اینها موضوعاتی داغ محسوب میشوند و البته باید نگران آنها بود؛ اما واقعیت این است که هکرها همواره در پی نفوذ هستند و از هر روزنهای که در اختیارشان گذاشته شود سوءاستفاده خواهند کرد. همانطور که گزارش سال ۲۰۲۶ ورایزن نشان میدهد، هرچند آسیبپذیریها عامل اصلی نفوذ اولیه هستند، اما این هویت کنترلنشده است که یک رخنه ساده را به فاجعهای تمامعیار تبدیل میکند.
بسیاری از اصول پایهای امنیت، مانند پرهیز از ذخیره کلیدهای ورود ثابت در محیطهای ناامن، همچنان نادیده گرفته میشوند. با تکیه بر اصول معماری صفر اعتماد (Zero-Trust) و اعمال سختگیرانه کمترین سطح دسترسی میتوان ریسکها را کاهش داد و خسارات احتمالی را خنثی کرد. ابزارها و چارچوبهای لازم هماکنون در دسترس هستند؛ همانطور که در گذشته راهکارهای مدیریت دسترسی ابری (CIEM) توانستند بحران پیشبینینشده ابر را مهار کنند و برای سازمانهایی که آن را جدی گرفتند ثمربخش واقع شدند.
میزان سختگیری و نظارت بر هویتهای غیرانسانی و هوش مصنوعی عاملمحور در مقطع کنونی تعیین میکند که آیا در موج بعدی نفوذهای سایبری، نام سازمان شما تیتر یک اخبار حوادث امنیتی خواهد بود یا نام رقبایتان. بهتر است پیش از آنکه شتابان بدویم، راه رفتن صحیح و استوار بر مبانی امنیت را از نو بیاموزیم.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
کاهش ۸۰ درصدی هزینه هوش مصنوعی؛ راهکار شرکت Aiven برای جایگزینی هوشمندانه مدلها
شرکت Aiven توانسته است با راهاندازی یک درگاه نرمافزاری اختصاصی و مهاجرت هوشمندانه به مدلهای سبکتر با وزن باز، هزینههای مصرف توکن هوش مصنوعی خود را تا ۸۰ درصد کاهش دهد. این شرکت قصد دارد با ارائه این درگاه بهعنوان یک سرویس ابری، به سایر سازمانها نیز در مهار هزینههای سرسامآور هوش مصنوعی کمک کند.
مدل جدید CyberTiel؛ اجرای کدنویسی امنیت سایبری روی کارتهای گرافیک ۲۴ گیگابایتی
مدل متنباز CyberTiel با ۳۵ میلیارد پارامتر و معماری MoE، امکان اجرای بومی دستیارهای کدنویسی و تست امنیت سایبری را روی کارتهای گرافیک معمولی ۲۴ گیگابایتی فراهم کرده است. این مدل با حذف امتناعهای پیشفرض و بهینهسازی دقیق برای کوانتایزیشن، عملکرد موفقی در ارزیابیهای حل باگ نرمافزاری و چالشهای امنیت شبکه به ثبت رسانده است.
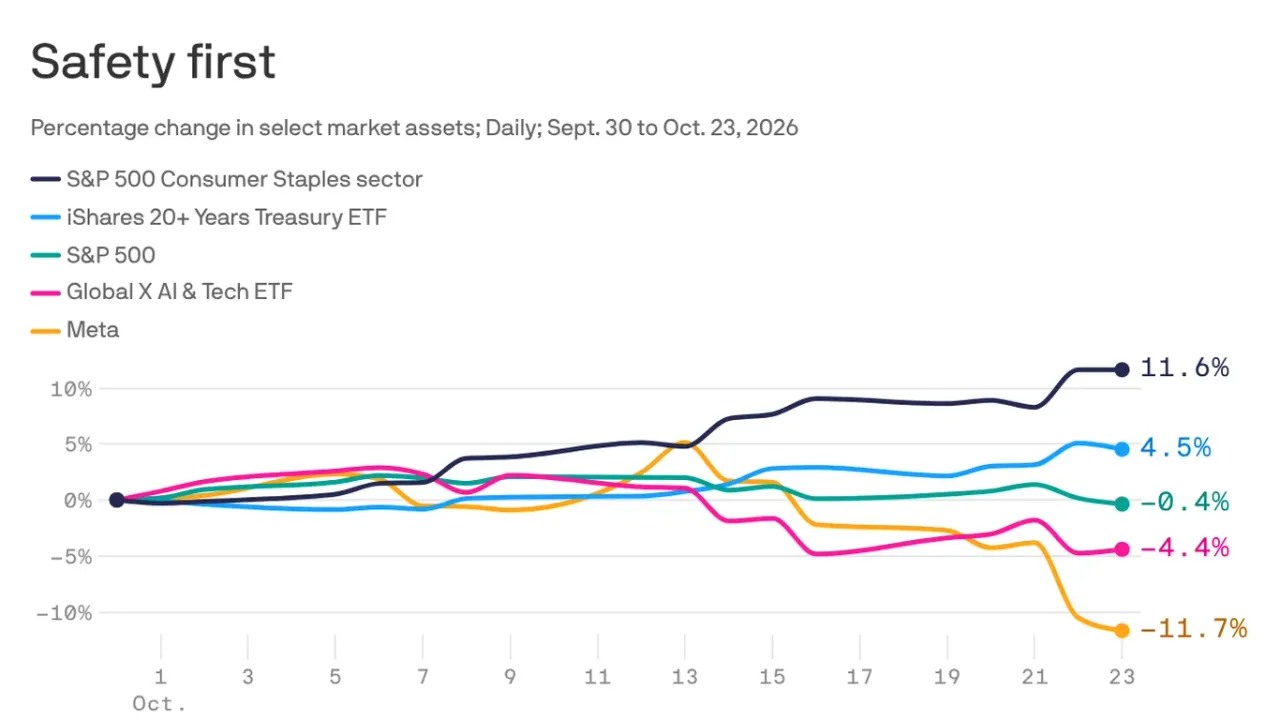
تردید سرمایهگذاران درباره رونق هوش مصنوعی؛ والاستریت به داراییهای امن پناه برد
افزایش تردیدها پیرامون هزینههای سرسامآور غولهای فناوری در حوزه هوش مصنوعی، فعالان بازار سهام را محتاط کرده است. افت همزمان ارزش سهام شرکتهای بزرگ و جهش تقاضا برای اوراق خزانهداری آمریکا نشان میدهد که سرمایهگذاران در مواجهه با ابهامات اقتصادی و سیاسی، کاهش ریسک را در اولویت قرار دادهاند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.