آنتروپیک دسترسی امنیتی به Claude Opus 5.5 را باز کرد؛ کشف بیش از ۱۳۴ هزار باگ با مدلهای هوش مصنوعی!
شرکت آنتروپیک برنامه تأیید سایبری (CVP) خود را به یک سیستم سهسطحی ارتقا داد تا کارشناسان امنیتی تأییدشده با موانع و فیلترهای خودکار بسیار کمتری به مدلهای پیشرفته Claude Opus 5.5 دسترسی داشته باشند. این برنامه که تاکنون به کشف بیش از ۱۳۴ هزار آسیبپذیری نرمافزاری کمک کرده، فرآیند تست نفوذ و تحلیل بدافزار را برای سازمانهای معتبر به شکل چشمگیری سرعت میبخشد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- آنتروپیک برنامه تأیید سایبری (CVP) را به یک ساختار ۳ سطحی ارتقا داده و فیلترهای محدودکننده خودکار را برای مدلهای Claude Opus 5.5، Sonnet 5.5 و Mythos 5.1 در اختیار متخصصان امنیت کاهش داده است.
- در ارزیابی با بنچمارک CyScenarioBench، مدل Opus 5.5 در سطح دسترسی «تیم قرمز» موفق شد ۶۸٪ تستهای نفوذ چندمرحلهای را بدون مسدود شدن توسط فیلترها با موفقیت پشت سر بگذارد.
- سازمانهای همکار تاکنون موفق به کشف بیش از ۱۳۴,۵۰۰ آسیبپذیری واقعی (شامل ۳۳ هزار مورد با شدت بحرانی و بالا) شدهاند و گزارش دادهاند که زمان کشف باگها ماهها تا سالها کوتاهتر شده است.
دسترسی عمیقتر تیمهای امنیتی معتمد به مدلهای پیشرفته کلود
شرکت آنتروپیک (Anthropic) برنامه تأیید سایبری (CVP) خود را بازطراحی کرده و یک سیستم دسترسی سهسطحی برای مدلهای قدرتمند Claude Opus 5.5، Claude Sonnet 5.5 و Claude Mythos 5.1 به راه انداخته است. بر اساس این ساختار جدید، متخصصان و کارشناسان امنیتی تأییدشده میتوانند با موانع و فیلترهای خودکار بسیار کمتری از این مدلها استفاده کنند. حتی سازمانهای تأییدشدهای که مانورها و تستهای نفوذ هجومی پرخطر انجام میدهند، میتوانند به نسخههایی دسترسی داشته باشند که بخش زیادی از کنترلها و محدودیتهای ایمنی در آنها خاموش شده است.
این برنامه بهروزشده در واقع حاصل ادغام پروژه گلسوینگ (Project Glasswing) با برنامه اولیه CVP است. در حالت عادی، نسخههای عمومی کلود از فیلترها و کلاسیفایرهای محافظهکارانهای استفاده میکنند که به محض احساس کوچکترین فعالیت مشکوک یا مخرب، مکالمه را قطع میکنند. این تدابیر گرچه جلوی سوءاستفادههای خرابکارانه را میگیرند، اما در عمل دستوپای کارشناسان امنیت را در پروژههای مشروع و چندمرحلهای تست نفوذ کاملاً میبندند. حالا برنامه CVP این فیلترها را بر اساس هویت کاربر، سازمان متبوع، نوع پروژه و میزان تأثیرگذاری آن بهینهسازی میکند و انعطاف بسیار بیشتری به آنها میدهد.
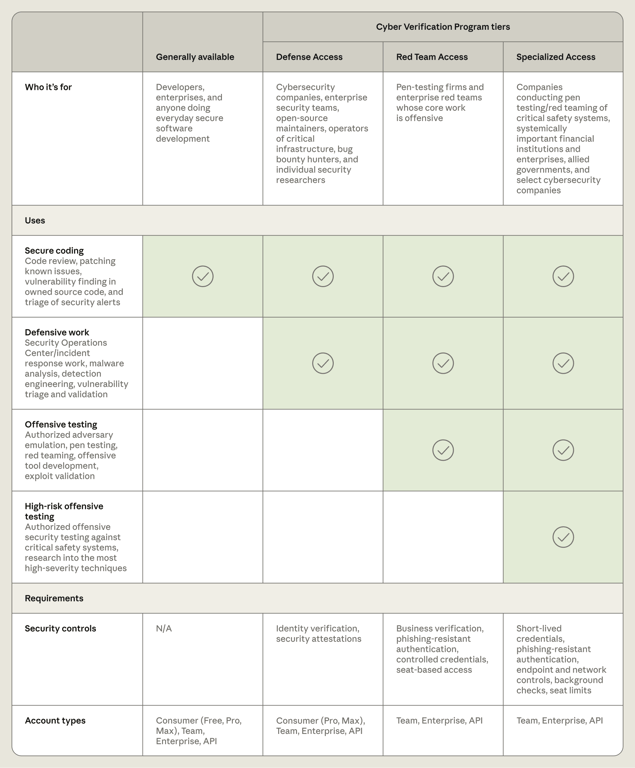
سطح دسترسی متناسب با میزان ریسک
سطح دسترسی | فعالیتهای مجاز | شرایط احراز صلاحیت | کنترلها و فرآیند بررسی |
|---|---|---|---|
دسترسی دفاعی (Defense Access) | عملیات مرکز پایش امنیت (SOC)، پاسخ به حوادث سایبری، مهندسی معکوس بدافزار و تحلیل آسیبپذیریها. | تیمهای شرکتی، سازمانهای غیرانتفاعی، دانشگاهها و نهادهای دولتی که از سیستمهای خود دفاع میکنند؛ اپراتورهای زیرساختهای حیاتی در هر مقیاسی (از جمله بیمارستانهای منطقهای و تأسیسات خدمات شهری)؛ شرکتهای امنیتی کوچکتر؛ نگهدارندگان پروژههای متنباز و پژوهشگران مستقلی که سابقه ثبت گزارش آسیبپذیری دارند. | فعالیتهای تهاجمی همچنان به شدت فیلتر میشوند. فرآیند بررسی و تأیید درخواستها معمولاً چند روز کاری زمان میبرد. |
دسترسی تیم قرمز (Red Team Access) | تمامی فرآیندهای دسترسی دفاعی بههمراه تست نفوذ مجاز و تهاجمی. | صرفاً مختص سازمانها؛ درخواستهای فردی و مستقل پذیرفته نمیشود. | محدودیتهای بلادرنگ فقط برای اقداماتی اعمال میشود که ممکن است خسارت فیزیکی یا اختلال گسترده به بار آورند؛ مثل توزیع باجافزار، آسیب زدن به تجهیزات فیزیکی یا تست نفوذ علیه سیستمهای ایمنی فوقبحرانی. فرآیند ارزیابی صلاحیت معمولاً چند هفته طول میکشد. |
دسترسی ویژه (Specialized Access) | تست مجاز و ارزیابی سیستمهایی که مستقیماً روی امنیت جان انسانها یا ثبات بازارهای مالی اثر دارند؛ از جمله سامانههای هوانوردی، شبکههای توزیع برق، زیرساختهای مخابراتی، تراکنشهای بینبانکی و سیستمهای اداری دولتی. | فقط گروه بسیار محدودی از سازمانهای کاملاً ارزیابیشده و معتمد. | این سطح کمترین میزان فیلترهای خودکار را دارد. آنتروپیک هر درخواست را با همکاری مستقیم دولت ایالات متحده بررسی و تأیید میکند. |
فیلترها نتیجه بازی را عوض میکنند!
شرکت آنتروپیک عملکرد مدل Claude Opus 5.5 را روی بنچمارک اختصاصی CyScenarioBench ارزیابی کرد؛ آزمونی که توانایی مدل را در برنامهریزی و اجرای عملیاتهای پیچیده سایبری چندمرحلهای تحت محدودیتهای واقعی میسنجد. این بررسی در چهار حالت انجام شد: محافظتهای پیشفرض، دسترسی دفاعی، دسترسی تیم قرمز، و در نهایت حالت پایه بدون هیچگونه قفل و فیلتر امنیتی.
تنظیمات سطح دسترسی | تلاشهای مسدودشده | ماموریتهای تکمیلشده |
|---|---|---|
دسترسی پیشفرض عمومی | ۵۰ از ۵۰ (همگی در همان پرامپت اول بلاک شدند) | ۰ از ۵۰ |
دسترسی دفاعی (Defense Access) | ۴۶ از ۵۰ (در مراحل مختلف متوقف شدند) | ۴ از ۵۰ (معادل ۸٪) |
دسترسی تیم قرمز (Red Team Access) | ۰ از ۵۰ (هیچ درخواستی بلاک نشد) | ۳۴ از ۵۰ (معادل ۶۸٪) |
حالت پایه بدون هیچ محافظتی | غیرقابلمحاسبه | ۶۷.۶٪ |
همانطور که اعداد و ارقام نشان میدهند، دسترسی «تیم قرمز» تقریباً بازدهی مشابه نسخه بدون فیلتر ارائه کرده است؛ موضوعی که ثابت میکند کلاسیفایرهای این سطح مانع محسوسی بر سر راه پژوهشگران ایجاد نکردهاند. البته آن ۱۶ تستی که در تیم قرمز کامل نشدند، ربطی به فیلترها نداشتند و به محدودیتهای خود مدل در حل معما برمیگشتند. در مقابل، دسترسی دفاعی در ۹۲٪ موارد جلوی سناریوهای تهاجمی را گرفت تا کنترل سفتوسختی روی زنجیرههای حمله حفظ شود.
جالب اینجاست که در گزارش آنتروپیک آماری از «دسترسی ویژه» به چشم نمیخورد و نرخ توقف آن مشخص نیست. علاوه بر این، این تست صرفاً روی یک مدل و در قالب ۵۰ سناریو انجام شده؛ بنابراین عملکرد و ضریب خطای آن در سناریوهای گستردهتر دنیای واقعی همچنان جای بررسی دارد.
کشف حیرتانگیز شش رقمی باگها و آسیبپذیریها
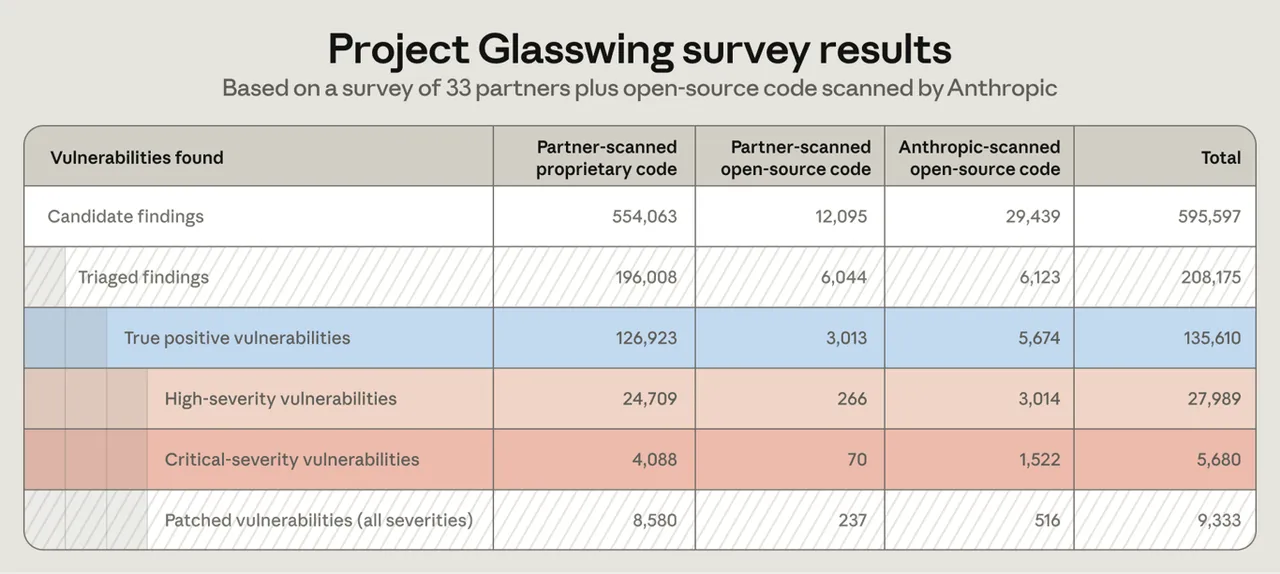
آنتروپیک نتایج درخشان «پروژه گلسوینگ» را سندی محکم میداند که ثابت میکند آزادسازی دسترسی مدلها به کشف هرچه سریعتر آسیبپذیریها کمک میکند. به گفته این شرکت، سازمانهای فعال در حوزه نرمافزارهای حیاتی توانستهاند بین آوریل تا ژوئیه ۲۰۲۶ بیش از ۱۲۹ هزار آسیبپذیری تأییدشده را پیدا کنند. علاوه بر این، ابزارهای اسکن متنباز خود آنتروپیک هم بین آوریل تا اکتبر ۲۰۲۶ حدود ۵,۵۰۰ باگ دیگر را شکار کردند تا مجموع باگهای شناساییشده به رقم خیرهکننده ۱۳۴,۵۰۰ مورد برسد.
نکته مهم اینجاست که بیش از ۳۳ هزار مورد از این باگها در رده «فوقبحرانی» یا «بسیار پرخطر» قرار داشتند. کارشناسان آنتروپیک تخمین میزنند که رقم واقعی حفرههای امنیتی در سطح وب احتمالاً دستکم ۵ برابر این عدد است، چون دادههای فعلی فقط بخش کوچکی از همکاران تجاری را پوشش میدهد. جالب اینکه برخی مشارکتکنندگان اعلام کردهاند استفاده از مدل قدرتمند Mythos فرآیند کشف آسیبپذیریها را چند ماه تا حتی چند سال نسبت به متدهای سنتی جلو انداخته است!
شرایط و ضوابط پیوستن به این برنامه
- نحوه ثبتنام: پژوهشگران و تیمهای واجد شرایط میتوانند درخواست خود را از طریق پورتال رسمی CVP ارسال کنند.
- ذخیرهسازی دادهها و نظارت: حضور در این طرح مستلزم ذخیرهسازی دادههاست تا آنتروپیک بتواند از سوءاستفادههای احتمالی جلوگیری کند. البته با راهاندازی طرح برنامه تدابیر پیشرفته سازمانی (Enterprise Frontier Safeguards) در پاییز ۲۰۲۶، سازمانهای واجد شرایط این اجازه را خواهند داشت که دادهها را داخل زیرساختهای ابری اختصاصی تحت کنترل خودشان نگه دارند.
- اعضای فعلی: سازمانهایی که قبلاً عضو CVP بودهاند، دسترسیهای قبلی خود را حفظ میکنند و بهطور خودکار برای کار با مدلهای جدید خانواده 5.x ارزیابی میشوند.
- پلتفرمهای ابری پشتیبانیشده: برنامه CVP روی پلتفرم رسمی کلود، سرویس Vertex AI گوگل کلود و مایکروسافت فاندری (Microsoft Foundry) در دسترس است. البته دسترسی از طریق آمازون بدراک (Amazon Bedrock) نیاز به داشتن صلاحیت در طرح تدابیر پیشرفته سازمانی دارد.
- دسترسی عمومی: تیمهای توسعه در حال حاضر هم میتوانند از مدلهای عمومی و در دسترس کلود برای بازبینی کد (Code Review)، رفع باگهای شناختهشده، کشف آسیبپذیریها در کدهای اختصاصی خود و اولویتبندی هشدارهای امنیتی استفاده کنند.
برای توسعهدهندگانی که در حال طراحی ایجنتهای امنیتی هستند، این تحول یک مسیر شفاف و قانونی از کارهای دفاعی روتین به سمت پروژههای تست نفوذ پیشرفته و چندمرحلهای ایجاد میکند. بنچمارکهای آنتروپیک نشان میدهد که در سطح «تیم قرمز»، مدل Opus 5.5 تقریباً تمام پتانسیل و قدرت پردازشی خود را بدون سد فیلترها به نمایش میگذارد. با این حال، محدوده دسترسی، الزام نگهداری لاگها و نظارت مداوم بر سوءاستفاده، مسائلی هستند که هر تیم امنیتی باید در معماری سیستم خود لحاظ کند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
سپردن ۱۰ کار روزمره به ایجنت هوش مصنوعی Muse متا؛ دستیاری که فراتر از انتظار ظاهر شد!
در یک بررسی عملی، ۱۰ وظیفه مختلف از جمله رصد تخفیفها، پیگیری اخبار فوری و پایش سلامت به ایجنت هوش مصنوعی Muse متا واگذار شد تا توانایی آن در خودکارسازی امور روزمره سنجیده شود. نتایج نشان میدهد این دستیار هوشمند با اتصال به برنامههای گوشی و اجرای دقیق پرامپتها، میتواند کارهای روزانه را به شکلی خیرهکننده ساده کند.
نقشه بزرگ دیپسیک: راهاندازی ابرکلاستر ۱۶۰ هزار تراشهای با شتابدهندههای بومی هواوی
بر اساس گزارشهای موثق، استارتاپ چینی دیپسیک (DeepSeek) قصد دارد یک مرکز داده عظیم مجهز به حداقل ۱۶۰ هزار شتابدهنده هوش مصنوعی هواوی را در منطقه مغولستان داخلی راهاندازی کند. این تصمیم نشاندهنده یک جهش استراتژیک برای جایگزینی تراشههای انویدیا با شتابدهندههای بومی Ascend 950DT در فرایند آموزش مدلهای زبانی است.
هشدار صریح رئیس صندوق بینالمللی پول: هوش مصنوعی هم فرشته نجات اقتصاد جهان است و هم تهدیدی بزرگ!
کریستالینا گئورگیوا، رئیس صندوق بینالمللی پول، هشدار داده که هوش مصنوعی در عین زنده کردن امیدها برای رشد اقتصادی، میتواند تورم و بحران بدهی را در سراسر جهان تشدید کند. به گفته او، موج سرمایهگذاری سرسامآور روی زیرساختهای هوش مصنوعی در کنار هزینههای انرژی، اقتصاد دنیا را وارد دورانی به شدت پرریسک کرده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.