فتح چالش امنیتی بایدو توسط سیستم ARTEX؛ ایجنتهای هوش مصنوعی چگونه برای هک دست به یکی میکنند؟
پروژه منبعباز ARTEX با پیروزی در چالش آفند و پدافند شرکت بایدو، نگاهها را به نسل جدید ابزارهای تست نفوذ جلب کرده است. این سیستم به کمک گرافهای پیوندی، چندین ایجنت هوش مصنوعی را برای پیشبرد زنجیرههای طولانی حمله هماهنگ میکند و ردپای شفافی از تمامی تصمیمات آنها بر جای میگذارد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پروژه ARTEX که یک معماری منبعباز برای ایجنتهای تست نفوذ (پنتست) به شمار میرود، توانست در چالش آفند و پدافند هوش مصنوعی بایدو به مقام نخست برسد.
- راز موفقیت این ابزار در استفاده از دو گراف مجزای «داراییها» و «اکتشاف» است که وضعیت حملات را برای ایجنتها کاملاً شفاف و قابلردیابی نگه میدارد.
- برخلاف ابزارهای معمول، ایجنتهای آرتکس میتوانند با همکاری یکدیگر یک زنجیره حمله طولانی را هدایت کرده و مدارک و یافتههایشان را مستند کنند.
آرتکس با گرافهای پیوندی، ایجنتهای خودکار امنیت را هماهنگ میکند
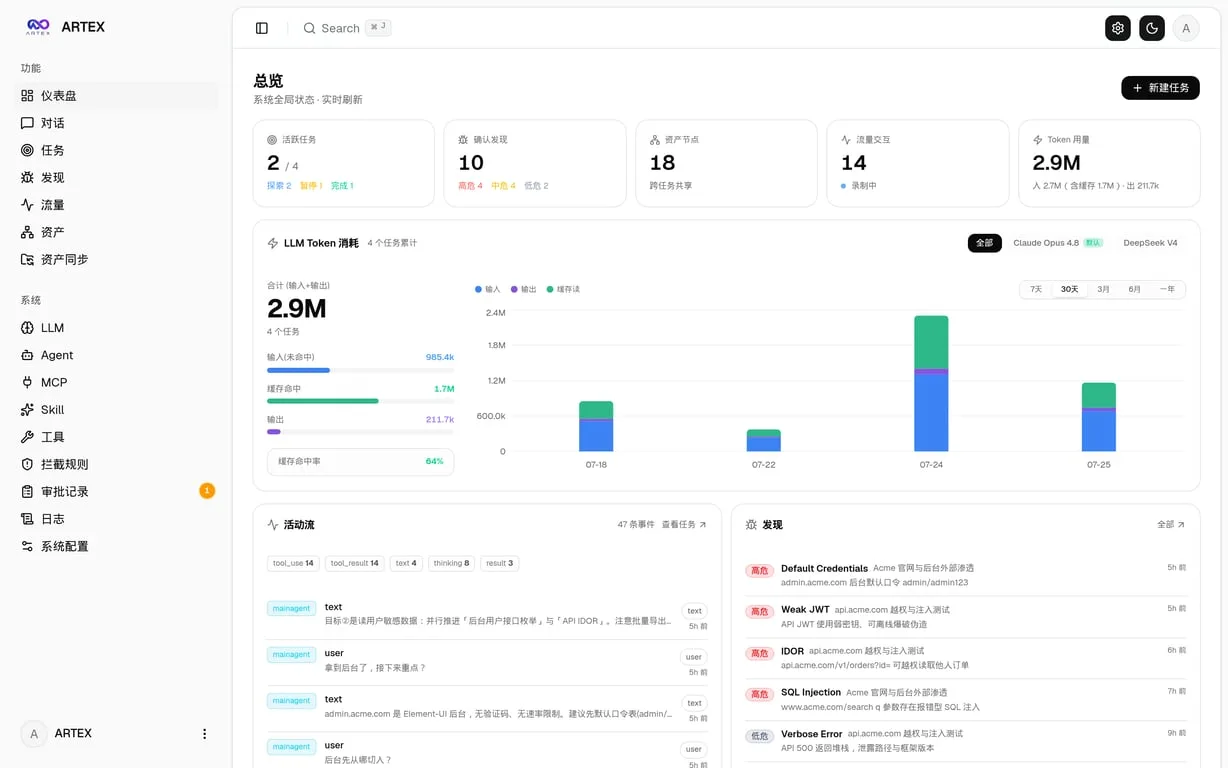
پروژه ARTEX یک معماری مرجع و با سورس در دسترس برای ساخت ایجنتهای خودکار تست نفوذ (پنتست) است. پس از آنکه این پروژه در چالش آفند و پدافند ایجنتها در شرکت بایدو برنده شد، مخزن گیتهاب آن به شکل عمومی منتشر شد. در مخزن این پروژه لایسنس AGPL-3.0 درج شده، هرچند که وجود برخی محدودیتهای استفاده جداگانه، نوعی تعارض لایسنسی ایجاد کرده است.
استک فنی این پروژه از ترکیب بکاند یکپارچه زبان Go، فرانتاند تعبیهشده Next.js، پایگاهداده PostgreSQL و قابلیتهای ایجنتی norma SDK شکل گرفته است. مهمترین دستاورد معماری این سیستم، ایجاد هماهنگی پایدار میان ایجنتهاست؛ به طوری که چندین ایجنت میتوانند به صورت تیمی یک زنجیره حمله طولانی را پیش ببرند، یافتههای خود را با یکدیگر به اشتراک بگذارند، وابستگیها را حفظ کنند و در نهایت گزارشی شفاف و قابلبررسی از تصمیمگیریهایشان ثبت نمایند.
گرافهای پیوندی؛ راهحل هوشمندانه برای خوانا ماندن وضعیت سیستم
سیستم ARTEX اطلاعات داراییهای هدف و استدلالهای ایجنتها را در دو گراف کاملاً جداگانه ذخیره میکند و سپس این دو را از طریق رابطهای اختصاصی پایگاهداده (Database Anchors) به یکدیگر پیوند میزند. این جداسازی باعث میشود داراییها هویت ثابتی داشته باشند و تاریخچه و مسیر کامل هر آزمایش امنیتی نیز به زیبایی حفظ شود.
گراف | دامنه دسترسی | نودها | هدف و کارکرد |
|---|---|---|---|
گراف داراییها (Asset Graph) | در سطح کل سازمان و مشترک میان تمام مأموریتها | root_domain، subdomain، ip، service، app و endpoint | فهرست اهداف، روابط والد-فرزند و هویت پایدار داراییها را مدیریت و نگهداری میکند. |
گراف اکتشاف (Exploration Graph) | یک گراف مجزا به ازای هر مأموریت | goal، intent، fact، finding و hint | تمامی برنامهها، مشاهدات، تحلیلها و مدارک اثباتشده توسط ایجنتها را مستند میسازد. |
در این معماری، کدهای برنامه کلیدهای حذف دادههای تکراری داراییها را محاسبه میکنند تا این انتخاب بر دوش خروجی مدل هوش مصنوعی نیفتد. همچنین یالهای گراف اکتشاف مانند spawns، derived_from، yields و proves مسیر گامبهگام را از هدف اولیه تا شواهد پشتیبان و یافتههای قطعی و تأییدشده حفظ میکنند.
جدول exploration_anchors اهداف، فکتها و یافتههای امنیتی را به داراییهای مشخص متصل میکند. با این قابلیت، متخصصان و توسعهدهندگان میتوانند بهراحتی ببینند یک مسیر حمله به کدام داراییها برخورد داشته است، یا با انتخاب یک دارایی، تمام اهدافی را که در طول مأموریت جاری روی آن تست شدهاند بازیابی کنند. افزون بر این، سیستم ARTEX میزان پوشش تست نفوذ را بر اساس همین پیوندها در سطح اهداف مشخص میسنجد؛ معیاری که در واقع میزان پوشش گراف را نشان میدهد و بررسی تست امنیت جامع، همچنان موضوع گستردهتری است که به آزمونهای بیشتری نیاز دارد.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
تله تازه هکرها برای کاربران کلود: سوءاستفاده از تبلیغات گوگل و بینگ برای نفوذ به سیستمهای مک!
هکرها با ابداع روشی جدید به نام «Adception»، تبلیغات گوگل و ریدایرکتهای معتبر موتور جستوجوی بینگ را دستمایه قرار دادهاند تا کاربران به جای نسخه واقعی هوش مصنوعی کلود (Claude)، بدافزارهای خطرناک را روی سیستمعامل مک اجرا کنند. در این کمپین فریبنده، مهاجمان ظاهر سایت دانلود آنتروپیک را شبیهسازی کرده و با دستکاری دستورات ترمینال، کاربران را فریب میدهند.
خداحافظی سازندگان ادیتور Zed با پول ریکوئستهای گیتهاب: ثبت ۵۷۰ تغییر موفق با ایجنتهای هوش مصنوعی!
تیم توسعهدهنده ادیتور محبوب Zed پس از ثبت موفق ۵۷۰ تغییر در کدهای خود به دست ایجنتهای هوش مصنوعی، ارسال پول ریکوئستهای سنتی گیتهاب را در مخزن داخلی خود به کلی متوقف کرد. سازندگان Zed با افزودن قابلیت منشن و صفبندی هوشمند به محیط دلتا (Delta)، بازبینی کدها را به تردهای زنده و مشارکتی انتقال دادهاند. این شرکت اعلام کرده که قصد دارد ظرف ماههای آینده تمام فرایند توسعه داخلیاش را به طور کامل از گیتهاب خارج کند.
رونمایی از nanoMuse؛ ایجنت هوش مصنوعی متنبازی که کنترل تمام دستگاههایتان را به دست میگیرد!
پروژه متنباز nanoMuse با الهام از دستیار هوشمند متا، یک ایجنت همهفنحریف را در اختیارتان میگذارد که به شکلی هماهنگ روی گوشی، دسکتاپ و وب فعال است. این ابزار با یک حساب کاربری مشترک، حافظه مکالمات را بین تمام دستگاهها یکپارچه کرده و به شما امکان میدهد دستورات پیچیده را بدون نگرانی از حریم خصوصی بین گوشی و کامپیوترتان جابهجا کنید.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.