تله تازه هکرها برای کاربران کلود: سوءاستفاده از تبلیغات گوگل و بینگ برای نفوذ به سیستمهای مک!
هکرها با ابداع روشی جدید به نام «Adception»، تبلیغات گوگل و ریدایرکتهای معتبر موتور جستوجوی بینگ را دستمایه قرار دادهاند تا کاربران به جای نسخه واقعی هوش مصنوعی کلود (Claude)، بدافزارهای خطرناک را روی سیستمعامل مک اجرا کنند. در این کمپین فریبنده، مهاجمان ظاهر سایت دانلود آنتروپیک را شبیهسازی کرده و با دستکاری دستورات ترمینال، کاربران را فریب میدهند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- هکرها با یک ترفند فوقالعاده زیرکانه، تبلیغات گوگل و دامنههای معتبر بینگ رو دور زدن تا کاربران علاقهمند به هوش مصنوعی کلود (Claude) رو به دام بندازن.
- تو این حمله که تکنیک ClickFix نام داره، سایت جعلی ظاهراً دستور رسمی آنتروپیک رو نشون میده، ولی موقع کپی کردن، یک اسکریپت مخرب وارد کلیپبورد میشه تا تو ترمینال مک اجرا بشه.
- مهاجمها از سیستمهای مخفیکاری چندلایه استفاده کردن تا اسکنرهای امنیتی متوجه خرابکاری نشن و مستقیم قربانیهای جستوجوی «claude mac» رو هدف بگیرن.
هکرها در یک کمپین نوین و خطرناک، از ریدایرکتهای معتبر نتایج جستوجوی بینگ (Bing) به عنوان آدرس مقصد در تبلیغات گوگل استفاده میکنند تا کاربرانی را که به دنبال دانلود چتبات کلود هستند، به سمت نصابهای جعلی و حملات موسوم به ClickFix بکشانند.
این تکنیک که پژوهشگران امنیتی در مؤسسه «Push Security» نام آن را «Adception» گذاشتهاند، به گونهای طراحی شده تا با سوءاستفاده از اعتبار دامنه رسمی بینگ، فیلترهای امنیتی و بازرسیهای تبلیغات گوگل را فریب دهد. در این زنجیره، قربانیان ابتدا از طریق دامنه بینگ و سپس یک وبسایت هکشده، به صفحه دانلود مخرب منتقل میشوند.
علاوه بر این، مهاجمان از چندین لایه مخفیکاری (Cloaking) استفاده کردهاند تا مانع از شناسایی بدافزار توسط اسکنرهای امنیتی شوند و حتی کاربرانی که مستقیماً به سراغ این آدرسها میروند، نتوانند محتوای مخرب را ببینند.
بر اساس گزارشی که توسط Push Security منتشر شده، این کمپین زمانی لو رفت که کارشناسان متوجه یک تبلیغ مخرب در گوگل شدند که دقیقاً کاربرانی را هدف گرفته بود که عبارت «claude mac» (دانلود نسخه مک هوش مصنوعی کلود) را جستوجو میکردند.
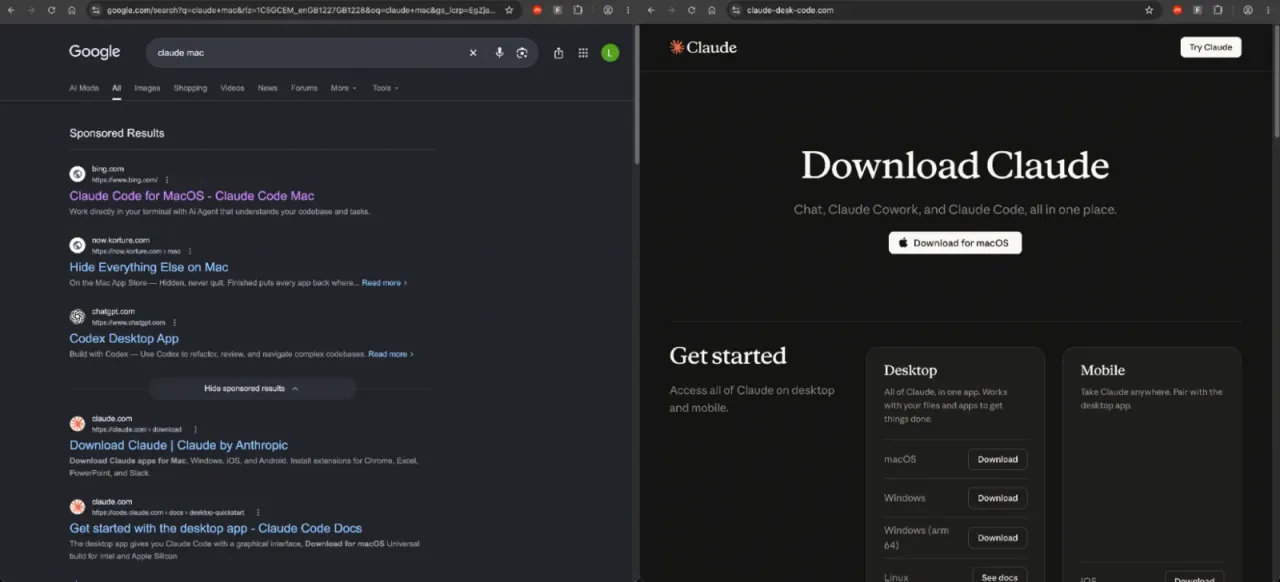
برخلاف کمپینهای معمول تبلیغات مخرب (Malvertising) که کاربران را مستقیماً به دامنههای تحت کنترل هکرها میفرستند، در این تبلیغ حمایتشده، دامنه کاملاً معتبر و رسمی bing.com نمایش داده میشد تا کاربر کوچکترین شکی به ماجرا پیدا نکند.
طبق یافتههای محققان Push Security، پس از کلیک روی تبلیغ، کاربر ابتدا از ریدایرکتهای تبلیغاتی گوگل عبور کرده و به آدرس رهگیری کلیک بینگ (bing.com/ck/a) میرسد. در مرحله بعد، مرورگر به یک سایت وردپرسی قانونی اما هکشده که متعلق به یک فروشگاه در آمریکای جنوبی است هدایت میشود.
سایت هکشده نیز بلافاصله کاربر را به دامنه claude-desk-code[.]com هدایت میکند؛ صفحهای که دقیقاً شبیه به سایت دانلود کلود طراحی شده تا کاربران مکاواس (macOS) را به اجرای دستورات مخرب وادار کند.
سیستم رهگیری کلیک بینگ برای انتقال کاربران از کدهای جاوا اسکریپت استفاده میکند؛ موضوعی که به هکرها اجازه میدهد قربانیان را به سایتهای مخرب بفرستند، در حالی که ترافیک ورودی کاملاً معتبر و برخاسته از بینگ به نظر میرسد.
این کمپین همچنین از دو لایه مخفیکاری جداگانه بهره میبرد تا اجازه ندهد افراد یا ابزارهای ناخواسته به فایل آلوده اصلی دسترسی پیدا کنند.
سایت وردپرسی هکشده پیش از ریدایرکت، هدرهای خاص مرورگر و ارجاعدهنده (Referrer) بینگ را چک میکند. از طرف دیگر، سایت جعلی کلود نیز با استفاده از جاوا اسکریپت بررسی میکند که آیا کاربر واقعاً از مسیر جستوجوی گوگل یا بینگ وارد شده است یا خیر.
اگر کسی بخواهد مستقیماً وارد این سایت مخرب شود، بلافاصله با صفحه خطای ۴۰۴ مواجه میشود؛ ترفندی هوشمندانه که کار اسکنرهای خودکار امنیتی را برای تحلیل و ردگیری حمله به شدت دشوار میسازد.
پوشش جعلی نصاب کلود؛ کدهای خطرناکی که پشت دستور ترمینال مخفی شدهاند
مقصد نهایی این سناریو، یک کپی بسیار ماهرانه و شبیهسازیشده از صفحه رسمی دانلود کلود است که به کاربران مک پیشنهاد میدهد برنامه را از طریق وارد کردن یک دستور در ترمینال نصب کنند.
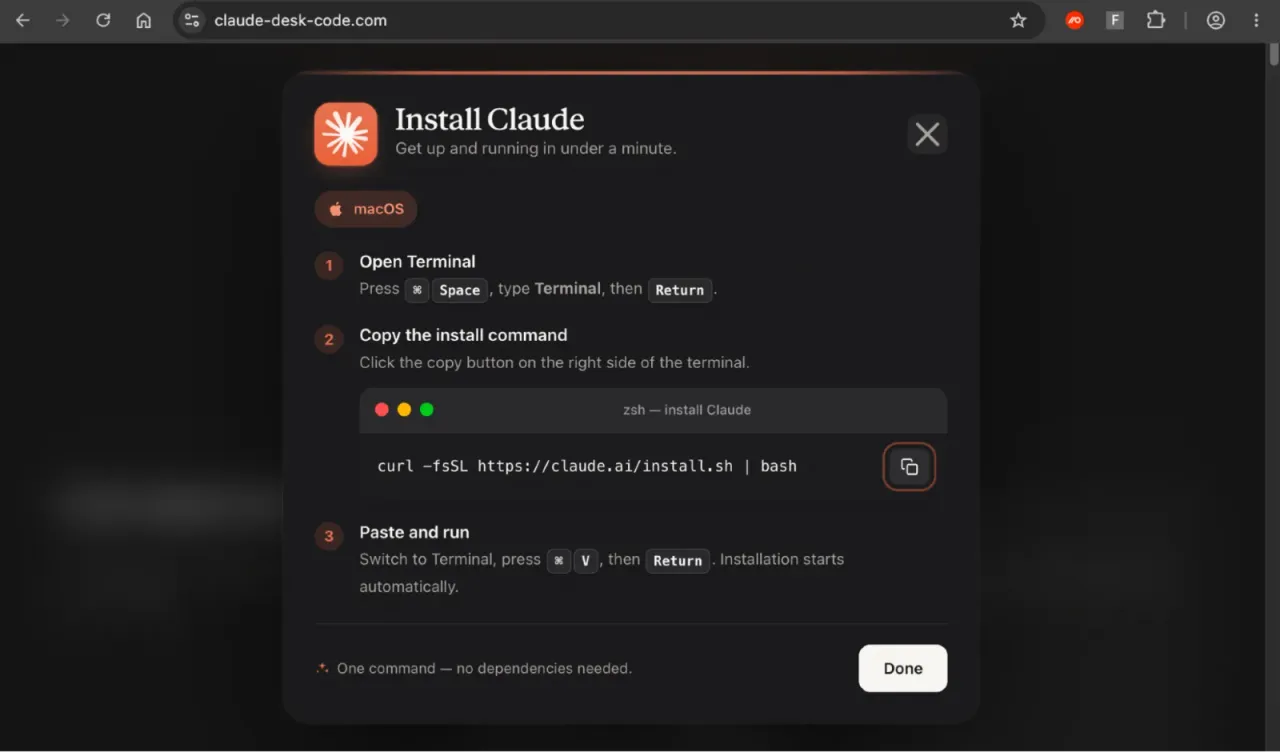
نکته شوکهکننده اینجاست: با اینکه روی صفحه، دستور نصب رسمی شرکت آنتروپیک (curl -fsSL https://claude.ai/install.sh | bash) نشان داده میشود، اما به محض کلیک روی دکمه کپی، یک دستور کاملاً مخرب در کلیپبورد سیستم کپی میشود!
دستور جایگزینشده در ابتدا پیامی ظاهری مبنی بر دانلود کلود از سایت رسمی آنتروپیک نمایش میدهد، اما در پشت صحنه، یک آدرس رمزنگاریشده با Base64 را رمزگشایی میکند که به دامنه lake-90[.]com اشاره دارد.
سپس با کمک ابزار curl، یک فایل با پسوند dat. را بیسروصدا از سرور مهاجمان دانلود کرده و محتوای آن را مستقیماً برای اجرا به پوسته Z shell مک (zsh) ارسال میکند.
این یعنی قربانی هم در صفحه وب و هم روی خط فرمان ترمینال، آدرس دانلود رسمی کلود را میبیند، در حالی که در واقعیت، اسکریپتی کاملاً متفاوت و آلوده روی دستگاهش در حال اجراست.
هنوز پیلود نهایی ارائهشده در این حمله مشخص نیست و معلوم نشده چه نوع بدافزار، جاسوسافزار یا تروجانی در انتهای کار روی سیستم قربانی نصب میشود.
کارشناسان Push Security اعلام کردهاند که چندین دامنه مرتبط با همین جعبهابزار ClickFix (که در سیستم داخلی خود آن را با نام AcSig ردگیری میکنند) شناسایی کردهاند که همگی از دستور نصب یکسان در مک، ساختار آدرس پیلود مشترک و رابط کاربری مشابه استفاده میکنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
فتح چالش امنیتی بایدو توسط سیستم ARTEX؛ ایجنتهای هوش مصنوعی چگونه برای هک دست به یکی میکنند؟
پروژه منبعباز ARTEX با پیروزی در چالش آفند و پدافند شرکت بایدو، نگاهها را به نسل جدید ابزارهای تست نفوذ جلب کرده است. این سیستم به کمک گرافهای پیوندی، چندین ایجنت هوش مصنوعی را برای پیشبرد زنجیرههای طولانی حمله هماهنگ میکند و ردپای شفافی از تمامی تصمیمات آنها بر جای میگذارد.
خداحافظی سازندگان ادیتور Zed با پول ریکوئستهای گیتهاب: ثبت ۵۷۰ تغییر موفق با ایجنتهای هوش مصنوعی!
تیم توسعهدهنده ادیتور محبوب Zed پس از ثبت موفق ۵۷۰ تغییر در کدهای خود به دست ایجنتهای هوش مصنوعی، ارسال پول ریکوئستهای سنتی گیتهاب را در مخزن داخلی خود به کلی متوقف کرد. سازندگان Zed با افزودن قابلیت منشن و صفبندی هوشمند به محیط دلتا (Delta)، بازبینی کدها را به تردهای زنده و مشارکتی انتقال دادهاند. این شرکت اعلام کرده که قصد دارد ظرف ماههای آینده تمام فرایند توسعه داخلیاش را به طور کامل از گیتهاب خارج کند.
رونمایی از nanoMuse؛ ایجنت هوش مصنوعی متنبازی که کنترل تمام دستگاههایتان را به دست میگیرد!
پروژه متنباز nanoMuse با الهام از دستیار هوشمند متا، یک ایجنت همهفنحریف را در اختیارتان میگذارد که به شکلی هماهنگ روی گوشی، دسکتاپ و وب فعال است. این ابزار با یک حساب کاربری مشترک، حافظه مکالمات را بین تمام دستگاهها یکپارچه کرده و به شما امکان میدهد دستورات پیچیده را بدون نگرانی از حریم خصوصی بین گوشی و کامپیوترتان جابهجا کنید.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.