کشف ماینر مخفی در مک توسط کلود کد؛ وقتی هوش مصنوعی حین برنامهنویسی مچ بدافزار را گرفت
دستیار برنامهنویسی کلود کد حین کمک به یک توسعهدهنده برای عیبیابی دمای بالای مک، یک بدافزار مخفی استخراج رمزارز را شناسایی کرد. این برنامه با اشغال غیرعادی توان پردازنده، دمای سیستم را بهشدت بالا برده بود. این رویداد در کنار نمایش توانمندی ایجنتهای هوش مصنوعی، بحثهای مهمی را پیرامون سطح دسترسی آنها ایجاد کرده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- دستیار هوشمند کلود کد حین عیبیابی دمای غیرعادی مک، بدافزار متنباز XMRig را شناسایی کرد که حدود ۱۱۷۵ درصد از توان پردازنده را مصرف میکرد.
- این ایجنت برنامهنویسی برای پاکسازی سیستم، رویکردی چندمرحلهای شامل توقف پروسه و قرنطینه فایلها را با تأیید کاربر در پیش گرفت.
- این رویداد نشان میدهد ایجنتهای متصل به سیستم میتوانند هشدارهای امنیتی زودهنگام ارائه دهند، اما ضرورت مدیریت دقیق سطح دسترسی آنها را نیز یادآوری میکند.
پردازنده مک یکی از کاربران ردیت در جریان یک پروژه پایش سنسورها، نرمافزار استخراج رمزارز XMRig را با مصرف ۱۱۷۵ درصدی توان پردازشی و دمای ۱۱۲ درجه سانتیگراد اجرا میکرد؛ تا اینکه دستیار هوش مصنوعی کلود کد متوجه ماجرا شد و هشدار داد.
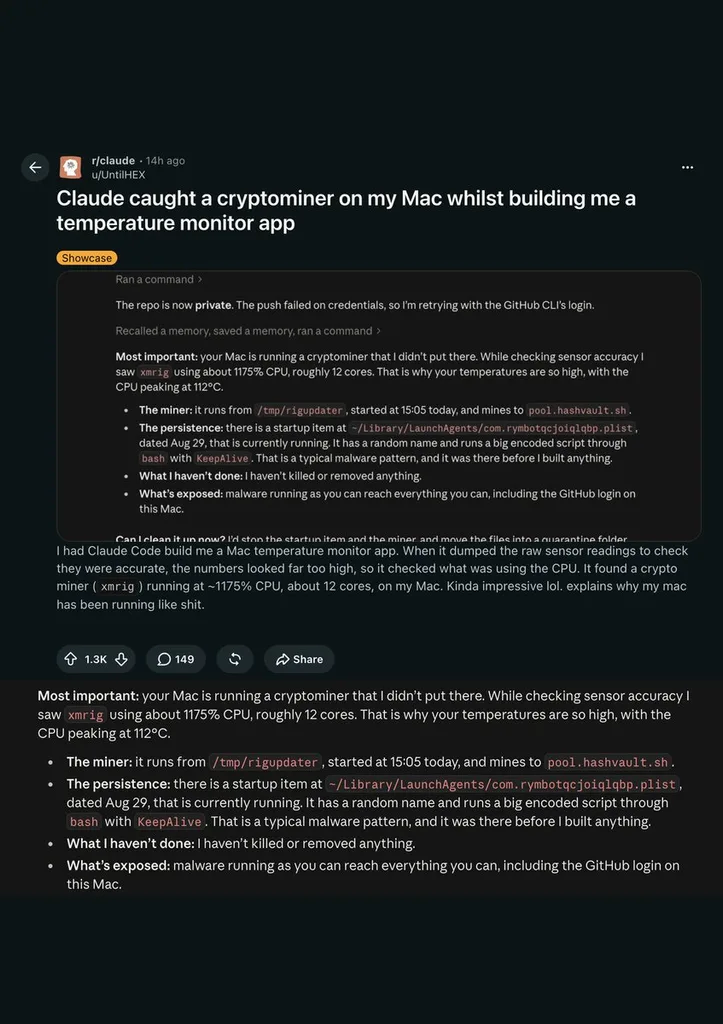
یک توسعهدهنده حین ساخت اپلیکیشنی برای پایش دادههای سنسورها در مک، کمکی بسیار فراتر از یک رفع باگ ساده دریافت کرد. بر اساس پستی در ردیت توسط کاربری با نام UntilHEX، دستیار هوشمند کلود کد شرکت آنتروپیک هنگام بررسی علت دمای غیرعادی دستگاه، متوجه اجرای مخفیانه یک برنامه استخراج رمزارز در پسزمینه شد.
کلود کد چه چیزی در سیستم پیدا کرد؟
این ایجنت هوش مصنوعی توانست میان دمای غیرعادی سختافزار و یک پروسه پسزمینه که منابع سیستم را فراتر از حد معمول میبلعید، ارتباط برقرار کند.
نرمافزار استخراجکننده شناساییشده XMRig نام داشت؛ برنامهای متنباز که پژوهشگران امنیتی بارها گزارش کردهاند مهاجمان سایبری بدون اطلاع قربانیان از آن سوءاستفاده میکنند. به گفته این کاربر، این نرمافزار حدود ۱۱۷۵ درصد از ظرفیت CPU را مصرف میکرد و دمای پردازنده را به ۱۱۲ درجه سانتیگراد رسانده بود.
این رقم عجیب اشتباه تایپی نیست؛ سیستمعامل macOS مصرف پردازنده را بر اساس مجموع بار تکتک هستهها نمایش میدهد. از این رو پروسهای که همزمان حدود ۱۲ هسته پردازشی را اشغال کند، میتواند بهجای ۱۰۰ درصد، عددی نزدیک به ۱۲۰۰ درصد ثبت کند. البته در گزارشها مشخص نشده که مک این کاربر در مجموع چند هسته داشته است؛ بنابراین نباید این رقم را نشانه تصاحب کامل تمامی هستههای تراشه دانست.
کلود کد همچنین دریافت که این ماینر طوری پیکربندی شده بود که پس از هر بار روشن شدن سیستم مجدداً اجرا شود؛ آیتم استارتاپ مربوط به این برنامه طبق گزارشهای تکمیلی احتمالاً از تاریخ ۲۹ آگوست روی سیستم فعال بوده است.
فرآیند پاکسازی سیستم چگونه پیش رفت؟
این ایجنت بهجای هرگونه اقدام شتابزده، پیش از دست زدن به فایلها رویکردی مرحلهبندیشده و محتاطانه را پیشنهاد داد.
کلود کد پیشنهاد کرد که ابتدا آیتم استارتاپ غیرفعال شود، پروسه فعال متوقف گردد و سپس فایلهای مرتبط به بخش قرنطینه منتقل شوند. حذف شتابزده فایلها بدون درک دقیق نقش آنها میتواند عیبیابی را دشوارتر کند؛ بنابراین این رویکرد چندمرحلهای نشاندهنده احتیاطی منطقی از سوی هوش مصنوعی بود.
بیشتر مراحل پاکسازی با راهنمایی کلود کد انجام شد، اما حذف یکی از فایلها بهدلیل محدودیتهای دسترسی که ایجنت قادر به رفع آن نبود، نیازمند دخالت دستی کاربر شد. پس از آن نیز اسکن سیستم با نرمافزار Malwarebytes انجام گرفت، هرچند گزارشهای موجود شواهد فنی و مستقلی ارائه نمیدهند که آیا واقعاً تمام اجزای مخرب بهطور کامل از بین رفتهاند یا خیر.
این گزارش چه ابهاماتی دارد و چه مواردی اثبات نشده است؟
این حادثه در حال حاضر صرفاً روایت یک کاربر است و هنوز شواهد و مدارک کافی برای تأیید مستقل آن وجود ندارد.
این رویداد تاکنون تنها بر پایه گزارش یک کاربر نقل شده و مراجع مستقل صحت آن را بررسی نکردهاند. همچنین در گزارشهای منتشرشده مشخص نیست که نرمافزار XMRig چگونه روی دستگاه نصب شده، آیا پس از پاکسازی آلودگی دیگری در سیستم باقی مانده است یا خیر، و آیا کلود کد این مشکل را سریعتر از آنتیویروسها و اسکنرهای امنیتی رایج شناسایی کرده است یا نه.
خود نرمافزار XMRig ذاتاً بدافزار نیست، بلکه ابزاری قانونی برای استخراج رمزارز بهشمار میرود. نگرانی امنیتی در این پرونده به نصب غیرمجاز و ماندگاری آن در پسزمینه حتی پس از ریاستارت سیستم مربوط میشود؛ الگویی که یادآور اپلیکیشنهایی است که پنهانی و بدون رضایت کاربران، به جمعآوری اطلاعات و ردگیری آنها میپردازند.
این رویداد چه واقعیتی را درباره ایجنتها آشکار میکند؟
یک ایجنت کدنویسی با دسترسی به پروسههای محلی سیستم، گاهی میتواند میان نشانههای محیطی و علت اصلی مشکل ارتباط برقرار کند.
یک ایجنت هوش مصنوعی که مجوز بررسی پردازشهای محلی را داشته باشد، میتواند نشانههای محیطی نظیر گرمای غیرعادی یا افت کارایی سیستم را به ریشه احتمالی آن پیوند بزند. این پتانسیل، حتی در حد یک تجربه موردی، بسیار قابل توجه است و اهمیت رعایت همیشگی بهداشت امنیتی در تمامی دستگاهها را گوشزد میکند.
این رویداد همچنین موضوع حساس سطوح دسترسی ایجنتها را پیش میکشد. بر اساس گزارشها، کلود کد پیش از بستن پروسهها و قرنطینه فایلها از کاربر اجازه گرفت؛ چراکه اگر یک ایجنت چنین اقداماتی را بدون تأیید نهایی انجام دهد، خود به منشأ جدیدی از خطرات امنیتی تبدیل خواهد شد.
اگر مک شما در حالت بیکاری داغ میشود، چه مواردی را باید بررسی کنید؟
بررسی ابزار Activity Monitor و بخش Login Items اولین و کاربردیترین گامها پیش از استفاده از هرگونه ابزار اسکن امنیتی هستند.
اگر مک شما بدون اجرای برنامهای سنگین داغ میشود، اکتیویتی مانیتور (Activity Monitor) را باز کرده و لیست را بر اساس ستون CPU مرتب کنید. پروسههای ناشناسی که در زمان بیکاری مانیتور منابع زیادی مصرف میکنند ارزش بررسی دقیق را دارند؛ چراکه این موارد جزو آزاردهندهترین مشکلات رایانهای هستند که عیبیابی آنها بدون ابزار مناسب بهشدت دشوار است.
با مراجعه به System Settings، سپس General و در نهایت بخش Login Items and Extensions، میتوانید برنامههایی را که بدون اطلاع شما در پسزمینه سیستم اجرا میشوند شناسایی کنید. پس از این کار، اسکن کامل سیستم با یک نرمافزار امنیتی معتبر و بهروز گام بعدی خواهد بود.
یک دستیار کدنویسی هوش مصنوعی که متوجه فعالیت مشکوکی در سیستم میشود، میتواند یک هشدار زودهنگام ارزشمند باشد؛ اما هرگز جایگزین نرمافزارهای تخصصی امنیت سازمانی نیست و حتی یکبار اسکن با هیچ ابزاری پاک بودن صددرصدی سیستم را تضمین نمیکند.
مطالب مرتبط و پیشنهادی
سامانه هوش مصنوعی Okara با شبکهای از ایجنتها مدیریت بازاریابی کسبوکارها را بر عهده میگیرد
سامانه هوش مصنوعی Okara با بهکارگیری شبکهای از ایجنتهای تخصصی، نقش مدیر ارشد بازاریابی را برای کسبوکارهای نوپا ایفا میکند. این پلتفرم از تحلیل وبسایت و تدوین استراتژی تا بهینهسازی سئو، تولید محتوا و مدیریت شبکههای اجتماعی را پوشش میدهد تا شرکتها بدون نیاز به تیمهای پرهزینه، بازاریابی خود را خودکار کنند.
پرپلکسی امکان اجرای کاملاً محلی هوش مصنوعی را روی کامپیوترهای مک فراهم کرد
پرپلکسی قابلیت اجرای کاملاً محلی ابزار هوش مصنوعی Computer را برای کامپیوترهای مک مجهز به پردازندههای اپل سیلیکون عرضه کرد. کاربران مک با حداقل ۳۶ گیگابایت حافظه رم از این پس میتوانند بدون ارسال دادهها به سرورهای ابری، فرایندهای پیچیده هوش مصنوعی را بهصورت آفلاین و با حفظ کامل حریم خصوصی اجرا کنند.
خیز بزرگ چین برای تقویت هوش مصنوعی با راهاندازی شرکت دولتی «گروه ملی داده»
دولت چین با راهاندازی شرکت دولتی «گروه ملی داده» در منطقه شیونگآن، گام راهبردی تازهای برای یکپارچهسازی منابع اطلاعاتی کشور برداشت. این مجموعه با هدف از بین بردن جزیرههای داده و تقویت زیرساختهای هوش مصنوعی فعالیت خواهد کرد تا وابستگی پکن به فناوریهای خارجی کاهش یابد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.