حمله سایبری به یخچال سوپرمارکتها در اروپا و فاسد شدن گسترده مواد غذایی
سوپرمارکتهای زنجیرهای در چند کشور اروپایی هدف حمله سایبری قرار گرفتند که با افزایش تعمدی دمای یخچالها، موجب فاسد شدن حجم زیادی از مواد غذایی شد. این نفوذ گسترده نگرانیهای امنیتی درباره آسیبپذیری زیرساختهای حیاتی و نقش هوش مصنوعی در تشدید این حملات را دوچندان کرده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- هکرها با نفوذ به سامانههای کنترل از راه دور، دمای یخچالها و فریزرهای سوپرمارکتهای اروپایی را تا ۵۰ درجه سانتیگراد افزایش دادند و باعث فاسد شدن گسترده محصولات شدند.
- این حملات زنجیرهای علاوه بر فروشگاههای بزرگ بلژیک، فرانسه و سوئد، سامانههای نگهداری مواد غذایی در چند پایگاه نظامی آمریکا را نیز دچار اختلال کرده است.
- کارشناسان امنیت سایبری اتصال ناامن تجهیزات برودتی به اینترنت عمومی و بهروزرسانی نشدن وصلههای امنیتی را عامل اصلی این نفوذها میدانند.
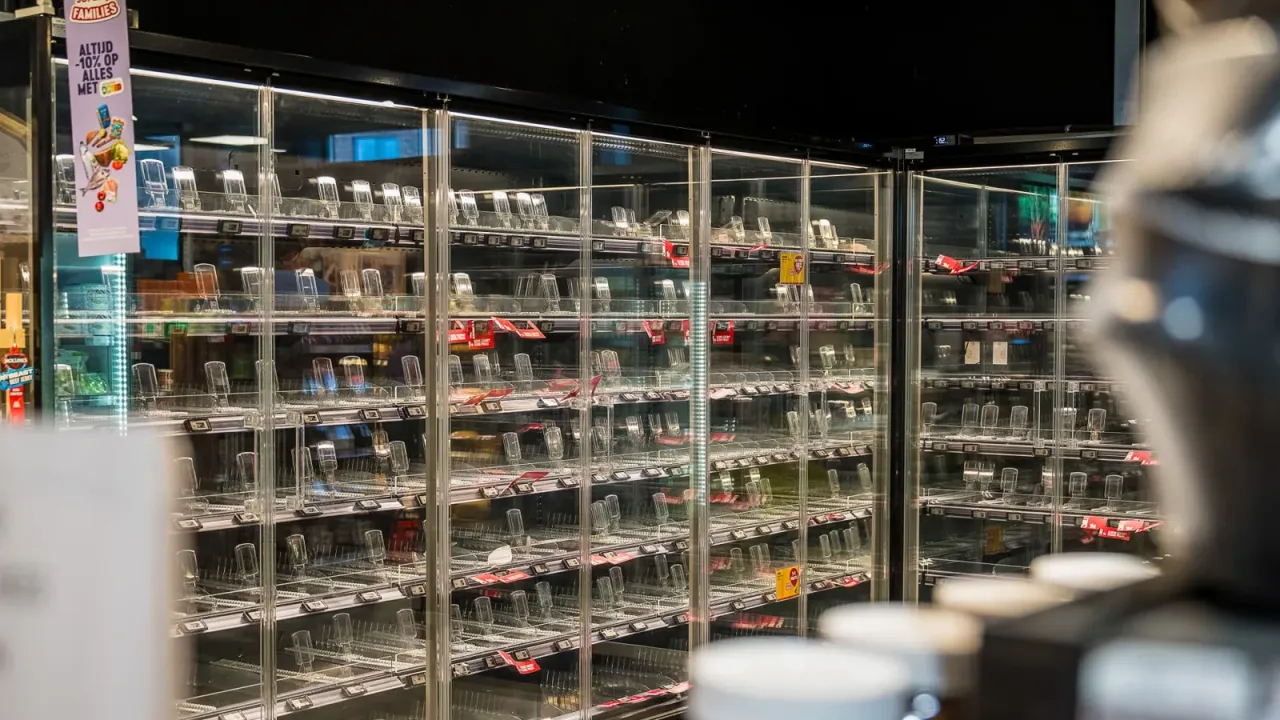
تصویری از قفسههای خالی یخچالها پس از بروز اختلال در سیستمهای سرمایشی یکی از فروشگاههای Proxy Delhaize در بلژیک.
سوپرمارکتهای اروپایی بار دیگر در کانون یک حمله سایبری سازمانیافته قرار گرفتهاند؛ نفوذی مخرب که طی آن هکرها با افزایش دمای یخچالها از راه دور، باعث فاسد شدن حجم گستردهای از مواد غذایی شدند.
این حمله دمای یخچالها و فریزرهای فروشگاهی را بهشدت بالا برد، تا جایی که دستکم یکی از شعبهها دمای ۵۰ درجه سانتیگراد (۱۲۲ درجه فارنهایت) را ثبت کرد و خردهفروشان ناچار شدند حجم زیادی از مواد غذایی را دور بریزند. این رخداد موجی از نگرانی را در سراسر صنعت خردهفروشی برانگیخته است.
کدام کشورها و فروشگاهها هدف این حمله قرار گرفتند؟
گزارشها نشان میدهد که دهها شعبه از فروشگاههای Delhaize، متعلق به گروه سوپرمارکت هلندی Ahold Delhaize، در بلژیک و لوکزامبورگ تحت تأثیر این نفوذ سایبری قرار گرفتهاند.
این غول خردهفروشی هلندی اعلام کرد سامانههای سرمایشی در دهها شعبه از فروشگاههای این مجموعه دچار اختلال شدند و کارکنان ناچار شدند بخشی از مواد غذایی را دور بریزند. با این حال، مسئولان این شرکت تأکید کردند که شرایط اکنون به حالت عادی بازگشته است و فروشگاهها به فعالیت کامل خود ادامه میدهند.
همزمان، گروه Colruyt نیز اعلام کرد پنج شعبه از فروشگاههای زنجیرهای Spar در بلژیک هدف قرار گرفتهاند. فروشگاه زنجیرهای فرانسوی کارفور (Carrefour) نیز تأیید کرد ۱۵ شعبه آن در بلژیک مورد حمله واقع شدهاند. علاوه بر این، فروشگاه اینترمارشه (Intermarché) فرانسه اعلام کرد از میان ۱۵۳ فروشگاه این مجموعه در بلژیک، ۱۵ شعبه با این اختلال روبهرو شدند.
سخنگوی اینترمارشه در این زمینه توضیح داد: «در بیشتر موارد، تدابیر امنیتی موجود امکان مهار سریع حمله را فراهم کرد. با این حال، تعداد محدودی از فروشگاهها متحمل خسارت و از دست رفتن موجودی کالاها شدند، هرچند ابعاد این حادثه با حمله اواسط ماه اکتبر قابل مقایسه نیست.»
او در ادامه افزود: «در این مرحله، اطلاعات موجود نشان میدهد که بخش عمده حمله متوجه سایر بازیگران این بخش، بهویژه کارفور و Delhaize بوده است.»
شرکت ایکیا (IKEA) نیز تأیید کرد که سامانههای سرمایشی یخچالها و فریزرهای شعبه مونس (Mons) در بلژیک دچار حادثه سایبری شدهاند.
با اینکه درهای این فروشگاه همچنان به روی مشتریان باز است، متخصصان فنی در حال بازرسی تجهیزات و محصولات آسیبدیده و همچنین بررسی سامانههای برودتی در سایر شعب ایکیا در سراسر بلژیک هستند.
سخنگوی ایکیا طی بیانیهای اعلام کرد: «این حادثه تأثیر محدودی بر عرضه مواد غذایی در رستوران و بخش سوپرمارکت سوئدی ما داشته است. تحقیقات ما برای کشف دقیق جزئیات و نحوه نفوذ همچنان ادامه دارد.»
فروشگاه زنجیرهای ICA، بهعنوان بزرگترین خردهفروشی مواد غذایی سوئد، نیز اعلام کرد وقوع حادثهای مشابه در «تعداد محدودی از شعب» گزارش شده است؛ فروشگاههایی که روی شبکههایی خارج از سامانه مرکزی ICA فعالیت میکردند. این شرکت تصریح کرد که حادثه سامانههای برودتی و فریزرهای این شعب را مختل کرده است و تیمهای پشتیبانی در حال کمک به فروشگاههای آسیبدیده هستند.
در نقاط دیگر اروپا نیز سوپرمارکت فنلاندی Kesko، فروشگاههای زنجیرهای مواد غذایی Supervalu در ایرلند و خردهفروشی One Selver در استونی از بروز اختلال در سیستمهای سرمایشی خود خبر دادند.
مسئولان کارفور تا این لحظه به درخواستها برای ارائه توضیحات تکمیلی پاسخی ندادهاند.
ارتباط این حادثه با حملات سایبری ماه اکتبر چیست؟
در ماه اکتبر نیز صدها سوپرمارکت در فرانسه هدف حمله سایبری گستردهای قرار گرفتند که باعث آتشسوزی، گرم شدن شدید یخچالها و فاسد شدن هزاران تن ماده غذایی شد.
گروه Les Mousquetaires، مالک زنجیره اینترمارشه، در آن مقطع اعلام کرده بود که برآورد خسارت این حملات به چندین میلیون یورو میرسد.
کریستوف هانسن (Christophe Hansen)، کمیسر کشاورزی و غذای اروپا، در ماه اکتبر با انتشار پیامی در شبکه اجتماعی X هشدار داد: «امنیت غذایی در تمام سطوح به توجه بسیار بیشتری نیاز دارد، زیرا استفاده ابزاری و تسلیحاتی از غذا اکنون به واقعیتی تلخ تبدیل شده است.»
علاوه بر این، در اواخر ماه اوت نیز سامانههای انجماد و فریزرهای شش پایگاه نظامی ایالات متحده با اختلال روبهرو شده بودند.
چهار منبع آگاه اعلام کردند که پنتاگون این اختلالات را بهعنوان یک حمله سایبری احتمالی بررسی میکند و در حال هماهنگی با مقامهای امنیتی فرانسه است.
در یکی از این موارد، دمای یخچال در طول شب افزایش یافت و تا صبح روز بعد، انبوهی از مواد غذایی منجمد ذوب و غیرقابل استفاده شدند.
بیورن واتنه (Bjorn R. Watne)، مدیر ارشد امنیت اطلاعات اینترپل، در گفتگویی هشدار داد که هوش مصنوعی در حال افزایش مقیاس و شدت حملات سایبری است و هکرها را قادر میسازد تا چندین هدف را بهطور همزمان نشانه بگیرند. او در این باره گفت: «این پدیده یک تکامل پیوسته در روشهای تهاجمی است، نه یک انقلاب ناگهانی.»
علت وقوع این حملات و انگیزه مهاجمان چیست؟
تاکنون هیچ گروه هکری مسئولیت این اقدامات را بر عهده نگرفته است و تحقیقات فنی همچنان جریان دارد، اما این رویدادها زنگ خطر را درباره آسیبپذیری زیرساختهای حیاتی به صدا درآوردهاند.
فردریک بلیکس (Fredrik Blix)، مشاور ارشد امنیت سایبری در Visente AB، اظهار داشت که خود این نفوذ چندان پیچیده نبوده است؛ چراکه واحدهای کنترل این یخچالها مستقیماً به اینترنت عمومی متصل هستند و از درگاههای ورود پیشفرض با رمزهای عبور ضعیف استفاده میکنند که اطلاعات محققان امنیتی در ماه اوت نیز بر دسترسی آسان به آنها صحه گذاشته بود.
بلیکس در یادداشتی نوشت: «تولیدکننده تجهیزات در ماه اوت وصله امنیتی لازم را منتشر کرد، اما هزاران دستگاه هرگز این بهروزرسانی را دریافت نکردند و مدلهای قدیمیتر نیز اصولاً قابلیت ارتقا و دریافت وصله را ندارند.»
او همچنین یادآور شد که فرانسه سه هفته پیش هدف حملهای مشابه قرار گرفت و مرکز پاسخگویی به حوادث رایانهای این کشور (CERT-FR) به اپراتورهای اروپایی هشدار داد تا این دستگاهها را از اینترنت عمومی خارج کنند. او با انتقاد از وضعیت موجود تأکید کرد: «پرسشی که من از تأمینکنندگان و شرکتهای خدماتی مسئول نصب و مدیریت از راه دور این تجهیزات دارم این است که در این سه هفته دقیقاً چه میکردید؟»
بلیکس به این نکته اشاره کرد که سکوت مهاجمان و مطالبه نکردن باج، مهمترین سرنخ ماجراست؛ زیرا این رفتار نشان میدهد پای باجافزارها در میان نیست و تنها دو احتمال باقی میماند: یا مهاجمان صرفاً به این دلیل که توانایی نفوذ داشتند دست به این اقدام زدهاند، یا هدفشان ایجاد حس ناامنی و بیثباتی در کشورهای حامی اوکراین بدون بر جای گذاشتن ردپا بوده است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
گوگل از مدل Gemini 4 Carbon رونمایی کرد؛ عبور از Claude Opus 5.5 و ثبت کمترین میزان توهم
گوگل با معرفی جدیدترین مدل پرچمدار خود به نام Gemini 4 Carbon، توانست با پشت سر گذاشتن Claude Opus 5.5 جایگاه نخست بنچمارکهای معتبر هوش مصنوعی را به دست آورد. این مدل علاوه بر برتری در شاخصهای هوشمندی و قیمت مقرونبهصرفهتر، کمترین میزان خطا و توهم را در میان مدلهای پیشرو به ثبت رسانده است.
۷ کاربرد جذاب و عملی ChatGPT در زندگی روزمره به پیشنهاد OpenAI
رویداد اخیر OpenAI برای بررسی کاربردهای روزمره ChatGPT، پتانسیل بالای این هوش مصنوعی را در حل مسائل عادی زندگی مانند آشپزی، سفر و امور مالی نشان داد. با بهکارگیری پرامپتهای هوشمندانه، این ابزار میتواند نقش یک دستیار همهکاره را ایفا کند. در این مطلب با هفت ایده کاربردی و پرامپتهای برتر آن آشنا میشوید.
موتور جستوجوی Exa با رونمایی از Monitors v2، هزینه وبگردی ایجنتهای هوش مصنوعی را ۸۷ درصد کاهش داد
شرکت Exa نسخه جدید سرویس پایش خود موسوم به Monitors v2 را با هدف کاهش چشمگیر هزینههای وبگردی ایجنتهای هوش مصنوعی معرفی کرد. این ابزار با فیلتر هوشمند نتایج تکراری و ارسال رویدادها از طریق وبهوک، بار پردازشی مدلهای زبانی را کم میکند و هزینه جستوجوهای زمانبندیشده را نزدیک به ۸۷ درصد کاهش میدهد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.