سایتهای جعلی ChatGPT و جمینای در کمین مدیران تبلیغات؛ سرقت رمزها و دور زدن ورود دو مرحلهای!
موج تازهای از حملات سایبری با سوءاستفاده از محبوبیت ابزارهای هوش مصنوعی مانند ChatGPT و جمینای، مدیران کمپینهای تبلیغاتی را نشانه رفته است. هکرها با شبیهسازی محصولات هوش مصنوعی و اجرای ترفند فریبنده «مرورگر در مرورگر»، اطلاعات ورود و کدهای تایید دو مرحلهای قربانیان را به سرقت میبرند تا موجودی حسابهای تبلیغاتی را خالی کنند یا آنها را در بازارهای سیاه بفروشند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- هکرها با راهاندازی سایتهای جعلی شبیه به چتباتهای محبوب مثل ChatGPT، جمینای، کلود و پرپلکسیتی، مدیران تبلیغات و آژانسهای مارکتینگ را هدف حملات فیشینگ قرار دادهاند.
- این کلاهبرداران با سوءاستفاده از نام ایجنت هوش مصنوعی Muse شرکت متا، پنجرههای لاگین جعلی گوگل میسازند تا علاوه بر رمز عبور، کدهای احراز هویت دو مرحلهای (MFA) را هم در لحظه بدزدند.
- در این روش که به حمله «مرورگر در مرورگر» معروف است، یک اپراتور انسانی به صورت زنده هدایت صفحه را به دست میگیرد تا حسابهای تبلیغاتی پر از شارژ مالی را تصاحب کرده یا در وب تاریک بفروشد.
کمپین سایبری جدید و خطرناکی مدیران حسابهای تبلیغاتی را نشانه رفته است؛ در این عملیات، کلاهبرداران با ساخت وبسایتهای جعلی به نام ابزارهای محبوب هوش مصنوعی مثل ChatGPT، جمینای (Gemini)، کلود (Claude) و پرپلکسیتی (Perplexity)، اطلاعات ورود و کدهای احراز هویت دو مرحلهای (MFA) کاربران را از طریق حملات موسوم به «مرورگر در مرورگر» سرقت میکنند.
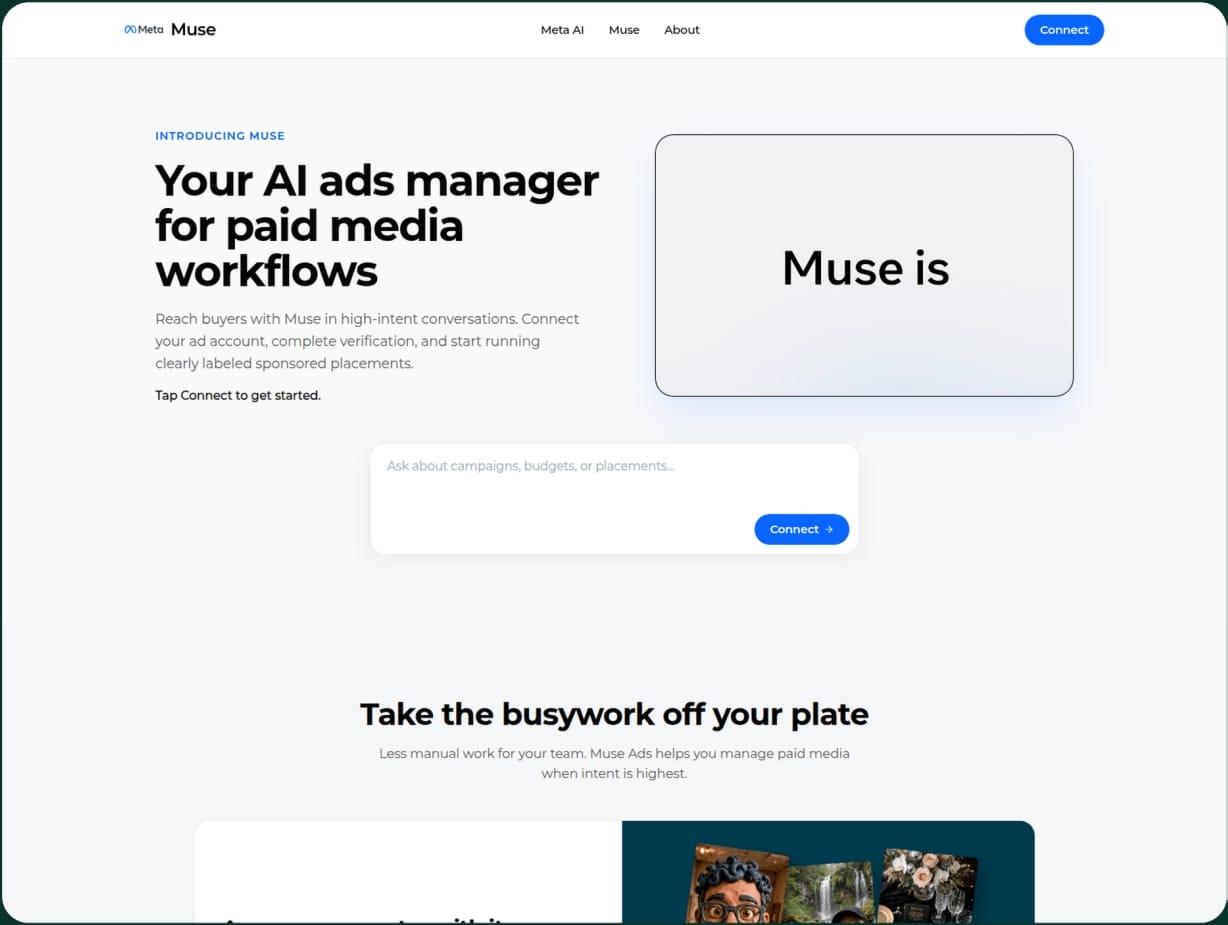
پژوهشگران امنیتی متوجه شدهاند این شبکه فیشینگ حسابی از سروصدای معرفی اخیر ایجنت هوش مصنوعی Muse شرکت متا سوءاستفاده کرده است؛ همان ابزاری که متا آن را دستیاری هوشمند برای انجام کارهای مختلف شخصی معرفی میکند.
صفحات مخرب این کمپین به طور مشخص کارکنان آژانسهای تبلیغاتی، خریداران رسانهای (Media Buyers) و مدیرانی را هدف گرفتهاند که دسترسی مستقیم به اکانتهای تبلیغاتی پر از مشتری و بودجههای سنگین دارند.
این دست حسابها طعمههای فوقالعاده چرب و دندانگیری برای خلافکاران سایبری هستند؛ چون به هکرها اجازه میدهند موجودی حساب قربانی را برای کمپینهای تبلیغاتی کلاهبردارانه خودشان خرج کنند یا خود این اکانتهای باارزش را با قیمتهای بسیار بالا در بازارهای سیاه به دیگر تبهکاران بفروشند!
جالب اینجاست که در این وبسایتهای فیشینگ، سرویسهای ساختگی هوش مصنوعی ادعا میکنند میتوانند به تبلیغکنندگان در پیداکردن مشتریان واقعی، تنظیم بریفهای تبلیغاتی و برنامهریزی و ارزیابی هزینههای کمپین کمک کنند.
برای اینکه کاربر بتواند از این امکانات ادعایی استفاده کند، از او خواسته میشود حساب کاربری خود را به این ابزار هوش مصنوعی جعلی متصل کند. اما به محض کلیک روی دکمه «Connect»، به جای یک پنجره لاگین واقعی، یک پنجره جعلی شبیه به صفحه گوگل باز میشود که در نوار آدرس ساختگی آن، نشانی موجه accounts.google.com به چشم میخورد!
حملات «مرورگر در مرورگر» چطور کار میکنند؟
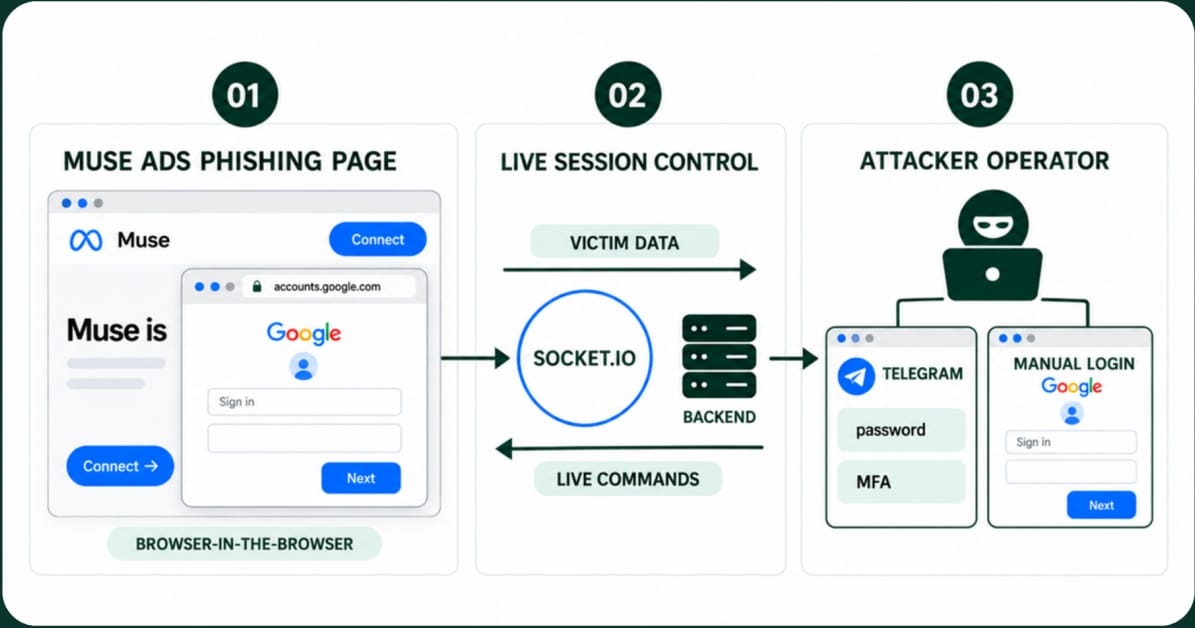
حمله «مرورگر در مرورگر» (BitB یا Browser-in-the-Browser) یک ترفند زیرکانه فیشینگ است که اولین بار در مارس ۲۰۲۲ توسط یک پژوهشگر امنیت سایبری با نام مستعار mr. dox ابداع شد. در این روش، هکر به جای باز کردن یک پنجره یا تب واقعی، یک پنجره مرورگر کاملاً ساختگی را در دل همان صفحه وب اصلی نمایش میدهد تا صفحه ورود جعلی را به قربانی نشان دهد.
این پنجره فیک درست مثل پاپآپهای رسمی ورود به حساب به نظر میرسد و عنوانها، رابط کاربری و حتی آدرس اینترنتی (URL) لاگین دقیقاً همان چیزی است که کاربر انتظار دیدنش را دارد. اما در واقعیت، این پنجره چیزی جز یک آیفریم (iframe) دستکاریشده نیست که تنها با یک هدف طراحی شده: دزدیدن اطلاعات ورود کاربر!
این تکنیک فریبنده در طول سالهای اخیر بارها در حملات مختلف استفاده شده و از جمله پروندههای معروف آن، سرقت اکانتهای پرطرفدار استیم (Steam) بوده است.
محققان شرکت امنیت مرورگر Island فاش کردهاند که مهاجمان از کیت پیشرفتهای استفاده میکنند که ظاهر این پنجره جعلی را با انواع سیستمعاملها مثل ویندوز، macOS، iOS و اندروید هماهنگ میکند و حتی از استایل مرورگرهای مختلف و حالت تاریک (Dark Mode) هم به طور کامل پشتیبانی دارد.
نکته جالب و ترسناک ماجرا اینجاست که به محض ورود قربانی به این فرآیند، یک اپراتور انسانی زنده کنترل پشتصحنه را به دست میگیرد و تعیین میکند در مرحله بعد چه پیامی به کاربر نشان داده شود!
این مهاجم میتواند تا سه بار متوالی از کاربر بخواهد رمز عبورش را دوباره وارد کند، کد پیامکی یا کد اپلیکیشن احراز هویت را برای دور زدن سد محافظتی MFA طلب کند، درخواست نوتیفیکیشن اوکتا (Okta Push) را روی صفحه بیاورد، تاییدیه لاگین گوگل را نشان دهد یا حتی کد QR به کاربر ارائه کند.
حتی اپراتورهای این شبکه میتوانند کدهای ارسالی از طرف قربانی را درجا رد کنند، او را روی یک صفحه انتظار معطل نگه دارند و هر زمان که اراده کردند، فرآیند فیشینگ را ببندند یا متوقف کنند.
کمپینی فراتر از هوش مصنوعی؛ از استخدامیهای دروغین تا بازگشت وجه!
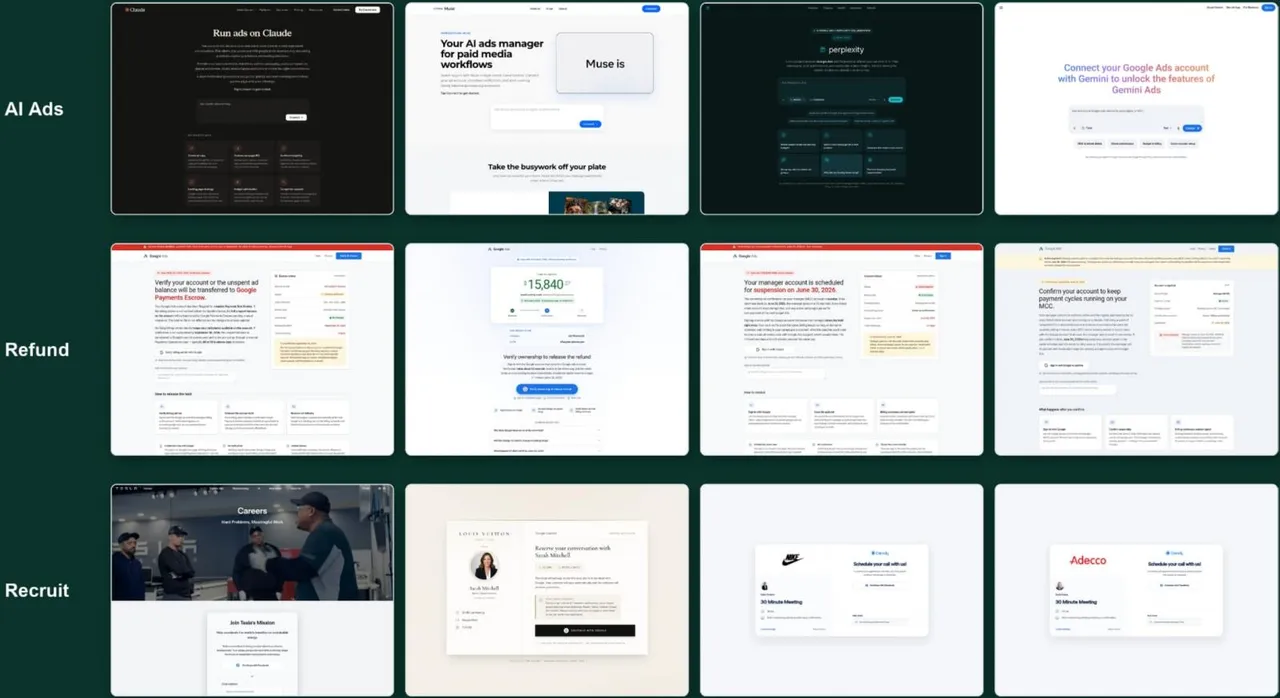
با بررسی زیرساختهای فنی این کمپین، کارشناسان متوجه شدند این ماجرا بخشی از یک عملیات سازمانیافته بسیار بزرگتر است که از طعمههای گوناگونی استفاده میکند؛ از فرصتهای شغلی و استخدامی ساختگی گرفته تا صفحات ادعای بازپرداخت وجه (Refund).
نکته قابل توجه این است که تمامی صفحات مرتبط با این شبکه کلاهبرداری از ساختار فنی یکسانی با Next.js و Socket.IO و اندپوینتهای API مشترک استفاده میکنند؛ بسیاری از آنها رابط کاربری خود را روی پلتفرم ورسل (Vercel) قرار دادهاند و سرورهای بکاند آنها نیز روی سرویسهای ریلوی (Railway) یا رندر (Render) میزبانی میشود.
ردیابی این شبکه گسترده زمانی ممکن شد که طراحان این حمله، به دلیل خطای امنیتی در پیکربندی ریپازیتوریهای عمومی گیتهاب (GitHub)، کدهای قدیمی خود را لو دادند! همین اشتباه فنی باعث شد محققان بتوانند رد پای فعالیتهای آنان را تا ماه مارس گذشته دنبال کنند.
بررسیها همچنین نشان میدهد کانال تلگرامیِ اتاق فرمان این هکرها تاکنون صدها ورودی اطلاعات از قربانیان دریافت کرده است؛ هرچند این آمار لزوماً به این معنا نیست که تمام این حسابها به طور کامل هک و غارت شده باشند.
با اینکه حملات «مرورگر در مرورگر» بسیار فریبنده به نظر میرسند، اما مچگیری از آنها اصلاً کار سختی نیست! چرا که بر خلاف پنجرههای پاپآپ رسمی OAuth، آیفریمها را نمیتوان به بیرون از پنجره مرورگر کشید یا اندازه آنها را تغییر داد.
این کارها حرکات بسیار سادهای در پنجرههای واقعی مرورگر هستند، اما در پنجرههای جعلی BitB انجامدادنشان غیرممکن است.
محققان شرکت Island دریافتند که این پلتفرم فیشینگ از جریانهای لاگین گوگل، متا، تیکتاک و اوکتا پشتیبانی میکند و تمام دستورات بین قربانی و سرور هکر با استفاده از رویدادهای Socket.IO رد و بدل میشود.
در بخشی از گزارش رسمی این پژوهشگران آمده است: «برخلاف کیتهای متداول پروکسی معکوس شفاف، این پلتفرم رابط کاربری ارائهدهنده سرویس را به صورت محلی بازسازی میکند و تمام اطلاعات ورود و وضعیت احراز هویت دو مرحلهای (MFA) را از طریق APIهای اختصاصی خود جمعآوری مینماید.»
این حقه هوشمندانه باعث میشود ترافیک ارسالی کاملاً پنهان بماند و اینطور به نظر برسد که یک محصول هوش مصنوعی در حال برقراری ارتباط با بکاند یک اپلیکیشن کاملاً مستقل است.
طبق یافتههای پژوهشگران، این شبکه فیشینگ تاکنون از دهها دامنه و نشانی وب مختلف برای پیشبرد کمپینهای تبلیغاتی، بازگشت وجه و استخدامیهای ساختگی خود استفاده کرده است و فهرست کاملی از تمام این آدرسهای آلوده در گزارش این تیم منتشر شده است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ابزار امنیتی VulnHunter از انحصار کلود آزاد شد: شکار هوشمند باگها در هر محیط کدنویسی!
ابزار امنیتی محبوب VulnHunter که توسط شرکت Capital One توسعه یافته بود، با یک فورک جامعهمحور تازه از انحصار محیط Claude Code رها شد. این ابزار متنباز با رویکرد هکرهای واقعی کدهای پروژه را اسکن میکند و حالا توسعهدهندگان میتوانند ایجنتها و اسکیلهای آن را در هر محیط کدنویسی دلخواهی برای کشف و رفع تضمینی آسیبپذیریها به کار بگیرند.
متا ابزار Rebalancer را متنباز کرد؛ حل روزانه ۴۰ میلیون معمای زیرساختی در دیتاسنترها
متا پس از ۹ سال استفاده داخلی، کتابخانه اختصاصی Rebalancer را بهصورت متنباز در اختیار عموم توسعهدهندگان قرار داد. این ابزار قدرتمند روزانه بیش از ۴۰ میلیون مسئله پیچیده تخصیص منابع و چیدمان سختافزار را در زیرساختهای عظیم این شرکت حلوفصل میکند. انتشار این پروژه همراه با ابزار بصری Explorer، مدیریت دیتاسنترها و سرورهای توزیعشده را برای تیمهای فنی متحول خواهد کرد.
کلود آنتروپیک وارد گوگل داکس و شیتس شد؛ ویرایش مستقیم اسناد بدون نیاز به کپیپیست!
شرکت آنتروپیک نسخه بتای عمومی Claude for Workspace را عرضه کرد تا کاربران بتوانند چتبات کلود را مستقیماً داخل گوگل داکس، شیتس و اسلایدز به کار بگیرند. با این قابلیت، بدون نیاز به کپیپیست مداوم میان تبهای مختلف مرورگر، میتوانید متنها را در لحظه اصلاح کنید، در شیتس فرمول بسازید و اسلایدهای حرفهای طراحی کنید.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.