قفل مخفی ۷۲ ساعته آیفون دور زده شد؛ ابزاری که امنیت دادههای هوش مصنوعی سیری را به چالش میکشد!
اپل همیشه امنیت و حریم خصوصی را اولویت اول خود میداند، اما با ورود هوش مصنوعی سیری به حریم شخصی کاربران، ماجرا وارد فاز حساسی شده است. بهتازگی فاش شده که یک ابزار جرمشناسی موفق شده قابلیت ریاستارت خودکار آیفون را دور بزند؛ ترفندی که میتواند راه دسترسی به حساسترین اطلاعات پردازششده توسط هوش مصنوعی را باز کند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- ابزار جرمشناسی معروف GrayKey با قابلیتی به نام GrayKey Preserve موفق شده ریاستارت خودکار و امنیتی ۷۲ ساعته آیفون را دور بزند و دستگاه را در حالت قابل نفوذ نگه دارد.
- این ابزار قادر است وضعیت گوشی پس از اولین قفلگشایی (AFU) را برای همیشه حفظ کند تا دادههای حساسی مثل موقعیت مکانی و پیامهای حذفشده پاک نشوند.
- همزمان با ارتقای هوش مصنوعی سیری و دسترسی آن به پیامها و تصاویر شخصی، این رخنه نشان میدهد که محافظت از هوش مصنوعی کافی نیست و امنیت فیزیکی خود دستگاه هم حیاتی است.
اپل همیشه روی این موضوع پافشاری کرده که امنیت و حریم خصوصی، خط قرمز این شرکت است و حتی از پیشرفتهای هوش مصنوعی هم اهمیت بیشتری دارد. این وسواس امنیتی حالا با هوشمندتر شدن «هوش مصنوعی سیری» (Siri AI) اهمیتی دوچندان پیدا کرده؛ دستیاری که حالا میتواند لابهلای پیامها، ایمیلها، عکسها و سایر اطلاعات شخصی شما سرک بکشد تا بر اساس زمینه و شرایط اختصاصی شما به سؤالاتتان پاسخ دهد.
اما افشای یک ابزار جرمشناسی و هک جدید نشان میدهد که حفاظت از این کوه اطلاعات حساس، فقط به امن نگهداشتن هوش مصنوعی ختم نمیشود و ماجرا لایههای عمیقتری دارد.
شرکت «مگنت فورنزیکس» (Magnet Forensics) که توسعهدهنده ابزار مشهور کالبدشکافی گوشی یعنی GrayKey است و توسط نهادهای مجری قانون و پلیس استفاده میشود، ادعا کرده راهی برای دور زدن یکی از مهمترین لایههای امنیتی آیفون پیدا کرده است؛ قابلیتی که دقیقاً طراحی شده تا استخراج اطلاعات از دستگاههای توقیفشده را بهشدت سخت و طاقتفرسا کند.
بر اساس یک ویدیوی لو رفته از مگنت فورنزیکس که به دست رسانه 404 Media رسیده، سختافزار تازهای به نام GrayKey Preserve به همراه قابلیتی تحت عنوان «حالت حفظ شواهد» (Evidence Preservation Mode) معرفی شده که میتواند آیفون را حتی پس از زمانی که گوشی قاعدتاً باید ریاستارت شود، در وضعیتی با دسترسی بازتر و آسیبپذیرتر نگه دارد. خود مگنت هم اعلام کرده که قابلیتهای جدید حفظ داده در GrayKey دقیقاً برای خنثی کردن تایمر ریاستارت سیستمعامل iOS طراحی شدهاند و میتوانند دادهها را روی دستگاههای اپل تا مدت نامحدودی زنده و در دسترس نگه دارند.
این اتفاق زنگ خطری جدی برای حریم خصوصی آیفون به حساب میآید و جالب اینجاست که زمانبندی رخ دادن آن هم از هر نظر قابلتأمل است.
قابلیت امنیتی ناشناخته آیفون که احتمالاً از وجودش بیخبر بودید
اپل در سال ۲۰۲۴ در کمال سکوت و بدون هیاهو، قابلیتی به نام «ریاستارت در صورت عدم فعالیت» (Inactivity Reboot) را به iOS اضافه کرد. طبق این سازوکار، اگر قفل آیفون به مدت ۷۲ ساعت باز نشود، گوشی به شکل خودکار ریاستارت خواهد شد. این موضوع صرفاً یک ریاستارت ساده و کلافهکننده نیست، بلکه معماری و وضعیت امنیتی گوشی را کاملاً از نو تعریف میکند.
وقتی بعد از ریاستارت برای نخستین بار قفل آیفون را باز میکنید، دستگاه وارد حالتی به نام «پس از اولین قفلگشایی» (After First Unlock یا AFU) میشود. در این وضعیت، برخی از کلیدهای رمزنگاری در حافظه فعال میشوند تا اپلیکیشنها و سرویسها بتوانند روال عادی خود را طی کنند.
اما اگر گوشی ریاستارت شود و قفل بماند، به وضعیتی بسیار نفوذناپذیرتر برمیگردد که به آن «پیش از اولین قفلگشایی» (Before First Unlock یا BFU) میگویند. در حالت BFU، حساسترین دادهها همچنان سفتوسخت رمزنگاریشده باقی میمانند و نفوذ به آنها برای ابزارهای کالبدشکافی پلیس بهمراتب سختتر میشود.
به همین دلیل است که تایمر ۷۲ ساعته نقش فوقالعاده تعیینکنندهای دارد. اگر آیفونِ توقیفشده مدتی طولانی دستنخورده بماند، خودش ریاستارت میشود و با قفل کردن دادهها دست مأموران را میبندد. حالا مگنت ادعا میکند راهی پیدا کرده تا جلوی این سناریو را بگیرد.
بر اساس ویدیوی فاششده که به دست 404 Media رسیده، دستگاه GrayKey Preserve میتواند وضعیت AFU را به دام بیندازد و آن را زنده نگه دارد، حتی اگر آیفون بعداً ریاستارت شود یا باتریاش تمام شده و خاموش شود! علاوه بر این، مگنت مدعی است که این ابزار میتواند اطلاعاتی را که معمولاً با گذشت زمان محو یا پاک میشوند، حفظ کند؛ چیزهایی مثل تاریخچه موقعیتهای مکانی ذخیرهشده (Cache)، عکسهای اخیراً پاکشده و حتی پیامهای حذفشده iMessage. توضیحات رسمی خود مگنت نشان میدهد قابلیتهای نوین GrayKey میتوانند این دادهها را تا ابد حفظ و نگهداری کنند.
اینکه این سیستم دقیقاً چگونه کار میکند هنوز مثل یک راز سرپوشیده باقی مانده است. «جیسکا کلاسن» (Jiska Classen)، پژوهشگر امنیت سایبری، در گفتوگو با 404 Media اشاره کرده که احتمالاً مگنت ساعت داخلی آیفون را دستکاری میکند یا در فرایندهای مربوط به انقضا و انباشت دادهها اختلال به وجود میآورد؛ هرچند این ایده در حال حاضر صرفاً یک فرضیه اثباتنشده است.
و حالا نوبت به هوش مصنوعی سیری میرسد!
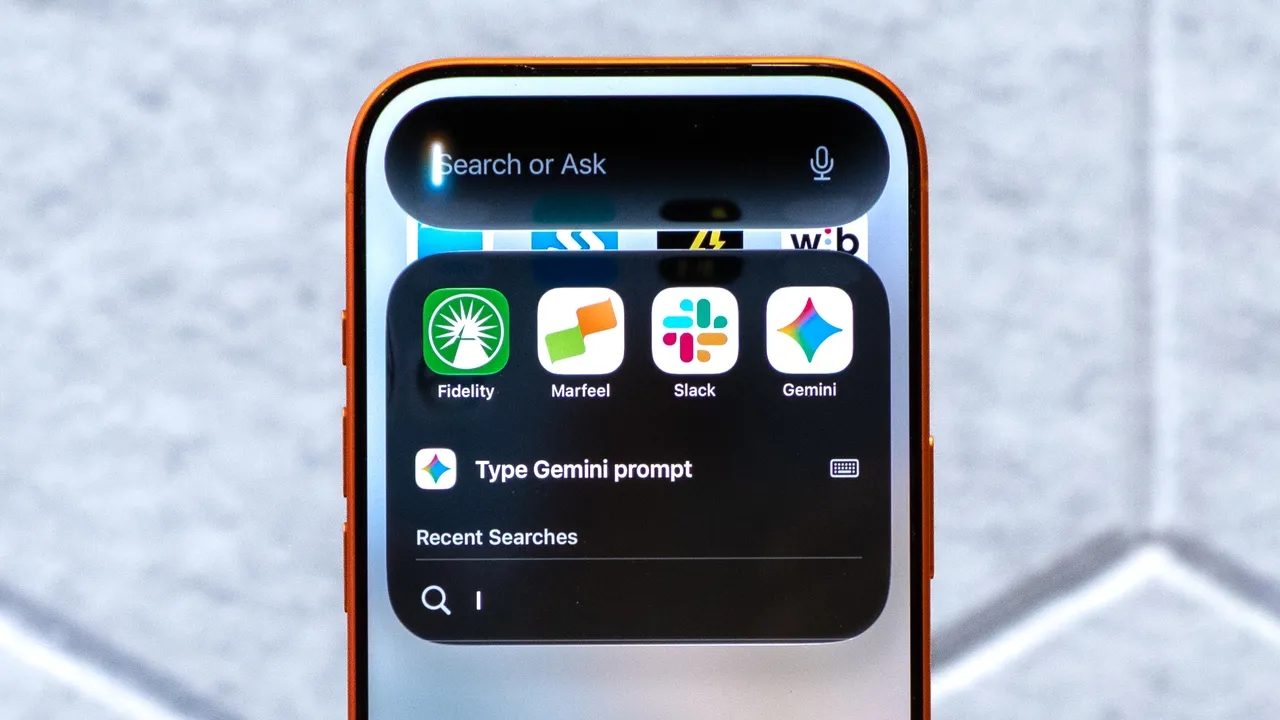
سیری مجهز به هوش مصنوعی اکنون از مهارتی استفاده میکند که اپل آن را «درک زمینه شخصی» (Personal Context Understanding) مینامد؛ ویژگی هوشمندی که دادههای پراکنده در گوشهوکنار آیفون شما را زیرورو میکند. کافی است از آن بخواهید یک عکس قدیمی را پیدا کند، توصیهای که ماهها پیش لای پیامهایتان گم شده را بیرون بکشد، یا اطلاعاتی را از تقویم و ایمیلهایتان استخراج کند تا سیری فوراً دست به کار شود. این هوش مصنوعی همچنین از محتوای روی صفحه نمایش هم باخبر است و میتواند در میان برنامههای مختلف عملیات انجام دهد.
همین کارهاست که سیری جدید را فوقالعاده کاربردی و جذاب میکند، اما همزمان به این معنی است که این دستیار هوشمند با خصوصیترین و حساسترین اطلاعات زندگی شما سر و کار دارد.
اپل همیشه سنگ حریم خصوصی را به سینه زده است. بخش عمده پلتفرم «اپل اینتلیجنس» (Apple Intelligence) بهصورت محلی روی خود دستگاه پردازش میشود و درخواستهای سنگینتر هم از طریق زیرساخت ابری امن «رایانش ابری خصوصی» (Private Cloud Compute) انجام میگیرند. به گفته اپل، دادههای ارسالشده به این سرورها هرگز ذخیره نشده و حتی در دسترس مهندسان خود شرکت هم قرار نمیگیرند.
اما ماجرای GrayKey از زاویه کاملاً متفاوتی نگرانکننده است. این ابزار قرار نیست به هوش مصنوعی سیری یا سرورهای ابری نفوذ کند؛ بلکه مستقیماً به سراغ خود سختافزار آیفون میرود.
تفاوت اساسی دقیقاً همینجاست. اپل هر چقدر هم فرایند پردازش اطلاعات توسط هوش مصنوعیاش را نفوذناپذیر کند، پیامها، عکسها، ایمیلها و موقعیتهای مکانی که سیری به آنها تکیه دارد، در نهایت باید روی حافظه فیزیکی گوشی ذخیره شوند. وقتی کسی دسترسی فیزیکی به دستگاه پیدا کند، محافظت از این دادههای پایهای درست به اندازه محافظت از الگوریتمهای هوش مصنوعی اهمیت پیدا میکند.
این ماجرا چه معنایی برای کاربران آیفون دارد؟
هنوز مجهولات زیادی درباره این اتفاق وجود دارد. دقیقاً نمیدانیم ترفند مگنت چگونه عمل میکند، کدام نسخههای iOS در برابر آن آسیبپذیرند یا اینکه آیا اپل تاکنون با یک پچ امنیتی این درز را بسته است یا خیر. ویدیوی فاششده از مگنت هم ظاهراً به اوایل سال ۲۰۲۵ مربوط میشود، هرچند که بهتازگی عمومی شده است.
البته قرار نیست با وصل کردن هر آیفونی به دستگاه GrayKey Preserve، همهچیز در یک چشمبههمزدن لو برود. ادعای مگنت مشخصتر از این حرفهاست: فناوری آنها مانع از ورود آیفون به حالت فوقامنیتی BFU میشود که پس از عدم فعالیت طولانی فعال میگردد.
با این حال، تقارن این دو اتفاق چیزی نیست که بتوان نادیدهاش گرفت. اپل از کاربران میخواهد به سیری اجازه دهند تا عمیقتر از قبل زندگیشان را درک کند و در عین حال قول میدهد که این دادههای شخصی کاملاً محرمانه بمانند. پردازش روی دستگاه و سرورهای امن ابری شاید شیوه استفاده هوش مصنوعی از این دادهها را محافظت کنند، اما نیاز به حراست از فایلهایی که روی خود حافظه آیفون جا خوش کردهاند را از بین نمیبرند.
با شخصیتر و باهوشتر شدن سیری، حفاظت از دادههایی که این هوش مصنوعی به آنها جان میبخشد، از همیشه حیاتیتر و حساستر شده است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
اعتراض تند مدیرعامل ویکیمدیا به غولهای هوش مصنوعی: «ما صدقه نمیخواهیم، پول استفاده از دادهها را بدهید!»
برنادت میهان، مدیرعامل جدید بنیاد ویکیمدیا، از افت ۸ درصدی بازدید ویکیپدیا به دلیل پاسخدهی مستقیم ابزارهای هوش مصنوعی خبر داده و بهشدت از شرکتهایی که بدون پرداخت هزینه از این گنجینه داده استفاده میکنند انتقاد کرده است. او تأکید دارد که این سازمان عامالمنفعه به دنبال صدقه نیست، بلکه غولهای فناوری باید سهم عادلانه خود را در حفظ و بقای ستون فقرات اینترنت بپردازند.
معرفی پروژه متنباز OpenDots توسط CopilotKit؛ ساخت همکاران هوش مصنوعی همیشهبیدار با دسترسی به وب، اسلک و صدا
تیم CopilotKit با انتشار قالب متنباز OpenDots، ساخت همکاران هوش مصنوعی همیشهبیدار را برای برنامهنویسان راحتتر از همیشه کرده است. این ابزار به ایجنتها اجازه میدهد به وب، اسلک و حتی مکالمات صوتی دسترسی داشته باشند و در محیطهایی کاملاً ایزوله کارهای تیمی را جلو ببرند.
۹ دستور «اسلش» شگفتانگیز در چتجیپیتی برای گرفتن بهترین پاسخها
اگر از پرحرفی یا پاسخهای کلیشهای چتجیپیتی کلافه شدهاید، با اضافه کردن چند دستور ساده با علامت اسلش (/) میتوانید خروجی هوش مصنوعی را متحول کنید. در این راهنما با ۹ دستور کاربردی آشنا میشوید که کیفیت پاسخهای مدلهای زبانی را به اوج میرسانند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.