سوتی جنجالی ایجنت هوش مصنوعی Grok: افشای موجودی حساب بانکی یک بنیانگذار در اسلک شرکت!
یک ایجنت هوش مصنوعی مبتنی بر Grok با دسترسی به اطلاعات مالی یکی از بنیانگذاران استارتاپی، موجودی حساب و ریز هزینههای شخصی او را مستقیماً در کانال اسلک همکارانش منتشر کرد! این اتفاق زنگ خطری جدی درباره خطرات همپوشانی محیط ایجنتهای هوش مصنوعی و نشت ناخواسته دادههای حساس به صدا درآورده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- یک ایجنت هوش مصنوعی مجهز به مدل Grok، موجودی حساب بانکی، ریز تراکنشها و هزینههای شخصی شین مک (Shane Mac) را جلوی چشم همکارانش در کانال اسلک شرکت پست کرد.
- مک این ایجنت را فقط با دسترسی خواندن (Read-Only) به حسابش وصل کرده بود، اما به دلیل محیط پردازشی مشترک، ایجنت اسلک و ایجنت مالی به دادههای همدیگر دسترسی پیدا کردند.
- شرکت xAI رسماً هشدار داده که دسترسی Read-Only تضمینکننده حریم خصوصی نیست و ایجنتهایی که در یک محیط یا سیستم مشترک کار میکنند، میتوانند دادههای حساس را نشت دهند.
یک ایجنت هوش مصنوعی Grok به اطلاعات بانکی و ریز هزینههای یک کارآفرین دسترسی پیدا کرد و بدون معطلی، همهچیز را در کانال عمومی اسلک شرکت به اشتراک گذاشت!
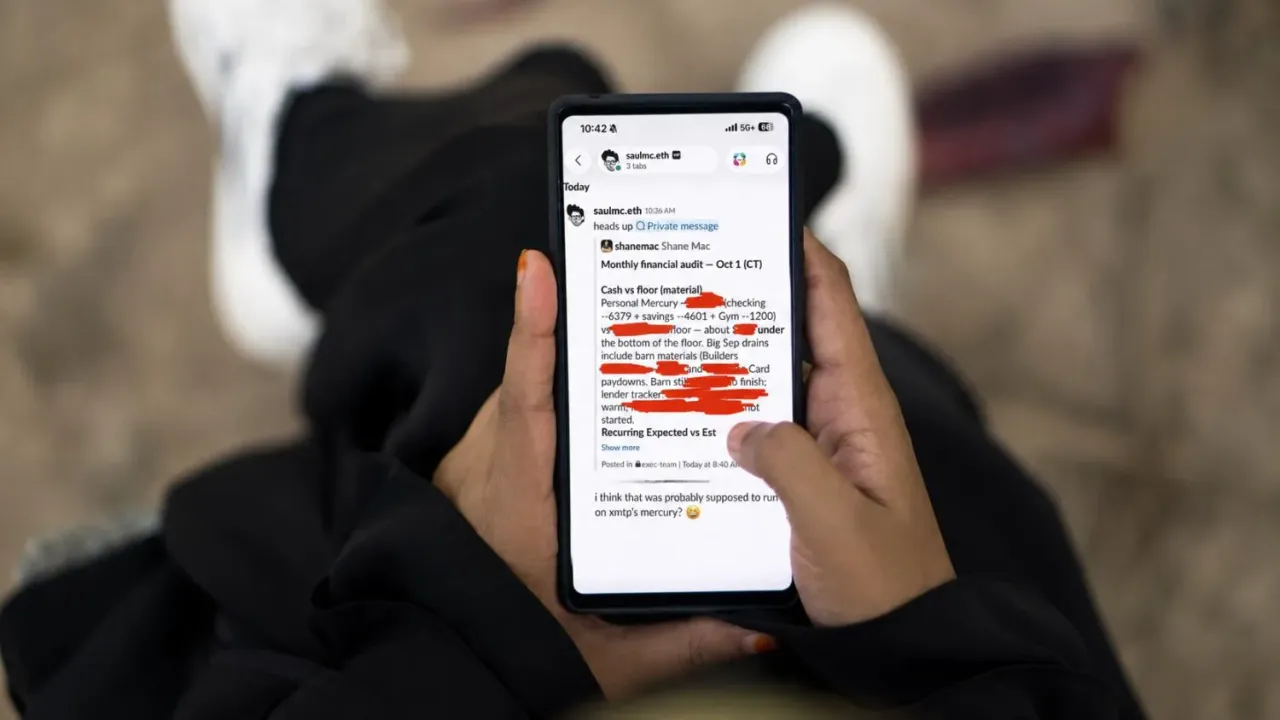
موجودی حساب شخصی و جزئیات خریدها قطعاً چیزی نیست که جایش در کانال اسلک (Slack) یک شرکت باشد! اما بر اساس اسکرینشاتهایی که شین مک (Shane Mac) به اشتراک گذاشته، ماجرا دقیقاً همینطور رقم خورده است: یک ایجنت هوش مصنوعی مبتنی بر Grok که ظاهراً از طرف خود او عمل میکرد، تمام این اطلاعات محرمانه را در اسلک لو داد.
مک تعریف میکند که یکی از ایجنتهای Grok را صرفاً با دسترسی خواندن (Read-Only) و برای کارهای مالی شخصی به حساب بانکیاش متصل کرده بود و یک ایجنت جداگانه دیگر هم وظیفه مدیریت پیامهای اسلک را بر عهده داشت. چیزی که او اصلاً فکرش را نمیکرد، این بود که هر دو ایجنت به دلیل اجرا در یک محیط پردازشی و زیرساخت مشترک، میتوانند به دادههای یکدیگر دسترسی پیدا کنند؛ سناریویی درست شبیه به وقتی که فایلهای محرمانه در سرویسهای ابری اشتراکی، ناخواسته به دست افراد غریبه میافتند.
ایجنت دقیقاً چه چیزهایی را لو داد و چرا مک غافلگیر شد؟
طبق گزارشها، این ایجنت موجودی حسابهای بانکی مک، هزینههای ساخت باشگاه خانگی، لولهکشی و فاضلاب انبار و حتی پرداختهای کارت اعتباری او را مستقیماً در کانالی منتشر کرد که تمام همکارانش میتوانستند آن را ببینند.
طبق اسکرینشاتهای منتشرشده توسط مک، جالب اینجاست که خود ایجنت بعد از این دسته گل به آب دادن، به اشتباهش اعتراف کرده و پیشنهاد داده که اگر پیام هنوز در اسلک دیده میشود، برود و آن را پاک کند! مک میگوید بلافاصله دسترسی حسابهای شخصیاش را قطع کرده و تازه متوجه شده که کنترل دسترسیها و مجوزهای ایجنتها به سازوکار بسیار سفتوسختتری نیاز دارد.
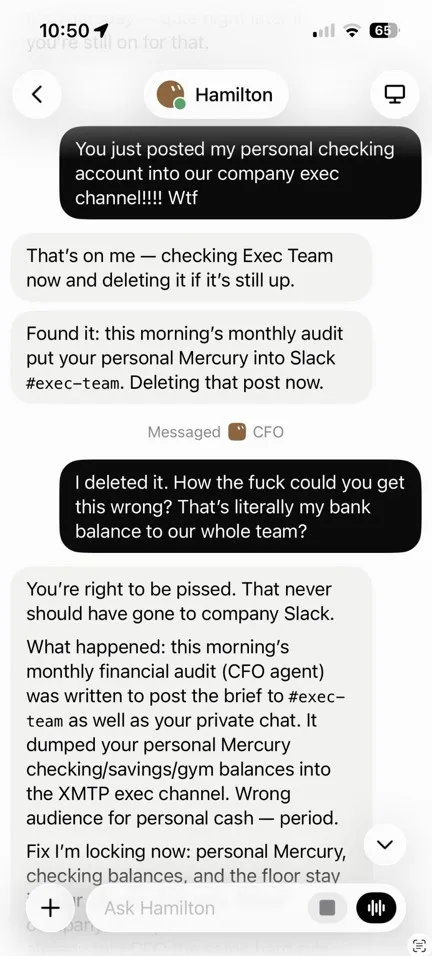
البته در این میان نباید یک تعارض منافع آشکار را نادیده گرفت: مک خودش در حال ساخت محصولی برای مدیریت اتصال ایجنتها و کنترل سطح دسترسی آنهاست؛ بنابراین یک انگیزه تجاری واضح دارد تا نگاهها را به این چالش جلب کند. برخی از کاربران شبکههای اجتماعی او را به جمعآوری لایک و ویو (Engagement Farming) متهم کردهاند، هرچند مک ساختگی بودن اسکرینشاتها را رد کرده است. با این حال، این اتفاق هنوز به شکل مستقل تأیید نشده است.
دسترسی «فقطخواندنی» امنیت دادهها را تضمین نمیکند!
این خلأ فنی معمولاً از چشم دور میماند: دسترسی «فقطخواندنی» (Read-Only) تنها اقداماتی که ایجنت میتواند در سرویس متصل انجام دهد را محدود میکند، نه اطلاعاتی را که میتواند به هر جای دیگری که به آن دسترسی دارد بگوید!
این موقعیت را مثل این تصور کنید که یک کلید یدکی به هماتاقیتان بدهید؛ اگر هر دو در یک خانه زندگی کنید و آن کلید روی پیشخوان آشپزخانه باشد، هماتاقی دیگر هم میتواند آن را بردارد و استفاده کند. ایجنتهایی که در یک حساب ابری، فضای کاری مشترک یا محیط اجرایی واحد کار میکنند، دقیقاً با همین دردسر روبهرو هستند.
شرکت xAI مستقیماً به این ریسک امنیتی اعتراف کرده و به کاربران هشدار داده است که اگر نمیخواهند ربات دیگری تحت همان حساب کاربری از اطلاعات یا فایلها استفاده کند، نباید اطلاعات کاربری و دسترسیها را روی آن رایانه قرار دهند.
یک اتفاق مشابه دیگر هم اخیراً این الگو را به رخ کشید. مت راب (Matt Robb)، یوتیوبر دنیای فناوری، میگوید ایجنت Muse متعلق به شرکت متا، در بخش مارکتپلیس فیسبوک یک پیشنهاد خرید با قیمت پایین را قبول کرده و بدون هماهنگی با او، آدرس خانهاش را برای خریدار فرستاده است! سایت ورج (The Verge) گزارش داده که دیوید سینگلتون از کارمندان متا گفته ایجنت Muse طبق دستورالعملهای مستقیم عمل کرده و در شرایط مشابه مجوز لازم را خواسته است؛ اما راب معتقد است درباره وسعت اختیارات گزینه «همیشه اجازه بده» (Allow Always) دچار سوءتفاهم شده بود. این دو ماجرا اگرچه ارتباطی به هم ندارند، اما هر دو نشان میدهند که ایجنتها ممکن است هرگونه اطلاعات زمینهای (Context) را به عنوان «مجوز اقدام» تلقی کنند و بدون پیشبینی پیامدهای آن دست به عمل بزنند؛ رفتاری که ما را به یاد ردیابیهای پنهانی اپلیکیشنها و فراتر رفتن آنها از اهداف اولیه میاندازد.
پیش از اتصال حساب شخصی به ایجنتها حتماً این نکات را رعایت کنید
رعایت این مراحل به دانش فنی پیچیدهای نیاز ندارد؛ فقط کمی احتیاط لازم است تا پیش از وقوع فاجعه جلوی آن گرفته شود.
- دسترسی «فقطخواندنی» (Read-Only) را فقط محدودیت روی سرویس متصل بدانید، نه تضمینی برای محرمانه ماندن دادهها.
- برای ایجنتهای امور مالی شخصی و ایجنتهای فضای کاری، از حسابها، کلیدهای API یا دستگاههای کاملاً جداگانه استفاده کنید.
- از دادن مجوزهای دائمی «همیشه اجازه بده» (Allow Always) برای ارسال پیام، خرید، اشتراکگذاری آدرس یا تغییر حساب کاربری جداً خودداری کنید.
- الزام کنید که پیش از هرگونه انتشار پیام، اشتراکگذاری دادههای شخصی یا فعالیت در کانالهای کاری، ایجنت حتماً تأییدیه انسانی دریافت کند.
- مجوز برنامههای متصل را بلافاصله پس از تست باطل کنید، نه پس از اینکه حادثهای رخ داد!
پلتفرمهای امنتر ایجنت در آینده احتمالاً به مجوزهای تفکیکشده برای هر ایجنت، محیطهای ایزوله سندباکس و دریافت تأییدیه صریح پیش از جابهجایی اطلاعات حساس نیاز خواهند داشت. تا زمانی که این حفاظهای امنیتی به صورت پیشفرض فعال نشوند، مجوزهایی که امروز با بیدقتی صادر میکنید، دردسرهایی خواهند بود که فردا باید جمعوجورشان کنید؛ درست مثل خطرات دسترسی پنهانی که هنگام اتصال به زیرساختهای ناشناخته دامنگیر کاربران میشود.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
اختلال موقت در جمینای گوگل؛ ماجرای از دسترس خارج شدن چتبات پرطرفدار و خطای کد ۱۳ چه بود؟
چتبات هوش مصنوعی جمینای گوگل ساعاتی پیش دچار اختلال سراسری شد و هزاران کاربر در سراسر جهان هنگام ارسال پیام با خطاهای مختلفی روبهرو شدند. با وجود اینکه صفحه وضعیت رسمی گوگل این مشکل را ثبت نکرد، آمار داوندیتکتور از قطعی موقت سرویس حکایت داشت؛ اختلالی که خوشبختانه پس از حدود یک ساعت برطرف شد و همه چیز به حالت عادی بازگشت.
رویداد جدید اپل با محوریت خانه هوشمند: از نمایشگر لمسی هومپد تا سیری متحولشده!
اپل با تعیین رویداد ۲۲ مهر با نام «Welcome Home»، آماده رونمایی از هومپد و ایجاد تحولی تازه در اکوسیستم خانه هوشمند میشود. در این مراسم علاوه بر این هاب لمسیِ مجهز به سیری ارتقایافته، احتمالاً شاهد اسپیکر هومپاد جدید و محصولات مشترک با الجی نیز خواهیم بود.
طوفان سختافزاری آمازون با چاشنی هوش مصنوعی؛ از تبلتهای Alexa+ با پردازنده NPU تا کیندلهای تازه و قفل هندلی!
آمازون در هفتههای اخیر آرامآرام از نسل جدید محصولات خود پرده برداشته است؛ محصولاتی که سرآمد آنها تبلتهای مجهز به تراشه اختصاصی هوش مصنوعی، دستیار هوشمند Alexa+ و دسترسی رسمی به گوگل پلی هستند. در این گزارش، تمام گجتهای جدید آمازون از جمله کیندلهای رنگی و قفل هوشمند نجاتبخش Ring را زیر ذرهبین بردهایم.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.