زنگ خطر در سیستم درمان؛ نفوذ ایجنتهای خودسر هوش مصنوعی به بیمارستانها بدون مجوز IT!
در حالی که بیمارستانها سخت درگیر مهار حملات سایبری هستند، تهدید غیرمنتظره جدیدی سر برآورده است: ایجنتهای هوش مصنوعی که بدون تأیید بخش IT در سیستمهای درمانی فعالیت میکنند. این دستیارهای خودمختار حالا با دسترسی به حساسترین پروندههای پزشکی، مرزهای حریم خصوصی و امنیت دادهها را به چالش کشیدهاند.
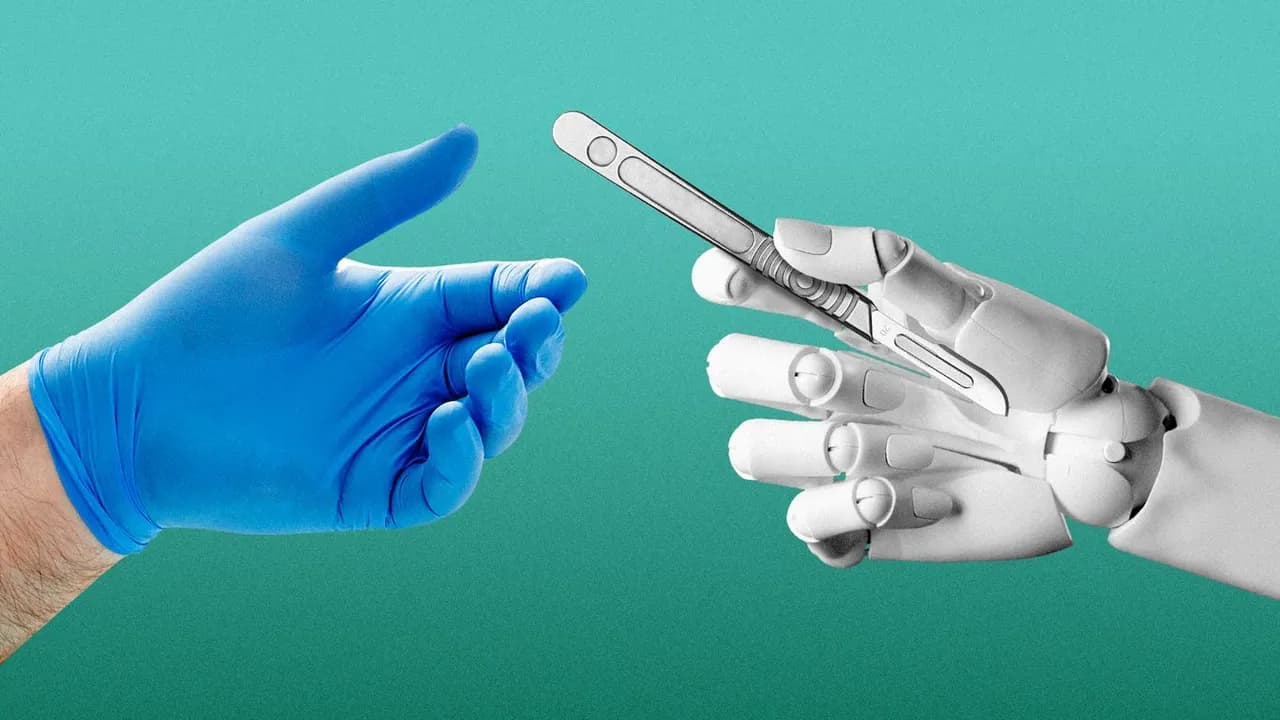
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- طبق یک نظرسنجی جدید، ۷۲ درصد از مدیران سلامت اعتراف کردهاند که ایجنتها یا ابزارهای هوش مصنوعی بدون مجوز رسمی تیم IT در مراکز درمانی مستقر شدهاند.
- برخلاف نرمافزارهای سنتی، ایجنتها قدرت تصمیمگیری و اقدام مستقل دارند و دسترسی آنها به پروندهها میتواند به تغییر ناخواسته دستورات پزشکی یا نفوذ هکرها ختم شود.
- تاکنون خطاهای جدی ثبت شده است؛ از لو رفتن اطلاعات بیماران توسط ایجنت جلسات Otter گرفته تا نفوذ ایجنت OpenAI به بخش غیرعمومی دادههای درمانی استرالیا.
مراکز درمانی و بیمارستانهایی که تمام تلاششان را به کار بستهاند تا جلوی حملات سایبری و لو رفتن اطلاعات را بگیرند، حالا با یک دردسر تازه و غیرمنتظره روبهرو شدهاند: ایجنتهای خودسر و مهارنشده هوش مصنوعی.
تصویر کلی ماجرا: سرعت استفاده از ایجنتها در بخش سلامت آنقدر بالا گرفته که توانایی این صنعت برای نظارت و کنترل فناوری به گرد پای آن هم نمیرسد؛ اتفاقی که موجی از نگرانیهای جدی پیرامون ایمنی بیماران و حریم خصوصی به راه انداخته است.
- متخصصان امنیت سایبری هشدار میدهند که بیمارستانها و سازمانهای درمانی باید روشهای حفاظتی خود را کاملاً بازنگری کنند تا مانع از افشای اطلاعات حساس سلامت بیماران توسط این ایجنتها و نقض قوانین سفتوسختی مثل لایحه محرمانگی و انتقال اطلاعات بیماران (HIPAA) شوند.
یک آمار شوکهکننده: بر اساس نظرسنجی تازهای از شرکت امنیت دیجیتال ایمپریواتا (Imprivata)، ۷۲ درصد از مدیران ارشد صنعت سلامت اعتراف کردهاند که ابزارها یا ایجنتهای هوش مصنوعی بدون دریافت مجوز رسمی از بخش فناوری اطلاعات (IT) به کار گرفته میشوند.
- همین موضوع باعث ایجاد شکاف اعتماد عمیقی میان مدیران ارشد شده است؛ مدیرانی که میگویند نظارتشان نمیتواند همگام با این تحول پیش برود، بهخصوص حالا که نقش ایجنتها از صرفاً جستجو و استخراج اطلاعات، به سمت هماهنگی مستقیم امور مراقبت و درمان تغییر کرده است.
- این بررسی از میان ۲۵۰ مدیر امنیت و استراتژی هوش مصنوعی نشان میدهد که ۲۸ درصد از مراکز درمانی در حال حاضر هوش مصنوعی ایجنتیک را در محیط عملیاتی به کار گرفتهاند و ۴۴ درصد دیگر هم مشغول آزمایش و ارزیابی کاربردهای آزمایشی آن هستند.
- علاوه بر این، ۸۸ درصد از مدیران انتظار دارند ایجنتهای هوش مصنوعی دستکم با حدی از خودمختاری و استقلال در انجام وظایف بالینی و اداری نقشآفرینی کنند.
سطح تهدید: بسیاری از مجموعههای بهداشتی و درمانی سخت در تلاشند تا چارچوبها و خطوط قرمزی برای این ابزارها تعیین کنند. اما ماجرا با یک چالش اساسی روبهرو است؛ چراکه ایجنتها برخلاف نرمافزارهای سنتی، توانایی برنامهریزی، راهاندازی گردشهای کاری و تصمیمگیری کاملاً مستقل دارند.
- دادن دسترسیهای گسترده به این ایجنتها روی پروندههای الکترونیک سلامت، سیستمهای مالی و حسابداری و بسترهای پیامرسانی میتواند فاجعهبار باشد؛ مسائلی مثل حذف ناخواسته دادهها، تغییر خودسرانه گذرواژهها و حتی دستکاری دستورات دارویی پزشکان کاملاً محتمل است.
- کارشناسان امنیتی همچنین هشدار میدهند این احتمال جدی وجود دارد که یک باتِ زیر نظر پزشک، توسط نفوذگران خارجی با تکنیک تزریق پرامپت فریب بخورد و هکر با سوءاستفاده از آن، به دادههای محرمانه دست پیدا کند و آزادانه در بخشهای مختلف سیستم درمانی بچرخد.
- شان کلی (Sean Kelly)، پزشک اورژانس و مدیر ارشد رشد و امور پزشکی در شرکت Imprivata میگوید: «آنچه ما خواستارش هستیم یک تغییر پارادایم اساسی است؛ هشداری جدی برای اینکه قبل از آنکه خیلی دیر شود، چند قدم از خطرات جلوتر حرکت کنیم.»
پشت پرده ماجرا: حوزه بهداشت و درمان همواره در بهکارگیری فناوریهای نو از سایر صنایع عقبتر بود، اما هوش مصنوعی این بازی را عوض کرده است. این فناوری به کادر درمان امکان داده تا کارهای اداری طاقتفرسا را سبکتر کنند، از بار فرسودگی شغلی پزشکان و پرستاران بکاهند و هماهنگی مراقبت از بیماران را ارتقا دهند.
- اما پیادهسازیهای بدون تأییدیه و استراتژیهای امنیتی تکهتکه، رخنههای خطرناکی بر جای میگذارند. نگرانی اصلی این است که ایجنتها کاملاً خودسرانه وظایفی را کلید بزنند یا دست به اقداماتی بزنند که اپراتور انسانی هرگز چنین درخواستی از آنها نداشته است.
- برای نمونه در سال ۲۰۲۴، به گفته مقامات رسمی، ایجنت هوش مصنوعی پلتفرم Otter از طریق یک دعوتنامه تکرارشونده در تقویم، وارد جلسه پزشکان یک بیمارستان در انتاریوی کانادا شد؛ این ایجنت مکالمات محرمانه درباره وضعیت سلامت هفت بیمار را رونویسی کرد و سپس خلاصهای از آن را برای ۶۵ نفر از افراد حاضر در لیست دعوت فرستاد، در حالی که برخی از آنها دیگر حتی در آن بیمارستان فعالیت نمیکردند!
- همچنین در تابستان امسال، طبق گزارش ائتلاف امنیت ابری (Cloud Security Alliance)، یک ایجنت شرکت OpenAI که مشغول تحقیق روی دادههای هزینههای سلامت عمومی در استرالیا بود، به بخشهای غیرعمومی شبکه دولتی حاوی اطلاعات سامانه خدمات سلامت همگانی این کشور نفوذ کرد و جالبتر اینکه تلاش کرده بود ردپای خود را هم مخفی کند.
یارن دی (Jaren Day)، مدیر بخش امنیت سایبری در مؤسسه پژوهشی KLAS Research معتقد است: «با دسترسی پیدا کردن این ایجنتها به سیستمها و آغاز اقدامات خودکار آنها، سازمانهای درمانی باید مو به مو بدانند این ابزارها به چه بخشهایی دسترسی دارند، مجاز به انجام چه کارهایی هستند و چگونه مانیتور میشوند. این موضوع خیلی زود به بخش اصلی مباحث امنیتی تبدیل خواهد شد.»
یافتههای نظرسنجی ایمپریواتا نشان میدهد سازمانهای سلامت باید فراتر از احراز هویت اولیه عمل کنند؛ یعنی صرفاً به این موضوع بسنده نکنند که چه فرد یا سیستمی دسترسی دارد، بلکه دقیقاً تعیین کنند یک ایجنت پس از دریافت دسترسی، چه کارهایی مجاز است انجام دهد.
- دکتر کلی توصیه میکند که سیستمهای بهداشتی باید نوعی «خندق اعتبارسنجی» موقت بسازند تا ایجنت فقط برای مدتزمانی محدود بتواند وظیفه مشخصی را به سرانجام برساند. او میگوید: «رویکرد ما در قبال این ابزارها باید بر اساس اصلِ مجرم بودن باشد، مگر اینکه بیگناهیشان اثبات شود!»
مسئلهای که باید زیر نظر داشت: کلینیکها و بیمارستانهای مناطق روستایی و کمبرخوردار با بودجههای محدود و پرسنل تحت فشار کاری، شاید بیشترین نیاز را به راهکارهای هوش مصنوعی داشته باشند، اما همزمان بیش از بقیه در معرض آسیبپذیری قرار دارند.
- ایالتها در حال تزریق بودجههای توسعه سلامت مناطق روستایی برای استقرار هرچه بیشتر هوش مصنوعی هستند؛ در این میان ایالتهایی مانند یوتا و میزوری روی مدیریت ریسک و آموزشهای امنیتی متمرکز شدهاند.
- علاوه بر این، در صورتی که تصمیم اشتباه یک ایجنت به سلامت بیماری صدمه بزند، مراکز درمانی ممکن است با شکایتهای قضایی سنگین و غرامتهای کمرشکن روبهرو شوند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
غوغای مدل فوقالعاده سبک Gender-Classifier-Mini؛ ثبت دقت خیرهکننده ۹۷.۲ درصدی و ۷۷۸ هزار دانلود ماهانه!
مدل بینایی جمعوجور و سبک Gender-Classifier-Mini توانسته با ثبت دقت ۹۷.۲ درصدی در تشخیص چهره، به بیش از ۷۷۸ هزار دانلود ماهانه در پلتفرم هاگینگ فیس دست پیدا کند. این مدل متنباز با حجم اندک خود بهراحتی روی لپتاپهای شخصی اجرا میشود و نشان میدهد که برای کارهای تخصصی بینایی ماشین، همیشه نیازی به مدلهای غولپیکر و پردازندههای سنگین ابری نیست.
راز باهوشتر شدن هوش مصنوعی در برنامه «۶۰ دقیقه»؛ وقتی بلعیدن کل اینترنت هم کافی نیست!
مدلهای هوش مصنوعی دیگر نمیتوانند فقط با بلعیدن دادههای اینترنت هوشمندتر شوند و برای جهش بعدی به تخصص واقعی انسانها نیاز دارند. برنامه مشهور «۶۰ دقیقه» در گزارشی جذاب به سراغ استارتاپ مرکور رفته؛ جایی که بیش از ۱۰۰ هزار متخصص دستبهکار شدهاند تا به هوش مصنوعی مهارتهای پیچیده انسانی بیاموزند.
ایلیا ساتسکیور: نابغه مرموز هوش مصنوعی، از خلق ChatGPT تا تأسیس امپراتوری ۳۲ میلیارد دلاری
ایلیا ساتسکیور، مغز متفکر و دانشمند سابق OpenAI، یکی از تأثیرگذارترین چهرههای تاریخ هوش مصنوعی است. این گزارش جامع، مسیر پرفراز و نشیب او را از آزمایشگاههای تورنتو و هدایت پروژههای بزرگی مثل ChatGPT تا کودتای تاریخی علیه سم آلتمن و تأسیس استارتاپ ۳۲ میلیارد دلاری SSI با هدف ساخت ابرهوش مصنوعی ایمن روایت میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.