مایکروسافت Teams با هوش مصنوعی، پیامهای مشکوک و حملات فیشینگ را شناسایی میکند
مایکروسافت قصد دارد از اوایل نوامبر ۲۰۲۶، قابلیت جدیدی مبتنی بر هوش مصنوعی را به سرویس Teams اضافه کند. این سامانه با بررسی بافت گفتگوها در پیامهای دریافتی، رفتارهای مشکوک و تلاشها برای فیشینگ یا جعل هویت را شناسایی میکند؛ بدون آنکه حریم خصوصی یا محتوای پیام کاربران به خطر بیفتد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- مایکروسافت از اوایل نوامبر ۲۰۲۶، پایش هوشمند گفتگوهای Teams را برای شناسایی حملات فیشینگ و مهندسی اجتماعی آغاز میکند.
- این قابلیت با تکیه بر تحلیل زمینه و بافت مکالمات کار میکند و برای تشخیص تهدیدها، نیازی به وجود لینکها یا فایلهای آلوده سنتی ندارد.
- مایکروسافت تأکید کرده است که محتوای پیامهای کاربران ذخیره نمیشود و از این دادهها برای آموزش مدلهای هوش مصنوعی استفاده نخواهد شد.
مایکروسافت اعلام کرد که از اوایل نوامبر ۲۰۲۶، سرویس Teams استفاده از سیستم تشخیص فیشینگ مبتنی بر هوش مصنوعی را برای شناسایی رفتارهای مخرب در پیامها آغاز خواهد کرد.
این عرضه بخشی از یک برنامه انتشار مرحلهای است که انتظار میرود تا اواسط نوامبر به پایان برسد. همچنین این قابلیت امنیتی جدید احتمالاً بین اوایل تا اواسط دسامبر در دسترس عموم کاربران جهان قرار خواهد گرفت.
مایکروسافت هفته گذشته در نقشه راه مایکروسافت ۳۶۵ اعلام کرد که این سیستم تشخیص فیشینگ مجهز به هوش مصنوعی، از بافت و زمینه گفتگوها (بدون ذخیرهسازی محتوای پیامها) برای شناسایی فیشینگ و رفتارهای مشکوک در موقعیتهای پرخطر مانند اولین ارتباط با مخاطبان خارج از سازمان استفاده خواهد کرد.
این شرکت در بهروزرسانی مرکز پیام مایکروسافت ۳۶۵ در روز چهارشنبه توضیح داد: «مایکروسافت Teams در حال معرفی قابلیت تشخیص فیشینگ هوشمند و آگاه به زمینه گفتگو است تا به شناسایی فیشینگ، مهندسی اجتماعی، جعل هویت و نیتهای فریبکارانه کمک کند.»
مایکروسافت در ادامه افزود: «این قابلیت زمینه کلی مکالمه را تحلیل میکند تا رفتارهای مشکوکی را شناسایی کند که ممکن است نشانههای سنتی حملات، مانند لینکها یا فایلهای آلوده را در خود نداشته باشند.»
به گفته مایکروسافت، مدیران فناوری اطلاعات نیازی به انجام اقدام خاصی برای فعالسازی این قابلیت حفاظتی جدید نخواهند داشت؛ قابلیتی که تمرکز اصلی آن برای اکثر کاربران، روی اولین پیامهای دریافتی از افراد خارج از سازمان خواهد بود.
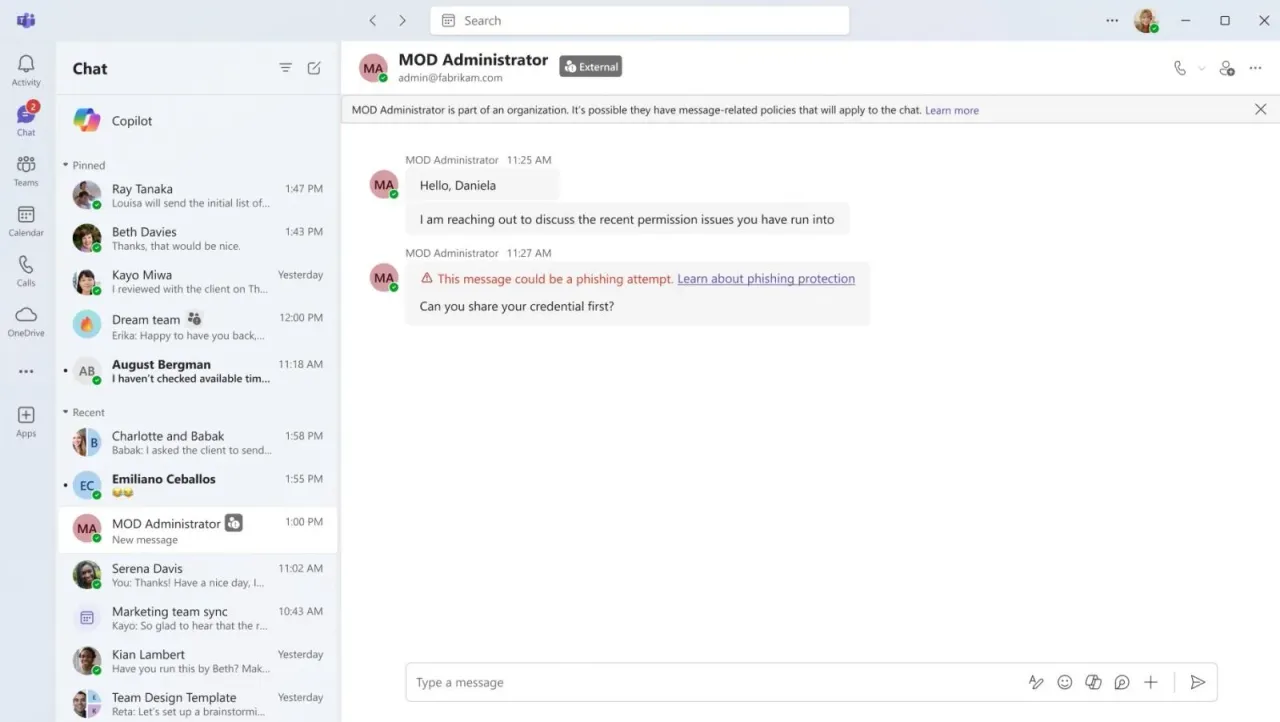
مایکروسافت همچنین یادآور شد که اگرچه قابلیت جدید Teams زمینه مکالمه را برای کشف رفتارهای مشکوک تحلیل میکند، اما دادههای مشتریان را برای آموزش مدلهای هوش مصنوعی یا اهداف دیگر ذخیره نخواهد کرد.
این شرکت تأکید کرد: «این قابلیت صرفاً برای حفاظت امنیتی به کار گرفته میشود و برای افزایش بهرهوری، خلاصهسازی، تبلیغات، نظارت بر کاربران یا سایر اهداف غیرامنیتی استفاده نخواهد شد. محتوای پیامهای مشتریان نیز توسط سیستم شناسایی برای آموزش مدل یا سایر کاربردهای ثانویه ذخیره نمیشود.»
این تغییر در چارچوب اقدامات امنیتی گستردهتر در Teams انجام میشود. مایکروسافت در دسامبر اعلام کرده بود که مدیران سیستم میتوانند از ماه ژانویه از طریق پرتال Defender دسترسی کاربران خارجی را مسدود کنند تا مانع سوءاستفاده گروههای مجرمانه سایبری، از جمله باجافزارها، از Teams برای حملات مهندسی اجتماعی علیه کارکنان شوند.
علاوه بر این، در ماه اوت سیاست جدیدی برای حفاظت از جلسات در Teams ارائه شد که به مدیران اجازه میدهد تمام رباتهای خارجی شناساییشده را بهصورت خودکار از ورود به جلسات منع کنند.
ماه گذشته نیز مایکروسافت از دو ویژگی دیگر رونمایی کرد: در قابلیت اول، Teams کدهای QR ارسالی از سوی فرستندگان خارجی را تار (Blur) میکند تا محافظت بهتری در برابر کلاهبرداری و فیشینگ ایجاد شود. در ویژگی دوم، امکان گزارش دعوتنامههای مهمان مشکوک مستقیماً در اختیار کاربران قرار میگیرد تا تیمهای امنیتی بتوانند تلاشهای نفوذ از طریق دعوتنامههای مخرب را دفع کنند.
بهتازگی و در اوایل اکتبر نیز مایکروسافت برنامههای خود را برای پشتیبانی از ابزارهای شخص ثالث در زمینه شناسایی دیپفیک و مقابله با جعل هویت در جلسات Teams اعلام کرد.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
پای ربات انساننمای H2-X شرکت Unitree در حین اجرای نمایش زنده شکست و جدا شد
ربات انساننمای جدید H2-X ساخت شرکت Unitree تنها یک روز پس از رونمایی رسمی، در جریان اجرای حرکات آکروباتیک در نمایشگاه هوش مصنوعی با حادثه روبهرو شد و یکی از پاهای مکانیکی آن پس از فرود ناموفق کاملاً جدا شد. این اتفاق بار دیگر چالشهای بزرگ پایداری سختافزاری و الگوریتمهای حرکتی را در مسیر تجاریسازی رباتهای انساننما به تصویر کشید.
۸ مهارت شغلی حیاتی برای موفقیت در عصر هوش مصنوعی تا سال ۲۰۲۷
در دنیای کار تا سال ۲۰۲۷، تنها کار با ابزارهای هوش مصنوعی تضمینکننده پیشرفت شغلی نخواهد بود. با فراگیر شدن این فناوری، مزیت رقابتی از آن کسانی است که توانایی راستیآزمایی پاسخها، تفکر انتقادی و قضاوت مستقل انسانی دارند. بررسی روندهای بازار کار نشان میدهد که مهارتهای غیرقابل خودکارسازی بیش از هر زمان دیگری ارزشمند میشوند.
تیم Nous Research ۱۸ افزونه رسمی عامل هوشمند Hermes Agent را در یک مخزن متنباز یکپارچه کرد
تیم Nous Research با انتشار مخزن رسمی hermes-official-plugins، مجموعهای شامل ۱۸ افزونه اختصاصی برای عامل هوشمند Hermes Agent را تحت مجوز متنباز MIT یکپارچه کرد. توسعهدهندگان اکنون میتوانند تنها با یک دستور ساده، قابلیتهای متنوعی از کنترل خانه هوشمند گرفته تا ابزارهای چندرسانهای و ارتباط مستقیم با Claude را به این عامل اضافه کنند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.