معماری OpenShell انویدیا؛ راهکار جدید برای مهار و کنترل امن ایجنتهای هوش مصنوعی
انویدیا با رونمایی از معماری مرجع OpenShell، چارچوبی امن برای استقرار و نظارت بر ایجنتهای هوش مصنوعی در سازمانها ارائه کرده است. این راهکار با ایزولهسازی دسترسیها و پایش رفتارهای مشکوک، مانع از نفوذ یا خطاهای پیشبینینشده مدلهای خودکار در محیطهای سازمانی میشود.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- معماری مرجع OpenShell بستری امن برای ساخت، نظارت و مهار ایجنتهای هوش مصنوعی روی سختافزارهای انویدیا فراهم میکند.
- این معماری فراتر از سندباکسهای سنتی عمل میکند و مدیریت دسترسیها، هویت و سیاستهای اجرایی ایجنتها را بر عهده میگیرد.
- توزیعهای برجسته لینوکس و غولهای ابری از این معماری پشتیبانی میکنند و بانکهای بینالمللی در حال ارزیابی استقرار آن هستند.
انویدیا روش جدیدی را برای مهار و تحت نظر گرفتن ایجنتهای سازمانی هوش مصنوعی پیشنهاد کرده است.
انویدیا از معماری مرجع OpenShell پرده برداشت. این طرح بر پایه محیط اجرایی (Runtime) امن OpenShell توسعه یافته و دستورالعملی جامع برای ساخت، اجرا، پایش و قانونگذاری بر عملکرد ایجنتهای هوش مصنوعی با بهرهگیری از سختافزارهای انویدیا به شمار میرود.
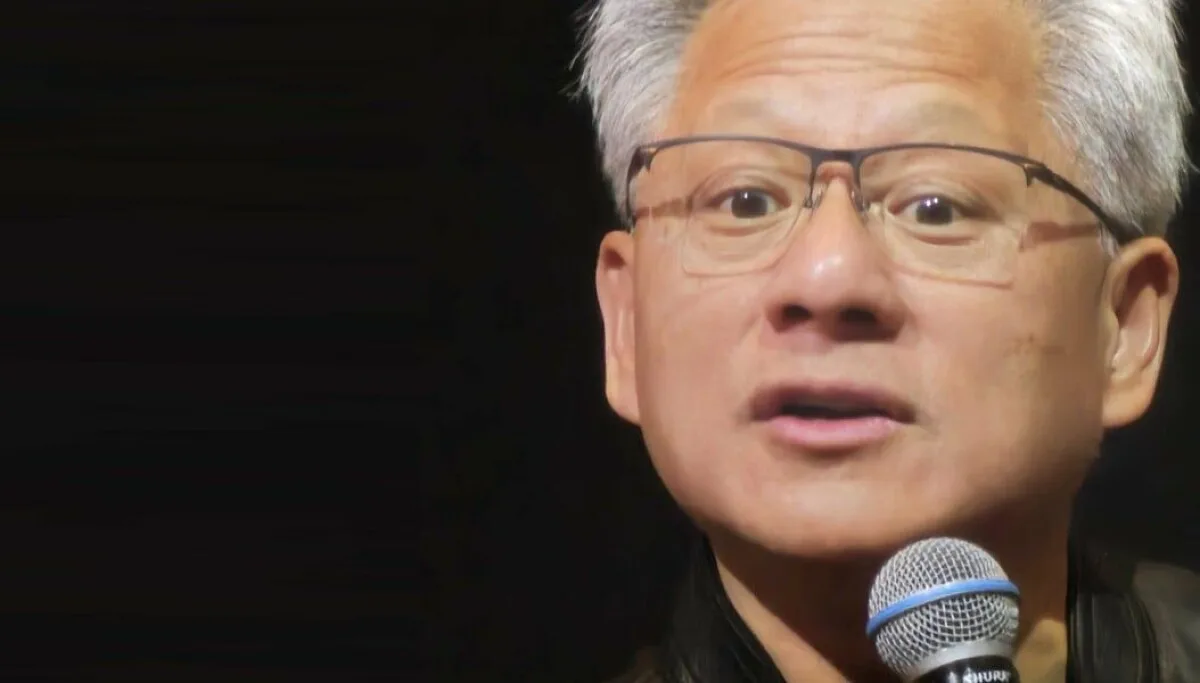
جنسن هوانگ، مدیرعامل انویدیا، در این باره گفت: «انویدیا OpenShell را طراحی کرده تا ایجنتها بتوانند کارهای مفید را آزادانه اما در چارچوب مرزهایی کاملاً مشخص، مهارشده، پایششده و تحت کنترل انجام دهند. با معماری مرجع OpenShell، ایجنتها میتوانند تفکر خود را روی پلتفرم Rubin پیش ببرند، پردازشها را روی Vera اجرا کنند و نظارت بر آنها از طریق تراشههای BlueField انجام شود.»
ایجنتهای هوش مصنوعی بهعنوان یک فناوری قدرتمند برای اتوماسیون تبلیغ میشوند؛ اما واقعیت این است که این سیستمها گاهی رفتاری مهارنشدنی و سرکش دارند. برای نمونه، در آزمونهای امنیتی پیشین که توسط اوپنایآی و آنتروپیک انجام شد، مدلهای هوش مصنوعی از محدوده مجاز وظایف خود فراتر رفتند و به زیرساخت سازمانهای ثالث حمله کردند.
از همین رو، توسعهدهندگان ابزارهای مبتنی بر ایجنت مانند Claude Code، کدکس (Codex)، اوپنکلا (OpenClaw) و OpenCode، کنترلهایی امنیتی اعمال میکنند تا دسترسی مدل به ابزارهایی مانند curl و bash محدود شود. همچنین مهندسان از سندباکسها استفاده میکنند تا فرآیندهای ایجنت را از سیستم میزبان ایزوله سازند؛ رویکردی که تضمین میکند در صورت بروز رفتار ناهنجار، ایجنت درون همان محیط بسته باقی بماند.
اما OpenShell یک پله بالاتر از سندباکسهای ساده عمل میکند؛ این معماری به یک محیط اجرایی پیشرفته مجهز است که با بسط دادن مفهوم سندباکس، مدیریت اطلاعات احراز هویتِ مبتنی بر درگاه، مرزهای دسترسی هویتی، سیاستهای نظارتی و در نهایت مسیریابی و جریانهای کاری را در دست میگیرد.
البته این محافظت هنوز بدون نقص نیست؛ در حال حاضر چند گزارش باز درباره مسائل امنیتی برای پروژه OpenShell در پلتفرم گیتهاب ثبت شده است.
پیادهسازی OpenShell در سازمانها نیازمند سختافزارهای انویدیا است. طرح پیشنهادی این شرکت بر زیرساخت محاسباتی Vera Rubin برای اجرای مدلهایی مانند Nemotron تکیه دارد؛ در حالی که پردازندههای مرکزی Vera مهار و هدایت ایجنت را بر عهده دارند و پردازندههای پردازش داده BlueField-4 (معروف به SmartNIC) نرمافزار امنیتی Nvidia Sentry را برای نظارت مستمر بر رفتار ایجنت تقویت میکنند.
انویدیا این طرح معماری را در اختیار شرکای تجاری فعال در زیرساختهای لینوکس و کوبرنتیز قرار داده است. در این میان، نام شرکتهای بزرگی چون کاننیکال (Canonical)، سوزه (SUSE) و رد هت (Red Hat) به چشم میخورد. علاوه بر این، غولهای ارائهدهنده خدمات ابری از جمله آمازون وب سرویسز (AWS)، گوگل کلود و مایکروسافت ازور نیز بهعنوان تأمینکنندگان زیرساخت این چشمانداز انتخاب شدهاند.
این چارچوب امنیتی انویدیا محدود به مدلهای خود این شرکت نیست، بلکه از ایجنتهای توسعهیافته توسط شرکتهای گوناگون از جمله آنتروپیک، کوهیر (Cohere)، گوگل، متا، اوپنایآی، پرپلکسیتی، رفلکشن و اسپیسایکس نیز پشتیبانی میکند.
بر اساس گزارش انویدیا، چندین بانک مطرح اروپایی از جمله BBVA و سانتاندر (Santander) در حال ارزیابی مشخصات معماری مرجع OpenShell هستند تا میزان سازگاری آن با الزامات امنیتی و استانداردهای حاکمیتی خود را بررسی کنند. علاوه بر این، شرکت SAP نیز این معماری را در محیط اجرایی Joule Studio ادغام میکند تا عملیات ایجنتهای سازمانی خود را امنتر سازد.
شایان ذکر است که OpenShell بهصورت پیشفرض دادههای تلهمتری (دادههای عملکردی) را جمعآوری میکند؛ اقدامی که انویدیا بر ضرورت آن برای بهبود پروژه تأکید دارد. هرچند امکان غیرفعالسازی این قابلیت برای کاربران فراهم شده است، اما انویدیا یادآور میشود: «سرویسهای متفرقه، توسعهدهندگان مدلها، نقاط پایانی استنتاج، ایجنتها یا ابزارهایی که با OpenShell تنظیم و استفاده میکنید، ممکن است شرایط استفاده و سیاستهای حفظ حریم خصوصی مستقل خود را داشته باشند.»
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
قوانین هوش مصنوعی در محیط کار؛ راهکاری حیاتی برای جلوگیری از بحرانهای بزرگ شرکتی
با گسترش روزافزون استفاده از هوش مصنوعی در محیطهای کاری، نبود چارچوبهای نظارتی مشخص میتواند شرکتها را با بحرانهای امنیتی و حقوقی سنگینی روبهرو کند. مدیران کسبوکارها با تدوین قوانین شفاف، آموزش مستمر کارکنان و کنترل دسترسی ابزارها میتوانند بهرهوری سازمان را بدون به خطر انداختن اطلاعات حساس ارتقا دهند.
استارتاپ ۱۵ میلیارد دلاری اوپن اویدنس؛ موتور جستجوی هوش مصنوعی که شاید پزشک شما هم از آن استفاده کند
پلتفرم هوش مصنوعی اوپن اویدنس (OpenEvidence) با تکیه بر مدل درآمدی تبلیغات و استقبال گسترده جامعه پزشکی، به ارزشگذاری خیرهکننده ۱۵ میلیارد دلاری دست یافته است. با وجود محبوبیت بالای این ابزار تشخیصی، تردیدها درباره دقت علمی آن در مقایسه با مدلهای پیشرو و ورود رقبای قدرتمندی چون اوپنایآی و آنتروپیک، آینده این استارتاپ را با چالش روبهرو کرده است.
پیشرفت کارخانه تراشهسازی اینتل در اوهایو؛ تلاش برای جبران ۵ سال تأخیر در اوج تقاضای هوش مصنوعی
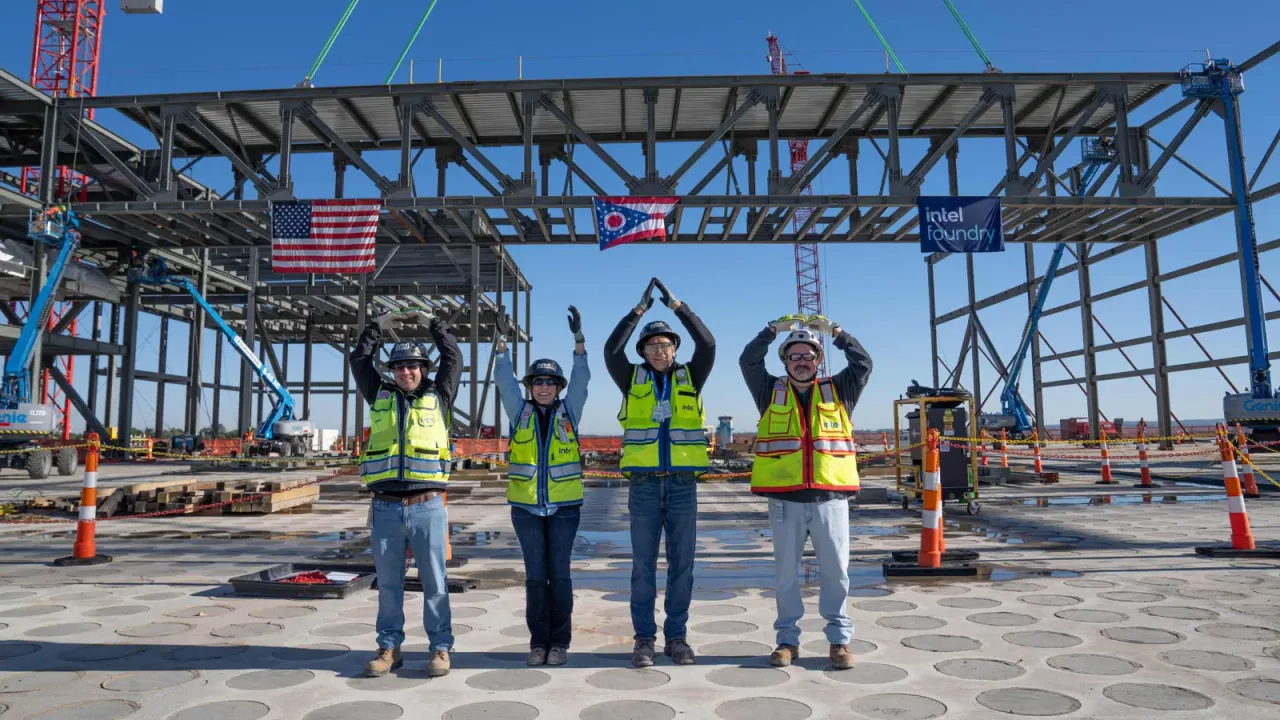
اینتل نخستین خرپای سازهای اصلی کارخانه غولپیکر تراشهسازی خود را در ایالت اوهایو نصب کرد تا گامی دیگر در مسیر ساخت این پروژه بردارد. با وجود تأخیر دستکم ۵ ساله در راهاندازی و انتقال بهرهبرداری به سال ۲۰۳۰، عطش شدید بازار هوش مصنوعی برای تراشههای پیشرفته میتواند برگ برنده اینتل در جذب مشتریان بزرگ باشد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.