چرا ورود بدون رمز عبور جلوی سرقت حسابهای بانکی را نگرفت؟ راز تفاوت احراز هویت با صدور مجوز
گسترش فناوری پسکی هرچند وابستگی به رمزهای عبور را تا حد زیادی از بین برده، اما آمار سرقت حسابهای بانکی همچنان در حال افزایش است. کارشناسان تأکید میکنند اثبات هویت کاربر هنگام ورود هرگز بهمعنای تأیید تراکنشها نیست و مرز باریکی میان احراز هویت و صدور مجوز وجود دارد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- فناوری پسکی هویت دستگاه و ورود کاربر را تأیید میکند، اما بهتنهایی قادر به تشخیص قصد واقعی او برای جابهجایی پول یا افزودن مقصد واریز جدید نیست.
- بزرگترین پاشنهآشیل این فناوری، فرایند بازیابی حساب کاربری است که در صورت بازگشت به روشهای سنتی مثل پیامک یا ایمیل، کل امنیت را زیر سؤال میبرد.
- مؤسسات مالی باید با پیادهسازی احراز هویت مرحلهای و تحلیل الگوهای رفتاری، برای اقدامات حساس مانند انتقال مبالغ سنگین تأییدیههای جداگانه دریافت کنند.
شواهد و آمارها نشان میدهند که با سرعتی روزافزون در حال نزدیک شدن به دنیایی بدون رمز عبور هستیم. «اتحادیه فایدو» (FIDO Alliance) که وظیفه توسعه استانداردهای جدید احراز هویت بدون رمز عبور را برعهده دارد و شعارش دقیقاً «کاهش وابستگی به رمزهای عبور» است، اکنون برآورد میکند که بیش از ۵ میلیارد پسکی (Passkey) در سراسر جهان فعال است. در واقع بیش از سهچهارم کاربران جهانی دستکم روی یکی از حسابهای کاربری خود این قابلیت امنیتی را فعال کردهاند.
این فناوری موهبتی بزرگ برای صنعت خدمات مالی بهشمار میرود؛ زیرا سرانجام وابستگی دیرینه این بخش به اطلاعات هویتیِ مبتنی بر دانستهها را قطع میکند؛ یعنی همان اطلاعات محرمانهای که مجرمان سایبری میتوانند با مهندسی اجتماعی، حدس زدن یا نفوذ بدزدند. دیگر گفتن نامخانوادگی قبلی مادر، نام شهری که کاربر در آن بزرگ شده یا یک رمز چندرقمی برای دسترسی به حساب کافی نیست و این تغییر، امنیت ورود کاربران را بلافاصله چند پله ارتقا میدهد.
پسکیها علاوه بر افزایش امنیت، تجربه کاربری بسیار آسانتری نیز فراهم میکنند و به مشتریان اجازه میدهند بهجای عبور از چندین صفحه متوالی و وارد کردن اطلاعات دشوار، با یک نشانگر بیومتریک ساده مثل اثر انگشت در عرض چند ثانیه به حساب خود دسترسی پیدا کنند.
تا اینجای کار همهچیز عالی به نظر میرسد؛ اما آمارهای پژوهشی مؤسسه Javelin تصویر متفاوتی را نشان میدهند. طبق این گزارش، سرقت و تصاحب حسابهای کاربری تنها در سال ۲۰۲۵ میلادی گریبانگیر حدود ۶ میلیون مصرفکننده در ایالات متحده شده که رشدی ۱۸ درصدی نسبت به سال گذشته را نشان میدهد و خسارتی فراتر از ۱۵ میلیارد دلار به بار آورده است. گزارش فدرال رزرو نیز از جهش ۳۶ درصدی این نوع کلاهبرداریها بین سالهای ۲۰۲۳ و ۲۰۲۴ خبر میدهد؛ آماری که البته فقط موارد ثبتشده و گزارششده را بازتاب میدهد.
نگاهی سطحی به این ارقام شاید این تصور را ایجاد کند که پروژه پسکیها در عمل شکست خورده است؛ اما با کمی بررسی دقیقتر متوجه میشویم که مشکل از ذات این فناوری نیست، بلکه به نحوه پیادهسازی و محافظت از آن برمیگردد. اگر یک سارق بتواند قفلساز را فریب دهد تا کلید یدکی خانه را به او تحویل دهد، مستحکمترین درِ ضدسرقت هم مانع از ورود او نخواهد شد.
هرچند احراز هویت موفق با پسکی ثابت میکند که کلید امنیتی متصل به دستگاه در اختیار فرد است، اما این مؤسسات مالی هستند که باید مشخص کنند این کلید چگونه برای اولین بار ثبت شده و آیا نشستی (Session) که کاربر در آن حضور دارد همچنان قابل اعتماد است یا خیر. آیا صاحب واقعی حساب واقعاً قصد داشته شخص جدیدی را به فهرست دریافتکنندگان وجه اضافه کند، حساب را بازیابی نماید یا مبلغ هنگفتی را انتقال دهد؟ پسکیها ابزارهای بسیار سودمندی هستند، اما هرگز با این هدف طراحی نشدهاند که بهتنهایی به تمام این پرسشها پاسخ دهند.
در امور مالی، مقیاس حمله همیشه تعیینکننده سطح ریسک نیست
چندی پیش محققان واحد ۴۲ در شرکت پالو آلتو نتورکز (Unit 42) جزئیات سه حمله آزمایشی موفق علیه حسابهای مجهز به پسکی را فاش کردند. آنها نشان دادند که چگونه بدافزار نفوذکرده روی یک دستگاه قربانی میتواند حتی بدون حضور فیزیکی صاحب حساب، فرایند احراز هویت را انجام دهد. این بدافزار حتی قادر بود در ثبت پسکی جدید اختلال ایجاد کند یا کلیدهای همگامسازیشده کاربر را فاش سازد؛ اتفاقی که در نگاه اول ضربه سنگینی به اعتبار پسکیها وارد کرد.
اگرچه این یافتهها هشداری جدی تلقی میشوند، اما باید با دیدی واقعبینانه به آنها نگریست. بررسی عمیقتر گزارش مشخص میکند که تمام این سناریوها روی دستگاههایی آغاز شدهاند که از قبل به بدافزار آلوده بودهاند. همچنین خطرناکترین سناریوها به ترکیب بسیار خاصی از مرورگرها، سیستمهای عامل و سختافزارهای امنیتی از پیش تنظیمشده وابسته بودند.
نکته اطمینانبخش اینجاست که در هیچیک از این سناریوها پایههای رمزنگاری پسکیها شکسته نشد و مهاجمان به یک مخزن مرکزی از اطلاعات کاربران دسترسی پیدا نکردند که بتوان آن را یکباره غارت کرد. این یعنی اجرای چنین حملاتی نیازمند هدف قرار دادن تکتک قربانیان است و تکرار آن در مقیاس وسیع، بسیار دشوارتر از نفوذهای گستردهای خواهد بود که معمولاً در سرخط اخبار میخوانیم.
با این حال در دنیای مبادلات مالی، «دشواری در افزایش مقیاس» سپر دفاعی چندان محکمی نیست. یک کلاهبردار نیازی به دسترسی به هزاران حساب معمولی ندارد؛ اگر بتواند تنها یک حساب دانهدرشت با موجودی سنگین را شکار کند، زحمتش جبران میشود. علاوه بر این، موفقیت چنین نفوذی میتواند اعتبار یا جایگاه قانونی یک بانک را کاملاً نابود کند؛ بنابراین حتی اگر این هشدارها در شرایط خاصی رخ دهند، باز هم باید کاملاً جدی گرفته شوند.
بازیابی حساب کاربری؛ پاشنهآشیل همیشگی امنیت دیجیتال
یکی از ایرادهایی که کاربران معمولاً به پسکیها وارد میکنند این است که «اگر دستگاه خود را گم کنم یا آن را تغییر دهم چه اتفاقی میافتد؟» این مسئله برای مشتریان یک دردسر و برای بانکها یک کابوس واقعی است. طبیعتاً مؤسسات مالی میخواهند تعویض دستگاه تا جای ممکن سریع و بدون دردسر باشد، اما صدور یک پسکی جدید شبیه به ریست کردن رمز عبور ساده نیست و اعتبار این کلید جدید دقیقاً به اندازه اعتباری است که فرایند صدور آن دارد.
اگر فرایند بازیابی پسکی به یک ایمیل، پیامک یا کد پینِ یادداشتشده روی کاغذ تکیه کند، مهاجم برای دور زدن امنیت تنها کافی است از همین مانع ضعیف عبور کند. یک سازمان مالی چگونه میتواند مطمئن شود شخصی که ادعای داشتن دستگاه جدید را دارد، همان کاربر واقعی است و نه نفوذگری که این اطلاعات را به چنگ آورده است؟ این اتفاق امنیت مدرن پسکی را دوباره تا سطح روشهای آسیبپذیر و سنتی پایین میآورد و هدف اصلی پیدایش آن را خنثی میکند.
یک بانک اگر از همان ابتدا اعتماد لازم به هویت مشتری را تثبیت نکرده باشد، هنگام بازیابی حساب نیز نمیتواند به آن اعتماد کند. در زمان ثبتنام اولیه، زمانی که بانک هویت واقعی فرد را احراز کرده و آن را به یک پرونده امن متصل میسازد، این کار معمولاً از طریق یک مرجع بیومتریک ذخیرهشده در سرور انجام میشود؛ سندی که حتی در صورت گم شدن دستگاه اصلی نیز دستنخورده باقی میماند.
اگر زمانی مشتری نیاز به بازیابی حساب خود پیدا کرد، بانک همیشه باید به همان سند معتبر اولیه برگردد، نه اینکه بخواهد از کانالهای شکنندهای که شاید قبلاً هک شدهاند شواهد جدید درخواست کند. بنابراین هرچند ممکن است سالها پس از افتتاح حساب نیازی به بازیابی پیدا نشود، اما میزان موفقیت و امنیت این فرایند عملاً در همان روز اول ثبتنام تعیین میشود.
اشتباه نگیرید؛ احراز هویت با صدور مجوز یکی نیست
شاید در نگاه اول مرز میان «احراز هویت» (Authentication) و «صدور مجوز» (Authorization) بسیار کمرنگ به نظر برسد، اما در واقعیت شکاف عمیقی میان این دو مفهوم وجود دارد؛ بهویژه زمانی که پای انتقال پول در میان باشد. احراز هویت صرفاً دسترسی به حساب را تثبیت میکند، اما صدور مجوز ناظر بر مفاهیم ناملموستری مانند سطح اختیار و قصد واقعی کاربر است. یک پسکی ثابت میکند که کلید دسترسی روی دستگاه وجود دارد، و اثر انگشت یا پینکد صرفاً آن را برای استفاده کاربر آزاد میکند.
این فرآیند تأیید میکند که ابزار احراز هویت با ورود کاربر موافقت کرده است، اما هرگز تضمین نمیکند که هر اقدامی پس از آن در نشست کاربر رخ میدهد مشروع است. اثبات اینکه کاربری رأس ساعت ۱۰:۱۹ بهشکل قانونی وارد حساب شده است، اثبات نمیکند که او در ساعت ۱۰:۲۶ نیز قصد داشته ۵٬۰۰۰ دلار به حسابی ناآشنا واریز کند؛ و این دقیقاً همان دره عمیقی است که احراز هویت را از صدور مجوز جدا میسازد.
نحوه عبور بانکها از این دره عمیق به توانایی آنها در سنجش و راستیآزمایی قصد کاربر در همان لحظه بستگی دارد. البته بانکها نمیتوانند در هر قدم و با هر کلیک کاربر سد امنیتی جدیدی برپا کنند؛ چراکه ایجاد چنین اصطکاکی مشتریان را کلافه کرده و آنها را بهسمت بانکهای رقیب سوق میدهد.
با این حال مؤسسات مالی میتوانند از «احراز هویت مرحلهای» (Step-up Authentication) استفاده کرده و الگوهای رفتاری معمول کاربر را مبنا قرار دهند. برای مثال اگر کاربری ساعت ۹:۵۰ صبح وارد حساب خود شود و موجودیاش را چک کند (کاری که بارها در روزهای گذشته و تقریباً در همین ساعات انجام داده است)، تکیه بر پسکی بهتنهایی کفایت میکند. اما اگر همان کاربر بخواهد پول جابهجا کند، شخص جدیدی را به فهرست دریافتکنندگان بیفزاید یا درخواست بازیابی حساب دهد، سیستم باید با رجوع به همان مرجع بیومتریک ذخیرهشده در سرور، اعتماد امنیتی را از نو برقرار سازد.
هر درخواستی در سامانه بانکی باید متناسب با حساسیت و میزان ریسکی که بههمراه دارد، فرآیند راستیآزمایی اختصاصی خود را طی کند.
جایگاه واقعی پسکیها در پازل امنیت دیجیتال
وقتی صحبت از بانکداری مدرن به میان میآید، پسکیها بدون تردید سزاوار بالاترین جایگاه هستند. آنها وابستگی قدیمی به دانستههای ذهنی را که بهسادگی سرقت میشدند حذف کرده و کلیدهای مبتنی بر سختافزار دستگاه را جایگزین آن کردهاند که از نظر مهندسی اجتماعی بسیار نفوذناپذیرترند. روی کاغذ، پسکیها باید بساط سرقت حسابها را برای همیشه جمع میکردند، اما در عمل هنوز راه درازی در پیش است.
مؤسسات مالی همچنان باید اطمینان حاصل کنند که چه کسی در ابتدا به این کلید امنیتی متصل شده است و توانایی تفکیک «اجازه ورود» از «قصد واقعی کاربر» را داشته باشند. پسکیها بخشی از این بار سنگین را به دوش میکشند، اما حل تمام ماجرا از عهده آنها خارج است. امروزه صنعت خدمات مالی در خط مقدم نبرد جدیدی برای جلب و حفظ اعتماد کاربران قرار دارد و باید با تمام توان از این دارایی ارزشمند پاسداری کند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
ورود ایجنتهای هوش مصنوعی به بازار ۸۰ تریلیون دلاری؛ نقشه مسترکارت برای تسویه خودکار خریدها
مسترکارت با توسعه ابزارهای تحلیلی و پروتکلهای امنیتی نوین، درصدد است خریدهای بینشرکتی B2B را به ایجنتهای هوش مصنوعی بسپارد. این غول پرداخت با همکاری غولهای فناوری میکوشد ریسک خطاهای مالی نرمافزارها را کاهش دهد و سهم قابلتوجهی از این بازار ۸۰ تریلیون دلاری کسب کند.
مدلهای هوش مصنوعی GameScaling متنباز شدند؛ کنترل بازیها تنها با ماوس و کیبورد
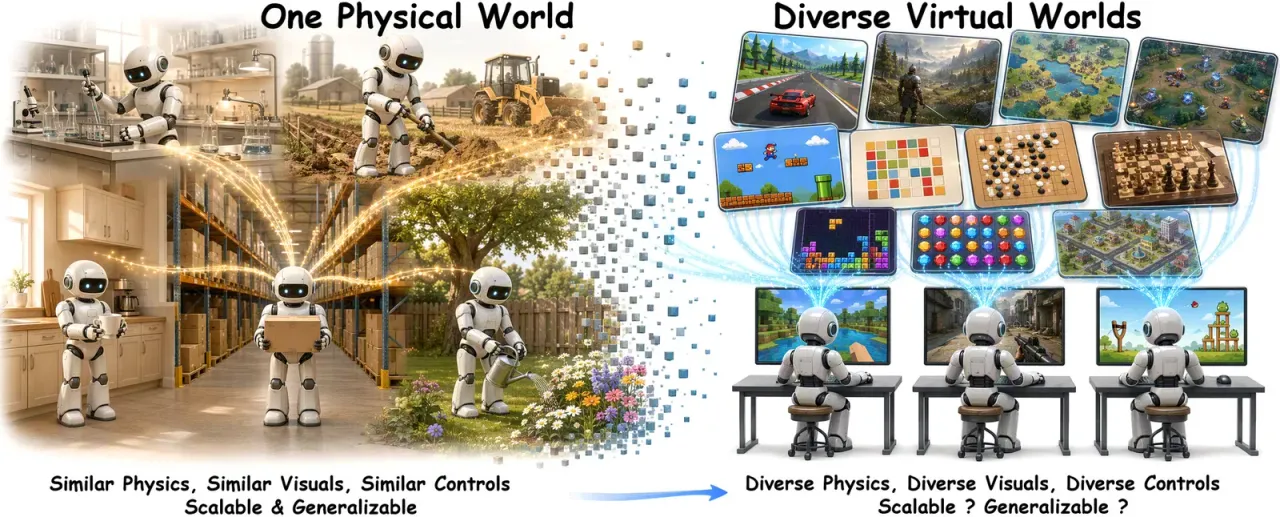
پژوهشگران هوش مصنوعی شرکت میهویو با همکاری محققان دانشگاهی، خانواده مدلهای GameScaling را بهصورت متنباز منتشر کردند. این مدلها با تحلیل فریمهای بصری بازیها، فرمانهای حرکتی ماوس و کیبورد را شبیهسازی کرده و عناوینی مانند ماینکرفت و دووم را بهطور خودکار اجرا میکنند.
استارتاپ سازنده تراشههای رباتیک هویشی برای توسعه هوش مصنوعی تجسمیافته سرمایه سنگین جذب کرد
شرکت چینی هویشی تکنولوژی، سازنده تراشههای اختصاصی رباتیک، موفق شد مراحل جذب سرمایه پیش از سری B پلاس و سری B خود را با هدایت صندوقهای دولتی پکن به پایان برساند. این سرمایه سنگین صرف توسعه نسل جدید تراشههای پیشرفته برای هوش مصنوعی تجسمیافته و تسریع تحویل تجاری محصولات خواهد شد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.