حمله بدافزار عجیب PoeLLM به سرورهای بیدفاع هوش مصنوعی؛ استخراج رمزارز با چاشنی شعر و شاعری!
یک بدافزار مرموز به نام PoeLLM با هدف قرار دادن سرورهای بیدفاع هوش مصنوعی، آنها را به ابزاری برای اسکن شبکه و استخراج ارزهای دیجیتال تبدیل کرده است. این باتنت خطرناک با روشی بسیار عجیب و رمزگشایی آدرسها از روی شعری در گیتهاب، از قدرت پردازشی این سرورها برای ماینینگ استفاده میکند و تاکنون هزاران سیستم را به دام انداخته است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- بدافزار PoeLLM سرورهای آسیبپذیر و در دسترس هوش مصنوعی (مثل ابزارهای محبوب LiteLLM و Ollama) را آلوده کرده و از توان پردازشی بالای آنها برای استخراج رمزارز سوءاستفاده میکند.
- هکرها از روشی بسیار خلاقانه و عجیب برای پیدا کردن آدرس سرورهای فرماندهی خود استفاده میکنند؛ آنها این آدرسها را از دل کلمات یک شعر در گیتهاب بیرون میکشند!
- طبق بررسی محققان بلک لوتوس لبز (Black Lotus Labs)، این باتنت تاکنون بیش از ۲۱۰۰ سرور را در آمریکا و اروپای غربی آلوده کرده و همچنان در حال گسترش است.
یک کمپین مخرب استخراج رمزارز با نشانه گرفتن سرویسهای بیدفاع و در دسترس هوش مصنوعی، از بدافزاری تازه به نام PoeLLM استفاده میکند تا سرورهای قربانی را به ابزارهایی برای اسکن شبکه و سکویی برای نفوذ بیشتر تبدیل کند.
این بدافزار از یک ترفند فوقالعاده عجیب و غیرمعمول برای پیدا کردن آدرس سرورهای فرماندهی و کنترل (C2) خود کمک میگیرد؛ به این شکل که کلمات کلیدی مشخصی را از دل یک شعر منتشرشده در گیتهاب بیرون میکشد و آنها را به آیپی تبدیل میکند!
محققان آزمایشگاه بلک لوتوس (Black Lotus Labs یا به اختصار BLL) وابسته به شرکت لومن که فعالیت این باتنت را زیر نظر دارند، میگویند این بدافزار تاکنون بیش از ۲۱۰۰ سرور را آلوده کرده و در اوج فعالیت خود، روزانه تا ۸۰۰ سیستم آلوده همزمان فعال بودهاند.
بدافزار PoeLLM حداقل از ماه آوریل فعال بوده، اما از آن زمان تا حالا فعالیتش به شکل چشمگیری جهش داشته و تا امروز دستکم ۱۱ سرور فرماندهی مختلف برای هدایت آن راهاندازی شده است.
بر اساس یافتههای این پژوهش، تمرکز اصلی این حملات روی سرورها و سیستمهای مستقر در ایالات متحده و اروپای غربی بوده است.
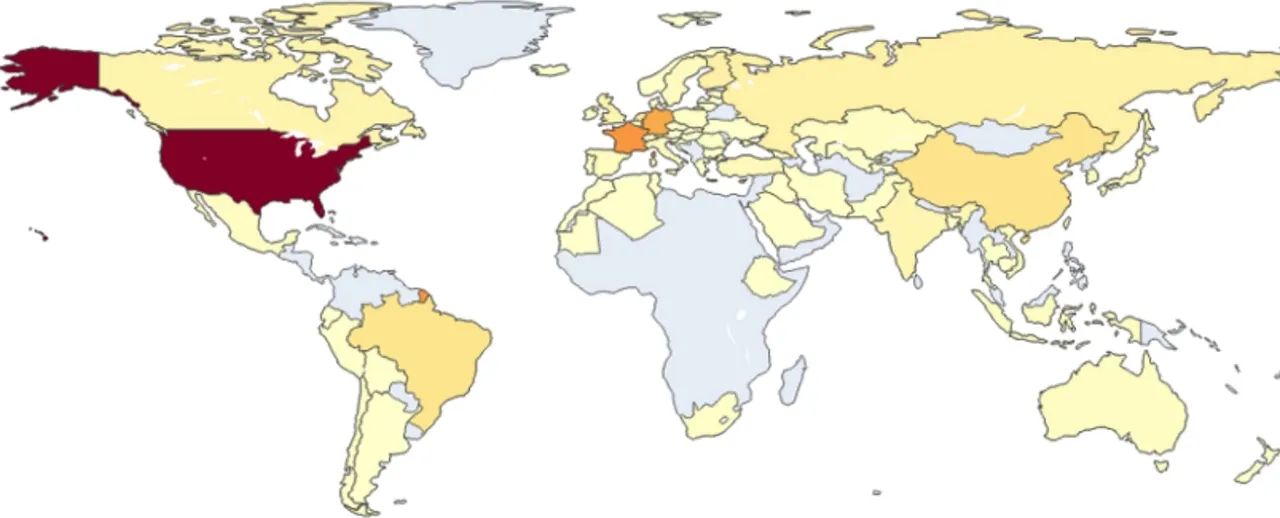
بسیاری از این قربانیان، ابزارهای محبوب و در دسترس هوش مصنوعی مثل LiteLLM و اولاما (Ollama)، ابزار تبدیل پیدیاف Gotenberg و پلتفرم توسعه Gitea را روی سرورهای خود اجرا میکردند؛ همچنین نشانههایی از هدف قرار گرفتن سیستمهای Ivanti Sentry هم در این ماجرا به چشم میخورد.
محققان بلک لوتوس اشاره میکنند که سیستمهای مبتنی بر هوش مصنوعی و مدلهای زبانی به طعمههایی فوقالعاده وسوسهانگیز برای هکرها تبدیل شدهاند؛ چرا که این سرورها معمولاً پیکربندی امنیتی ضعیفی دارند، مستقیماً روی اینترنت در دسترس عموم قرار گرفتهاند و مهمتر از همه، به کلاسترهای پردازشی قدرتمند با کارتهای گرافیک (GPU) مجهزند که جان میدهد برای استخراج رمزارز!
شعر و شاعری در خدمت هکرها!
در گزارش تازه تیم BLL آمده است که PoeLLM (یک فایل ELF به نام libgcrypt) چهار کلمه یا عبارت را از دل شعری با عنوان «درباره ماهیت اتصال» (On the Nature of Connection) استخراج میکند؛ شعری که درون یک فایل به اسم «dash.css» در مخزن گیتهابی که ظاهراً فورکی از Node.js است، مخفی شده است.
این بدافزار سپس با استفاده از یک لغتنامه از پیش تعریفشده، این کلمات را به عدد تبدیل میکند و در نهایت یک آدرس آیپی (IPv4) میسازد که به سرور فرماندهی متصل میشود.
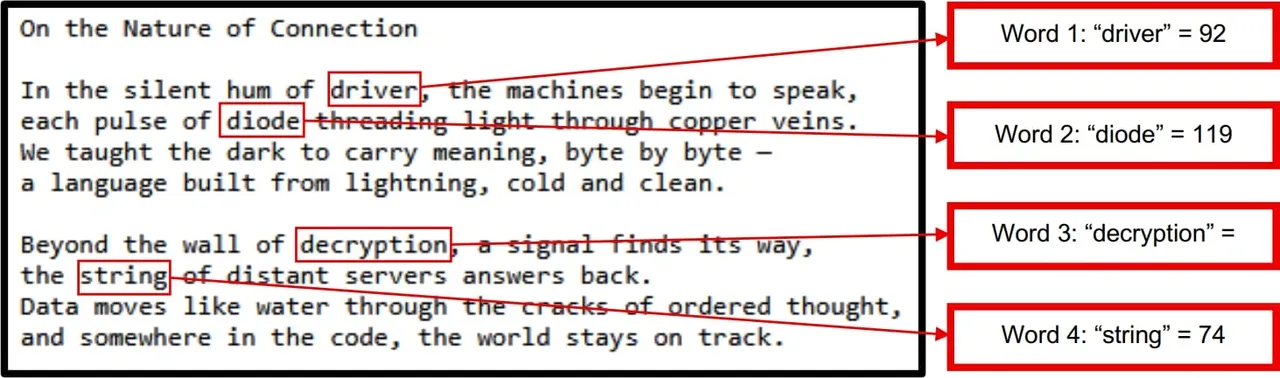
برای عوض کردن آدرس سرور فرماندهی، گرداننده بدافزار فقط کافی است متن شعر را تغییر دهد! هکرها تا این لحظه ۱۱ بار این شعر را دستکاری کردهاند، اما کارشناسان معتقدند به احتمال زیاد باز هم بهروزرسانیهای جدیدی در راه خواهد بود.
این بدافزار مجموعهای از قابلیتهای مختلف را در خود جا داده است؛ از دسترسی شل از راه دور (Remote Shell) و ماینرهای رمزارز مثل XMRig و Iron گرفته تا اسکنرهای پروتکل HTTP/S و ابزارهای اجرای اکسپلویت.
بررسیهای آزمایشگاه بلک لوتوس همچنین نشان میدهد که سیستمهای آلودهشده با یک سرویس روسی استخراج رمزارز به نام Kryptex در ارتباط بودهاند.
به محض اینکه یک سرور آلوده شود، به یک سکوی پرتاب برای گسترش بدافزار تبدیل میشود؛ به طوری که پورتهای ۳۰۰۰ و ۴۰۰۰ (که مربوط به Gotenberg و LiteLLM هستند) را در اینترنت اسکن کرده و تلاش میکند با سوءاستفاده از آسیبپذیری CVE-2026-42271 سرورهای دیگر را هم تسخیر کند.
آسیبپذیری CVE-2026-42271 مستقیماً اندپوینتهای تست سرور MCP در ابزار LiteLLM را هدف قرار میدهد؛ این روزنه امنیتی در ابتدا به عنوان باگی که نیاز به احراز هویت دارد گزارش شد و امتیاز شدت خطر بالایی دریافت کرد.
اما محققان شرکت Horizon.ai تایید کردند که هکرها میتوانند با زنجیرهای کردن این باگ با یک آسیبپذیری دیگر به نام CVE-2026-48710، بدون نیاز به هیچگونه احراز هویتی، کدهای مخرب خود را از راه دور روی سرور اجرا کنند (حمله RCE).
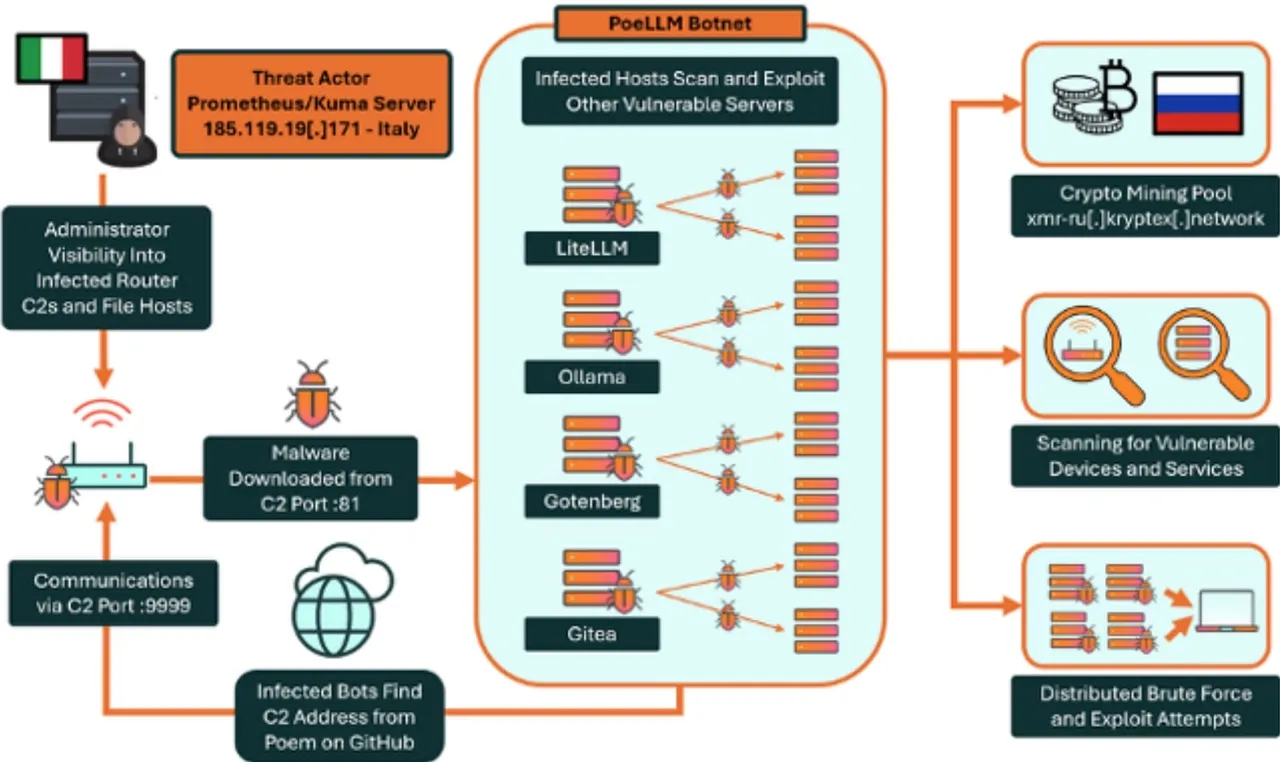
تیم تحقیقاتی BLL با تحلیل زیرساخت این حمله متوجه شد چند سرور فرماندهی این شبکه در واقع روترهایی با پنلهای مدیریتی آسیبپذیر بودهاند؛ موضوعی که نشان میدهد مهاجمان برای مخفی نگه داشتن ردپای خود، روترهای هکشده را دوباره به کار گرفتهاند.
اگرچه محققان هنوز نمیتوانند با قطعیت کامل هویت عامل این حملات را مشخص کنند، اما با توجه به کامنتهای ثبتشده در کد بدافزار و میزبانی پنل مدیریتی روی یک سرور در کشور ایتالیا، با اطمینان متوسط حدس میزنند که هکر اصلی احتمالاً ایتالیایی است.
برای در امان ماندن از گزند حملات PoeLLM، به مدیران سیستم توصیه میشود آخرین بهروزرسانیهای امنیتی را فوراً اعمال کنند، سرویسهای حیاتی را از دسترسی مستقیم به اینترنت عمومی دور نگه دارند و دسترسیهای خارجی را فقط به آیپیهای امن و معتبر محدود سازند.
علاوه بر این، کارشناسان امنیتی باید لاگهای مانیتورینگ شبکه را به دقت بررسی کرده و هرگونه تلاش برای ارتباط با نشانههای آلودگی (IoCs) اعلامشده توسط آزمایشگاه بلک لوتوس را ردیابی و مسدود کنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
خالق Claude Code: «با هوش مصنوعی مثل همکارتان گپ بزنید!»؛ ۳ ترفند طلایی برای پرامپتنویسی
دوران پرامپتنویسیهای پیچیده و فرمولهای عجیبوغریب به پایان رسیده است؛ بوریس چرنی، خالق ابزار محبوب Claude Code، میگوید با مدلهای پیشرفته جدید فقط کافی است مثل یک همکار معمولی صحبت کنید. او با به اشتراک گذاشتن استراتژیهای خود، سه اصل کلیدی و ساده را برای گرفتن بهترین خروجی از هوش مصنوعی معرفی کرده است.
استارتاپ مهندسان سابق اسپیسایکس ۱۰۰ میلیون دلار گرفت؛ قطارهای باری خودران در راهند!
استارتاپ Parallel Systems که توسط مهندسان سابق اسپیسایکس راهاندازی شده، ۱۰۰ میلیون دلار سرمایه جدید برای ساخت واگنهای باری برقی و خودران جذب کرد. این سیستم ریلی هوشمند قصد دارد با پوشش مسیرهای کوتاه، بار ترافیکی کامیونها را کاهش داده و حملونقل کالا را سریعتر و ارزانتر کند.
کلون کردن هر صدایی فقط با یک کلیپ ۳ ثانیهای؛ قابلیت جذاب شبیهسازی آنی به مدل محبوب Kokoro-82M آمد
مدل سبک و سریع تبدیل متن به گفتار Kokoro-82M با دریافت یک آداپتور متنباز جدید، حالا میتواند تنها با یک کلیپ صوتی ۳ ثانیهای، هر صدایی را با بالاترین کیفیت کلون کند. این بهروزرسانی بدون دستکاری مدل اصلی کار میکند و توسعهدهندگان میتوانند خیلی راحت بستههای صوتی اختصاصی را مستقیماً در خطوط لوله فعلی خود به کار بگیرند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.